#1

 abraxas/veneficus
超エリートなエンドツーエンド型インプラント0day。完全なキルチェーン。エクスプロイト、権限昇格、ピボット、ポイズニング、永続化。
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ デコーダー ヒープバッファオーバーフロー - 完全な分析、根本原因、PoC、および RCE 悪用ロードマップ
 navisec/cve-2021-4034-pwnkit
NimベースのCVE-2021-4034(PwnKit)の概念実証。polkitのpkexecにおけるローカル権限昇格であり、スタンドアロン実行用のペイロードライブラリを内蔵している。
 0x-nope/cve-2019-12180
CVE-2019-12180のアドバイザリと概念実証。悪意のあるプロジェクトファイルを介したSoapUIおよびReadyAPIでの任意のGroovyコード実行を実証します。
 cerberusmrxi/cerberus-react2shell-scanner-exploit
CVE-2025-55182(React Server Components RCE)向けエリートエクスプロイテーションツールキット。非同期ポリモーフィックペイロード、高度なWAF/CDNバイパス、プロキシローテーション、Shodan/Censysマススキャン、auto-pwn +…
 crumbledwall/cve-2024-37759_poc
CVE-2024-37759 の概念実証エクスプロイト。DataGear 5.0.0 以前の SpEL インジェクション脆弱性であり、巧妙に細工されたデータベーステーブルを介してリモートコード実行を可能にします。
 bibo318/cve-2024-4577-rce-attack
攻撃 PoC - PHP CVE-2024-4577
 sudoindividual/cve-2023-34152
ImageMagick 6.9.6-4 用の PoC。これは、fullwaywang による CVE-2023-34152 の発見に触発された PoC です。
 ekomssavior/poc_cve-2025-32433
CVE-2025-32433の概念実証エクスプロイト。シミュレーションおよび実攻撃モードに対応し、リバースシェルコールバックとポストエクスプロイテーションシミュレーション用のFlaskベースのC2サーバーを含みます。
 spiralbl0ck/cve-2024-45383
CVE-2024-45383 の PoC
 lindemer/cve-2019-11043
CVE-2019-11043 の Python エクスプロイト。PHP-FPM のバッファアンダーフローを標的とし、ヌルバイト上書きと FastCGI 変数操作によりリモートコード実行を実現します。
 jarrettgohxz/cve-research
既知のCVE向けに作成した動作するPoCをすべて含むリポジトリ。現在進行中の研究(主にIoTデバイス)の詳細も収録。
 g0d150ne/xss2shell
WordPressの認証前XSS (CVE-2026-64638) を悪用してリモートコード実行を達成し、永続化、ファイルアップロード、リバースシェル、ステルスオプションを備えたAES暗号化バックドアWebシェルをインストールします。認可されたレッドチーム演習向けです。
 icebreack/cve-2022-24637
CVE-2022-24637 向けの修正版エクスプロイト。特定された脆弱性の信頼性の高い悪用を可能にし、ペネトレーションテストおよびセキュリティ評価の目的で使用されます。
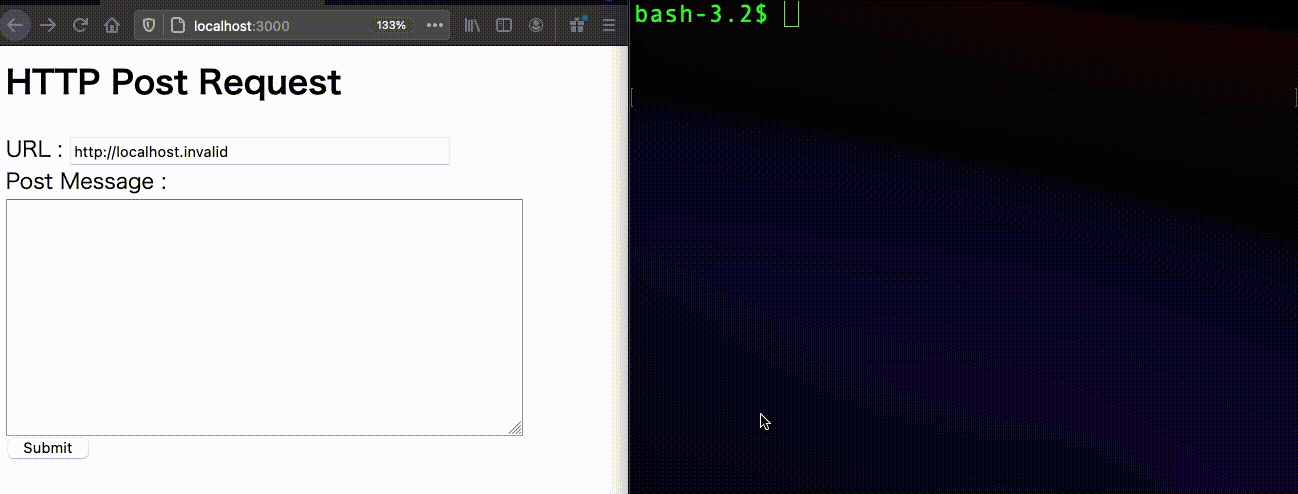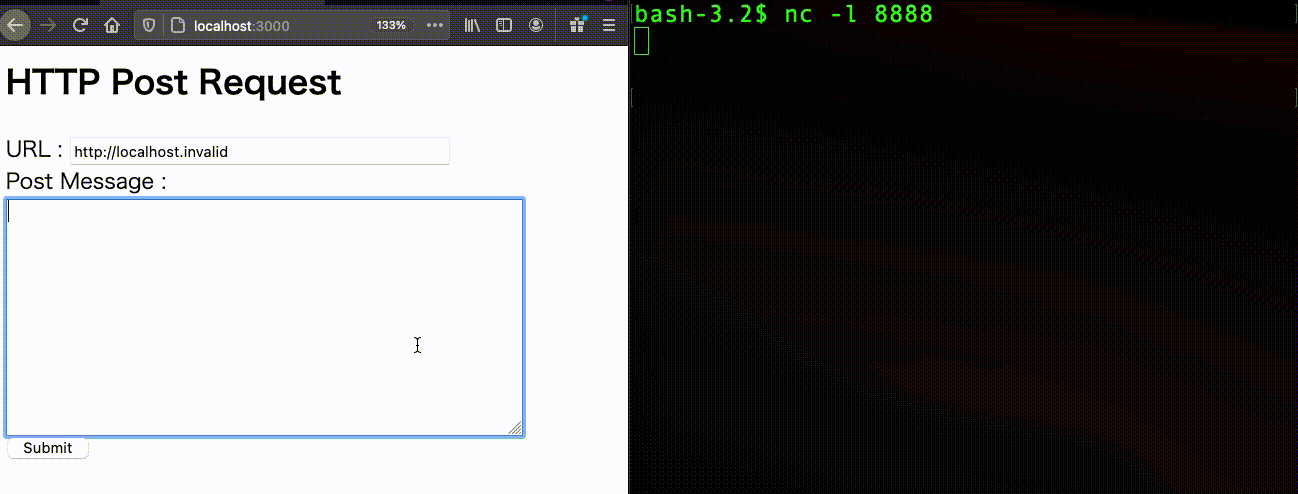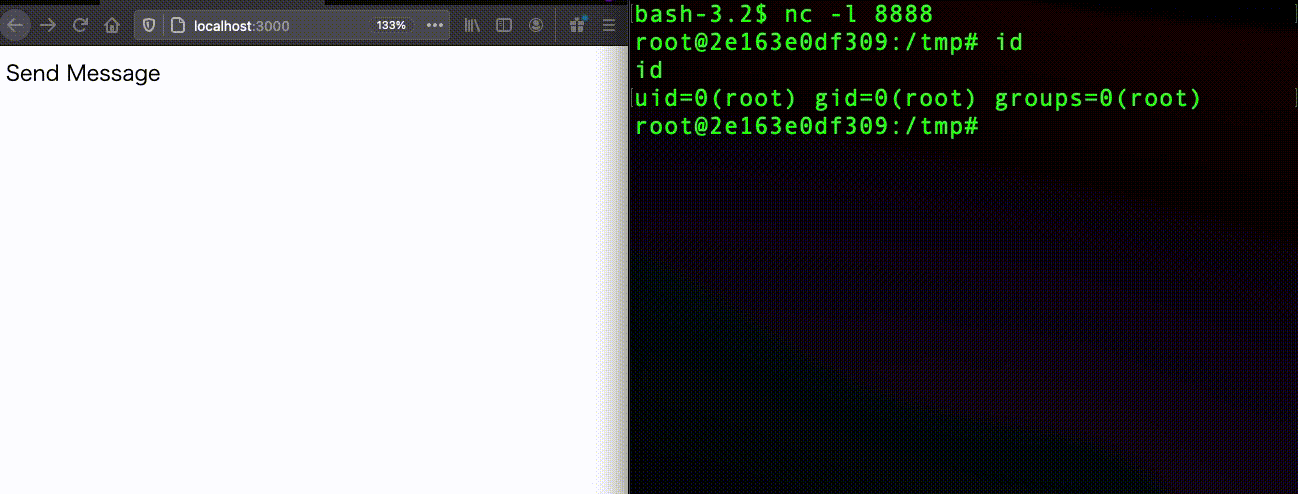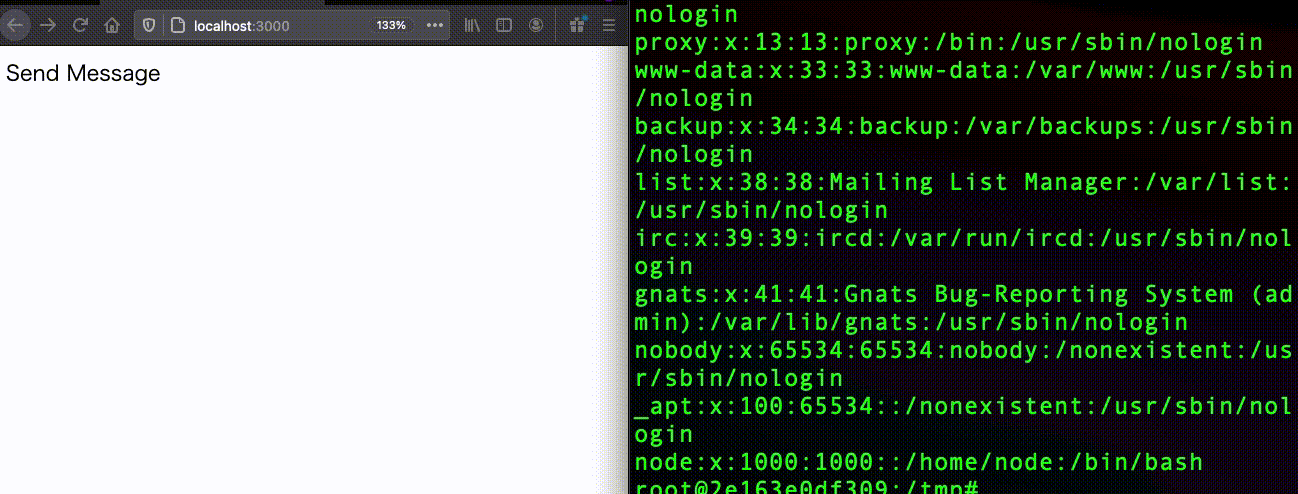 s-index/cve-2020-28502
CVE-2020-28502 node-XMLHttpRequest の RCE
 randomrobbiebf/log4j-exploits
Log4J エクスプロイト(各種システム向け)
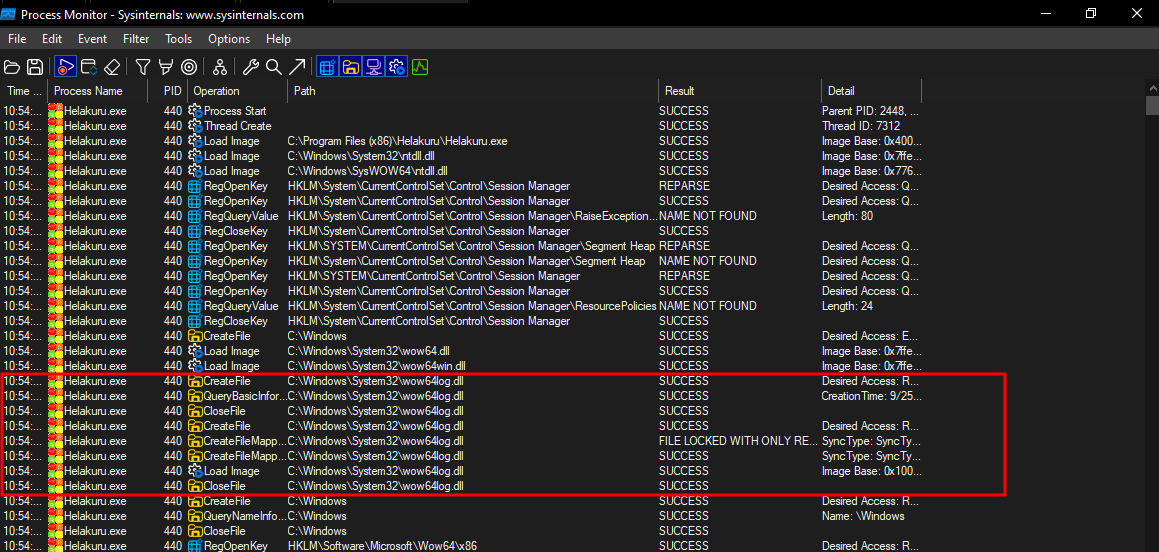 surajhacx/helakuruv.1.1-dllhijack
Helakuru Version 1.1 DLLハイジャック - CVE-2024-48605