
 #1

 njmbb8/cve-2024-42849
Silverpeas v.6.4.2 以前のバージョンには、リモート攻撃者がパスワード変更機能を介してサービス拒否を引き起こすことを可能にする問題があります。
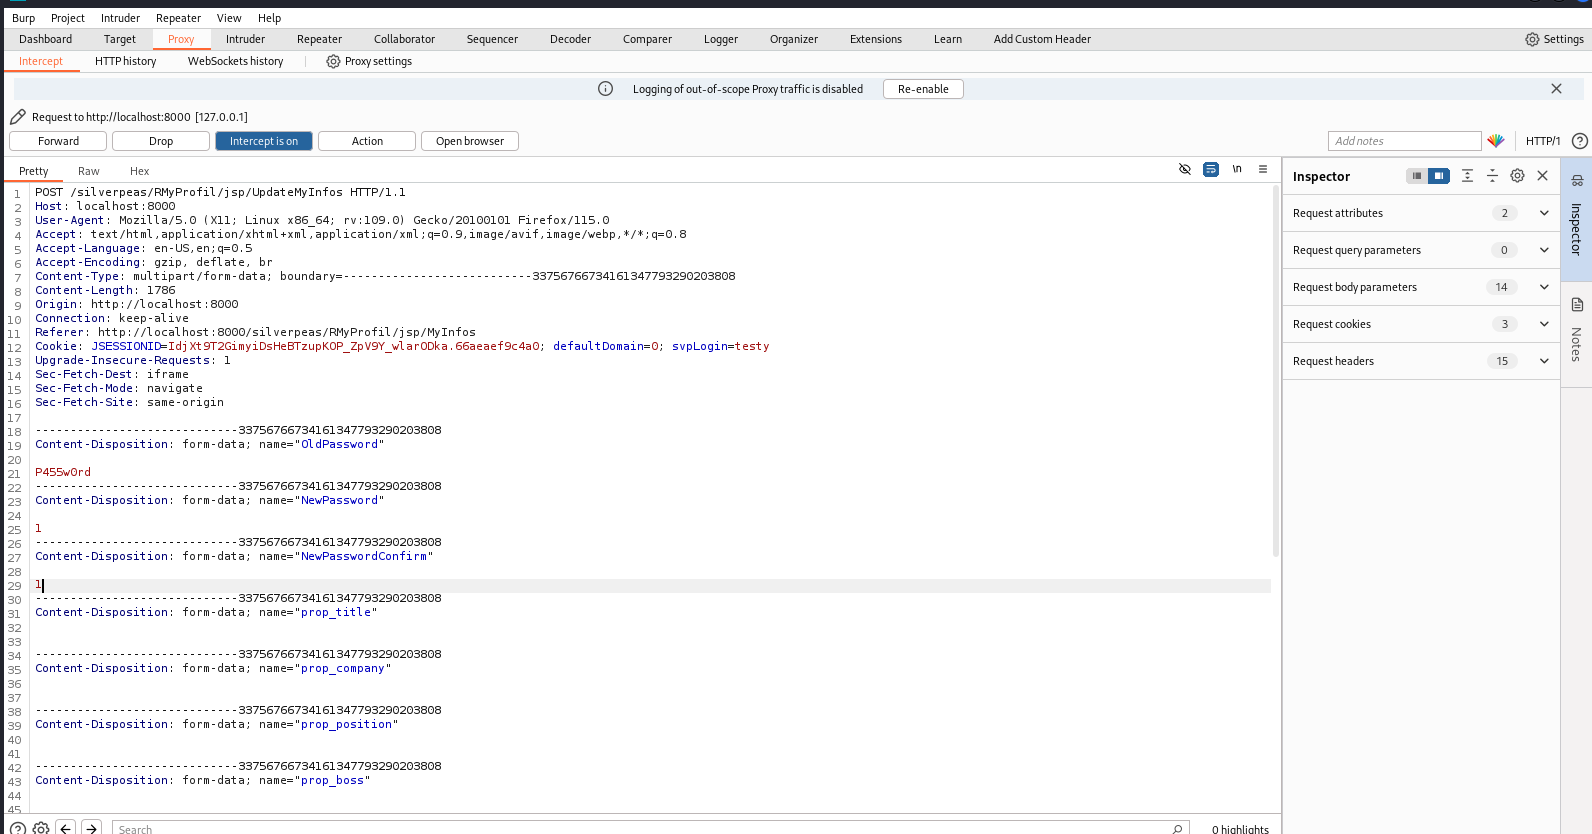 njmbb8/cve-2024-42850
Silverpeas v6.4.2 およびそれ以前のバージョンには、パスワードの複雑性要件をバイパスできる問題があります。
 shanfenglan/cve-2020-1472
CVE-2020-1472(Zerologon)のエクスプロイト。ドメインコントローラのマシンアカウントパスワードをリセットし、資格情報のダンプとドメイン管理者への権限昇格を可能にします。
 orangmuda/cve-2021-27651
パスワードリセットフローのすべての段階をバイパスする
 ruthvikvegunta/opencrx-cve-2020-7378
OpenCRX のパスワードリセットの脆弱性(CVE-2020-7378)を悪用します。また、スクリプトによって作成されたすべてのパスワードリセットメールを削除することでステルス性を維持します。
 sho-luv/zerologon
Zerologonチェックとエクスプロイト - SecuraのTom Tervoortによって発見され、また、@Dirkjanmのcve-2020-1472のコード例を基に拡張されました。このツールは、パスワードの確認、悪用、および元の状態への復元を行います。
 soy-oreocato/cve-2022-42176
CVE-2022-42176の概念実証:PCSecure構成ファイルのハードコードされた資格情報により、管理パネルへのローカル権限昇格と任意のコマンド実行が可能になります。
 tpt11fb/attacktomcat
Tomcatの一般的な脆弱性をGUIで悪用するツール。CVE-2017-12615 PUTファイルアップロードの脆弱性、tomcat-pass-getshell 弱い認証によるwarパッケージのデプロイ、弱いパスワードのブルートフォース、CVE-2020-1938 Tomcat…
 ubaydev/cve-2024-10508
CVE-2024-10508の概念実証エクスプロイト:RegistrationMagic WordPressプラグイン(6.0.2.6まで)のパスワード回復バイパスによる認証されていない権限昇格。
 vdohney/keepass-password-dumper
CVE-2023-32784用のオリジナルPoC
 voidsshadows/hikvision-city-hunter
このツールは、CVE-2017-7921やICSA-17-124-01向けの旧来のPoCを現代的に発展させたもので、2025年向けに更新され、ライブコンソール出力、高速化のためのスレッド処理、ハニーポットフィルタリング(開放ポートが12個以上のデバイスをスキップ)を備えています。レッドチーマー、バグ…
 win3zz/cve-2023-43261
CVE-2023-43261 - 保護されていないシステムログと脆弱なパスワード暗号化による認証情報の漏洩
 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
 yosef0x01/cve-2023-24055
CVE-2023-24055 POC (PowerShell で記述)
 zgsnj123/cve-2025-45466
これはCVE-2025-45466の詳細です。
 coldfusionx/cve-2019-17240_bludit-bf-bypass
Bludit <= 3.9.2 - 認証ブルートフォース緩和回避のExploit/PoC
 devisions/cve-2024-29868
Apache StreamPipes の 0.69.0 から 0.93.0 に影響する CVE-2024-29868 の概念実証









