#1
パスワードクラッキング、ブルートフォース、ワードリスト、資格情報テストツール。
Kitploit おすすめ

 aramosf/cve-2026-61500
CVE-2026-61500 の Python PoC と Docker ラボ: Rejetto HFS V8 の PRNG 状態を復元して管理者セッション Cookie を偽造し、server_code を介して RCE を達成します。
 mrhenrike/embedxpl-forge
組み込みデバイスセキュリティ評価フレームワーク — 700モジュール、350 CVE、55ベンダー、APTグループエンジン。ルーター、IPカメラ、GPON ONT、ISP CPE、IoT/組み込みエッジをカバー。
 rix4uni/wordlist
ファジング、DNS列挙、パラメータ探索、デフォルト認証情報向けのカスタムワードリストの厳選コレクションと、nucleiテクノロジーワードリスト用のGoジェネレーター。
 hac01/azure-pentesting-suite
Azure セキュリティ評価を許可された範囲で行うための Go ツールキット: サブスクリプションとリソースを列挙し、設定ミスを監査し、公開 Blob ストレージを匿名で攻撃します。
 polosss/by-poloss..-..cve-2026-19125
EthPress <= 2.3.5 の未認証認証バイパスを悪用し、ウォレットアドレス経由で WordPress 管理者セッションを取得する検証済みの概念実証(PoC)。
 fl0ydsec/cve-2026-63030
WordPress Coreの認証前RCEチェーンCVE-2026-63030およびCVE-2026-60137(SQLインジェクションからリモートコード実行への連鎖)に対応するPython製のマスエクスプロイトおよび検出ツール。
 mandiant/gopacket
Impacketの完全なGo移植版 - WindowsおよびActive Directoryプロトコル攻撃用の63のCLIツールと24のライブラリを、依存関係のない単一バイナリにコンパイル。
 0ord/magnohost-vulnerabilities-pentest
MagnoHostおよびMeteorCloudインフラストラクチャの手動ブラックボックスペネトレーションテスト。露出したMariaDB、デフォルト認証情報、CVE-2024-27102、およびDMARCスプーフィングの発見を記録。
 boydhacks/ntlmscout
認証不要のNTLMエンドポイント偵察ツール。HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP、RDPにわたるType-2チャレンジをデコードし、ADの詳細と内部IPを抽出します。
 faceless0x7/cve-2026-93453
CVE-2026-93453 の Python PoC。攻撃者が制御する Origin ヘッダーを介した SOGo のパスワードリセットリンクポイズニング脆弱性で、リセットトークンの傍受とアカウント乗っ取りを可能にします。
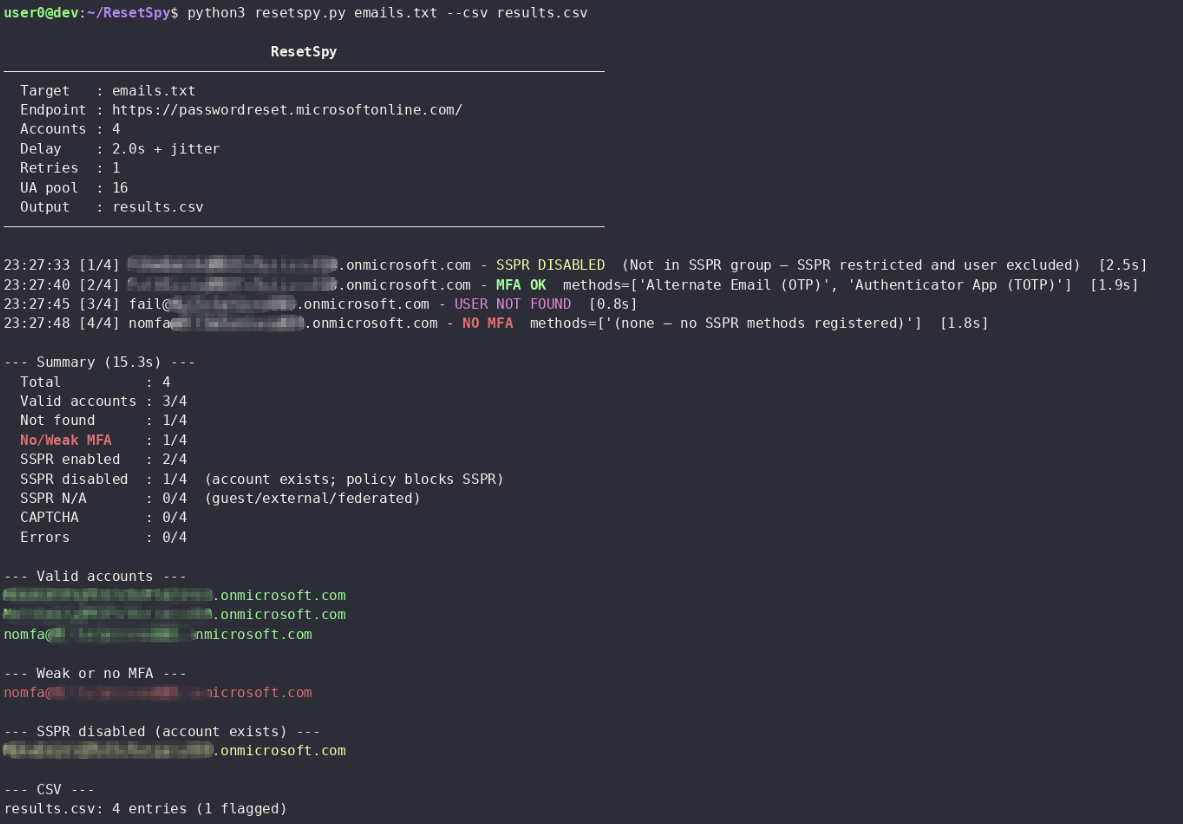 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) ポータルを介してユーザーアカウントと登録済みの認証方法を列挙する
 bardlaudian/cve-2025-24071
依存関係不要のPython PoCジェネレーターで、CVE-2025-24071向けにZIP内に悪意のある.library-msファイルを作成し、Windows ExplorerのNTLMハッシュ漏洩を引き起こします。
 runzeroinc/sshamble
SSHサービスをスキャンして認証バイパス、タイミングリーク、弱い鍵、セッション後の露出を調査するリサーチツール。JSON出力と分析機能を備える。
 adfortunato/metasploitable3-pentest-writeup
Metasploitable3のホームラボペネトレーションテストレポート。Nmap偵察、Drupalgeddon RCE、SQLインジェクション、SSH認証情報の再利用、sudo権限昇格、リバースシェルを網羅。
 ivancabrera02/hashsiphon
HTTP認証プロキシ経由で現在のユーザーのNetNTLMv2ハッシュを抽出し、直接のSSPI呼び出しを回避します。v2は認証をBITSサービスに委任してプロセスの帰属を断ち切ります。
 sakispat/simple-pentesting
認可されたペネトレーションテスト向けの教育用Pythonツールキット:スレッド化ポートスキャナー、サブドメインおよびディレクトリ列挙、バナーグラバー、ホストディスカバリを備え、リッチなCLIを提供します。
 pr0x13/idict
PHPベースのiCloud Apple ID辞書攻撃ツールで、アカウントロックアウトと二次認証を回避して認証情報をブルートフォースします。
 wayang1337/cve-2026-80099
Newfoldプラグイン(wp-module-data <= 2.9.7)未認証