
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/coldfusionx/cve-2019-17240_bludit-bf-bypass
パスワード攻撃脆弱性分析エクスプロイトウェブアプリケーション悪用ペネトレーションテスト学習と教育
GitHubcoldfusionx/cve-2019-17240_bludit-bf-bypass

CVE-2019-17240_Bludit-BF-Bypass

Bludit <= 3.9.2 - 認証ブルートフォース緩和回避のExploit/PoC

共有
リポジトリを見るウェブサイト
23356年前未レビュー

CVE-2019-17240 エクスプロイト/PoC - Bludit ブルートフォース緩和バイパス

CVE-2019-17240 別名 Bludit <= 3.9.2 ブルートフォース緩和バイパス用エクスプロイトコード

エクスプロイトリンク: [ExploitDB-48942] [PacketStorm]

期待される結果: Bludit <=3.9.2 を実行しているホスト上のブルートフォース機構をバイパスして、ログイン資格情報を発見する。

企業環境における教育およびテストのみを目的としています。

このエクスプロイトは Python 3.8.6 でテストされました。

使用方法

cfx:  ~/bludit 
→ ./exploit.py -h
usage: exploit.py [-h] [-l URL] [-u USERLIST] [-p PASSLIST]

Bludit <= 3.9.2 Auth Bruteforce Mitigation Bypass

optional arguments:
  -h, --help            show this help message and exit
  -l URL, --url URL     Path to Bludit (Example: http://127.0.0.1/admin/login.php)
  -u USERLIST, --userlist USERLIST
                        Username Dictionary
  -p PASSLIST, --passlist PASSLIST
                        Password Dictionary

Exploit Usage : 
./exploit.py -l http://127.0.0.1/admin/login.php -u user.txt -p pass.txt
./exploit.py -l http://127.0.0.1/admin/login.php -u /Directory/user.txt -p /Directory/pass.txt
  • Python3 と以下の追加モジュールがインストールされていることを確認してください:

追加で必要な Python モジュール :

  • requests
  • pwn

インストール:

pip3 install pwn
pip3 install requests

概念実証 :

このエクスプロイトは3つのユーザー入力を必要とします :

  • URL : ログインページのURL
  • User.txt : ユーザー名の候補リスト。PoC 用として、user.txt には単一のユーザー名が含まれています
  • Pass.txt : パスワードのリストを含む辞書

エクスプロイトの実行

user.txt 内のユーザー名を pass.txt 内のすべてのパスワードと照合してログインに送信するエクスプロイトの使用方法:
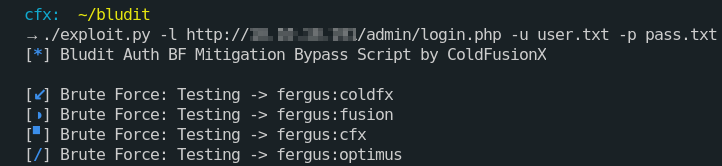
execute

ワードのブロック

pass.txt の値は X-Forwarded-For ヘッダーに送信されます。リストのパスワード数が少ない場合、サーバーによってワードがブロックされる可能性があります。その場合、スクリプトはブロックされたワードを出力に表示します:

block

成功時の出力

ログインに成功すると、有効な資格情報を含む次の出力が表示されます:

success

参考

これは、Rastating によって Bludit CMS で発見された脆弱性に対するエクスプロイトです。

脆弱性の説明: https://rastating.github.io/bludit-brute-force-mitigation-bypass/.

パッチ: https://github.com/bludit/bludit/pull/1090

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





