

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
AttackTomcat — Tomcatの一般的な脆弱性をGUIで悪用するツール。CVE-2017-12615 PUTファイルアップロードの脆弱性、tomcat-pass-getshell 弱い認証によるwarパッケージのデプロイ、弱いパスワードのブルートフォース、CVE-2020-1938 Tomcat AJPファイル読み取り/包含 | Kitploit
ツール/GitHubGitHub/tpt11fb/attacktomcat
脆弱性スキャナーパスワード攻撃エクスプロイトウェブアプリケーション悪用情報収集ペネトレーションテスト
GitHubtpt11fb/attacktomcat

AttackTomcat

Tomcatの一般的な脆弱性をGUIで悪用するツール。CVE-2017-12615 PUTファイルアップロードの脆弱性、tomcat-pass-getshell 弱い認証によるwarパッケージのデプロイ、弱いパスワードのブルートフォース、CVE-2020-1938 Tomcat AJPファイル読み取り/包含

リポジトリを見る
25719454年前Kitploit レビュー済み
共有

AttackTomcat

検出脆弱性リスト

CVE-2017-12615 PUTファイルアップロード脆弱性 tomcat-pass-getshell 弱認証によるwarパッケージのデプロイ 弱いパスワードのブルートフォース CVE-2020-1938 Tomcat ファイル読み取り/インクルード

使用方法

初回使用前に、設定で設定ファイルを再設定してください。その他の問題はよくお読みください!!!、java -jar *.jar で起動すると実行ログ情報を確認できます!!

​ ソースコードをダウンロードしてMavenでコンパイルするか、直接Releasesをダウンロードしてください。

​ jarパッケージをダブルクリックするか、java -jar AttackTomcat を実行すると起動します。
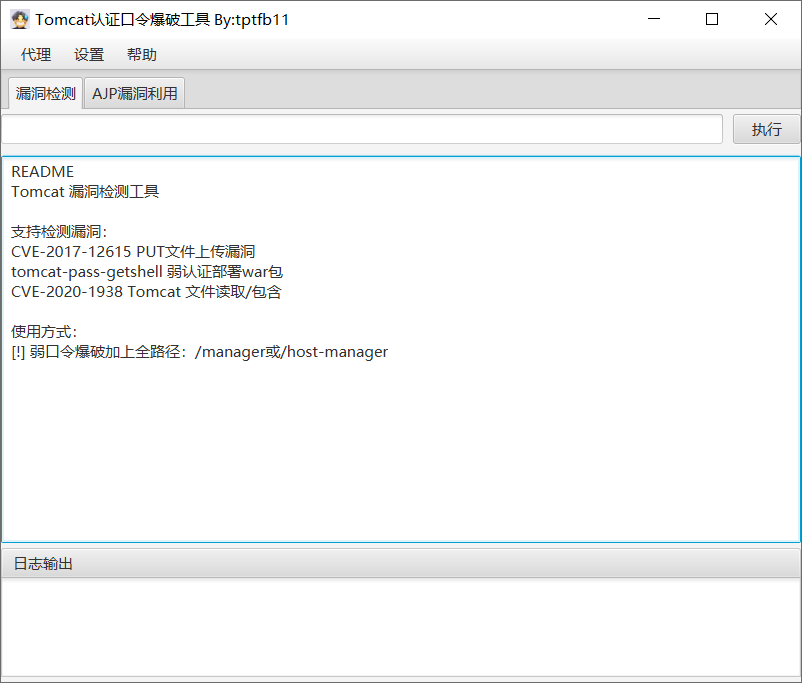
image-20221113190826427

image-20221113190913584

プロキシ

​ HTTPとソケットプロキシを使用します。

image-20221113191041737

設定

​ jarパッケージを起動すると、設定ファイルconfigが生成されます。

​ AJP脆弱性の検証にはpythonスクリプトを使用します。python3環境のインストールが必要です。コマンド形式:python -V。

​ 注意:次のようなプロンプトが表示された場合は、Release内のAttackTomcat.zipを直接ダウンロードすることをお勧めします。

image-20221113191218888

説明

​ このツールは学習・交流、自己診断のみを目的としており、不正なスキャンを禁止します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





