#1
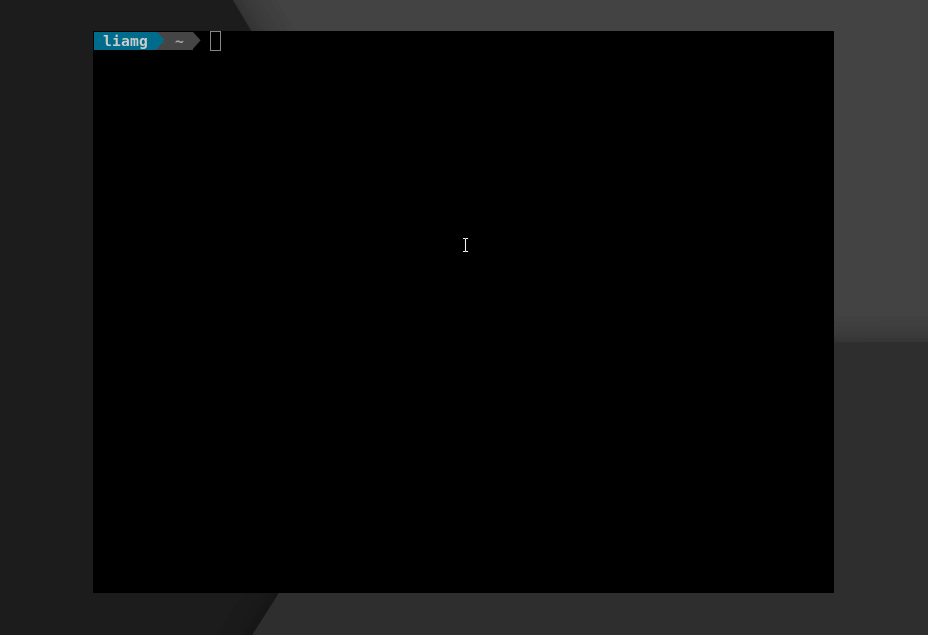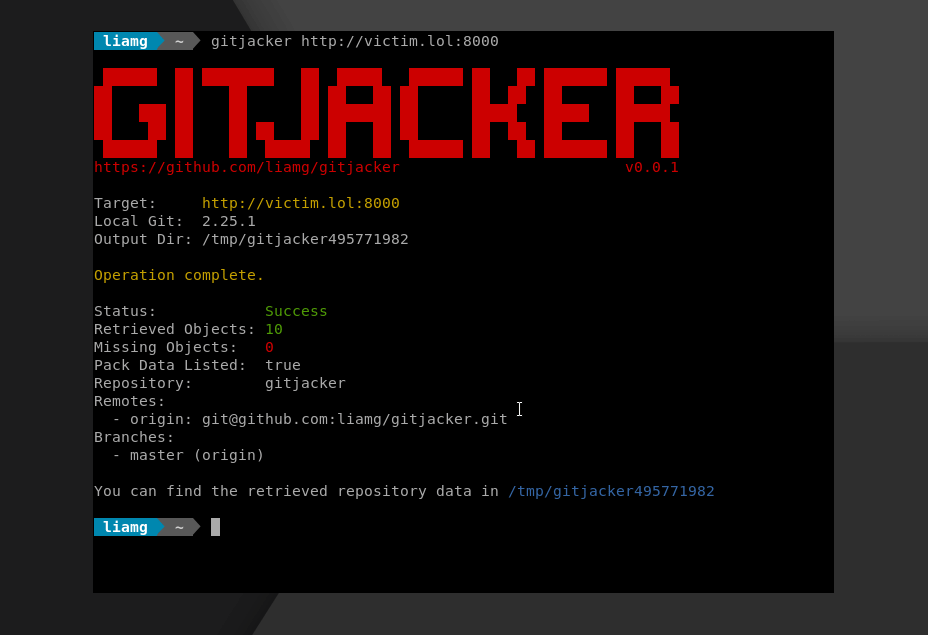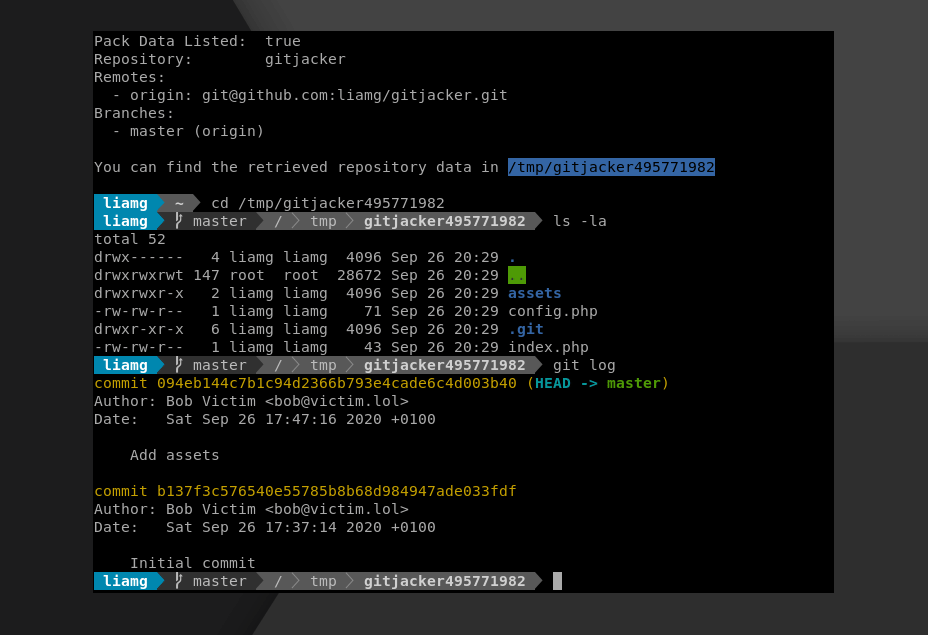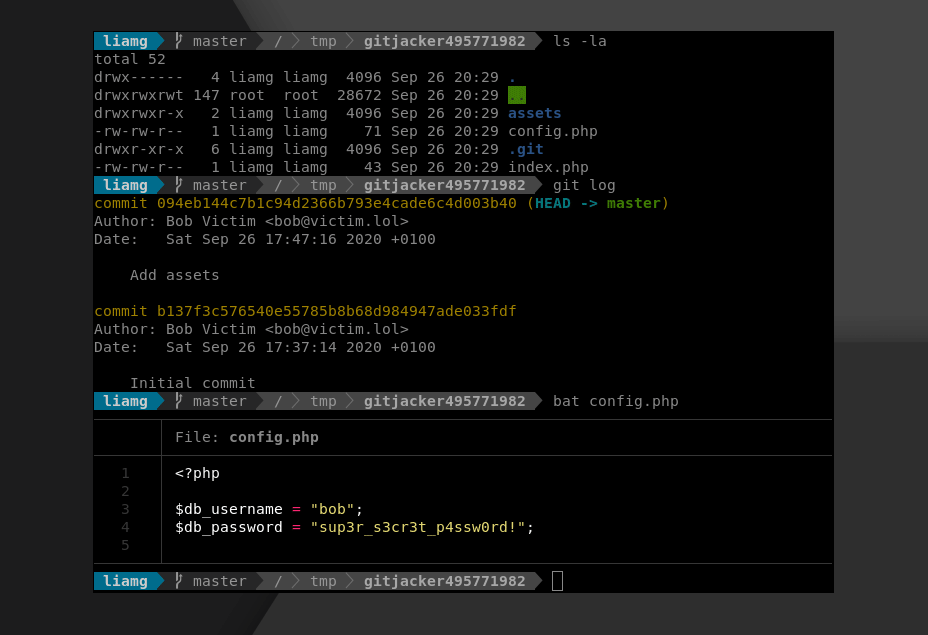
 liamg/gitjacker
🔪 :octocat: 設定ミスがあるウェブサイトからgitリポジトリを漏洩させる
 nickvourd/windows-local-privilege-escalation-cookbook
Windowsローカル権限昇格クックブック
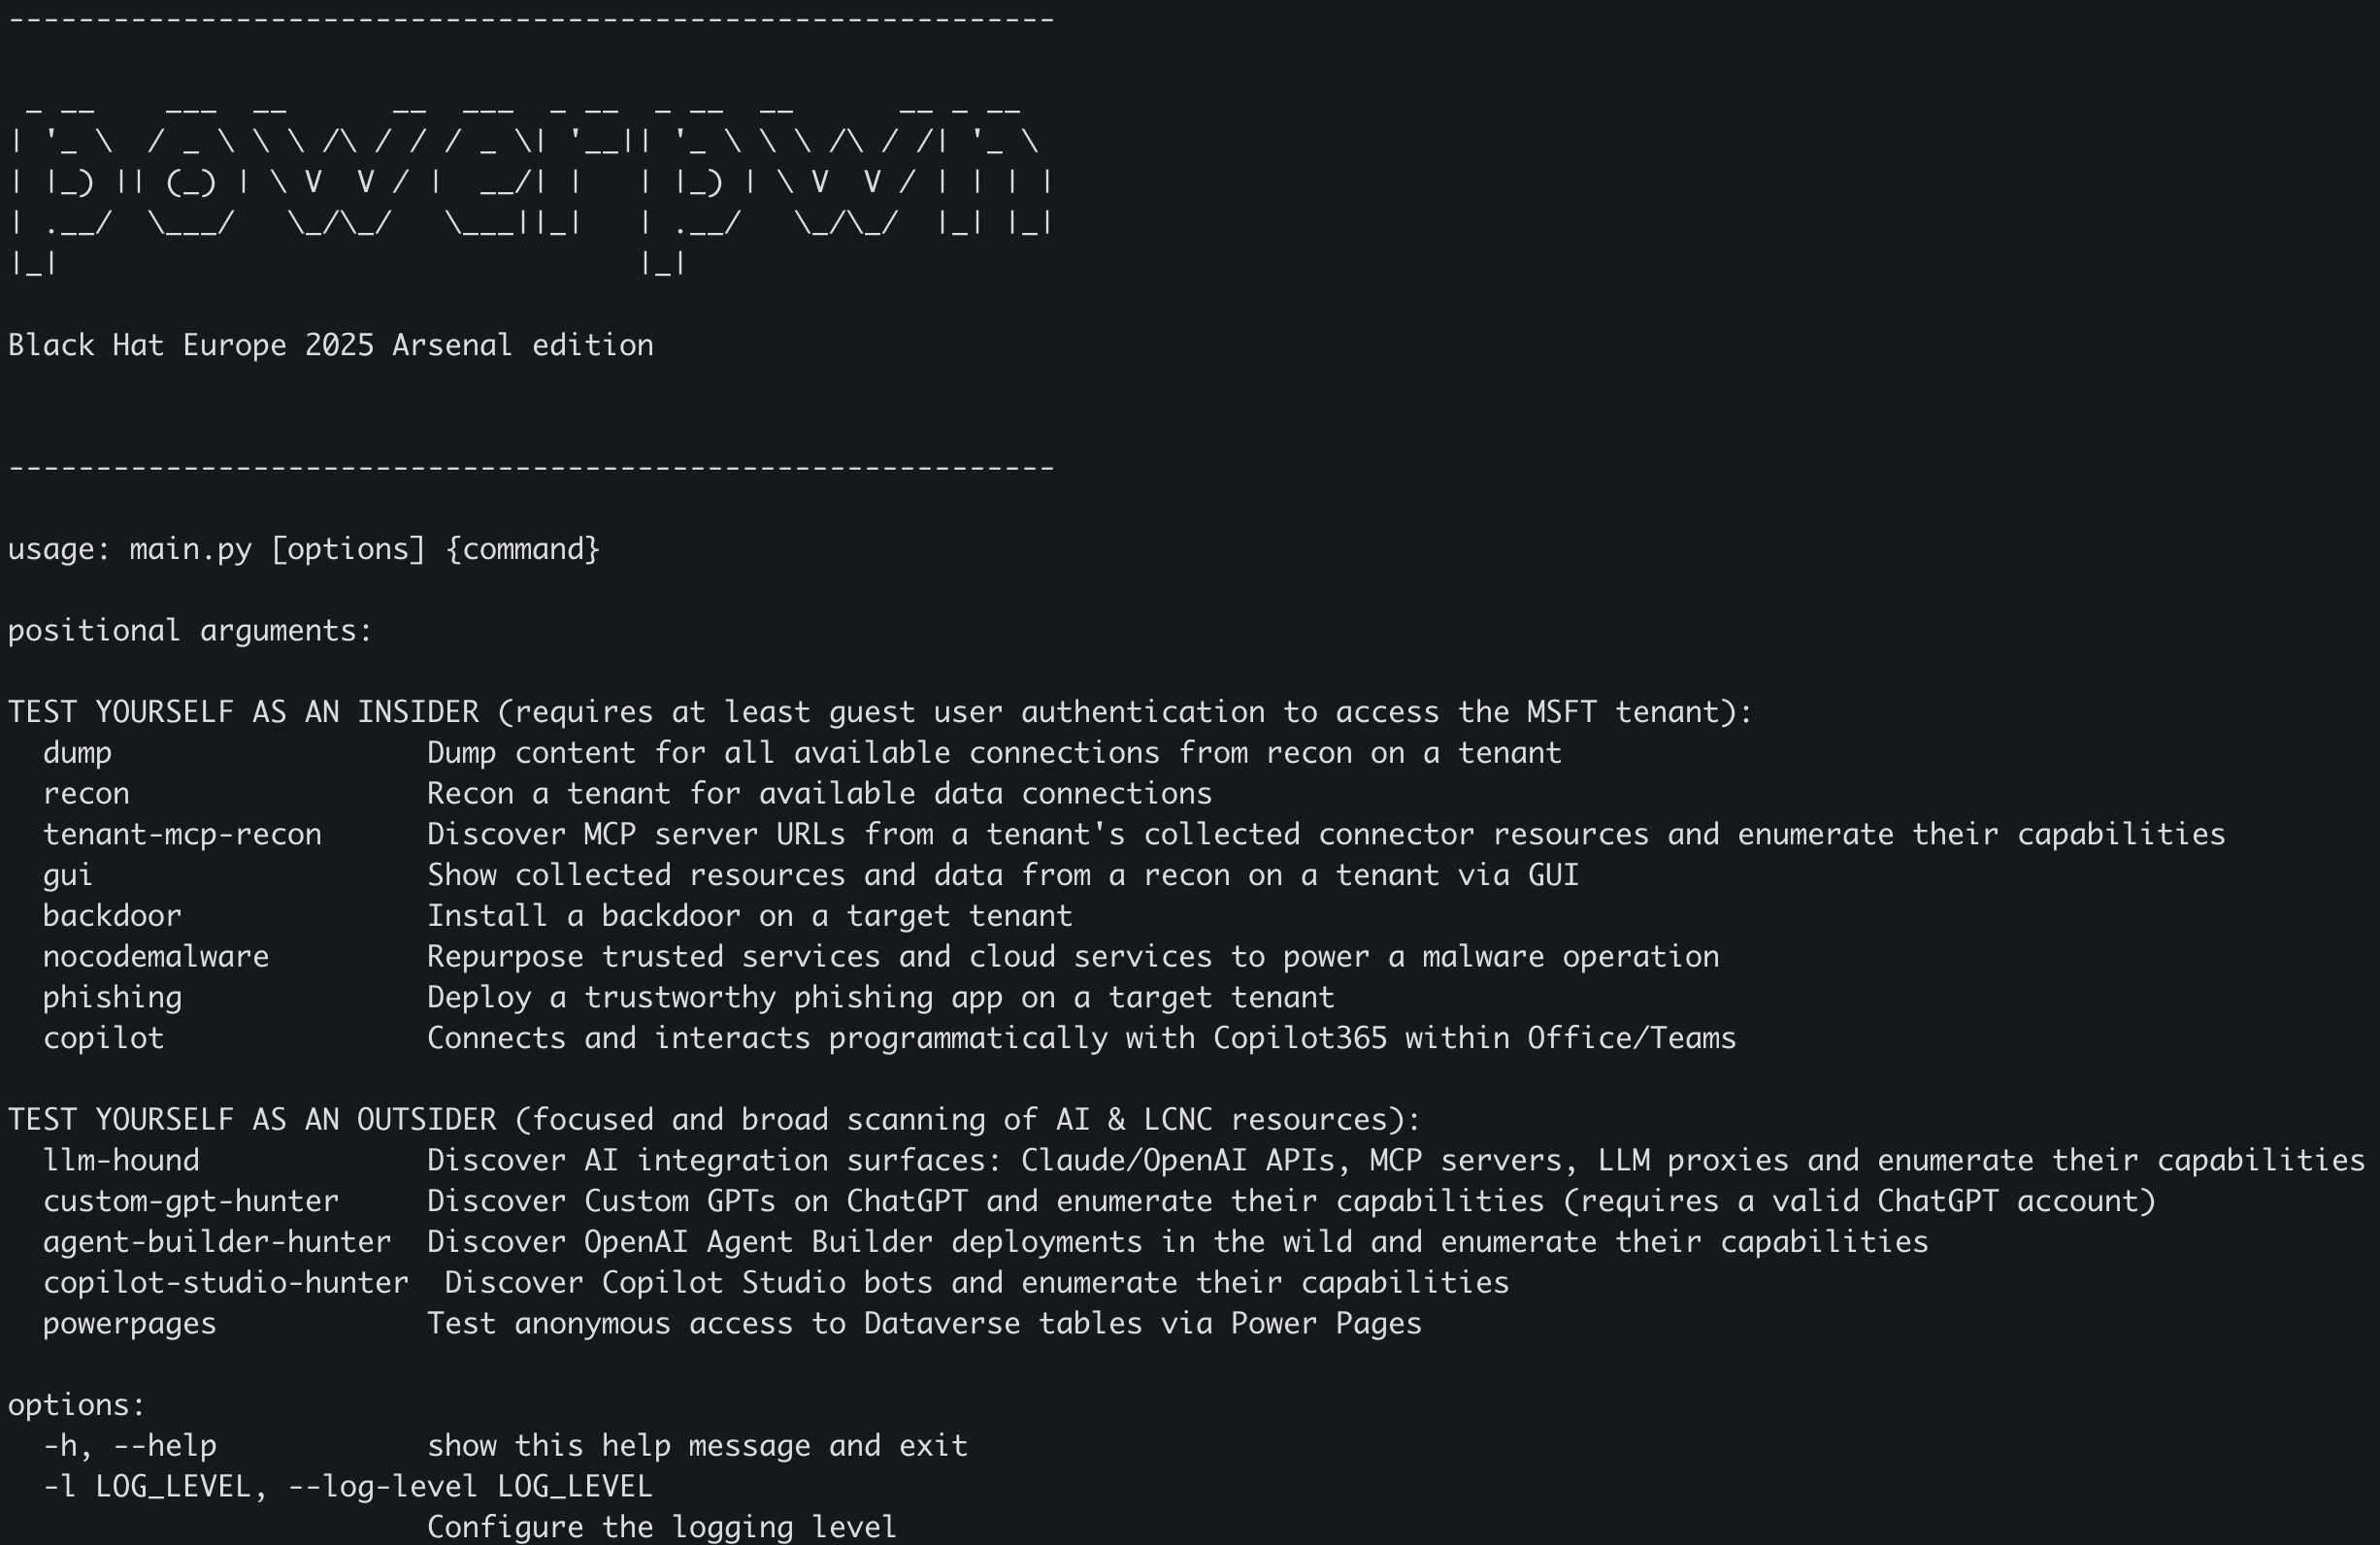 mbrg/power-pwn
攻撃/防御セキュリティツールセット。AIエージェントのディスカバリ、偵察、倫理的評価のためのツール群です。
 owasp/docker-security
コンテナセキュリティを掌握する
 cyberark/kubiscan
Kubernetesクラスターの危険な権限をスキャンするツール
 cogiceo/gpohound
攻撃的なGPOダンプおよび分析ツールで、BloodHoundデータを活用し、強化します。
 stampery/mongoaudit
🔥 MongoDBの監査とペネトレーションテストのための強力なツール 🔥
 nccgroup/sadcloud
意図的に安全でないクラウドインフラを構築(そして破棄!)するためのツール
 nagwww/s3-leaks
AWS S3バケットの設定ミス、公開されたデータ、漏洩したIAM認証情報を厳選したタイムライン。クラウドセキュリティの防御者と研究者向けのインシデントリンク付き。
 bishopfox/badpods
特権を昇格させたポッドを作成するマニフェストのコレクション。
 mondoohq/cnspec
ビルドからランタイムまでのすべてを保護する、オープンソースのクラウドネイティブセキュリティ
 denizparlak/zeus
AWS 監査・強化ツール
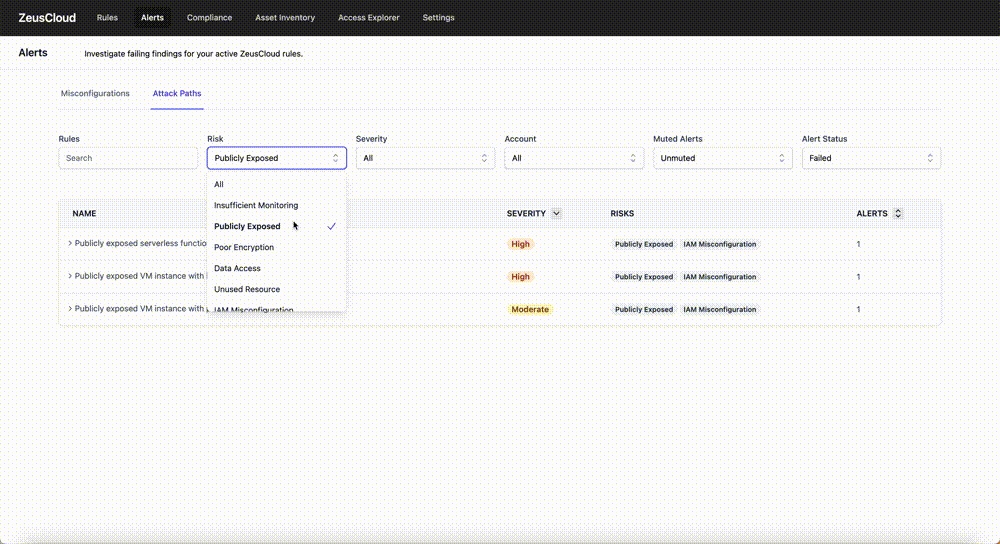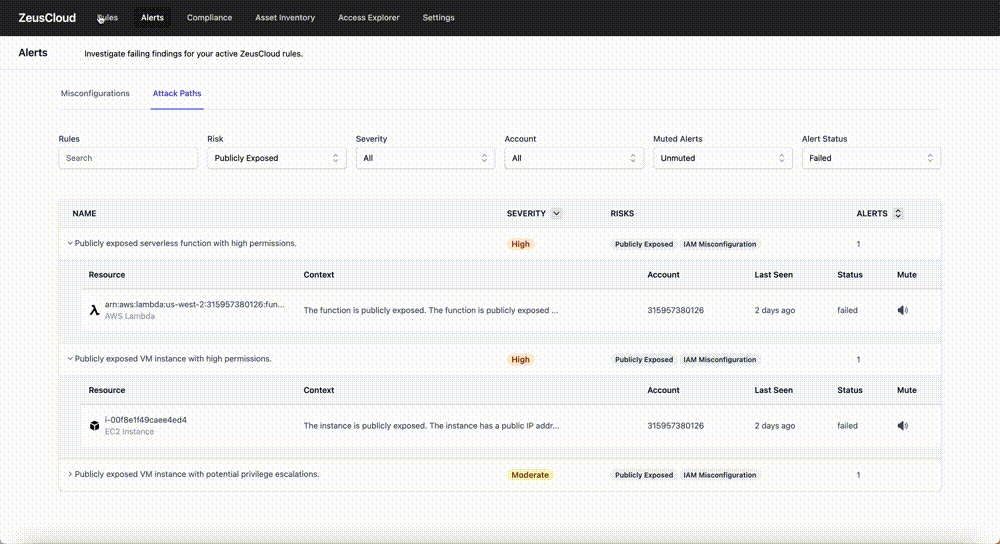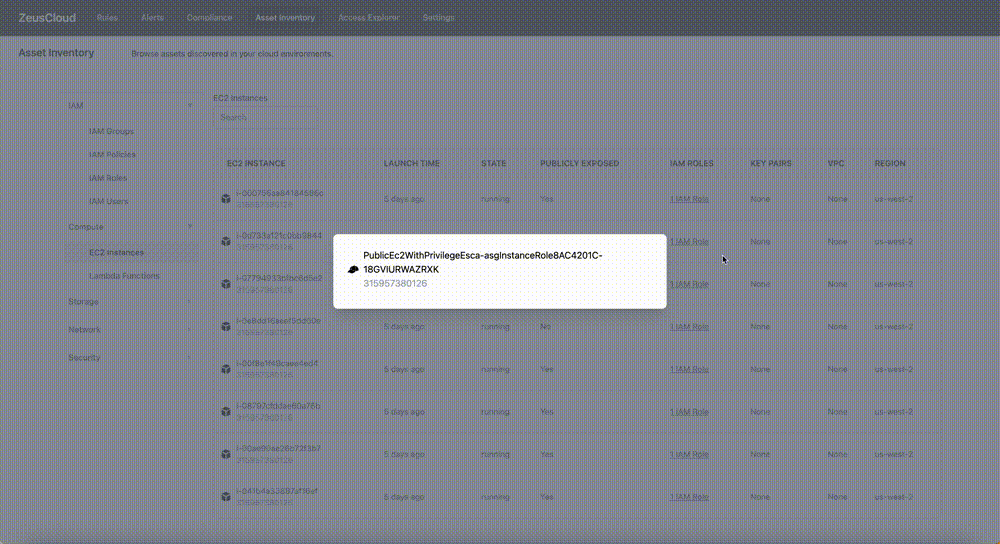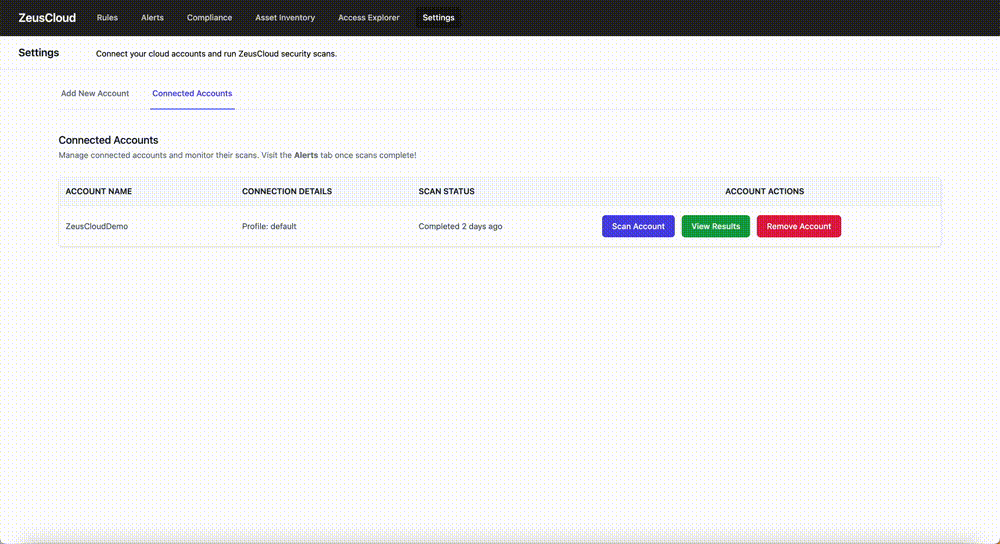 zeus-labs/zeuscloud
オープンソースのクラウドセキュリティプラットフォーム。攻撃経路を発見し、設定ミスを特定し、IAMアクセスを可視化し、AWS環境における準拠レポートを含むステップバイステップの修復手順を提供します。
 trailofbits/semgrep-rules
静的コード解析、セキュリティ脆弱性の検出、および複数の言語にわたる安全なコーディング慣行を適用するための Semgrep ルール集。
 nccgroup/vcg
VisualCodeGrepper - コードセキュリティスキャンツール。
 mvelazc0/badzure
BadZureは、意図的に誤構成されたEntra IDテナントとAzureサブスクリプションの展開を自動化し、多様なエンティティと設定可能で横断可能な攻撃経路を設定します。
 silentchainai/silentchain
AIを活用したBurp Suite用の脆弱性スキャナ拡張機能で、複数のプロバイダー(Ollama、OpenAI、Claude、Gemini)に対応しています。