Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
power-pwn — 攻撃/防御セキュリティツールセット。AIエージェントのディスカバリ、偵察、倫理的評価のためのツール群です。 | Kitploit
ツール/GitHubGitHub/mbrg/power-pwn
OSINT (オープンソースインテリジェンス)フィッシングツール偵察脆弱性スキャナー情報収集ウェブセキュリティペネトレーションテストクラウドセキュリティ設定ミスレッドチーミングAIセキュリティ
1.2k1295011ヶ月前Kitploit レビュー済み
共有
GitHub
mbrg/power-pwn

power-pwn

攻撃/防御セキュリティツールセット。AIエージェントのディスカバリ、偵察、倫理的評価のためのツール群です。

リポジトリを見るウェブサイト

メンテナンス:

AI エージェントをあらゆる場所でセキュアに。


概要

powerpwn Black Hat SecTor 23 Black Hat DEFCON30

stars twitter email me

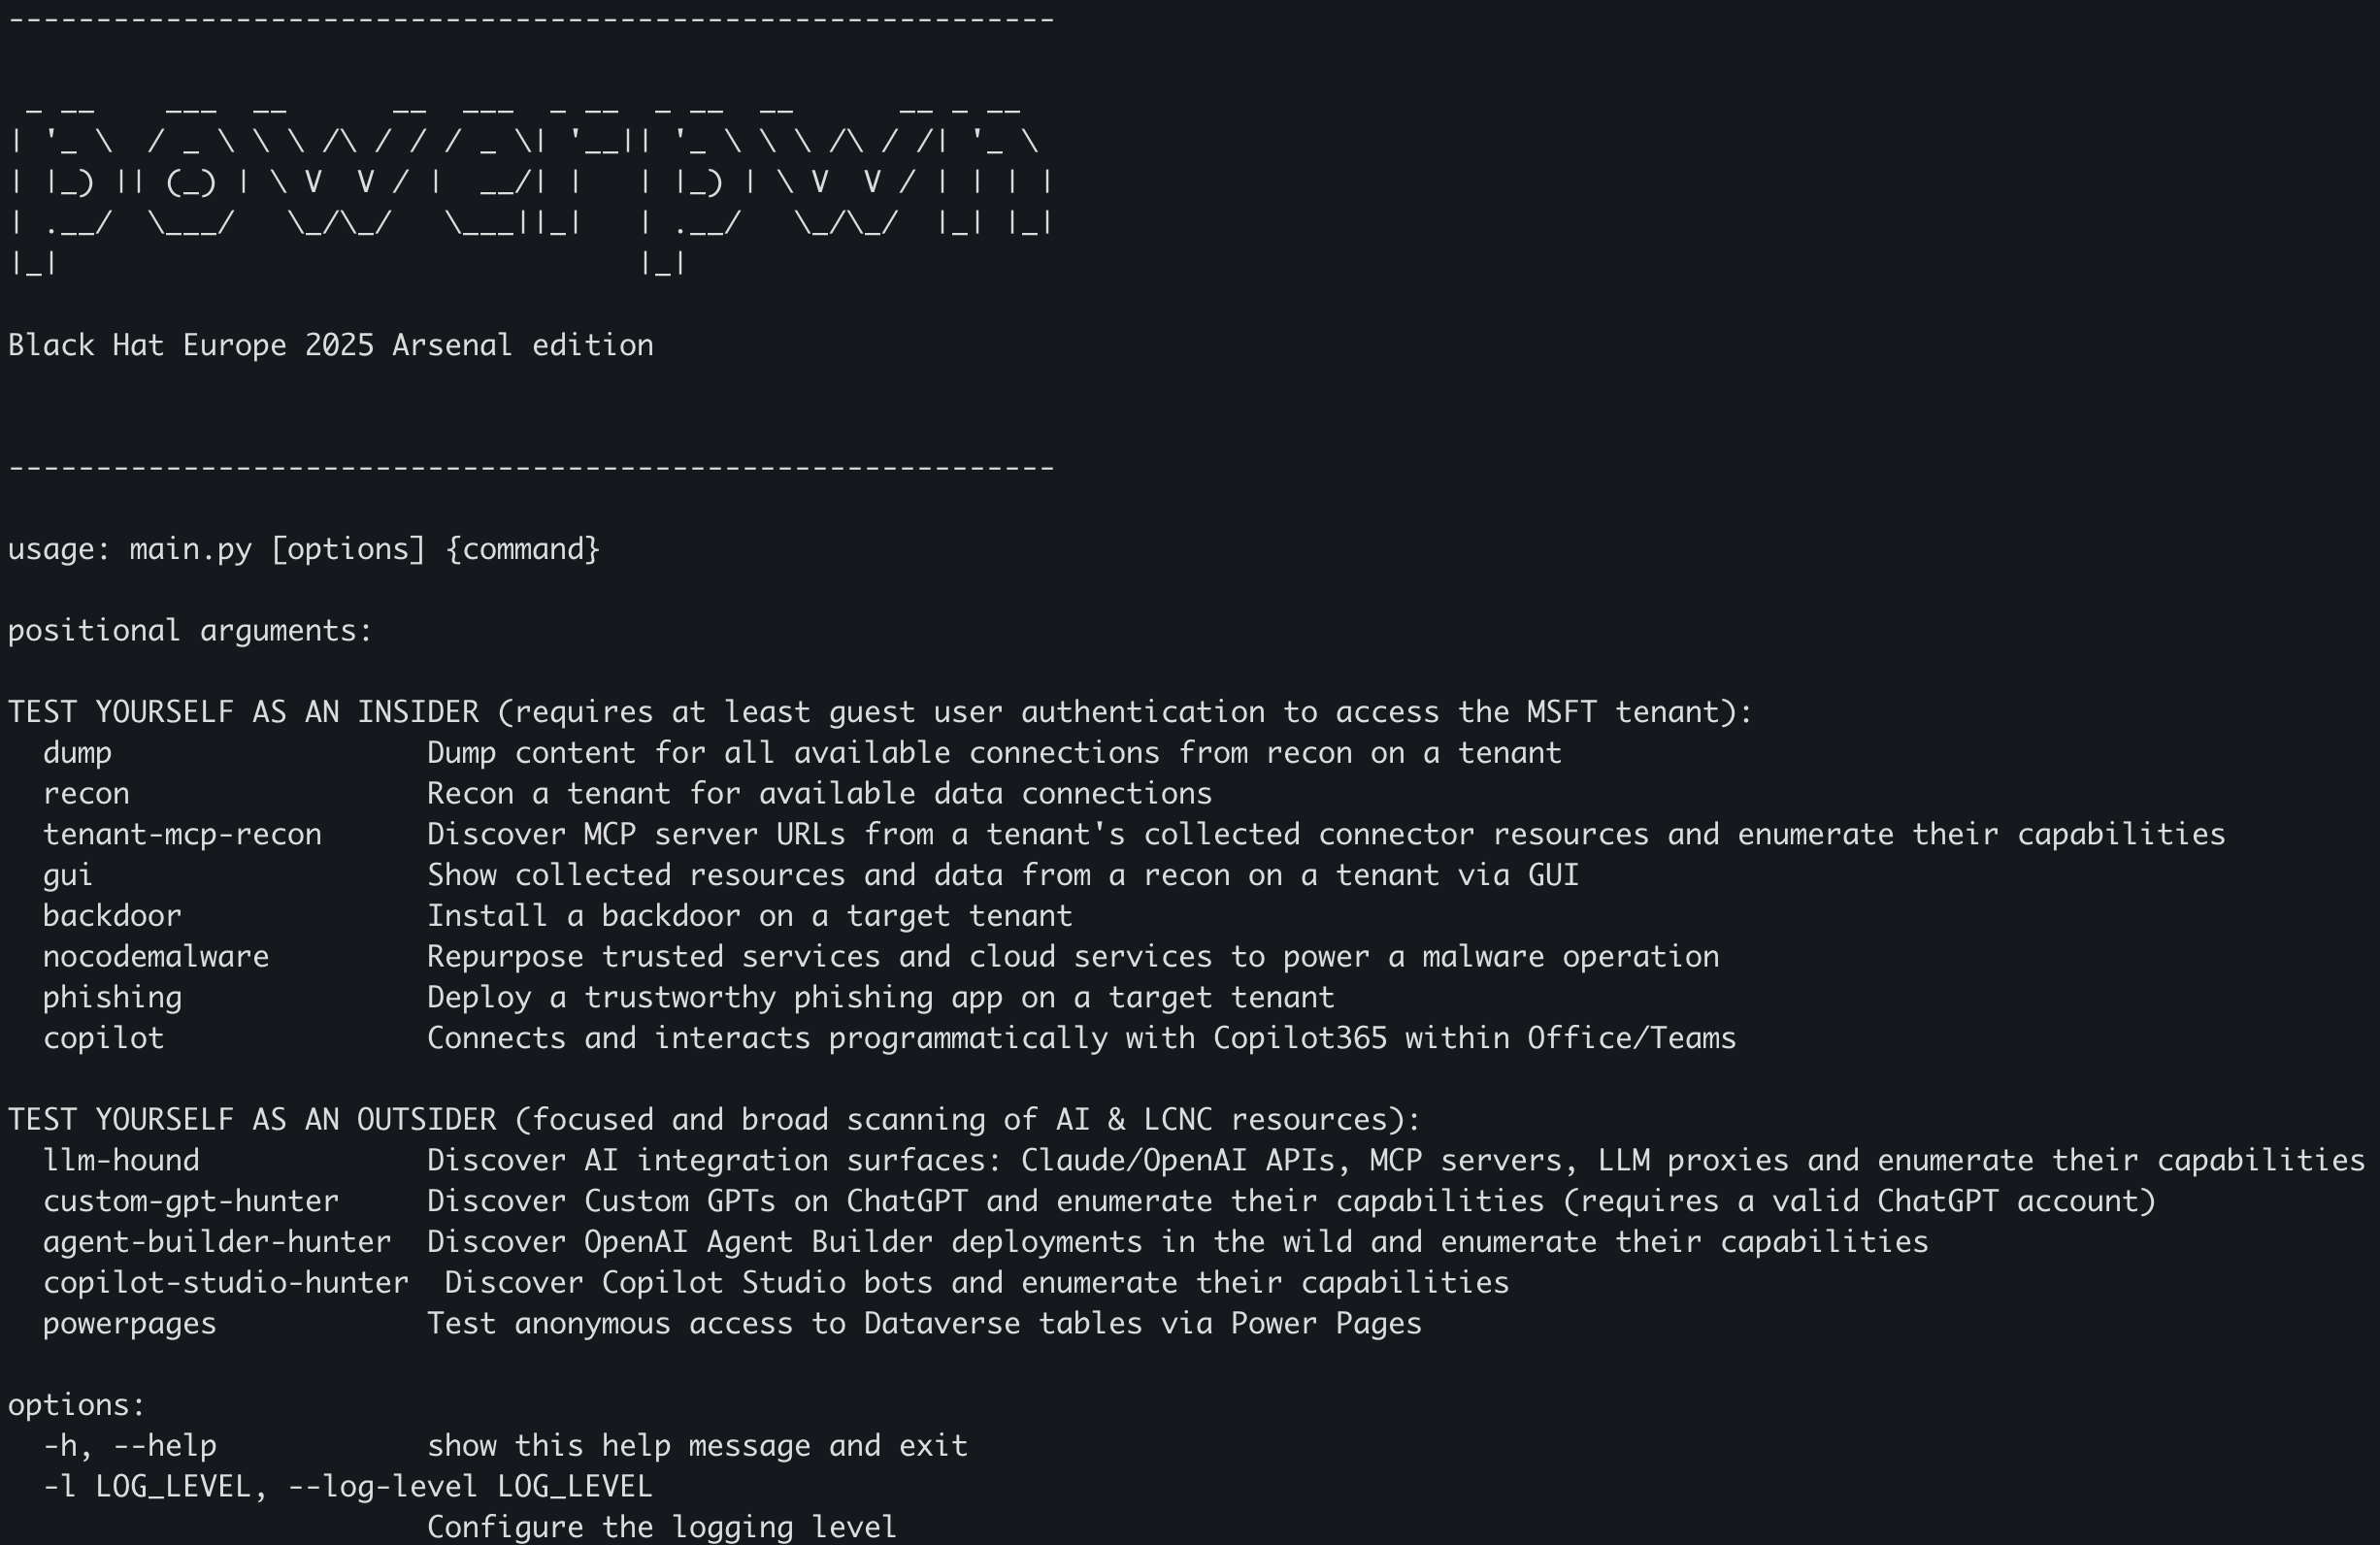
Power Pwn は、Microsoft 365 Power Platform および AI サービス向けの攻撃・防御両用セキュリティツールセットです。

主な機能(一部):

  • 💾 PowerDump: テナント全体のスキャンとデータ収集を包括的に実行
  • 🚪 BackDoor: Power Platform 環境への永続的なアクセスを実現するバックドアフローを展開
  • 🦠 NoCodeMalware: コードを書かずに悪意のある Power Platform アーティファクトを作成・展開
  • 🎣 PowerPhishing: Power Platform を悪用したフィッシングキャンペーンと認証情報の収集
  • 🤖 Copilot Studio Hunter: 未認証ユーザーに公開された設定ミスのある Copilot Studio ボットを発見・テスト
  • 🤖 Custom GPT Hunter: カスタム GPT を列挙・分析
  • 🤖 Agent Builder Hunter: 公開されている Agent Builder デプロイメントを発見し、その機能を列挙
  • 🔎 LLM Hound: Shodan を使用して、インターネット上に公開されている MCP および AI ミドルウェアを発見
  • 🎯 Copilot M365: Microsoft 365 Copilot の不正なデータ取得をテスト
  • 📄 Power Pages: Dataverse テーブルを漏えいする設定ミスのある Power Pages を特定

機能の完全なリストについては、ツールのドキュメントを確認してください:


包括的なドキュメント、ガイド、関連トークについては、Wiki をご覧ください!

Power Pwn の PowerDump モジュールのレビューはこちら:
BlackHat Arsenal USA 2023 - Power Pwn

インストール

標準的な利用方法では、次のコマンドでインストールします:

pip install powerpwn

開発者向けおよび上級者向けの利用方法については、包括的な インストールガイド を参照してください。次の内容をカバーしています:

  • 完全自動インストール(Python + 外部ツール)
  • モジュール固有の依存関係(ffuf、subfinder、Node.js、Puppeteer)
  • プラットフォーム別の手順(macOS、Linux、Windows)
  • トラブルシューティングと検証手順

一部のモジュールでは追加のツールが必要です。モジュール固有の要件については、次の Wiki ページを確認してください:

  • Powerdump
  • Copilot Studio Hunter - deep-scan
  • Copilot Studio Hunter - tools-recon
  • Copilot Studio Hunter - enum
  • CopilotM365

開発者向けクイックガイド

オプション 1: フルインストール(推奨)

Python パッケージと外部ツール(ffuf、subfinder、Node.js)をインストール:

python init_repo.py --install-external-tools
source .venv/bin/activate  # Linux/macOS
# or
.\.venv\Scripts\activate  # Windows

macOS と Linux でサポートされています。Windows では手動でツールをインストールする必要があります。

オプション 2: Python のみ

Python パッケージのみをインストール(後で手動によるツールのインストールが必要):

python init_repo.py
source .venv/bin/activate  # Linux/macOS

インストールの確認

pip install .
powerpwn --help

詳細なインストールオプション、トラブルシューティング、プラットフォーム別ガイドについては、INSTALLATION.md を参照してください

開発のヒント

  1. 編集可能モード(Editable Mode): テスト中にローカルの変更が反映されない場合は、編集可能モードで再インストールします:

    pip install -e .
    
  2. Python バージョン: 互換性の問題を避けるため、GUI モジュール(PowerDump)には Python 3.11 を使用してください。

  3. PYTHONPATH の設定(必要な場合):

    • Linux/macOS: export PYTHONPATH=/[your_powerpwn_directory]/src:$PYTHONPATH
    • Windows PowerShell: $env:PYTHONPATH = "C:\[your_powerpwn_directory]\src;" + $env:PYTHONPATH
  4. コードフォーマット: PR を提出する前に、以下を実行してください:

    black -C -l 150 {file_path}
    

使い方

クイックスタート

🎯 一般的なユースケース

1. テナントのセキュリティ評価

まず PowerDump を使用して、Microsoft 365 テナントのセキュリティ問題をスキャンし、包括的なデータを収集します。

2. M365 Copilot のセキュリティをテスト

M365 Copilot のデプロイメントにおける不正なデータ取得を評価します:

  • Copilot M365 - whoami: ユーザーのコンテキストと権限を特定
  • Copilot M365 - dump: データ外部漏えいシナリオをテスト

3. 公開された Copilot Studio ボットを探索

未認証ユーザーがアクセス可能な設定ミスのある Copilot Studio ボットをテストします:

  • Copilot Studio Hunter - deep-scan: 詳細なセキュリティ分析
  • Copilot Studio Hunter - tools-recon: ボットの機能を発見
  • Copilot Studio Hunter - enum: 利用可能なボットを列挙

4. Power Pages のセキュリティをテスト

Dataverse テーブルを漏えいする可能性のある、設定ミスのある Power Pages を特定します。

📚 完全なドキュメント

完全なモジュール一覧、詳細な使用方法、高度なシナリオについては、Wiki を参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    345
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    311
  • 5

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    303
  • 6

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    303

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →