
 #1
設定監査、コンプライアンススキャン、強化ベンチマーク、ドリフト検出ツール。
Kitploit おすすめ
 renniepak/cspbypass
CSPBypass.comは、倫理的なハッカーが制限的なコンテンツセキュリティポリシー(CSP)をバイパスし、特定のホワイトリスト登録されたドメインのみを許可するCSPによってインジェクションがブロックされているサイトでXSS(クロスサイトスクリプティング)の脆弱性を悪用するのを支援するために設計さ…
 nozaq/terraform-aws-secure-baseline
CIS Amazon Web Services FoundationsおよびAWS Foundational Security Best Practicesに基づいて、AWSアカウントをセキュアなベースライン構成で設定するTerraformモジュール。
 owasp/java-html-sanitizer
サードパーティのHTMLを受け取り、Webアプリケーションに埋め込んでも安全なHTMLを生成します。高速で設定も簡単です。
 scipag/hardeningkitty
HardeningKitty - Windows構成のチェックとハードニング
 jvoisin/snuffleupagus
php7およびphp8向けセキュリティモジュール - バグクラスを抹殺し、残りはバーチャルパッチで対処!
 ioactive/jdwp-shellifier
露出した Java Debug Wire Protocol (JDWP) サービスに対する悪用スクリプトで、ペンテスターがJavaコードを注入し、対象のJVM上で任意のOSコマンドを実行できるようにします。
 denoland/clawpatrol
AIエージェント向けワイヤーレベルプロキシファイアウォール。HCLルールを使用してSQL、Kubernetes、HTTPトラフィックを傍受・制御し、プロセス単位のトンネル分離とヒューマンインザループ承認を備えています。
 janusec/janusec
統合アプリケーションゲートウェイ。リバースプロキシ、WAF、CC防御、OAuth2認証、ACME証明書自動化、GSLBを提供し、安全でスケーラブルなWebおよびAPI配信を実現します。
 semperis/entragoat
意図的に脆弱なMicrosoft Entra ID環境です。実践的で現実的な攻撃チャレンジを通じて、アイデンティティセキュリティを学べます。
 jsitech/jshielder
Linuxサーバーのハードニングスクリプト/安全なLAMP-LEMPデプロイヤー/CISベンチマーク
 behisecc/vibesec-skill
このスキルはClaudeが安全なコードを記述し、一般的な脆弱性を防ぐのに役立ちます。
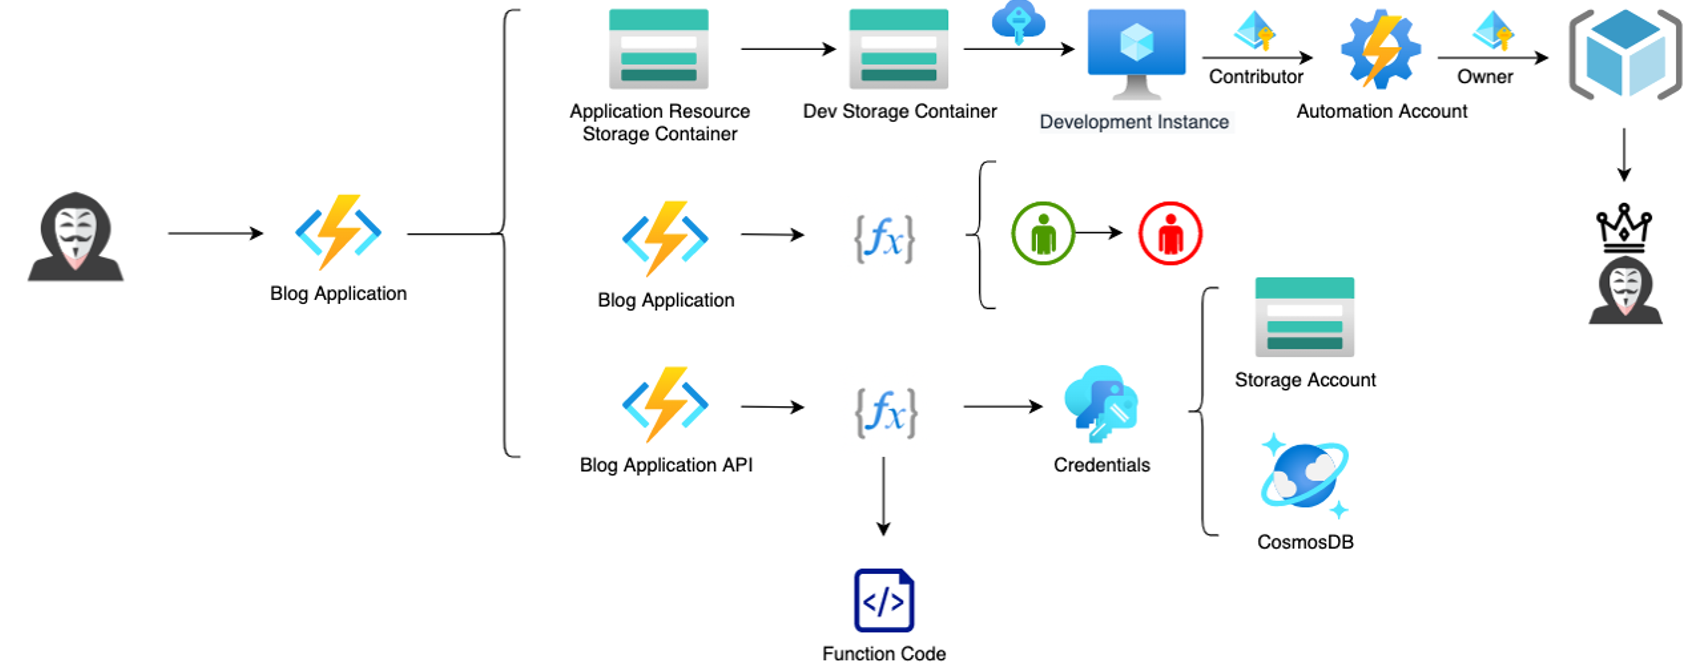 ine-labs/azuregoat
AzureGoat : 極度に脆弱なAzureインフラストラクチャ
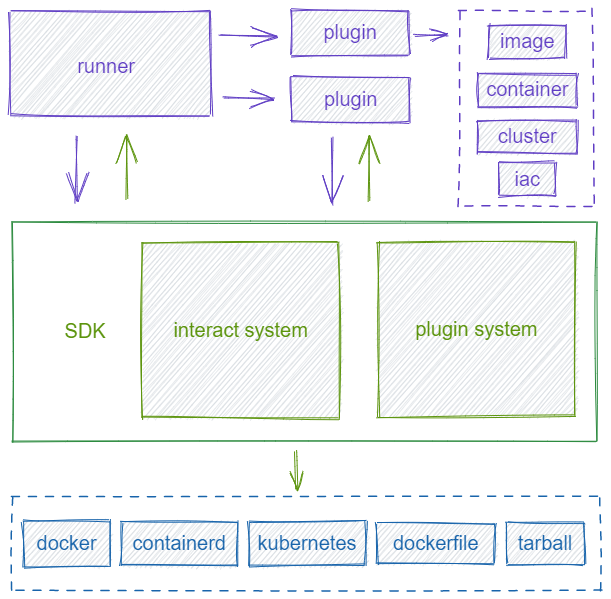 chaitin/veinmind-tools
veinmind-tools は、長亭科技が自社開発し、veinmind-sdk をベースに構築されたコンテナセキュリティツールセットです。
 ad-security/ad_miner
AD Minerは、Active Directory監査ツールであり、#Bloodhoundグラフデータベースからデータを解析するためにCypherクエリを活用し、セキュリティ上の脆弱性を明らかにします。
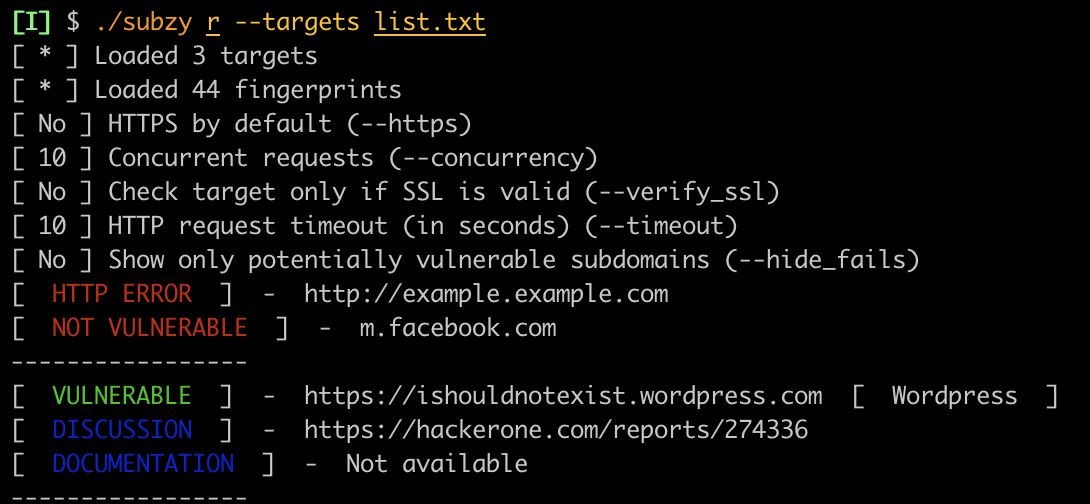
 firefart/stunner
STUN/TURNサーバーの設定ミスをテストおよび悪用し、SOCKSプロキシを介した内部ネットワークのピボット、メモリリーク攻撃、内部ポートスキャンを可能にします。
 stelligent/cfn_nag
CloudFormationテンプレート用のリンティングツール
 owasp/joomscan
PerlベースのJoomla CMS脆弱性スキャナ。バージョン列挙、コンポーネント検出、エクスプロイトマッチング、ファイアウォール識別、および設定ミス発見を自動化し、テキスト/HTMLレポートを生成します。








