
 #1
設定監査、コンプライアンススキャン、強化ベンチマーク、ドリフト検出ツール。
Kitploit おすすめ

 prowler-cloud/prowler
Prowlerは、あらゆるクラウド環境にわたるセキュリティとコンプライアンスを自動化する、世界で最も広く利用されているオープンソースのクラウドセキュリティプラットフォームです。今すぐエージェントを接続し、Agentic Cloud Defenderを基盤に構築しましょう。
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 kyverno/kyverno
アドミッションコントロール、リソースミューテーション、バックグラウンドスキャン、コンテナイメージの署名検証を通じて、Kubernetesクラスターにセキュリティとコンプライアンスを強制します。
 kubescape/kubescape
オープンソースのKubernetesセキュリティプラットフォーム。クラスター、マニフェスト、イメージをスキャンし、開発ライフサイクル全体にわたってNSA、MITRE、CISベンチマークに対する設定ミス、脆弱性、コンプライアンスをチェックします。
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。
 aquasecurity/trivy
コンテナ、Kubernetes、コードリポジトリ、クラウドなどにおける脆弱性、設定ミス、シークレット、SBOMを発見
 nightwatchcybersecurity/truegaze
Android/iOSアプリ向けの静的解析ツールで、ソースコード外のセキュリティ問題に焦点を当てています。
cisofy/lynisLinux、macOS、UNIXシステム向けのエージェントレスセキュリティ監査ツール。脆弱性、構成の問題、HIPAA、ISO27001、PCI DSSへの準拠を詳細にスキャンし、実践可能なハードニングのヒントを提供します。
 firefart/stunner
STUN/TURNサーバーの設定ミスをテストおよび悪用し、SOCKSプロキシを介した内部ネットワークのピボット、メモリリーク攻撃、内部ポートスキャンを可能にします。
 alessandroz/beroot
特権昇格プロジェクト - Windows / Linux / Mac
 bridgecrewio/checkov
ビルド時にTerraform、Kubernetes、CloudFormation、コンテナイメージ全体でクラウドの誤設定、脆弱性、シークレットを検出するインフラストラクチャ・アズ・コード向けの静的解析ツール。
 cloud-custodian/cloud-custodian
クラウドセキュリティ、コスト最適化、ガバナンスのためのルールエンジン。リソースをクエリ、フィルタ、アクションするポリシーをYAMLで記述するDSL。
 trailofbits/semgrep-rules
静的コード解析、セキュリティ脆弱性の検出、および複数の言語にわたる安全なコーディング慣行を適用するための Semgrep ルール集。
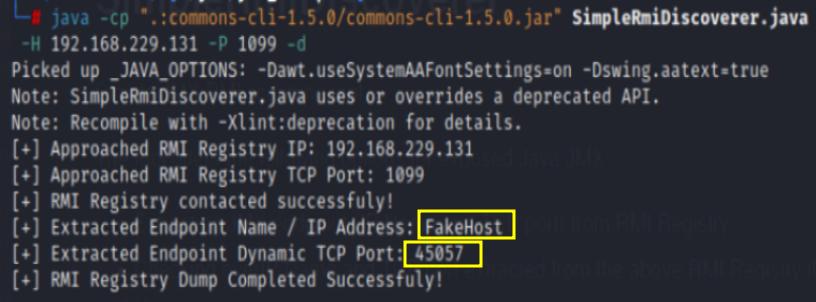 marcin-wolak/simplermidiscoverer
シンプルなJMX RMIスキャニングツール
 ye-ze-yu/epireal-bench
商用画像生成器における視覚的誤情報リスクを評価するためのレッドチーミングベンチマークおよびブラックボックス攻撃フレームワーク。10k件の虚偽主張プロンプトとスコアリングスクリプトを備える。
 gopasteverything/gpewebdefender
軽量なWeb攻撃モニター。Goバイナリ1つ + SQLite。OSSECでもWAFでもない。
 mondoohq/cnspec
ビルドからランタイムまでのすべてを保護する、オープンソースのクラウドネイティブセキュリティ
 aquasecurity/kube-hunter
Kubernetesクラスターのセキュリティ上の弱点をハントする



