Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/stampery/mongoaudit
脆弱性スキャナーペネトレーションテスト認証設定ミスデータベースセキュリティ
GitHubstampery/mongoaudit

mongoaudit

🔥 MongoDBの監査とペネトレーションテストのための強力なツール 🔥

リポジトリを見る
1.3k132435年前Kitploit レビュー済み
ウェブサイト
共有

mongoaudit

Code Health Code Climate Issue Count

mongoaudit は、MongoDBサーバーのセキュリティ監査、脆弱な設定の検出、自動化されたペネトレーションテストを実行するCLIツールです。

インストール

このリポジトリをクローンして、セットアップを実行します:

> git clone https://github.com/stampery/mongoaudit.git
> cd mongoaudit
> python setup.py install
> mongoaudit

はじめに

MongoDBのデフォルト設定にはいくつかの穴があることは広く知られています。この事実に加えて、怠惰なシステム管理者や開発者が多いことが、報道でMongoDBの黙示録と呼ばれる事態を引き起こしました。

mongoauditは、設定ミス、既知の脆弱性やバグを検出するだけでなく、それらを修正する方法についてアドバイスを提供し、ベストプラクティスを推奨し、DevOpsをプロのように行う方法を教えます!

実際のアプリの外観は次のようになります:
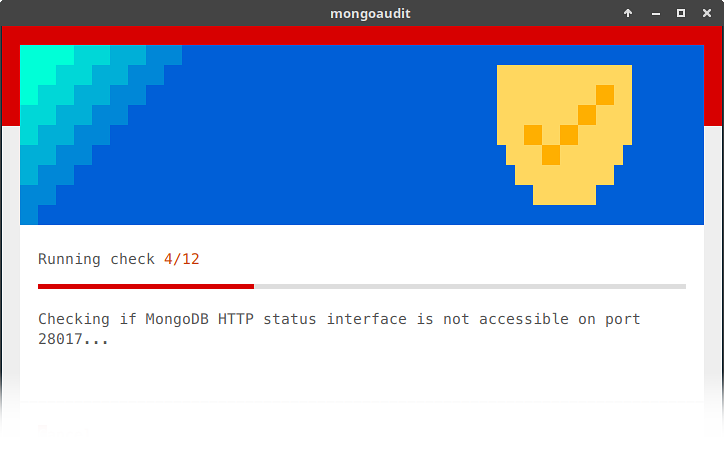
mongoaudit スクリーンショット
そうです、コンソールラインインターフェース上のマテリアルデザインです。(urwid 搭載)

サポートされているテスト

  • MongoDBがデフォルトポートとは異なるポートでリッスンしている
  • サーバーがホワイトリストに登録されたホスト/ネットワークからの接続のみを受け入れている
  • MongoDBのHTTPステータスインターフェースがポート28017でアクセス可能でない
  • MongoDBがバージョン番号を公開していない
  • MongoDBのバージョンが2.4より新しい
  • TLS/SSL暗号化が有効である
  • 認証が有効である
  • SCRAM-SHA-1認証方式が有効である
  • サーバーサイドJavaScriptが禁止されている *
  • ユーザーに付与されたロールがCRUD操作のみを許可している *
  • ユーザーが単一のデータベースに対する権限を持っている *
  • セキュリティバグ CVE-2015-7882
  • セキュリティバグ CVE-2015-2705
  • セキュリティバグ CVE-2014-8964
  • セキュリティバグ CVE-2015-1609
  • セキュリティバグ CVE-2014-3971
  • セキュリティバグ CVE-2014-2917
  • セキュリティバグ CVE-2013-4650
  • セキュリティバグ CVE-2013-3969
  • セキュリティバグ CVE-2012-6619
  • セキュリティバグ CVE-2013-1892
  • セキュリティバグ CVE-2013-2132

アスタリスク(*)が付いたテストは、有効な認証情報が必要です。

MongoDBを最大限に保護するには?

mongoaudit が提供するテストスイートのいずれかを実行すると、詳細なレポートをメールで受け取るオプションが表示されます。このパーソナライズされたレポートは、特定の問題を修正し、MongoDBデプロイメントを強化するための一連の有用なガイドへのリンクを提供します。

便宜上、mongoaudit ガイドをMediumのパブリケーションにも公開しています。

コントリビュート

コントリビュートを歓迎します!以下の方法でご協力いただけます:

  • 改善提案や直面しているエラーについてIssueを開く。
  • このリポジトリをフォークし、プルリクエストを送信する。
  • ドキュメントを改善する。

プルリクエストを送信するには、mongoauditリポジトリをフォークし、フォークをクローンします:

git clone [email protected]:<あなたのユーザー名>/mongoaudit.git

変更を提案した後、git push してプルリクエストを送信してください。

法的情報

ライセンス

mongoaudit は[MITライセンス](https://github.com/stampery/mongoaudit/blob/master/LICENSE)の下でリリースされています。

免責事項

「大いなる力には大いなる責任が伴う」
  • このツールを所有していないサーバーで決して使用しないでください。多くの国では、他人のコンピュータシステムへの不正アクセスは犯罪です。
  • このツールは自己責任で使用してください。当社は、原因を問わず発生したいかなる損失や損害についても責任を負いません。
  • 悪用しないでください! :trollface:

サポートと商標

このソフトウェアは、MongoDB Inc.、Compose Inc.、ObjectsLab Corporation、その他相互運用する製品やサービスの提供者によって、いかなる形でもサポートまたは承認されていません。また、それらの製品やサービスの所有者が元々考案したソフトウェアを模倣したり置き換えようとするものでもありません。同様に、このソフトウェアに表示される第三者の商標や知的財産は、それが表すサービス提供者への厳密に説明のための参照として理解されるべきであり、混乱を招く可能性のある方法で使用されることはなく、悪用を意図するものではありません。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    398
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    259
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    257

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →