#1

 salesforce/cloudsplaining
Cloudsplainingは、最小権限の違反を特定し、リスク優先順位付けされたレポートを生成するAWS IAMセキュリティ評価ツールです。
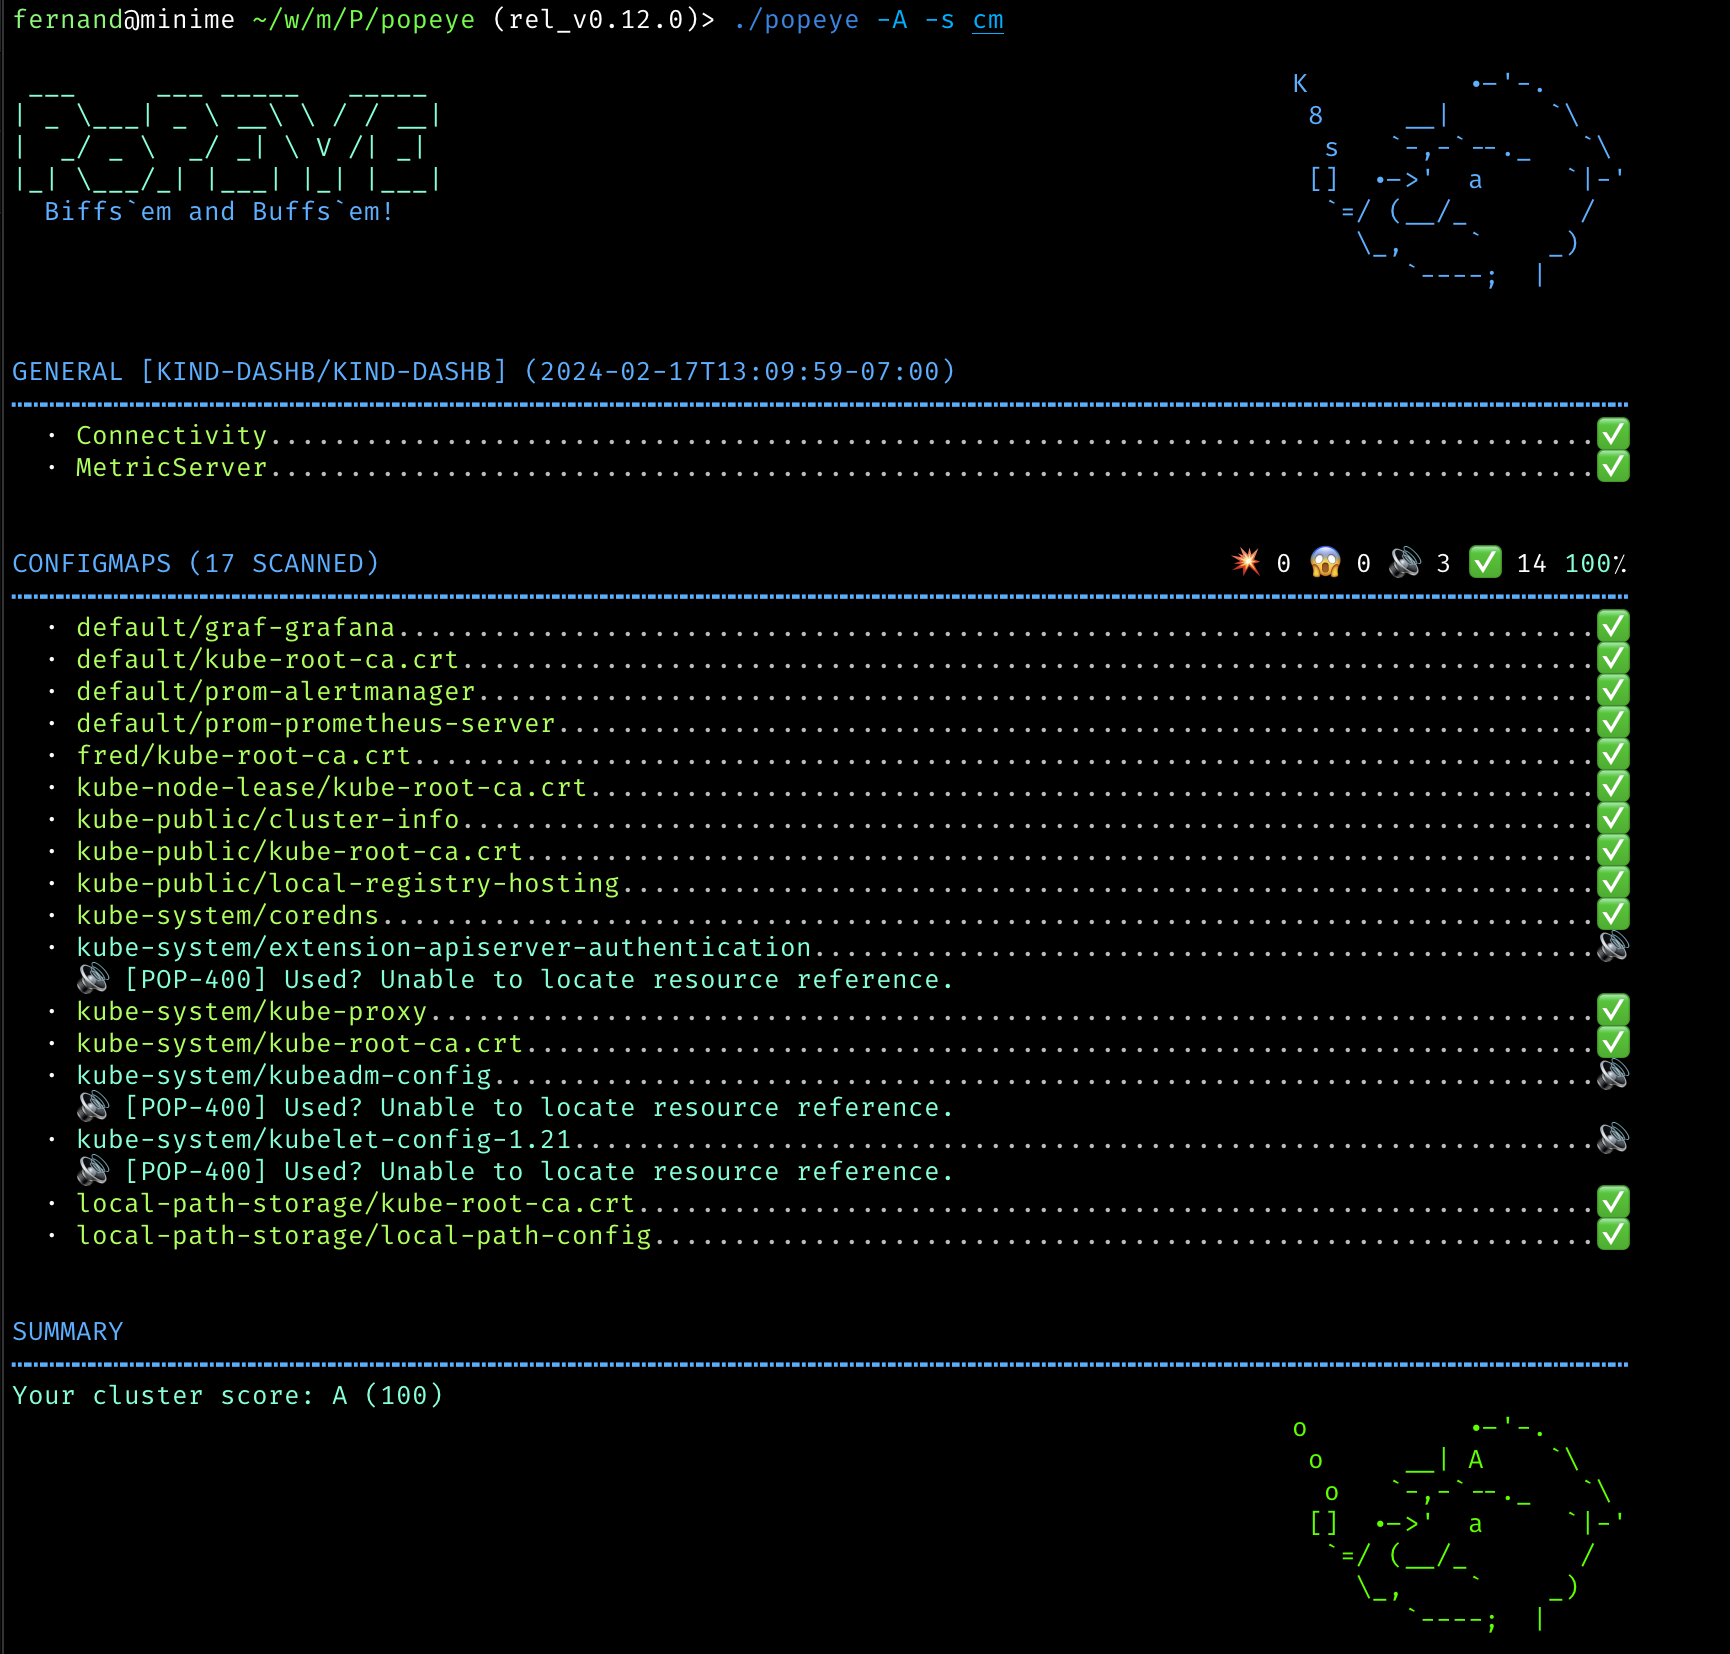
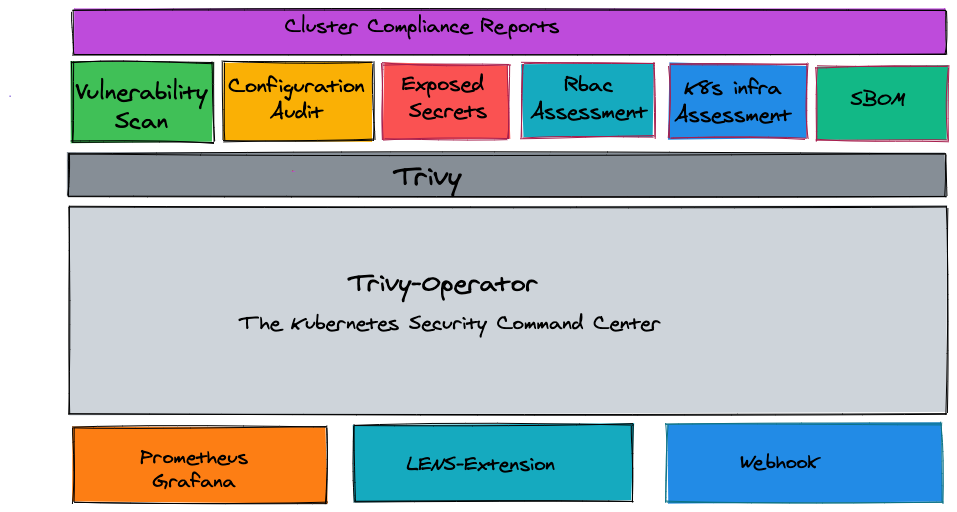 aquasecurity/trivy-operator
Kubernetes-native security operator that automates vulnerability scanning, configuration auditing, secret detection, RBAC analysis, and compliance…
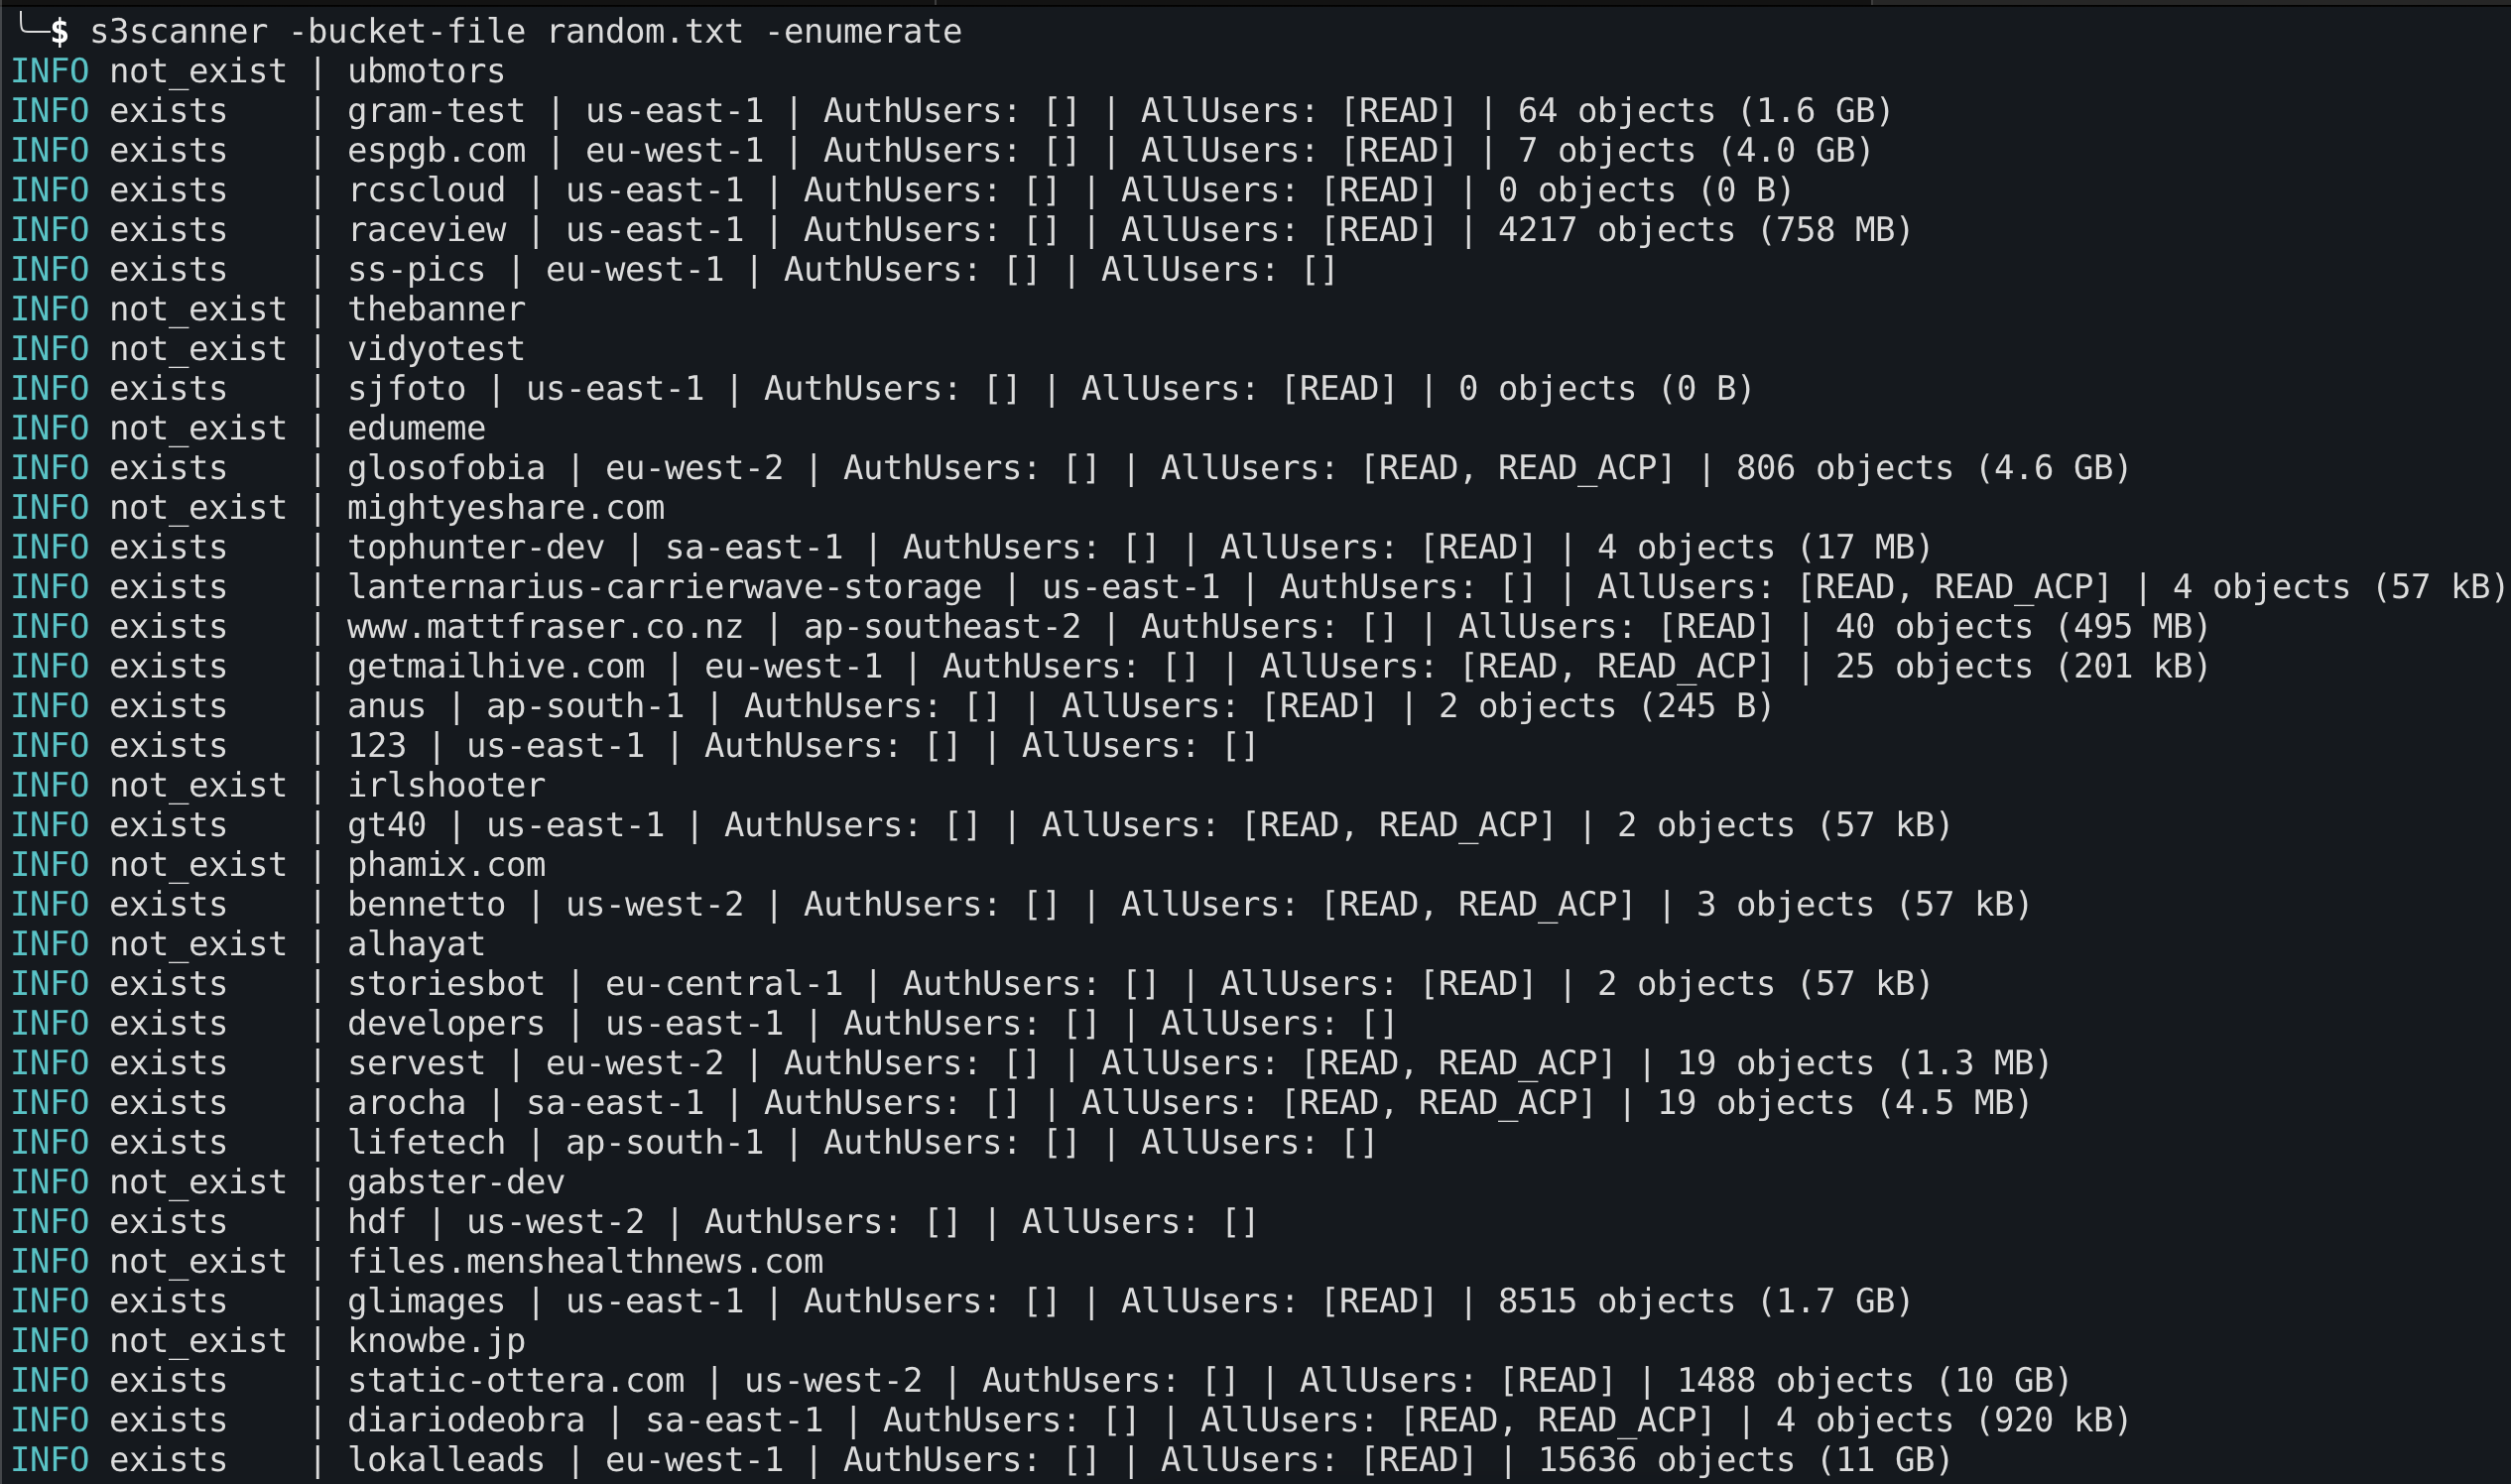 sa7mon/s3scanner
S3互換API全体で設定ミスのあるS3バケットをスキャンします!
 subat0mik/misconfiguration-manager
Misconfiguration Managerは、既知のMicrosoft Configuration Managerの技術と関連する防御および堅牢化ガイダンスのための中央ナレッジベースです。
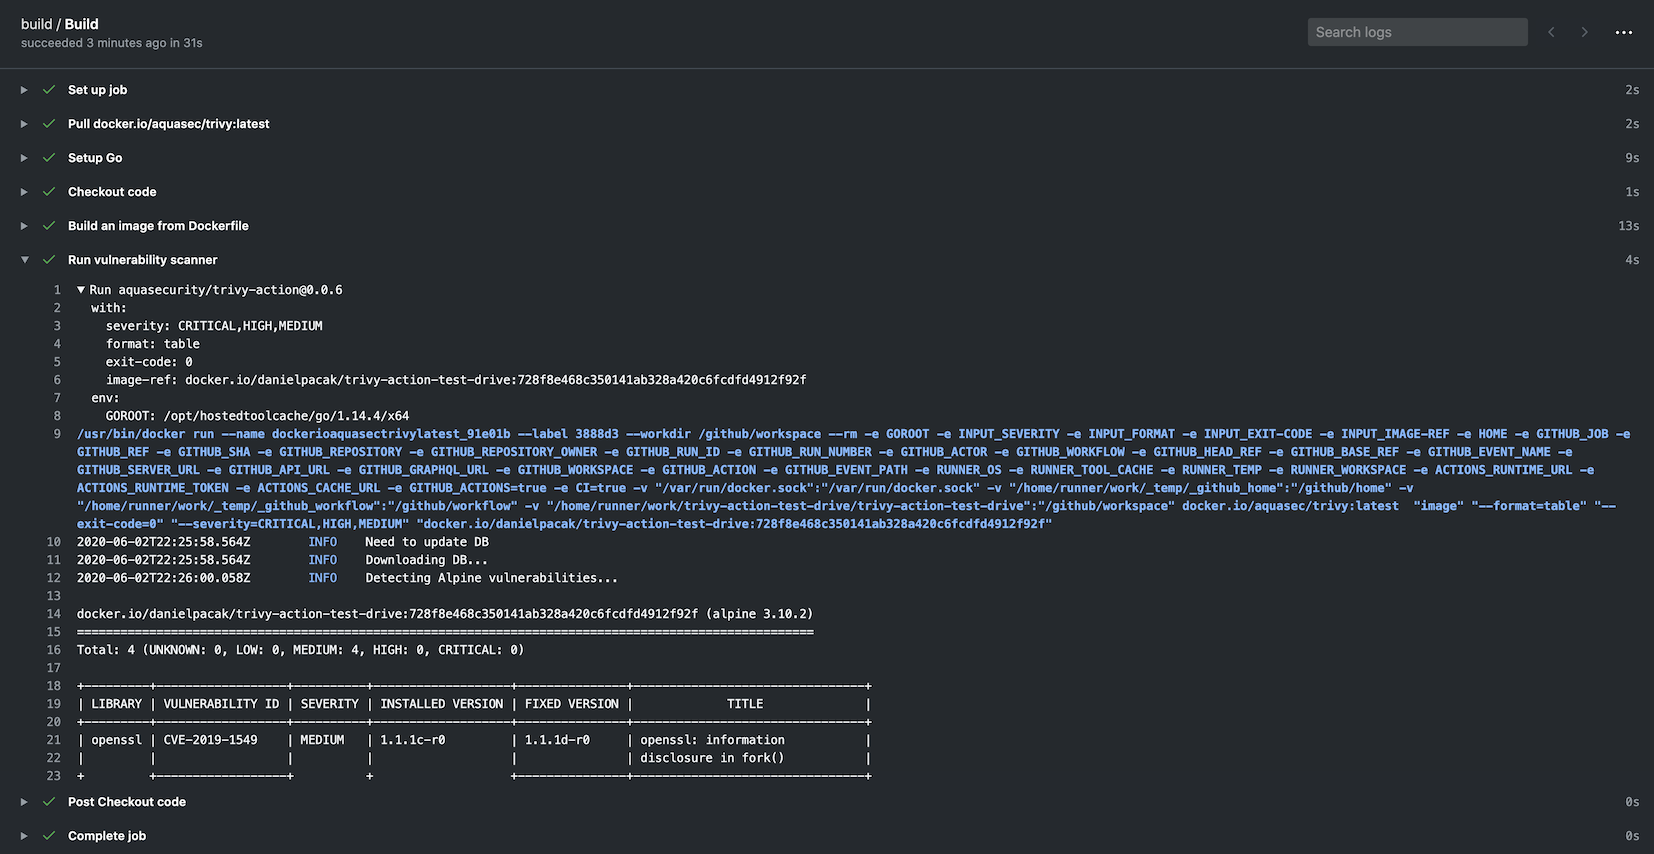 aquasecurity/trivy-action
TrivyをGitHub Actionとして実行し、Dockerコンテナイメージを脆弱性スキャンします。
 th3xace/sudo_killer
Unix系システムのsudoプログラムにおける特権昇格の脆弱性を悪用するために設計されたツールです。sudoの特定の設定ミスや欠陥を利用してシステム上で昇格した特権を取得し、一般ユーザーがルートユーザーとしてコマンドを実行できるようにします。
 sleventyeleven/linuxprivchecker
ローカルLinux列挙スクリプト。設定ミス、ワールド書き込み可能ファイル、平文パスワード、および該当するエクスプロイトなど、権限昇格ベクトルを特定し、セキュリティ評価やCTF準備に活用します。
 jakehildreth/locksmith
Active Directory Certificate Services の一般的な構成ミスを発見・修正するために作られた小さなツールです。
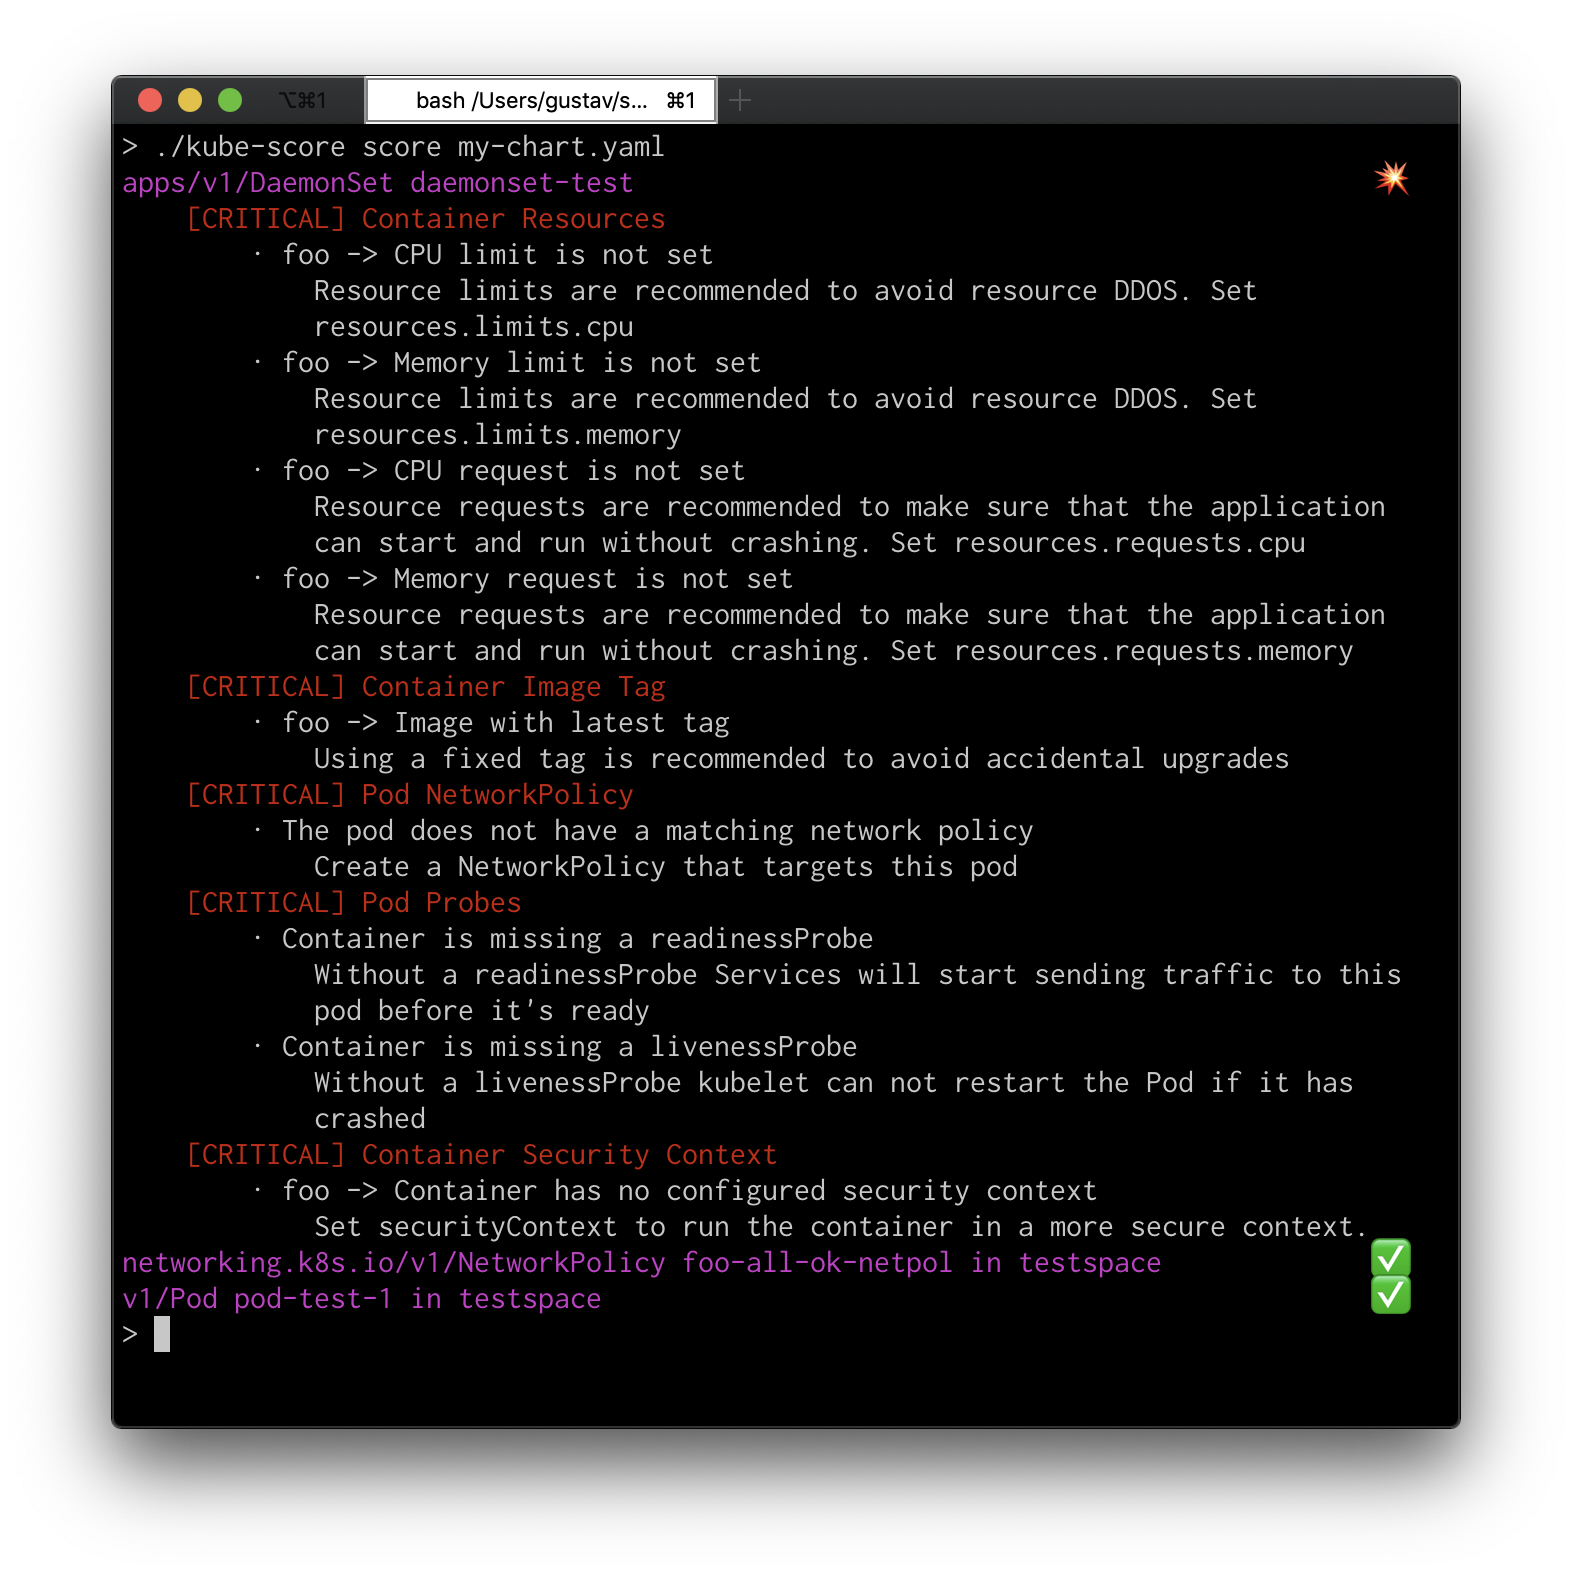 zegl/kube-score
Kubernetesオブジェクト分析により、信頼性とセキュリティ向上のための推奨事項を提供します。kube-scoreは、KubernetesのYAMLとChartsにおけるダウンタイムやバグを積極的に防止します。Kubernetes向け静的コード解析。
 bridgecrewio/terragoat
意図的に脆弱なTerraformインフラストラクチャで、AWS、Azure、GCPにおけるクラウドの誤設定検出とDevSecOpsプラクティスを学習するためのものです。
 alessandroz/beroot
特権昇格プロジェクト - Windows / Linux / Mac
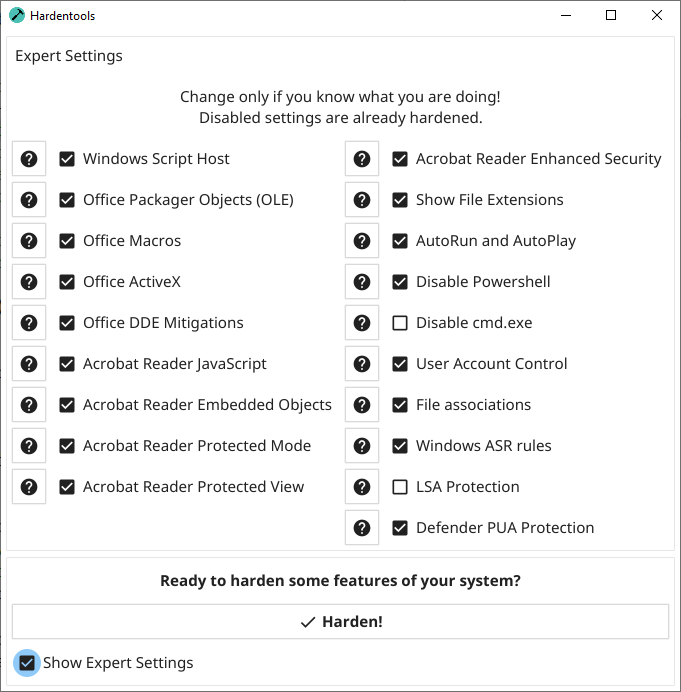 hardentools/hardentools
Hardentoolsは、Microsoft Windowsコンピュータにおいて、簡単に悪用されやすい危険な機能を無効化することで、攻撃対象領域を単に低減します。
 controlplaneio/kubesec
Kubernetesリソースのセキュリティリスク分析
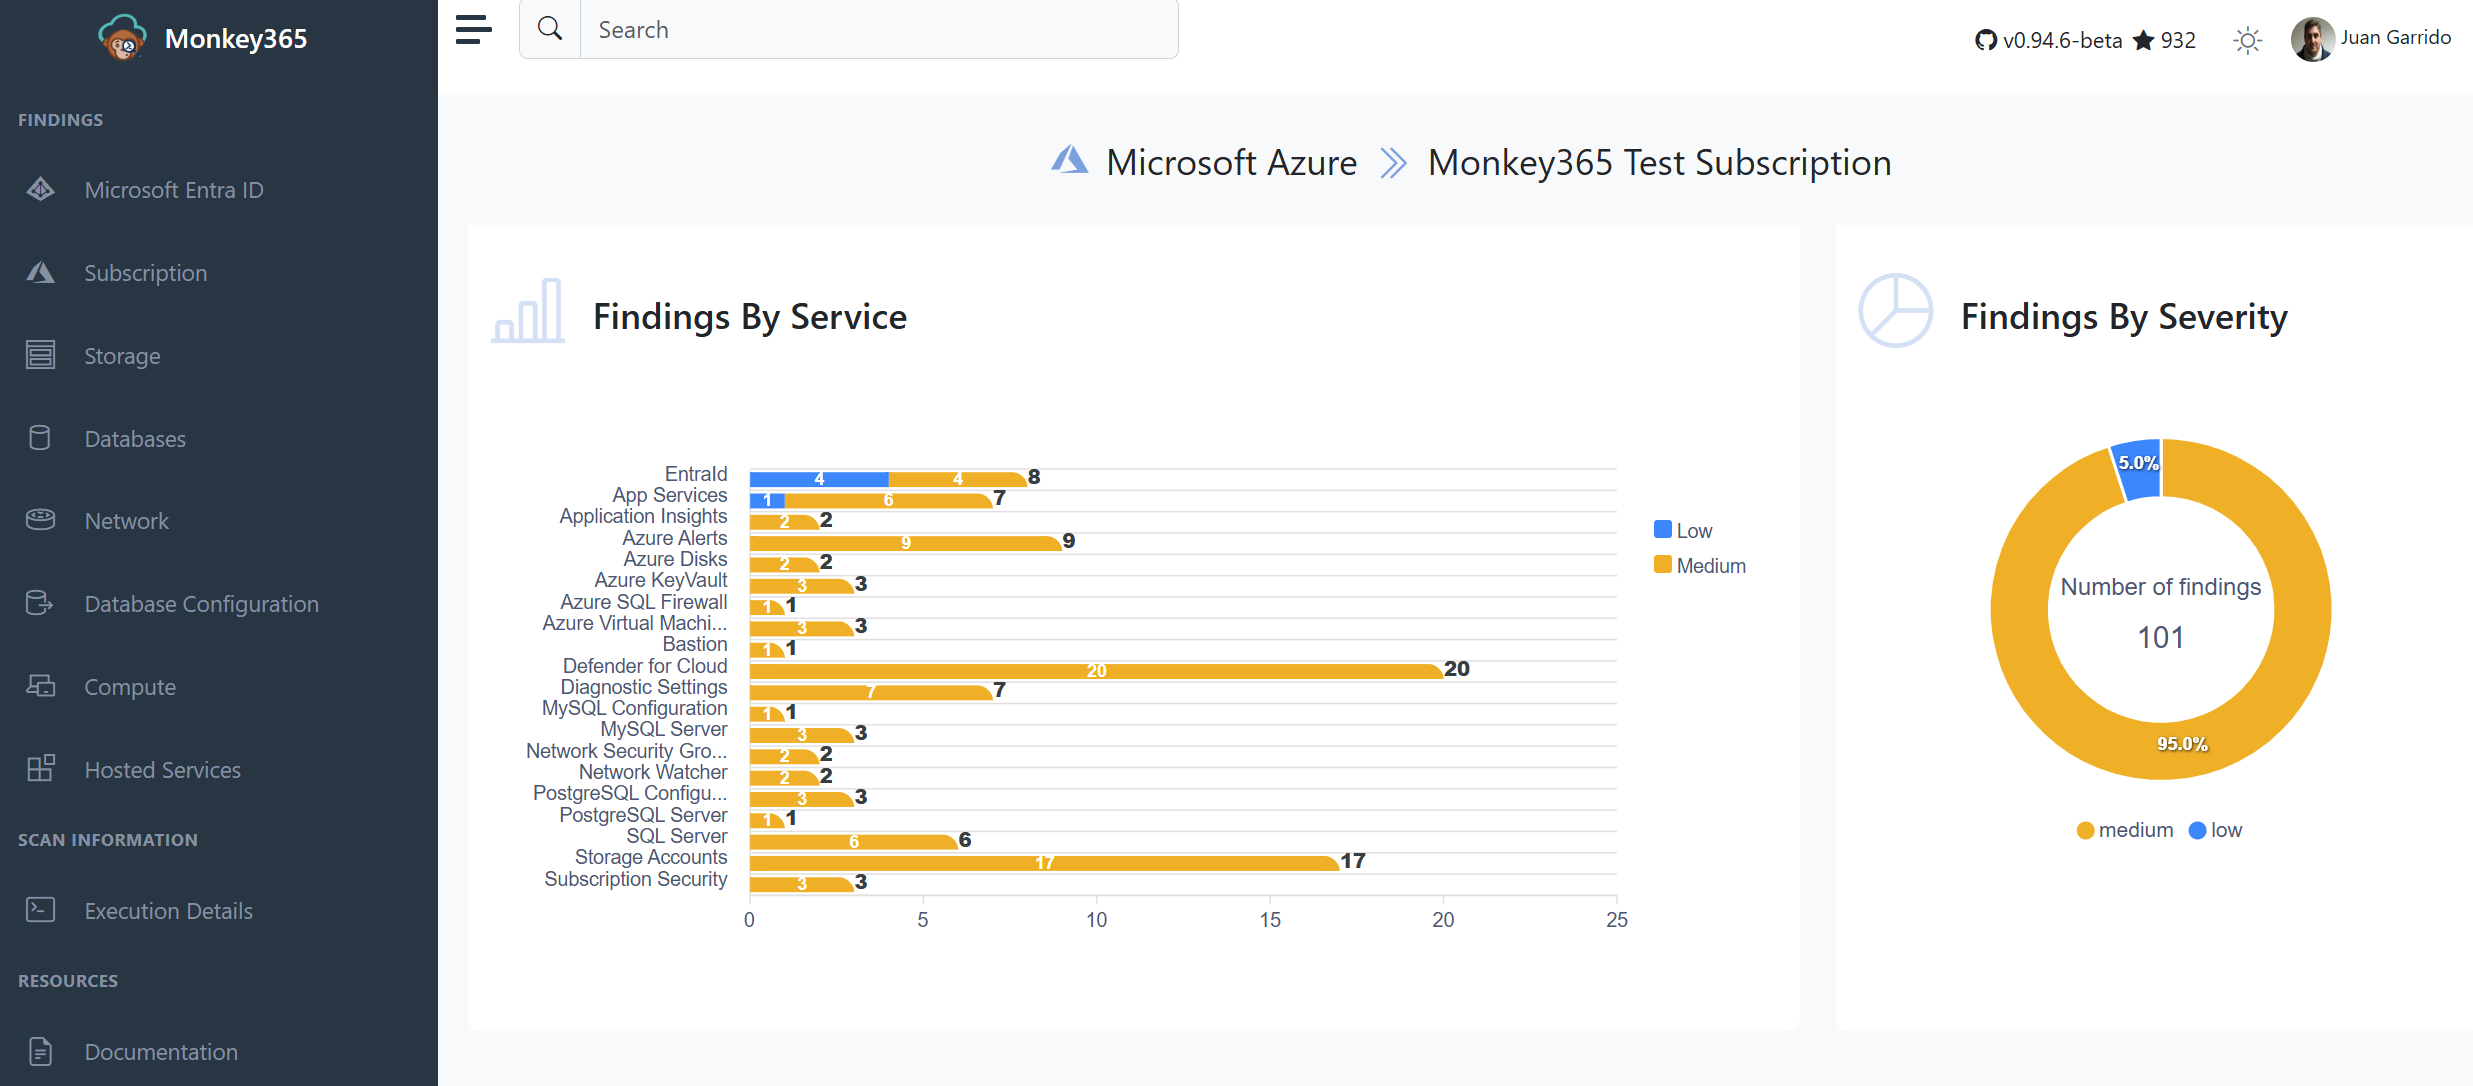 silverhack/monkey365
Microsoft 365、Azure、Entra ID向けのPowerShellベースのセキュリティ評価フレームワーク。構成ミス、CISベンチマーク準拠、クラウドセキュリティ態勢をスキャンし、構造化されたレポートを提供します。
 evotecit/gpozaurr
Group Policy Eaterは、グループポリシーに関する情報を収集することを目的としたPowerShellモジュールですが、見つかった問題を修正することもできます。
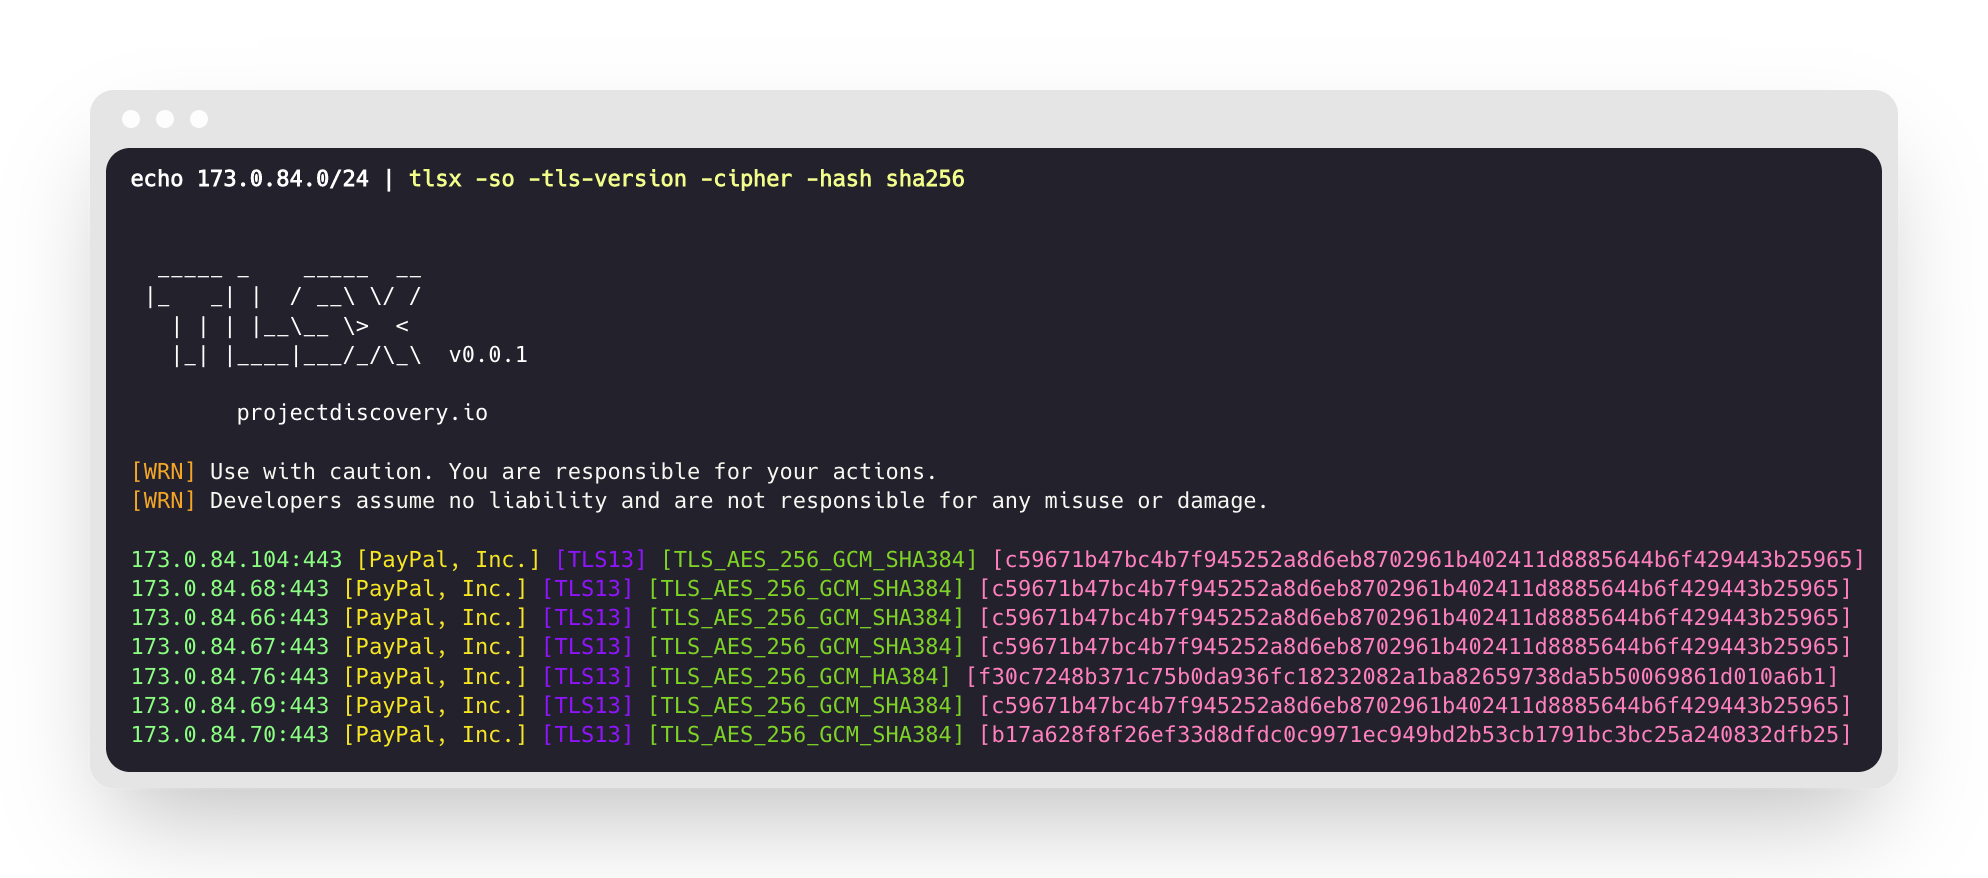 projectdiscovery/tlsx
TLSベースのデータ収集に特化した、高速で設定可能なTLSグラバー。
 emadshanab/nuclei-templates-collection
Nucleiテンプレートコレクション