
 #1
設定監査、コンプライアンススキャン、強化ベンチマーク、ドリフト検出ツール。
Kitploit おすすめ

 corazawaf/coraza
GoベースのWebアプリケーションファイアウォールライブラリ。ModSecurity SecLangルールとOWASP Core Rule Set v4に対応し、WebアプリケーションやAPI向けにリアルタイムのHTTPトラフィック検査と攻撃ブロックを提供します。
 checkmarx/kics
Infrastructure as Code(IaC)向け静的解析スキャナ。Terraform、Kubernetes、CloudFormation、および20以上のIaCプラットフォームにおいて、セキュリティ脆弱性、コンプライアンス違反、設定ミスを検出します。
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 msaad00/agent-bom
Open security scanner and self-hosted control plane for AI, MCP, and cloud. One evidence model — run scans in your environment, centralize findings,…
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 praetorian-inc/trajan
マルチプラットフォーム対応のCI/CD脆弱性検出および攻撃自動化ツールで、パイプライン構成のセキュリティ上の弱点を特定します。
 cynative/cynative
読み取り専用のAIエージェントが、クラウド、コード、およびランタイムインフラストラクチャをクエリし、設定ミス、漏洩したシークレット、特権昇格パスを、検証済みの証拠に基づく発見とともに表面化します。
 coreruleset/coreruleset
汎用的な攻撃検知ルールセット。Webアプリケーションファイアウォール向けで、OWASP Top Tenおよび一般的な脆弱性から保護し、誤検知を最小限に抑えます。
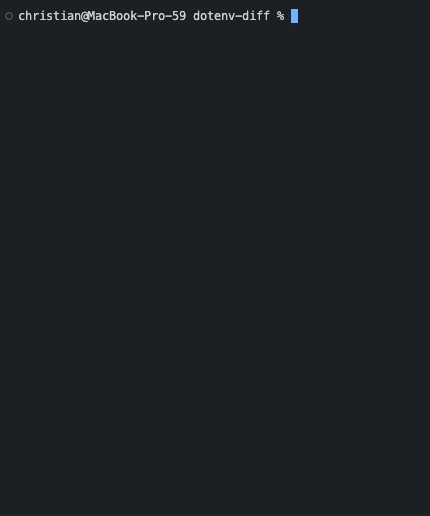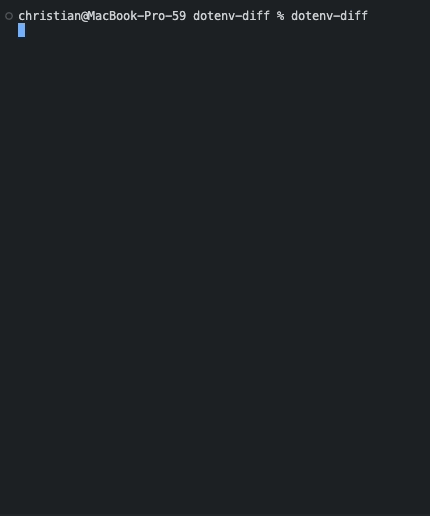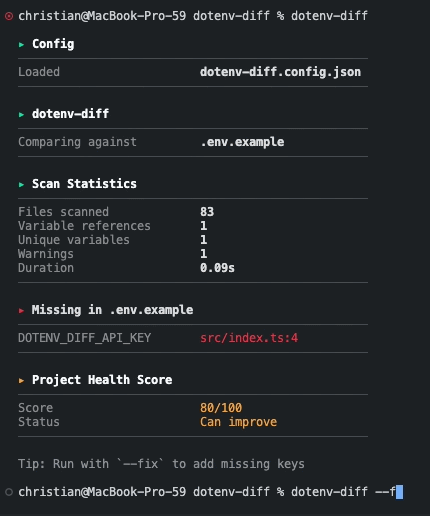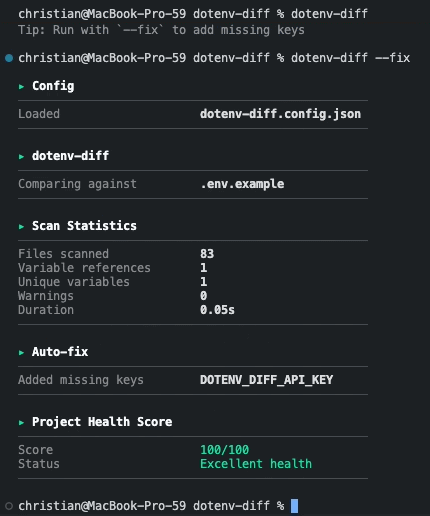 chrilleweb/dotenv-diff
コードベース内での環境変数の使用を検証する
 firefart/stunner
STUN/TURNサーバーの設定ミスをテストおよび悪用し、SOCKSプロキシを介した内部ネットワークのピボット、メモリリーク攻撃、内部ポートスキャンを可能にします。
 abraxas/openmeetings-backup-config-path
Apache OpenMeetings 9.1.0 - 高 - リモート - ファイル書き込みの残存 - ADMIN_BACKUPインポートがType.PATHでPath.ofをスキップ
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 owasp/owasp-subtractive-hardening-top-10
The OWASP Subtractive Security Top 10 Project is an initiative to identify, document, and promote the highest-impact opportunities for reducing cyber…
 proviesec/google-dorks
Useful Google Dorks for WebSecurity and Bug Bounty
 g4bri-3l3/hostbadger
Read-only Windows host hardening auditor in PowerShell with optional AI analysis
 g4bri-3l3/idwolf
読み取り専用のActive DirectoryおよびMicrosoft Entra ID衛生監査ツール(純粋なPowerShell製)。一度収集し、オフラインで分析:決定論的な検出事項、攻撃パス、NIS2/ISO…
 jp1337/easywall
Linux 上の nftables ファイアウォール向け Web インターフェース(Go 製)。適用は確認しない限り 120 秒後に自動的に元に戻るため、自分自身をロックアウトすることはありません。Debian & Docker インストール。







