
高速なユニバーサルコードセキュリティスキャナー、Rustで記述。バッテリー同梱:14言語対応、トリアージ用TUI、シークレット、ポスト量子監査、diff対応スキャンなど 𓃥

コード、シークレット、依存関係、暗号リスクに対する高速なローカルセキュリティスキャン。
オープンなサイバーセキュリティハーネスである 0sec に統合されています。


npx foxguard .
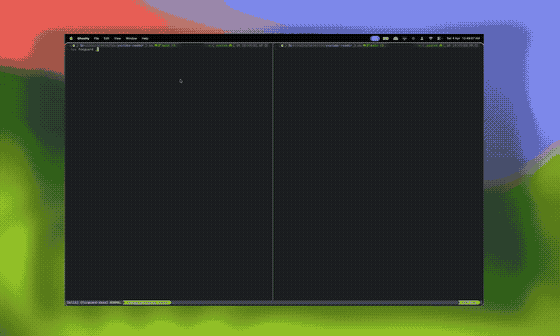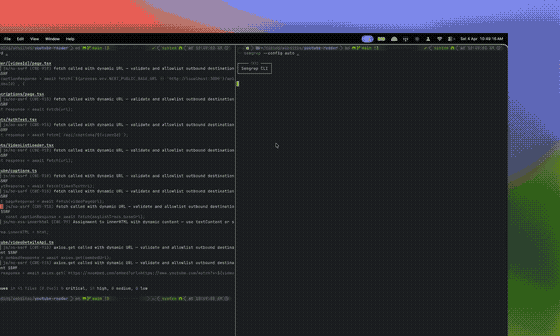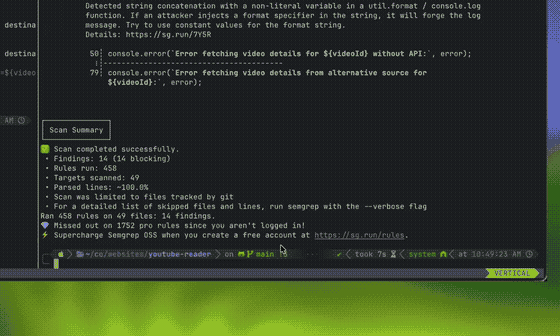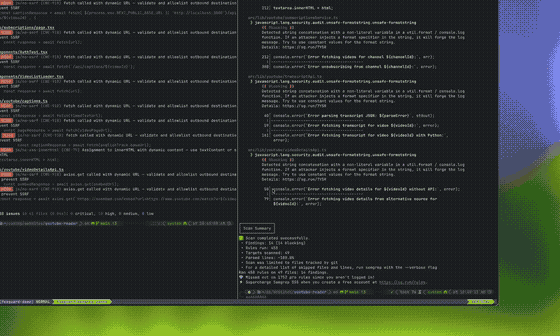
 12 のソース言語にわたる 200 以上の組み込みルール、さらに設定とマニフェストのチェック
 14 言語のテイント追跡、Python、JavaScript、Go、Java、Ruby、PHP、C#、Kotlin のクロスファイル解析に対応
 高速なローカルおよび CI スキャン、このブランチが何を追加したかを確認する diff モード付き
 シークレットスキャン、OSV に基づく依存関係スキャン、耐量子暗号監査
 公開レジストリの約 98% を読み込む Semgrep/OpenGrep 互換の YAML ブリッジ(カバレッジレポート)
 ターミナル、JSON、SARIF、CycloneDX 1.6 CBOM、および Semgrep 互換 JSON 出力
npx foxguard .                                      # zero install
pipx install foxguard                               # prebuilt CLI from PyPI
curl -fsSL https://foxguard.dev/install.sh | sh     # prebuilt binary (macOS/Linux)
cargo install foxguard                              # from source
スタンドアロンバイナリインストーラーは、GitHubリリースバイナリを checksums.txt に対して検証します。リリースバイナリはGitHubアーティファクトアテステーションも公開しています。手動検証には gh attestation verify を使用するか、リリースプロベナンスを参照してください。
PyPIホイールは、Linux glibc 2.28+(x86_64/ARM64)、macOS
(Intel/Apple Silicon)、およびWindows x86_64上のPython 3.9+をサポートしています。既存のPython仮想
環境では、代わりに python -m pip install foxguard を使用してください。これらはRustコンパイラやランタイムバイナリのダウンロードなしでネイティブ
CLIをインストールします。Python APIは
提供されません。Alpine/muslユーザーは、スタンドアロンのLinuxリリースバイナリを使用してください。
GitHub Action:
- uses: 0sec-labs/foxguard/[email protected]
  with:
    path: .
    severity: medium
    fail-on-findings: "true"
    upload-sarif: "true"
pre-commit:
repos:
  - repo: https://github.com/0sec-labs/foxguard
    rev: v0.14.2
    hooks:
      - id: foxguard
連携: GitHub App、VS Code、Claude Code plugin、MCP server。
foxguard-github-app は改行区切りの JSON ログを書き込みます。完了したスキャンと失敗したスキャンはそれぞれ event=foxguard.scan.completed と event=foxguard.scan.failed を使用し、相関用の delivery、installation、repository、PR、commit、duration、usage_scope フィールドを持ちます。識別子はメトリクスラベルではなくログフィールドとして保持してください。
FOXGUARD_INTERNAL_ACCOUNTS には、自組織の GitHub アカウントと組織をカンマ区切りのリストで設定します。マッチングは大文字小文字を区別しません。それ以外のオーナーは external に分類され、リストが未設定またはオーナーが欠落している場合は unknown になります。外部アクティビティは有料顧客であることの証明ではなく、スキャンは人ではありません。
インストールレジストリは、起動時と毎時、GitHub の App installation API の全ページに対して照合されます。更新に失敗した場合は既存の状態が保持され、同時に発生した webhook が優先されます。疎な webhook メタデータは、既知のアカウント詳細と観測されたリポジトリ名を保持します。これらの名前は、インストールがアクセス可能なリポジトリの完全なインベントリではありません。
FOXGUARD_INSTALLATIONS_PATH と FOXGUARD_PULL_REQUEST_JOBS_PATH は永続ストレージ上に保存してください。スキャン失敗とあわせて foxguard.installations.reconcile_failed を監視してください。foxguard.installations.reconciled は、正常な更新後の合計および internal/external/unknown のインストール数を報告します。FOXGUARD_PR_WORKERS は、計測されたスキャナーのピークメモリとコンテナのメモリ制限に基づいてサイズを決定してください。子プロセスの OOM kill は、ホスト型アプリケーションを再起動せずに発生する可能性があります。
foxguard .                              # scan everything
foxguard diff main .                    # only new findings vs main
foxguard tui .                          # interactive terminal review
foxguard secrets .                      # leaked credentials and keys
foxguard sca .                          # dependency vulnerabilities from OSV
foxguard pqc .                          # post-quantum crypto audit
foxguard --format sarif . > results.sarif
foxguard --format semgrep-json .        # Semgrep CLI-compatible JSON
foxguard --fix src/ または foxguard --fix src/app.py を使用して、サポートされているテイント修正をその場で適用します。ターゲットは正規のスキャンディレクトリまたは選択したファイルに対してチェックされ、その範囲外の検出結果はスキップされます。Python のコマンドインジェクション修正では、必要に応じて import subprocess が追加され、モジュールの docstring と future import が保持されます。コミットする前に生成された変更を確認してください。
ネイティブコードスキャナにおけるファイル読み取り、メタデータ、およびディレクトリトラバーサルの失敗は、成功したレポートを生成したりベースラインを上書きしたりする代わりに 2 で終了します。意図的な除外およびサポートされていないファイル、バイナリファイル、またはサイズ超過のファイルはスキップのままです。スキャンカバレッジを確認する際は、スキップされたファイルの通知を検査してください。
foxguard tui . を実行し、矢印キーまたは Tab で Scan、Diff、Secrets、または PQC を選択します。Diff モードでは、Enter を押す前に対象ブランチを入力します。ワイドなターミナルでは検出結果がその詳細の横に表示され、より小さなターミナルでは展開可能な詳細ビュー付きのリストが使用されます。ソースコンテキスト、データフロー、および修正は、検出結果がそれらを提供する場合は常にスクロール可能です。
ヘッダーはスキャン統計とベースラインカテゴリを分離します。選択されたソース範囲は、余分な注釈行なしでインラインでハイライトされます。開いているコントロールは、そのコンテンツがスクロールしている間、ライブ詳細ペインの下に留まり、短縮されたファイルの場所は行と列のサフィックスを保持します。検索とダイアログは、アクティブな間は独自のショートカットを所有します。
ソースコンテキストを読み込めない場合、保存された検出結果のスニペットは引き続き利用可能です。Secrets は、生のソースを詳細ペインに読み込む代わりに、編集済みのスニペットを使用します。
ローディングカードは、パーセンテージの推定値ではなく、不確定なアクティビティと実際の経過時間を表示します。Ctrl+C はスキャン中に終了します。


