
 owasp/owasp-subtractive-hardening-top-10
OWASP Subtractive Security Top 10 プロジェクトは、攻撃経路の排除を通じてサイバーリスクを低減するための影響度の高い機会を特定、文書化、促進することを目的とした取り組みです。


OWASP 減算型セキュリティ Top 10 プロジェクトは、攻撃経路の排除を通じてサイバーリスクを低減するための、最も影響の大きい機会を特定・文書化・推進する取り組みです。
主にコントロールの追加に焦点を当てる従来のセキュリティガイダンスとは異なり、減算型セキュリティ Top 10 は、攻撃者の進行を可能にする不要な攻撃対象領域、信頼関係、プロトコル、権限、サービス、および通信経路の除去を重視します。
本プロジェクトは、最も効果的なセキュリティコントロールとは、攻撃経路を監視・管理しようとするのではなく、しばしばその完全な除去であるという原則に基づいています。
本プロジェクトの長期的なビジョンは、Path Erasure Rate (PER) 標準を通じた測定可能な成果に支えられた、基盤的なセキュリティエンジニアリング分野として、攻撃経路の排除を確立することです。
攻撃者は、存在する経路しか通過できません。
減算型セキュリティの目的は、攻撃者の活動が重大なビジネスインパクトへと構成され得なくなるまで、それらの経路を体系的に排除または制約することです。
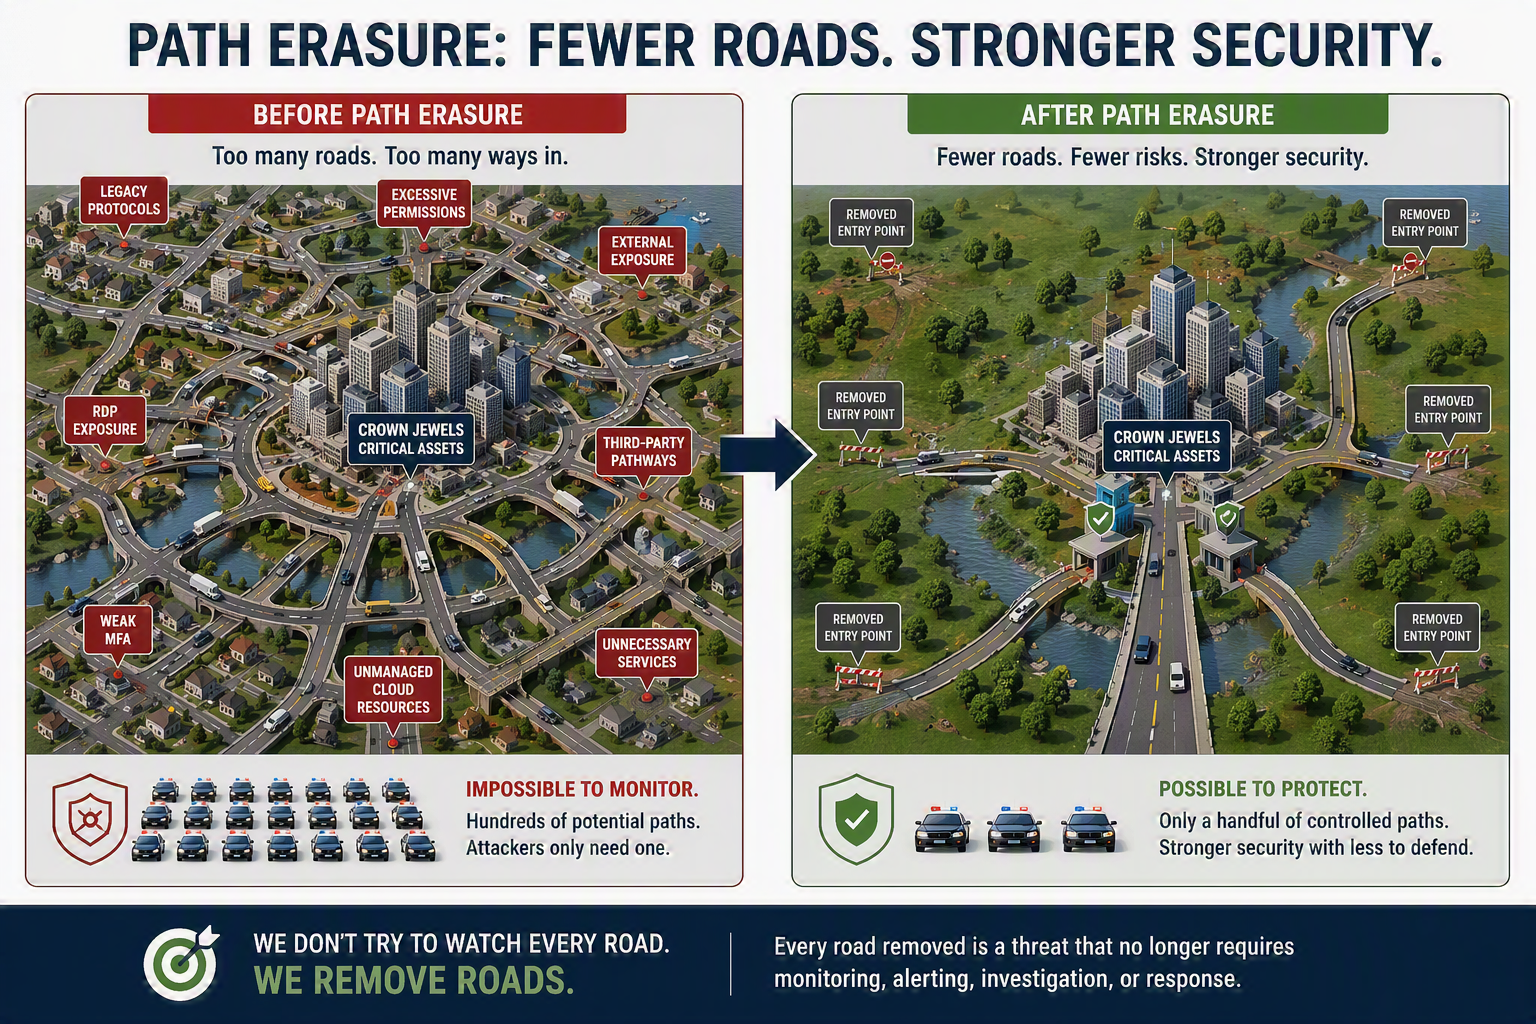
本プロジェクトの目的は、オペレーティングシステム、クラウドプラットフォーム、アイデンティティシステム、およびエンタープライズ環境全体にわたる一般的な攻撃者経路を特定し排除するための、実践的かつ証拠に基づくガイダンスを提供することです。
各 Top 10 は、運用への影響を最小限に抑えつつ、除去によって不釣り合いなほど大きなリスク低減をもたらす攻撃経路に焦点を当てています。
本プロジェクトは、シンプルな問いに答えようとしています:
攻撃を実質的により困難または不可能にするために、何を除去できるか?
減算型セキュリティ Top 10 プロジェクトは、Path Erasure Rate (PER) エンジニアリング標準 (https://github.com/cfrenz/Path-Erasure-Engine/blob/main/PER-1.0_Engineering_Specification.md) および Path Erasure Precedence 標準 (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/blob/main/PathErasurePrecedence.md) と整合しています。
PER は、攻撃者がアクセス可能な攻撃経路の削減を定量化することにより、セキュリティ改善の有効性を測定する方法論を提供します。
$$\text{PER} = \frac{|P_{\text{erased}}|}{|P_{\text{eligible}}|}$$
ここで $P_{\text{eligible}}$ はスコープ内で特定された有効かつ実行可能な攻撃経路を表し、$P_{\text{erased}}$ は実行可能なエッジが構造的に除去された部分集合を表します。
PER は、減算型セキュリティの定量的な測定フレームワークとして機能します。
減算型セキュリティ Top 10 は、除去によって攻撃者能力の有意な低減をもたらすことが期待される高価値な攻撃経路を特定し、一方で PER はそれらの低減を検証・測定するためのメカニズムを提供します。
両者は相まって、攻撃経路の発見、優先順位付け、排除、および測定のための反復可能なエンジニアリングプロセスを確立します。
PER を計算する方法のリファレンス実装は (https://github.com/OWASP/OWASP-Subtractive-Hardening-Top-10/tree/main/PER) で入手できます。
本プロジェクトは、セキュリティコントロールが同等のレベルのリスク低減を提供するわけではないという原則に基づいています。
この階層は、シンプルな原則を反映しています:
アーキテクチャ上の削除 > アーキテクチャ上の制約 > 監視
攻撃経路を排除できる場合は常に、排除が優先されます。排除が実行不可能な場合は、経路を制約すべきです。監視は、除去も十分な制約もできない残存経路のために確保されます。
減算型セキュリティは以下を優先します:
攻撃経路を完全に除去します。
例:
排除できない攻撃経路を制約します。
例:
削除も制約もできない残余リスクを監視します。
例:
この階層は、Assumption Burden Principle で説明されているように、攻撃経路の利用を検知するよりも攻撃経路を排除する方が一般に効果的であるという、本プロジェクトの考え方を反映しています。
Subtractive Hardening フレームワークと Path Erasure Rate (PER) 指標の正式な系譜は、2015年から現在に至るまで、査読済み研究、本番環境でのテスト、および公開開示が途切れることなくタイムスタンプ付きで積み重なった歩みにたどることができます。
タイムスタンプ付きの公開記録、査読済みの基盤、およびフレームワークの歴史的発展を確認するには、Lineage & Prior Art (Lineage.md) を参照してください。
OWASP Subtractive Hardening Top 10 は、共通の普遍的なアーキテクチャ原則の下で運用される、プラットフォーム固有のセキュリティエンジニアリング標準のファミリーです。
フレームワークの基盤となるのは OWASP Universal Subtractive Security Laws Top 10 であり、オペレーティングシステム、クラウドプラットフォーム、アイデンティティシステム、SaaS 環境、ネットワーク、組み込みデバイス、および将来の技術領域にわたって適用可能な、プラットフォーム非依存の攻撃経路削減原則を定義しています。
環境固有の標準は、特定の技術スタック内でこれらの普遍的な原則のリファレンス実装を提供します。
OWASP Subtractive Security Top 10 プロジェクトには、セキュリティプログラム内で攻撃経路削減を運用化するガバナンス標準が含まれています。
これらの標準は、攻撃経路をまだ排除できない場合のリスク管理、攻撃者の能力削減に応じた修復作業の優先順位付け、および新たな攻撃経路を生み出す外部関係のガバナンスに関するガイダンスを提供します。
公開されているガバナンス標準:
これらの標準は相まって、攻撃経路の削減をアーキテクチャの枠組みから実践的なセキュリティ運用モデルへと変革します。







