#1
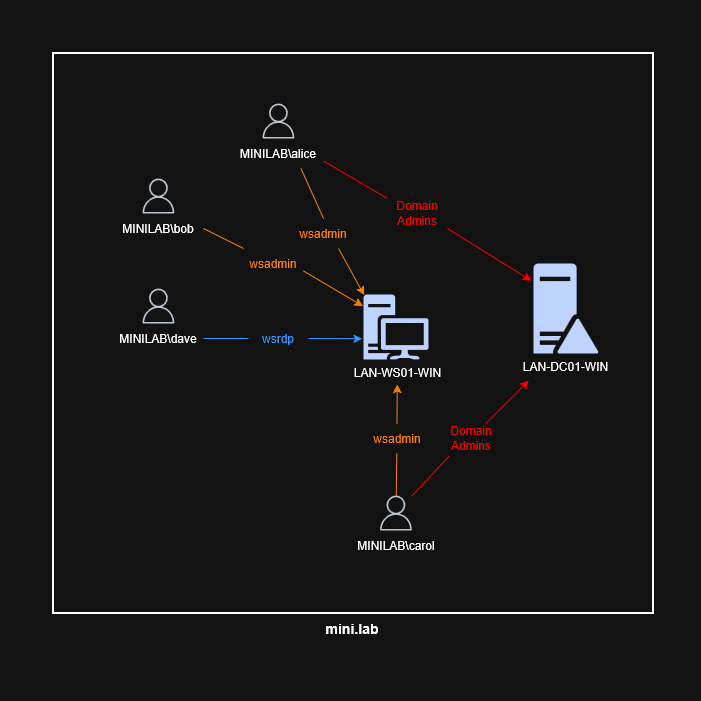
 0xmr007/lab4purplesec
Lab4PurpleSecは、脆弱なActive Directory環境(GOAD)、DockerベースのWeb DMZ、pfSense + Suricata、およびWazuh SIEMを組み合わせたモジュラー型パープルチームホームラボです。Webエクスプロイト、ピボット、Active…
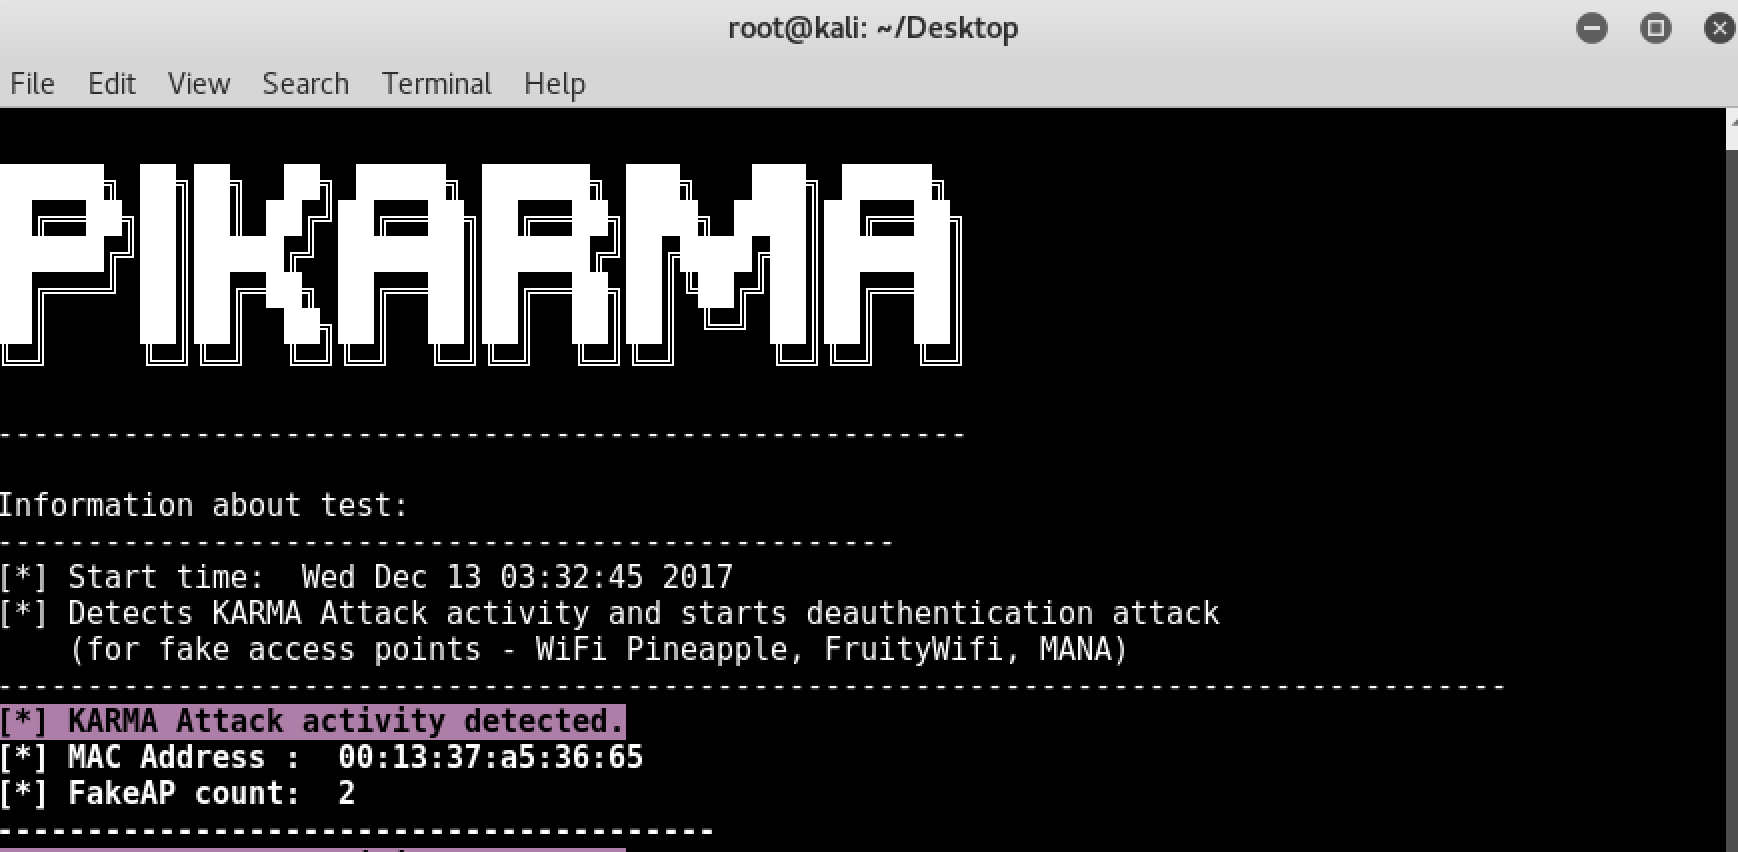 wipi-hunter/pikarma
📡🍓🍍 KARMAモジュール(偽AP)による無線ネットワーク攻撃を検出します。 偽アクセスポイントに対する認証解除攻撃を開始します。
 fankh/vulnerability-poc
CVEの概念実証ラボ、エクスプロイトスクリプト、および高深刻度CVE向けの検出・防止ルール(Nginx、Apache、Snort、YARA)。認可されたセキュリティテストおよび研究のみを対象としています。
 the-dfir-report/sigma-rules
調査から生成されたルール。
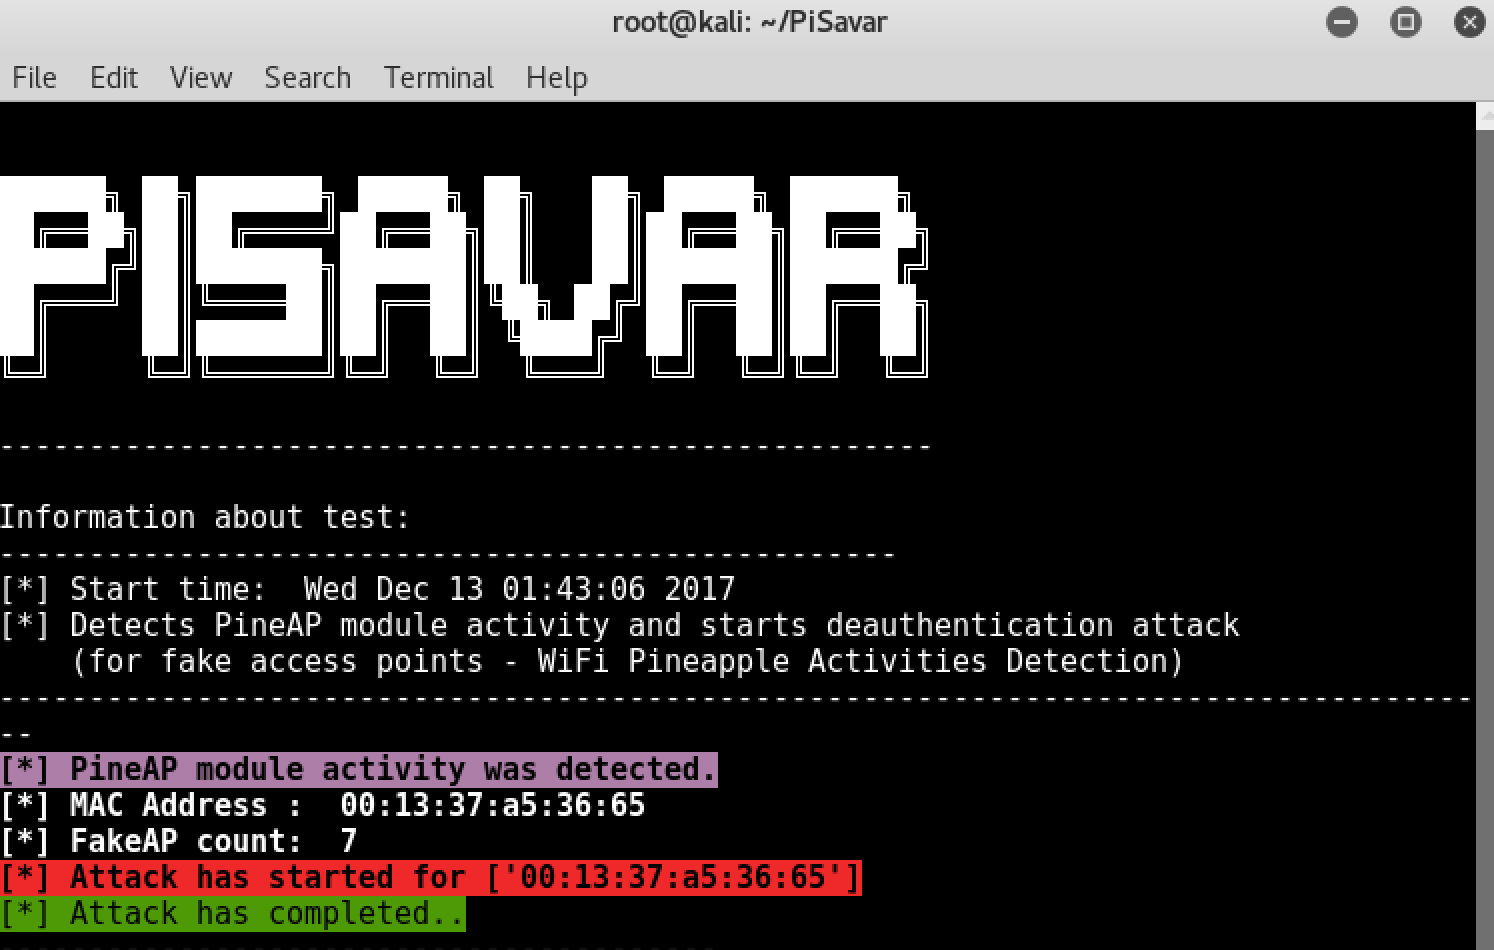 wipi-hunter/pisavar
📡 🍍PineAPモジュールのアクティビティを検出し、認証解除攻撃を開始します(偽のアクセスポイント向け - WiFi Pineappleアクティビティ検出)
 cybermaggedon/cyberprobe
サイバー攻撃の捕捉、分析、および対応
 travisbgreen/hunting-rules
ネットワーク異常検知のためのSuricataルール
 benjeems/packetstrider
SSH用ネットワークパケットフォレンジックツール
 cisco-talos/deceive
DECeption with Evaluative Integrated Validation Engine (DECEIVE): LLMにすべてのハニーポットの難しい作業を任せよう!
 joesecurity/sigma-rules
Joe SecurityのSigmaルール
 pe3zx/crowdstrike-falcon-queries
CrowdStrike Falconを用いた脅威ハンティングのためのSplunk Search Processing Language (SPL)コレクション
 teler-sh/teler-waf
teler-waf は、Go 製の HTTP ミドルウェアであり、OWASP Top 10 の脅威、既知の脆弱性、悪意のある攻撃者、ボットネット、不要なクローラー、ブルートフォース攻撃からローカル Web サービスを保護します。
 hpfeeds/hpfeeds
Honeynet Projectの汎用認証付きデータフィードプロトコル
 advanced-threat-research/cve-2020-16898
CVE-2020-16898 (Bad Neighbor) Microsoft Windows TCP/IP脆弱性検出ロジックとルール
 ttlab-research/awesome-wazuh
🛡️Wazuh XDR/SIEMのあらゆる興味深いトピックに関する素晴らしいリスト集