
 0xmr007/lab4purplesec
Lab4PurpleSecは、脆弱なActive Directory環境(GOAD)、DockerベースのWeb DMZ、pfSense + Suricata、およびWazuh SIEMを組み合わせたモジュラー型パープルチームホームラボです。Webエクスプロイト、ピボット、Active Directory攻撃、およびブルーチームの検知のための、現実的でオープンソースのトレーニング環境を提供します。



Lab4PurpleSecは、Red TeamとBlue Teamの実践的な演習のためのセグメント化されたサイバーセキュリティホームラボであり、ネットワークおよびWebペネトレーションテスト、Active Directory攻撃、防御的監視(SIEM、IDS/IPS)を組み合わせたものです。既成のVMを使用するのではなく、環境をゼロから構築することを好む学生やサイバーセキュリティ愛好家を対象としています。目標は、再現可能かつカスタマイズ可能な方法で各コンポーネントを手動でインストールおよび設定することにより、それぞれを理解することです。
以下の表は、文書化されたサイバーセキュリティシナリオの概要を示しています。
| シナリオ | ステータス | リンク |
|---|---|---|
| シナリオ1 - Webアプリケーションのエクスプロイト(WAN → DMZ) | 文書化済み | シナリオ1 |
| シナリオ2 - GOADに対するActive Directory攻撃(Kerberoasting & AS-REP Roasting) | 文書化済み | シナリオ2 |
ラボのトポロジーとシナリオの索引については、SCENARIOS/00-lab-overview.mdも参照してください。
Lab4PurpleSecには以下の機能が含まれています:
Lab4PurpleSecは、企業に近い環境でRed TeamとBlue Teamのトレーニングを行うために設計された、進化し続けるサイバーセキュリティホームラボであり、ネットワーク/Webペネトレーションテスト、Active Directory、検知、SIEM、IDS/IPSを統合しています。
学生およびサイバーセキュリティ愛好家向けのプロジェクトです!
Lab4PurpleSecは柔軟に設計されており、ニーズと利用可能なリソースに応じてデプロイできます。すべてのVMを同時に実行する必要はありません。シナリオは段階的に実行するように設計されています。
注記: これらの前提条件は参考構成のものです。必要に応じてカスタマイズできます。もちろん、RAM は考慮すべき最も重要なリソースです(仮想化において、CPU/GPU の性能は RAM ほど重要ではありません)。
重要な注意事項:
Vagrantfile でハードウェアに合わせて調整できます(必要に応じて VM ごとの RAM/CPU を削減)詳細なハードウェアおよびソフトウェア要件については、docs/SETUP/prereqs.md を参照してください。
docs/SETUP/prereqs.md を参照してくださいLab4PurpleSec は、構築済みの仮想マシン(OVA/OVF)を提供していません。インストールは、提供されている詳細なガイドに従って、完全に「ゼロから」行います。このアプローチにより:
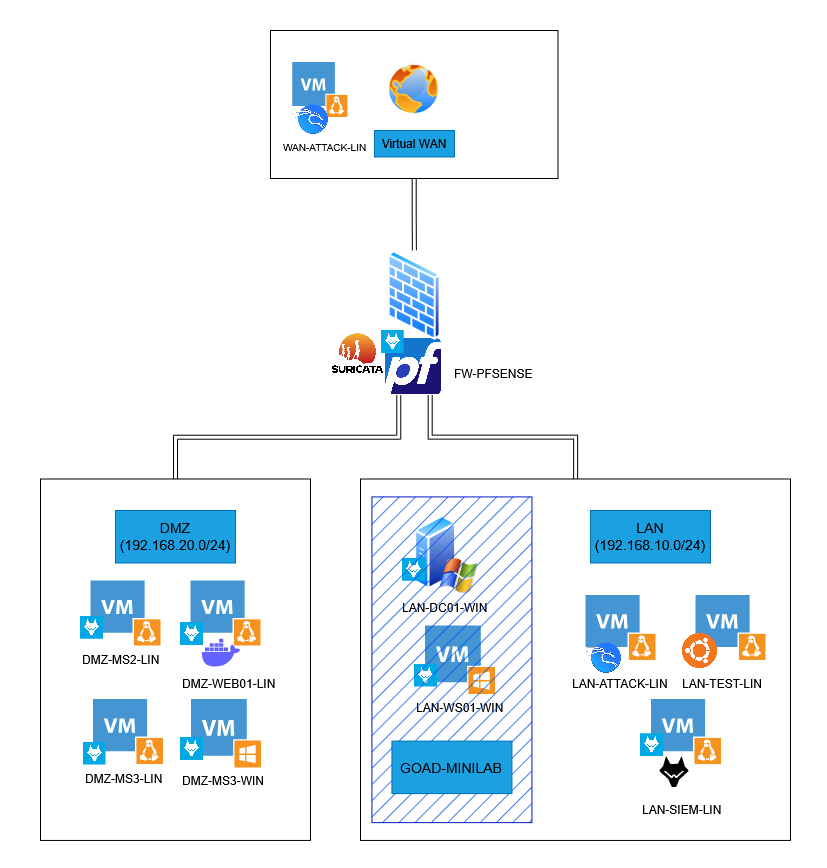
Lab4PurpleSec は、アプリケーションおよびシステムの脆弱性悪用に特化した環境であり、意図的に脆弱なマシン(Metasploitable2/3)、隔離された DMZ ゾーン内の OWASP Web アプリケーション、および脆弱な Active Directory 環境(GOAD MINILAB)をホストしています。全体のトポロジーを次の図に示します。
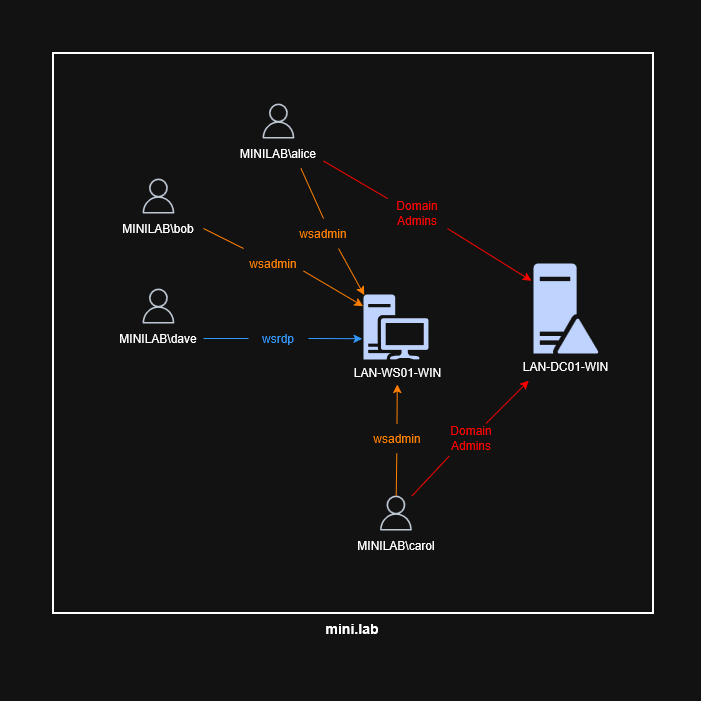
GOAD-MINILAB は、ドメインコントローラーと Windows クライアントワークステーション(必要に応じて複数)を備えた簡略化された Active Directory 環境を再現し、さまざまな種類の Active Directory を標的とした攻撃のシミュレーションを可能にします。
このセクションでは、Lab4PurpleSec リポジトリの構成を示し、各ディレクトリと主要ファイルの役割を説明します。この構造により、インストールガイド、設定、テスト、プロジェクトリソース間の明確なナビゲーションが可能になります。






