Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
PiSavar — 📡 🍍PineAPモジュールのアクティビティを検出し、認証解除攻撃を開始します(偽のアクセスポイント向け - WiFi Pineappleアクティビティ検出) | Kitploit

ツール/GitHubGitHub/wipi-hunter/pisavar
Wi-Fi監査ネットワークセキュリティワイヤレスセキュリティ侵入検知
GitHubwipi-hunter/pisavar

PiSavar

📡 🍍PineAPモジュールのアクティビティを検出し、認証解除攻撃を開始します(偽のアクセスポイント向け - WiFi Pineappleアクティビティ検出)

リポジトリを見る
24153428年前Kitploit レビュー済み
共有

PiSavar - PineAPモジュールを検出し、不正アクセスポイント向けの非認証攻撃を開始(WiFi Pineappleアクティビティ検出)

プロジェクトについて

このプロジェクトの目的は、WiFi PineappleデバイスがPineAPモジュールを使用して開設した不正アクセスポイントを発見し、攻撃デバイスに対して非認証攻撃を開始することで、クライアントへの影響を防ぐことです。
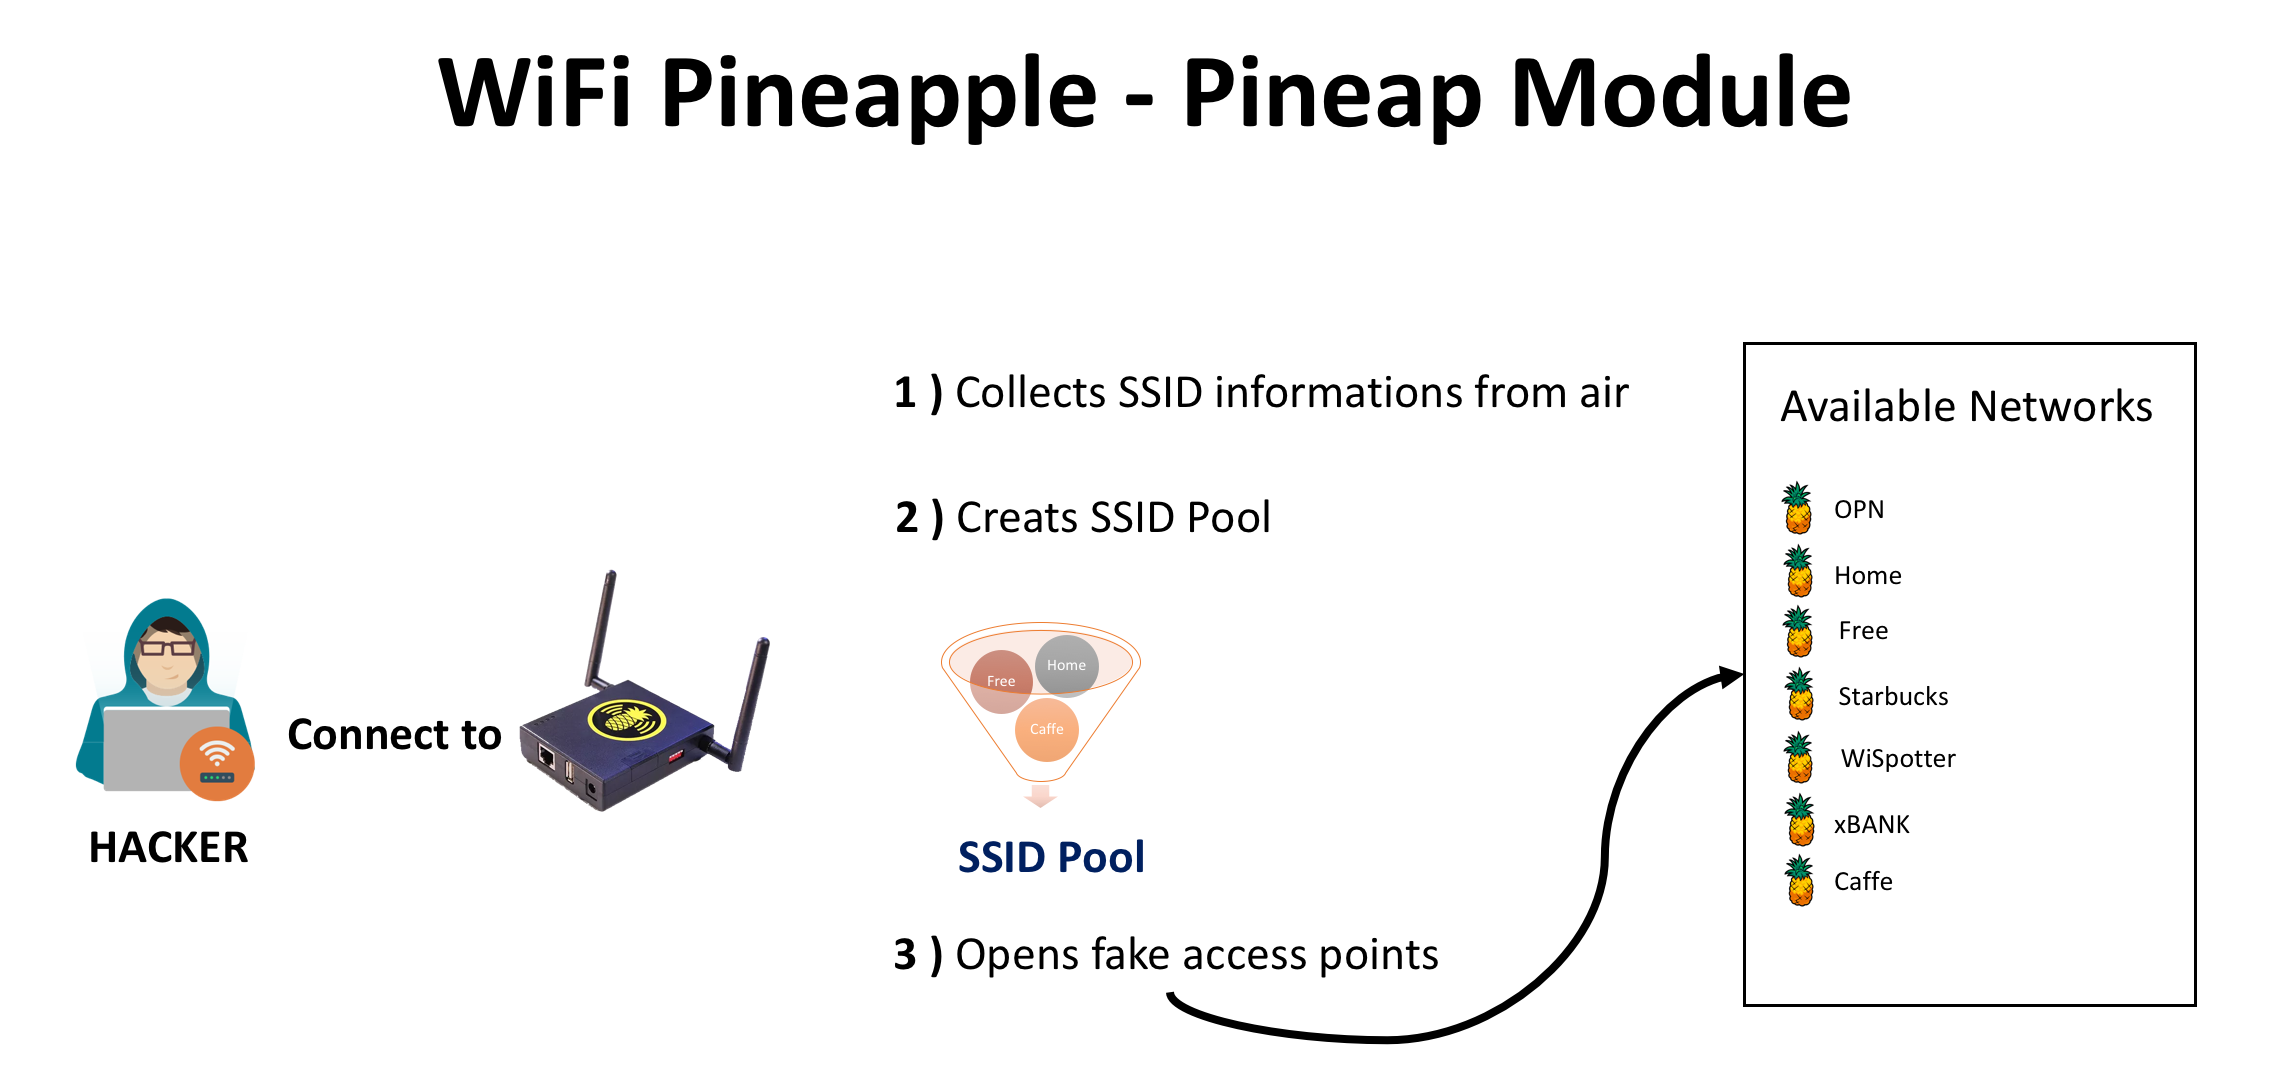

PineAPモジュールの動作方法

  • SSID情報を収集する
  • 収集したSSID情報でSSIDプールを作成する
  • SSIDプールの情報を使用して不正アクセスポイントを作成する

問題はどこにあるのか?

  • #f03c15 1つのMACアドレス、複数のSSID情報 .... ..- -. - . .-.
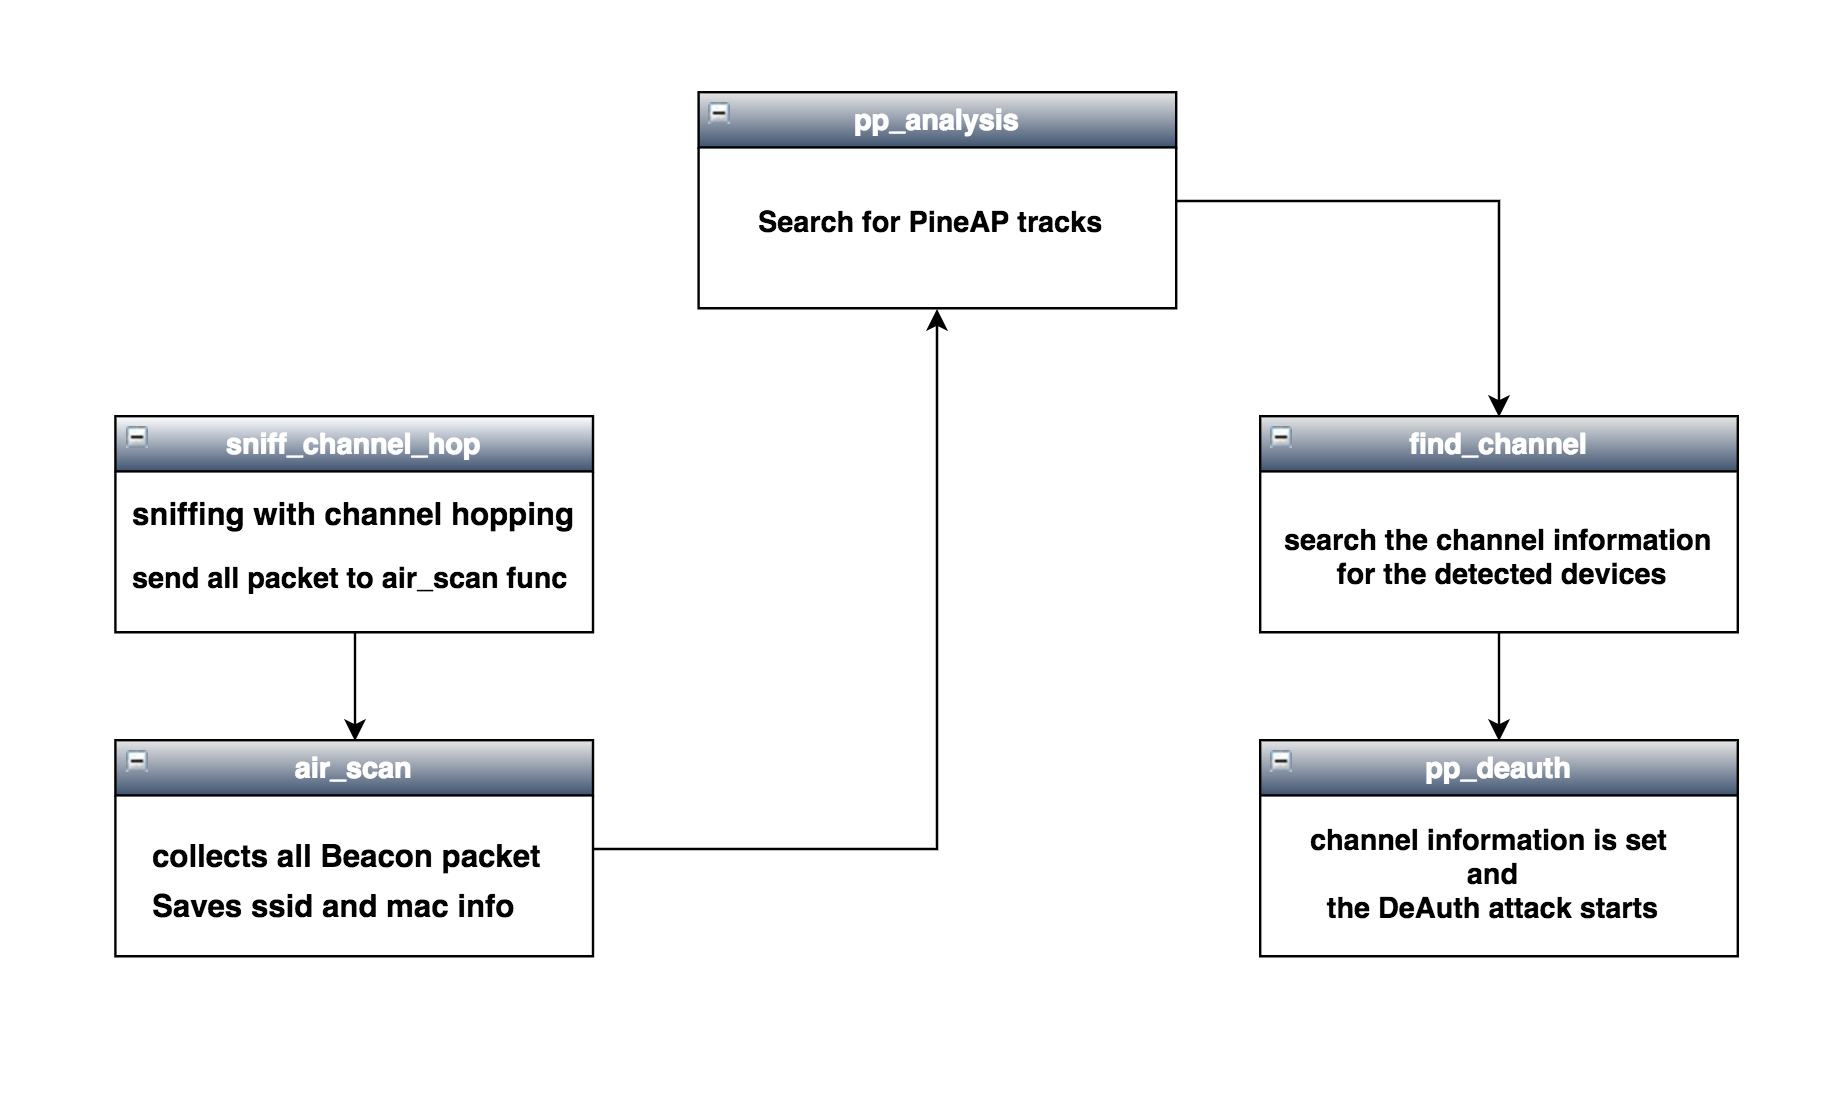
PiSavarの機能

  • PineAPアクティビティを検出します。
  • PineAPによって開設されたネットワークを検出します。
  • PineAPに対する非認証攻撃を開始します。

追加予定の機能

  • 不正アクセスポイントに接続されたクライアントの一覧
  • アクティビティの記録 - ロギング

図

--------------------------------------------------------------------------------

使用方法

要件

  • ハードウェア: TP LINK TL-WN722N
  • モジュール: scapy, time, termcolor, argparse, commands, netifaces, logging

Kali Linux:

pisavarをダウンロード:

git clone https://github.com/WiPi-Hunter/PiSavar.git

Pythonライブラリをインストール:

pip install termcolor

完了です!

以下のコマンドでプログラムを実行:

モニターモード:

airmon-ng start interface(wlan0,wlan1) (Monitor mode)

or 

ifconfig wlan0 down
iwconfig wlan0 mode Monitor
ifconfig wlan0 up

実行:

cd PiSavar
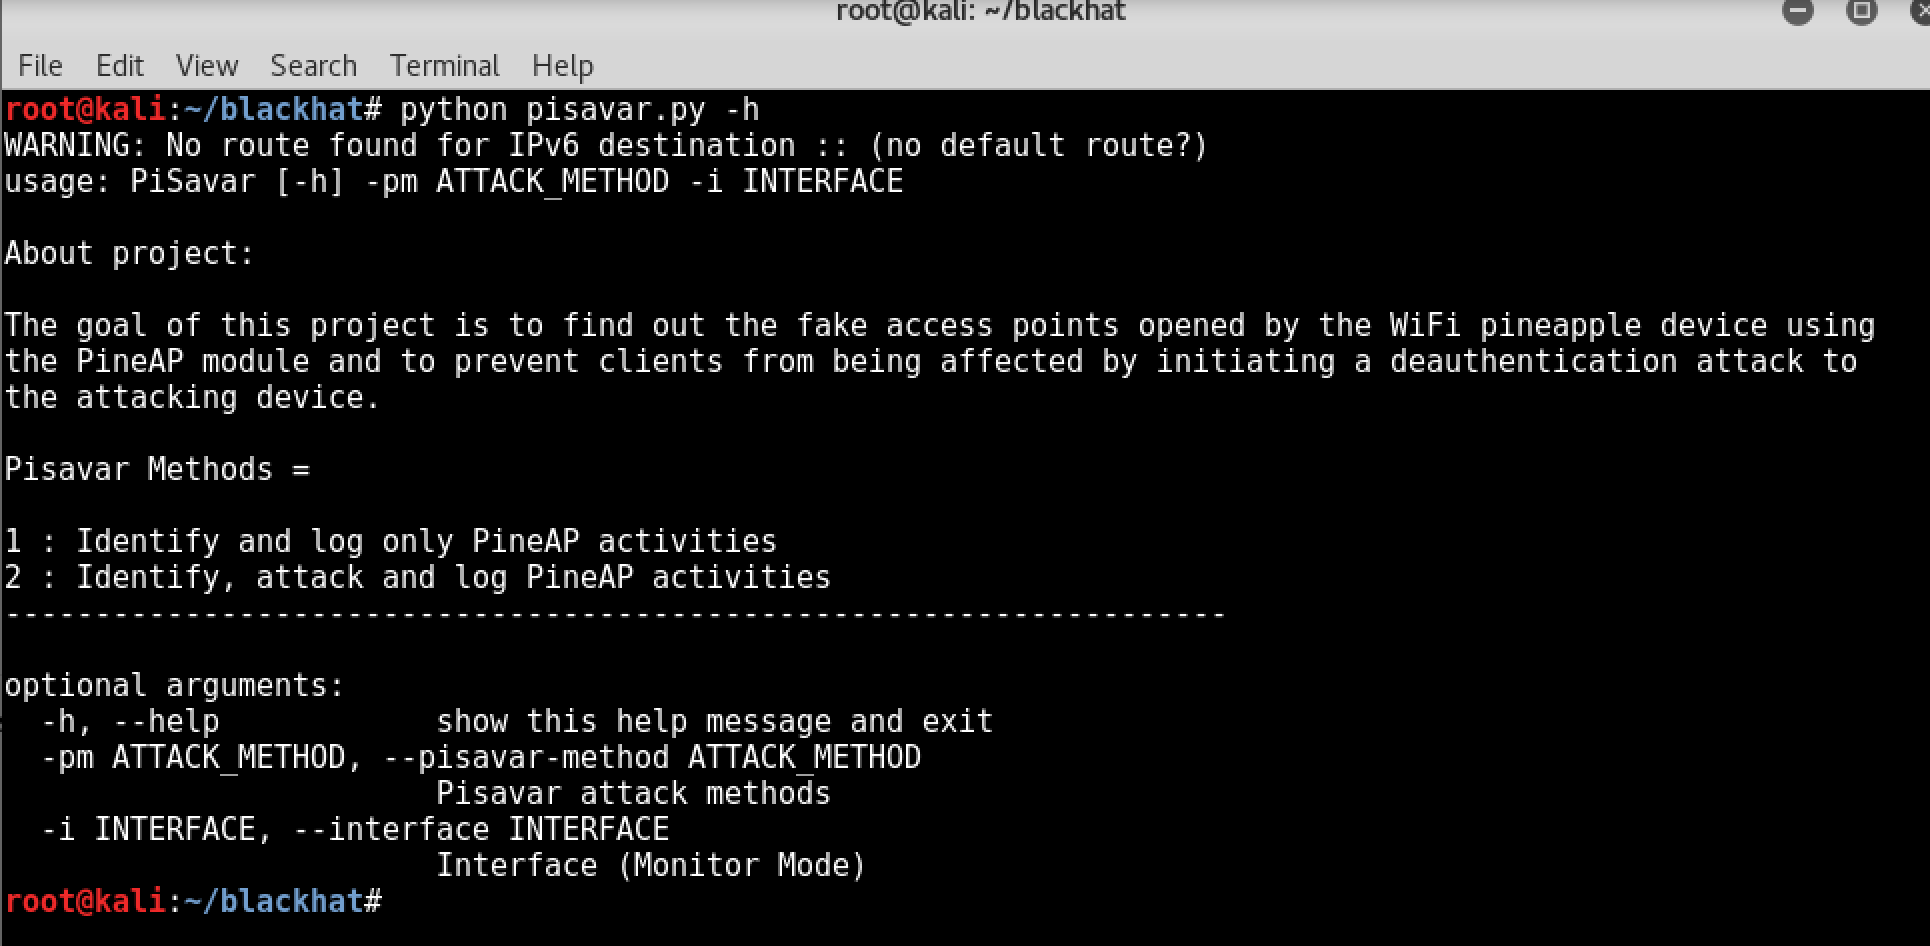
python pisavar.py -h
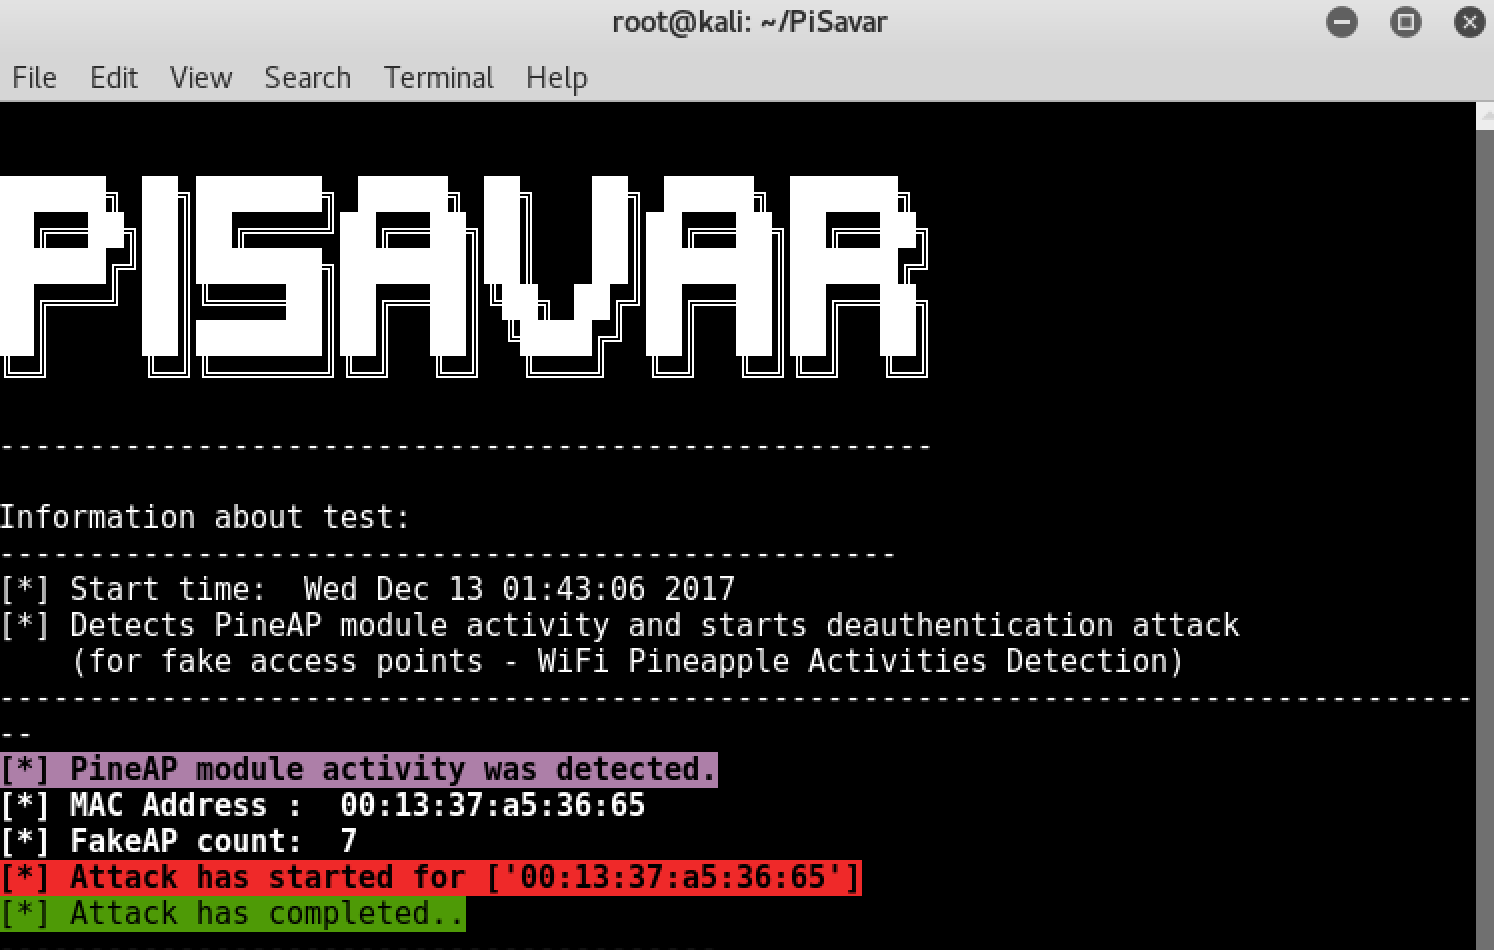
スクリーンショット

デモビデオ

  • 新規: https://www.youtube.com/watch?v=zJZkPz9ZPMk
  • 旧: https://youtu.be/P7mfh37NZc0

作者

このプロジェクトはBesim ALTINOKによってコーディングされました。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    389
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    257
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    247

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →