
 #1
 garethmsheldon/cve-2026-22557-unifi-detection
# CVE-2026-22557 の検出コンテンツ — UniFi Network Application の認証なしパストラバーサル(CVSS 10.0)。YARA、Sigma、KQL、Splunk SPL、Sysmon 設定、および bash 検出スクリプトを含みます。
 streghstreek/cve-2020-1938
Apache Tomcat AJPコネクタのCVE-2020-1938(Ghostcat)脆弱性の検出ルール。ネットワークベースの悪用監視のためのSuricataおよびBroシグネチャを含みます。
 abdom.seada/security-checks
Linux セキュリティチェック
 garethmsheldon/fortinet-fortiweb-fabric-connector-cve-2025-25257-detection
このリポジトリは、**CVE-2025-25257** 向けの本番環境対応の検知エンジニアリングコンテンツを提供します。CVE-2025-25257 は、Fortinet FortiWeb Fabric Connector バージョン 7.0 から 7.6.x に存在する認証前 SQL…
 nerium-security/cve-2025-55182
React JavaScriptフレームワークのRCE脆弱性を検出するためのホストベース検出ルール。
 17patmaks/my-sigma-rule-collection
CVE-2025-49666用Sigmaルール
 arisharazakhan-cpu/dod-blue-team-network-lab
Active Directory、VLANセグメンテーション、STIGベースのハードニング、一元化されたテレメトリ取り込み、RMFスタイルの制御フレームワークに準拠した検証済み検知エンジニアリングを備えたDoD準拠エンタープライズネットワークをシミュレートする高忠実度の防御セキュリティラボ。
 cybersecurity-enthusiasts-ce/cve-2025-55182-researching-process
CVE-2025-55182(React Server Components/Next.js における事前認証 RCE)に関する防御的研究リポジトリ。技術的分析、検知ルール(Suricata/Sigma/YARA)、緩和策ガイド、およびセキュリティ研究者とSOCアナリスト向けの自動化CVE監視システ…
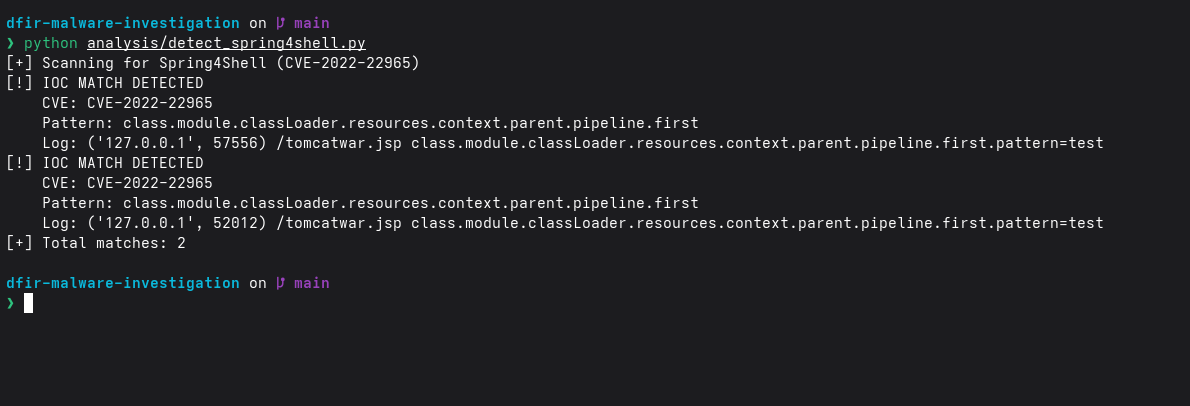 suyash-r-k/dfir-malware-investigation
Spring4Shell(CVE-2022-22965)DFIRラボ:エクスプロイトシミュレーション、Python WAF、IOCベースの検出、PCAP分析を備えています。
 garethmsheldon/cve-2025-60787-detection-motioneye-rce-via-config-injection
CVE-2025-60787(motionEyeの設定インジェクションを介した認証なしRCE)の検出ルールとYARA/KQLシグネチャ、プロセス実行およびファイル作成監視。
 spanwich/sel4-ics-gateway-demo
防御的セキュリティデモ: 脆弱なICSをCVE-2019-14462から保護するseL4マイクロカーネルゲートウェイ
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
CVE-2021-40438攻撃試行のSigma-Rule
 salo-404/firewall
🔒 Spring4Shell ファイアウォール防御 — サイバーセキュリティインシデントシミュレーション このプロジェクトは、Forage を通じて 2025 年 8 月に完了したサイバーセキュリティ職務シミュレーションの一部です。シミュレートされた実世界のサイバー攻撃(Spring4Shell(…
 adarkst/honeypot_smart_infrastructure
このリポジトリには、Kubernetes環境におけるHoneypotシステムとFalco IDSの設定のためのKubernetesマニフェストファイルが含まれています。また、Node.jsで書かれたデモアプリケーションがあり、これにはリモートコード実行の脆弱性(CVE-2023-32314)が含まれ…
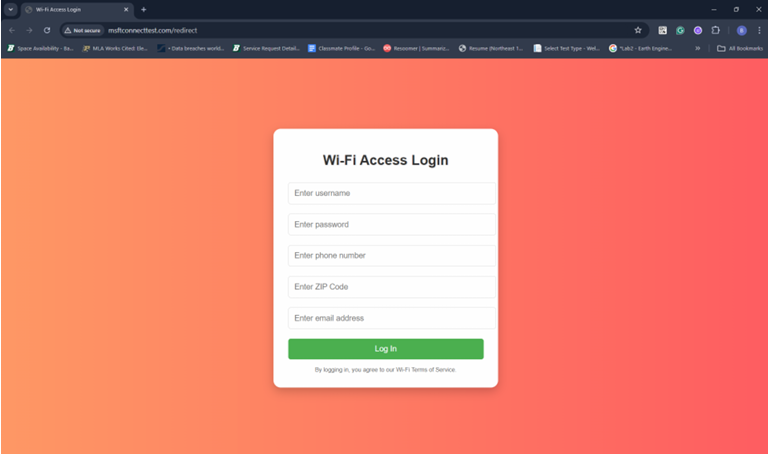 yashubitra/evil_twin_attack
Kali Linuxにおけるローグアクセスポイント攻撃と防御:aireplay-ngによるdeauth、キャプティブポータルを備えたairbase-ngのevil twin、さらにリアルタイムのBSSID/MAC不一致検出とpywifi自動切断スクリプト。
 owasp/intrusion-alert-educational-network-ids
Pythonベースの軽量IDS。Scapyを使用してリアルタイムでネットワークトラフィックを監視し、IPごとのリクエストレート分析によりDoS/DDoS攻撃を検出し、GUIアラートシステムを備えています。
 mcastens/alycon-threat-landscape
トレーニング不要の異常検知フレームワーク。Shannon Entropy、Fisher Information、Wasserstein Distanceを用いてシステム状態を幾何学的に異なる領域にマッピングし、マルチドメインの脅威検知を実現します。









