Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2014-0160 — Heartbleed (CVE-2014-0160) を TLS ハートビート経由で悪用して nginx メモリを漏洩させる Docker 化トレーニングラボ。攻撃を検出する Snort ルールも含みます。 | Kitploit
ツール/GitHubGitHub/22imer/cve-2014-0160
脆弱性分析エクスプロイトウェブセキュリティ侵入検知学習と教育ラボと実践
GitHub22imer/cve-2014-0160

CVE-2014-0160

Heartbleed (CVE-2014-0160) を TLS ハートビート経由で悪用して nginx メモリを漏洩させる Docker 化トレーニングラボ。攻撃を検出する Snort ルールも含みます。

リポジトリを見る
369ヶ月前未レビュー
共有

CVE-2014-0160

Heartbleed を使用して Web アプリのメモリを漏洩するためのラボ

このリポジトリは、Heartbleed 手法を使用して nginx を簡単に悪用できる環境を作成するためのコンテナ構築に焦点を当てています。内容は以下の通りです:
  • Docker を使用した環境構築
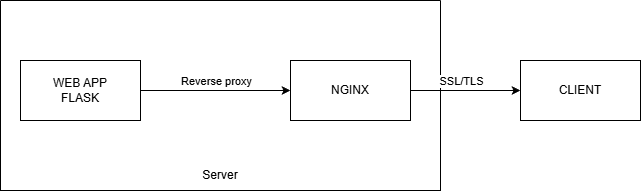
  • サーバーセットアップの図
  • デモ手順

サーバー図

図

CVE-2014-0160 の問題は、OpenSSL ライブラリが TLS ハートビート機能を提供する際に、バッファサイズが 64KB であるために余剰が生じ、サーバーメモリの機密情報が漏洩するというものです。

攻撃フロー

ペイロード heartbleed.py の使用

Web アプリは機密メッセージを処理しており、nginx がそれをメモリにキャッシュしています。

まず、環境が TLS ハートビートをサポートしているかどうかを確認します。

openssl s_client -connect : -tlsdebug

注意: 最新の OpenSSL バージョンでは TLS ハートビートプロトコルをサポートしていない場合があります。サポートされているバージョンを使用してください。

Heartbleed はランダム性のあるメモリ読み取りオーバーフロー(out-of-bounds read)バグです。 サーバーは隣接する 64KB のメモリを返します。

ハートビートのヘッダー (RFC6520) 18 03 02 00

デモ

docker build を使用して heartbleed ラボをビルドします docker build -t heartbleed-lab . docker run heartbleed-lab -p port:8443

Web アプリのデフォルトポートは 8443 でサービスを提供しています。

ペイロード heartbleed.py を使用してテストします。 ペイロードが hexdump 形式で結果を返すことが確認できます。

サンプルダンプでは、送信したリクエストとメモリセルが主に 0x00 であることがわかります。ペイロードはランダム性があるため、目的の結果を漏洩するには複数回実行する必要があります。

memory.py を実行して nginx にリクエストを送りメモリに保存し、その後 result.txt に示されるように漏洩した結果を得ることができます。

ルール

攻撃者が heartbeat リクエストを使用してメッセージを漏洩することがわかっているため、

alert tcp any any -> any 443 (msg:"Heartbeat request"; content:"|18 03 02 00|"; rawbytes;sid:100000)

侵入検知に Snort IDS を使用します。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    439
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    264

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →








