#1
 kimobu/cve-2021-44228
CVE-2021-44228調査ツールキット。Log4j RCE PoC、JNDIExploitペイロードランナー、Snort検出ルール、およびレッドチーム/ブルーチーム演習用のPCAP分析を備えています。
 siddharth2440/network-detection-engine
ライトウェイトなネットワーク侵入検知エンジンで、libpcapを使用してライブトラフィックをキャプチャします。SYN/ICMPフラッド、ポートスキャン、およびシグネチャベースのWeb攻撃(SQLi、XSS、コマンドインジェクション)をリアルタイムで検出します。
 rocklambros/react2shell_hunter
AWS Organization-wide detection toolkit for CVE-2025-55182 & CVE-2025-66478 (React Server Components / Next.js RCE vulnerabilities)
 tranqtruong/detect-bluekeep
BlueKeep脆弱性(CVE-2019-0708)の悪用を検出するためのシンプルなツール
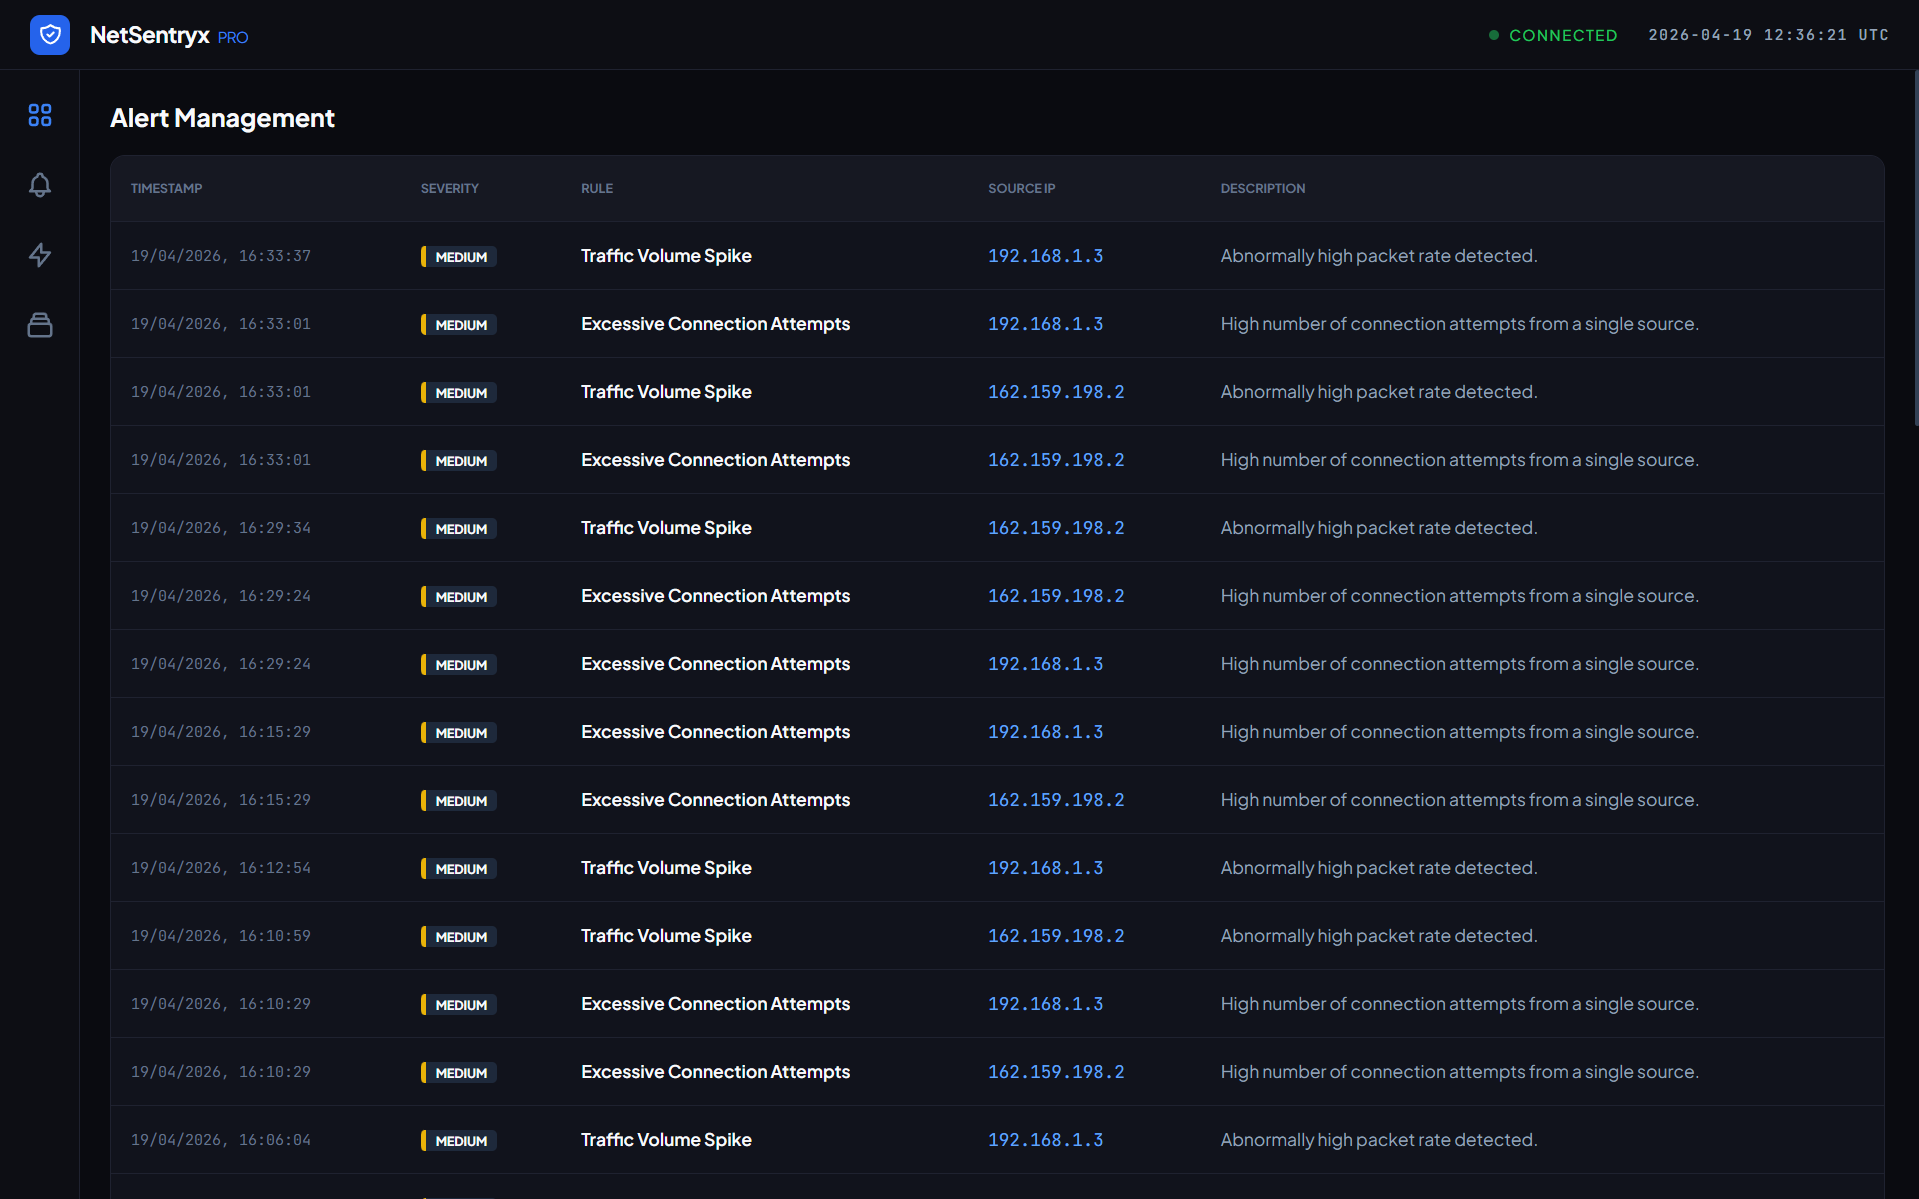 aman-sharma-dev/netsentryx
Npcapによるライブパケットキャプチャ、低遅延トラフィック分析、PyTorchオートエンコーダを用いた教師なし脅威検出を実行し、非同期マルチチャネルアラートエンジンを備えたイベント駆動型ネットワーク監視プラットフォーム。

 v3ng4mxv1p3r/mobile-drop-device-soc-detection
ルート化されていないAndroidドロップデバイス(Casper)をWazuh SIEMを使用して検出するエンドツーエンドのシミュレーション。Shellshock(CVE-2014-6271)のようなレイヤ7攻撃をキャプチャします。
 mckinnonit/zabbix-template-cve-2020-1472
Netlogon 特権昇格の脆弱性 (CVE-2020-1472) に関連する Windows イベントビューアーのイベントを監視する Zabbix テンプレート。イベントID 5827、5828、5829 を監視します。参照:…
 nosrevytsng/metabase-pre-auth-rce-poc
CVE-2023-38646
 tinashelorenzi/cve-2025-55182
CVE-2025-55182の概念実証エクスプロイト。React Server Componentsにおける重大な未認証RCE。自動化されたPythonエクスプロイト、技術分析、検出ルール、および許可されたセキュリティテストのためのラボ環境セットアップを含みます。
 r4j3sh-com/cve-2025-55182
CVE-2025-55182を調査・トリアージするための軽量なGoツールキットとDocker化されたNext.jsラボ
 yosasasutsut/blackash-cve-2025-53770
CVE-2025-53770の技術分析と検出ガイダンス。これは、ViewStateのデシリアライゼーションと盗まれたmachineKeysを介して悪用される、Microsoft SharePoint Serverの重大な認証不要のリモートコード実行(RCE)脆弱性です。
 22imer/cve-2014-0160
Heartbleed (CVE-2014-0160) を TLS ハートビート経由で悪用して nginx メモリを漏洩させる Docker 化トレーニングラボ。攻撃を検出する Snort ルールも含みます。
 rayngnpc/cve-2024-4577-rayng
CVE-2024-4577 PHP CGI 引数注入 - Vagrant VM と Wazuh SIEM ルールを使用した検出ラボ
 vudala/cve-2021-42013
CVE-2021-42013の調査:SuricataとOpenVASを使用して情報収集
 travisbgreen/cve-2025-8088
cve-2025-8088_検出
 garethmsheldon/cve-2026-22557-unifi-detection
# CVE-2026-22557 の検出コンテンツ — UniFi Network Application の認証なしパストラバーサル(CVSS 10.0)。YARA、Sigma、KQL、Splunk SPL、Sysmon 設定、および bash 検出スクリプトを含みます。