#1
 ptd200110/cve-2024-27198-soc-lab
JetBrains TeamCity の CVE-2024-27198 認証バイパスをシミュレートする SOC 検出およびインシデント対応ラボ。ELK SIEM、Suricata IDS、Sigma ルール、およびハンズオンセキュリティトレーニング用の完全なインシデント対応プレイブックが含まれます。
 kouf320/docker-lab-cve-2017-5638-cve-2021-41773
CVE-2017-5638とCVE-2021-41773の悪用、横移動、および現実的な10コンテナネットワーク全体でのSuricata IDS検出を示す、Dockerベースのマルチステージ攻撃エミュレーションラボ。
 corelight/cve-2022-22954
CVE-2022-22954のエクスプロイト試行を検出するZeekパッケージ。エクスプロイトURIと攻撃者の応答データをログに記録し、インシデント対応とネットワークセキュリティ監視を支援します。
 corelight/cve-2021-41773
Zeekパッケージで、Apache HTTP Serverのパストラバーサル/RCEエクスプロイト(CVE-2021-41773、CVE-2021-42013)を検出し、ペイロードキャプチャとサーバーヘッダー分析によるインシデントレスポンスのトリアージを実現します。
 corelight/zeek-strrat-detector
ZeekベースのSTRRATマルウェア検出器。
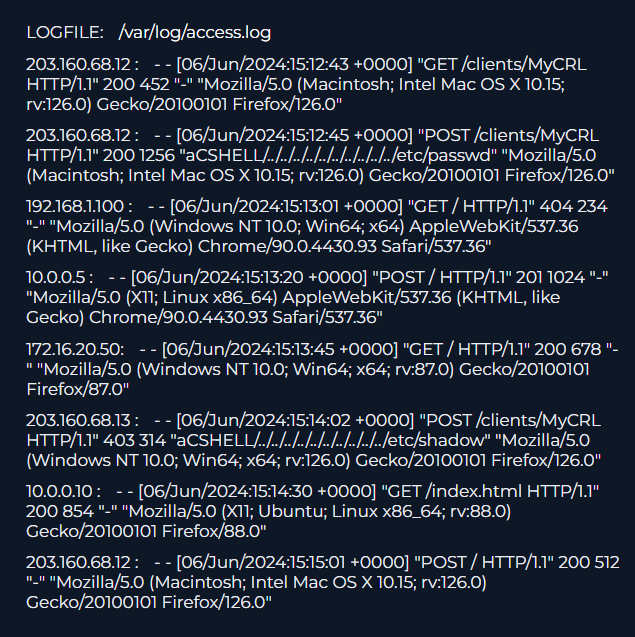 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
インシデントレスポンス(IR)ケーススタディ。Check Point Security Gateway 上の CVE-2024-24919(任意ファイル読み取り)を標的とした悪用試行の調査を文書化したもの。包括的な SIEM 分析、ファイアウォールログ、生の Web…
 corelight/zeek-agenttesla-detector
Zeek ベースの Agent Tesla マルウェア C2 検出器。
 hackspeak/cve-2026-23479
Redis UAF RCE PoCコレクション(CVE-2026-23479向け):安全なバージョンチェッカー、エクスプロイトモジュール、GDB支援のPoC、および認可されたテスト用のSigma検出ルール。
 corelight/zeek-caldera-detector
Zeek ベースの Mitre Caldera 検出器。
 cucadili/cve-2017-3066
CVE-2017-3066の分析と悪用。Adobe ColdFusionのBlazeDSライブラリにおけるJava逆シリアル化RCEで、Suricata検出ルールとysoserialペイロード統合付き。
 freeguy-6/dmz-security-monitoring-hardening
CY376 ブルーチームプロジェクト — pfSense DMZ、Suricata IDS/IPS、および CVE-2014-6271 に対する自動化されたホスト堅牢化
 corelight/zeek-asyncrat-detector
Zeek ベースの AsyncRAT マルウェア検出器。
 thrandomv/cve-2026-31431-detection
CVE-2026-31431(LinuxカーネルAF_ALG LPE)向けの防御的検知パッケージ。MITRE ATT&CK T1068/T1611にマッピングされたSigma、Falco、auditd、KQL、EQLルールを収録。auditd、eBPF、EDRテレメトリパイプライン向けに設計された検…
 mr-r3b00t/cve-2026-0300
欺瞞型ハニーポットで、CVE-2026-0300を標的とした悪用試行をシミュレート・監視し、攻撃者の行動を分析・防御のために捕捉するよう設計されています。
 corelight/zeek-gozi-detector
ZeekベースのGoziバンキング型マルウェア検出器。
 devopstoday11/tarian
K8s向けアンチウイルス。Kubernetes上で動作するアプリケーションを、事前登録されたソースコード、ランタイムプロセスの監視、分析、アラート、そしてコミュニティとの検出結果の共有により、悪意のある攻撃から保護します。ランサムウェアからも守るかもしれません。
 initconf/cve-2020-16898-bad-neighbor
CVE-2020-16898-"Bad Neighbor"のZeek検出