Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/cucadili/cve-2017-3066
脆弱性分析エクスプロイトIDS/IPS回避ウェブアプリケーション悪用侵入検知学習と教育
GitHubcucadili/cve-2017-3066

CVE-2017-3066

CVE-2017-3066の分析と悪用。Adobe ColdFusionのBlazeDSライブラリにおけるJava逆シリアル化RCEで、Suricata検出ルールとysoserialペイロード統合付き。

リポジトリを見る
2727年前未レビュー
共有

CVE-2017-3066

説明

Adobe ColdFusion は Action Message Format (AMF) を使用します。AMF プロトコルはカスタムバイナリシリアライゼーションプロトコルです。AMF0 と AMF3 の 2 つの形式があります。Action メッセージはヘッダーとボディで構成されます。AMF にはさまざまな言語の実装があります。Java には Adobe BlazeDS (現在は Apache BlazeDS) があり、これは Adobe ColdFusion でも使用されています。 Adobe ColdFusion は、信頼できない Java オブジェクトを処理する際に Apache BlazeDS ライブラリの Java デシリアライゼーションの欠陥の影響を受け、さらに攻撃者にリモートコード実行の脆弱性としてリモートから攻撃する権限を与えます。

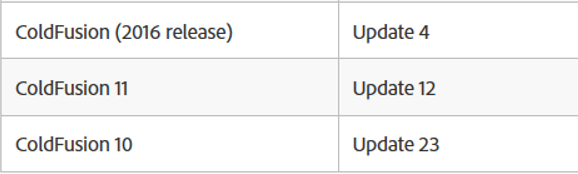
影響を受けるバージョン

alt text

更新バージョン

alt text

脆弱性のあるバージョンと更新バージョンの比較

WinMerge 更新ファイル: alt text

flex-messaging-core.jar ライブラリには、検証を実行するクラス flex.messaging.validators.ClassDeserializationValidator が含まれています。そのため、Java Decompiler を使用して別途逆コンパイルし、再度 WinMerge で比較を実行しました。

alt text

インストール

インストールと悪用: https://github.com/vulhub/vulhub/tree/master/coldfusion/CVE-2017-3066

Suricata

"test.rules" ファイルには、Suricata ユーティリティ用のルールが示されています。このルールにより、ネットワークトラフィックで悪用可能な脆弱性を検出できます。 このルールは /etc/suricata/suricata file.yaml 内で設定されています:

    default-rule-path: /etc/suricata 
    rule-files: 
     - test.rules

実行:

suricata -c /etc/suricata/suricata.yaml –I ens33

ログ /var/log/suricata/fast.log

シグネチャ 79 73 6F 73 65 72 69 61 = ysoserial

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    352
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    291

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →
ツールをダウンロード








