#1
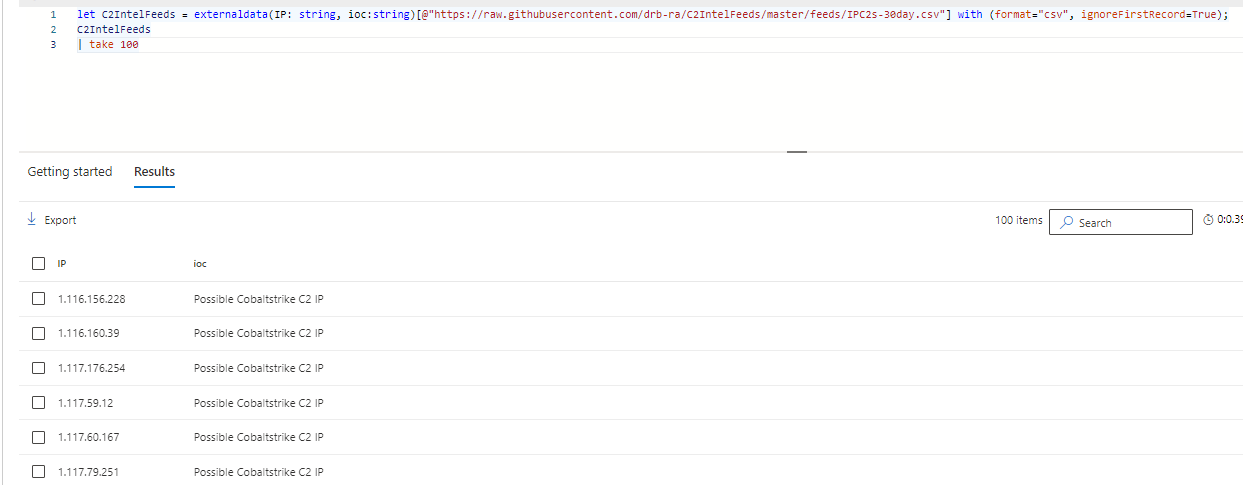
 bert-janp/open-source-threat-intel-feeds
このリポジトリには、追加の要件なしで利用できるオープンソースの無料脅威インテルフィードが含まれています。IP、URL、CVE、ハッシュなど、複数のタイプが含まれています。
 fankh/vulnerability-poc
CVEの概念実証ラボ、エクスプロイトスクリプト、および高深刻度CVE向けの検出・防止ルール(Nginx、Apache、Snort、YARA)。認可されたセキュリティテストおよび研究のみを対象としています。
 gmh5225/crowarmor
Linuxカーネルセキュリティドライバで、LSMを使用してシステムを堅牢化し、syscallテーブルの整合性を監視・復元し、CPU制御レジスタの改ざんから保護します。
 withsecurelabs/lazarus-sigma-rules
SigmaルールでLazarus GroupのTTPを検出。悪意のあるドキュメント実行、PowerShellの悪用、スケジュールタスク、資格情報アクセスをカバーし、SysmonおよびWindowsイベントログ向けに設計されています。
 elihiho/security-operations-labs
脅威モデリング、IT/OTセグメンテーション、Snort検出、およびDrupal検出プロファイルの再現可能な検証。
 thinkst/opencanary
低リソースで動作するハニーポット。一般的なネットワークサービスをエミュレートして侵害後の攻撃者活動を検出し、拡張可能なプロトコルモジュールと設定可能なアラートを備えています。
 infokom-ki/zimbra-cve-2026-73570-rules
Wazuh検出ルール for CVE-2026-73570、Zimbra Collaboration SuiteにおけるOSコマンドインジェクション、Webアクセスログとzimbra.logを監視して悪用試行を検出します。
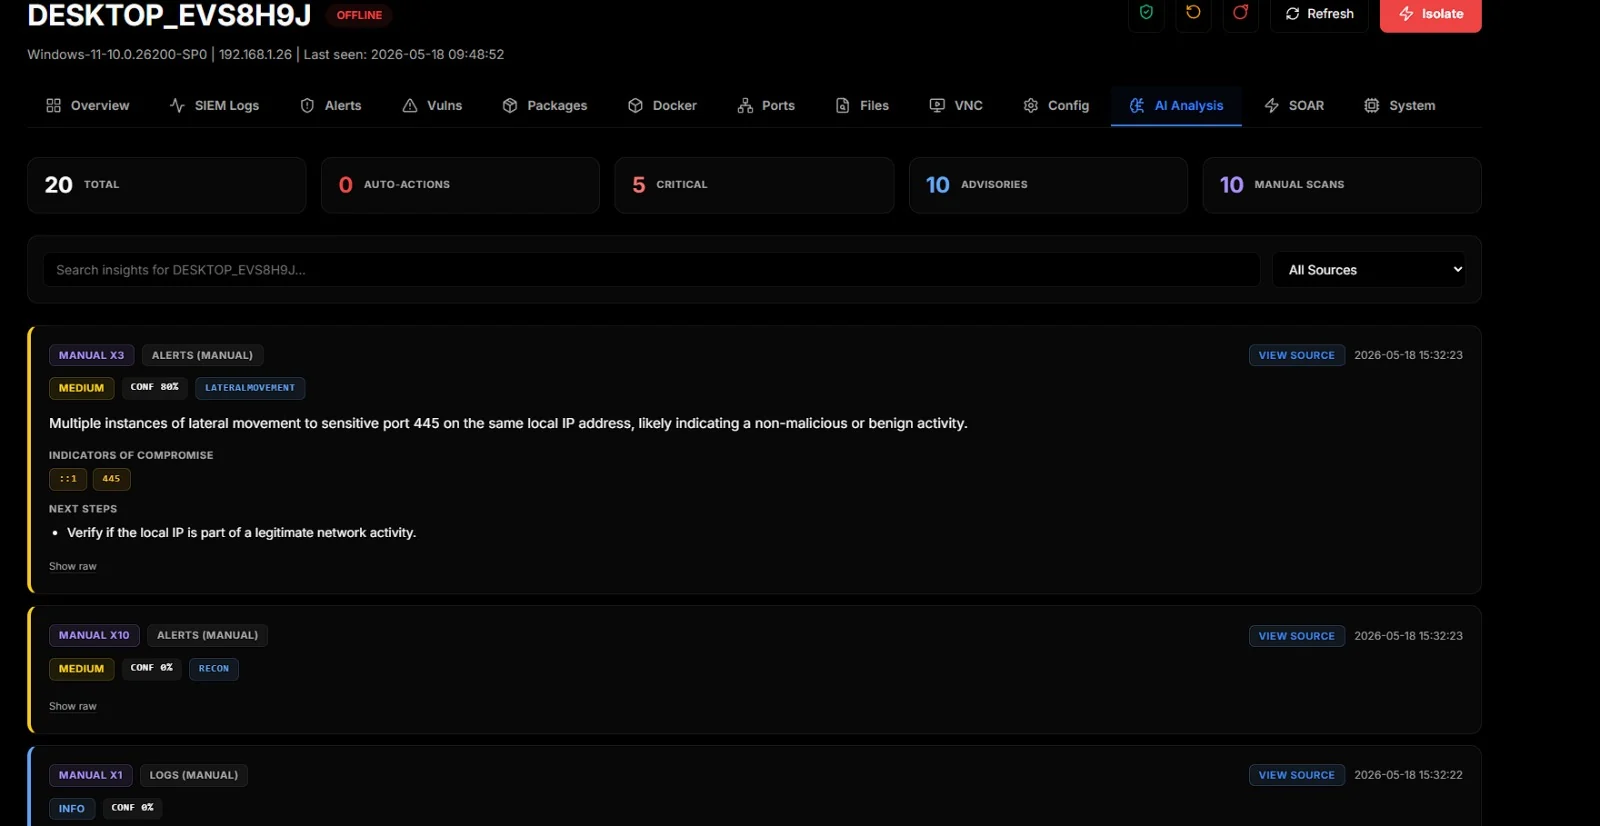 d3vhex/sentora
An open-source, self-hosted AI-powered SIEM, EDR and SOAR platform for modern security operations.
 vasyapokemon/cve-2026-31431
LinuxカーネルLPE CVE-2026-31431向けの調査・検出ツールキット。エクスプロイト解析、YARAルール、auditd/Falco検出、パッチ適用ガイド、ラボ環境を含む。
 rohithronanki/cve-2026-34159-vulnerability-research-analysis-detection
# deserialize_tensor() における重大なバッファ検証バイパス(llama.cpp < b8492) null テンソルバッファが境界チェックをスキップし、GRAPH_COMPUTE を介した未認証の任意読み書き(R/W)を可能にします。ASLR バイパス + TCP…
 mr-r3b00t/cve-2026-0300
欺瞞型ハニーポットで、CVE-2026-0300を標的とした悪用試行をシミュレート・監視し、攻撃者の行動を分析・防御のために捕捉するよう設計されています。
 mahdi13830510/cve-2026-31431-mitigation-suite
カーネルランタイム防御フレームワーク。AF_ALGの脆弱性に対応し、eBPFソケットトレーシング、Ansibleによる堅牢化、ドリフト検出用の暗号監査ツールを備えています。
 ashok523/cve-2026-31431
CVE-2026-31431(Copy Fail)LinuxカーネルLPE向けの防御的IRプレイブックおよび検出パッケージ。Sigma、auditd、Falco、Wazuh、YARA、eBPF、SIEMハントクエリを含みます。
 unfold-security/cve-2026-41940-detection
CVE-2026-41940の検出シグネチャとcPanelログのスキーマ
 detect-defenselab/cve-2026-31431-detection-defense
CVE-2026-31431の調査および検出ガイダンス。io_uringベースのシステムコール監視バイパスに関するものです。Tetragon、Falco、Wazuh向けの検出ルールと、堅牢化戦略を提供します。
 thrandomv/cve-2026-31431-detection
CVE-2026-31431(LinuxカーネルAF_ALG LPE)向けの防御的検知パッケージ。MITRE ATT&CK T1068/T1611にマッピングされたSigma、Falco、auditd、KQL、EQLルールを収録。auditd、eBPF、EDRテレメトリパイプライン向けに設計された検…
 srozb/reditrap
最小限のRedisハニーポットで、RediShell(CVE-2025-49844)のエクスプロイトを検出します。