
 #1
 zoneminder/zoneminder
ZoneMinderは、Linux向けに開発された無料のオープンソースの閉回路テレビソフトウェアアプリケーションで、IP、USB、アナログカメラをサポートします。
 ossec/ossec-hids
OSSECは、ログ分析、ファイル整合性チェック、ポリシー監視、ルートキット検出、リアルタイムアラート、およびアクティブレスポンスを実行するオープンソースのホスト型侵入検知システム(HIDS)です。
 ntop/ndpi
オープンソースディープパケットインスペクションソフトウェアツールキット
 efforg/rayhunter
Orbicモバイルホットスポット上でセルサイトシミュレータを検出するRustツール
 security-onion-solutions/securityonion
脅威ハンティング、侵入検知、ログ管理、インシデント対応、エンドポイント可視性のためのオープンソースのセキュリティ監視プラットフォーム。統合SIEMとフルパケットキャプチャを備えています。
 netalertx/netalertx
集中型ネットワークの可視性と継続的な資産発見。デバイスを監視し、変更を検出し、分散ネットワーク全体で認識を維持します。
 clong/detectionlab
セキュリティツールとログ管理のベストプラクティスを備えたラボ環境の作成を自動化します。
 0x4d31/awesome-threat-detection
脅威検知およびハンティングリソースの厳選リスト:検知ルール、SIEM・ログ分析ツール、エンドポイント/ネットワーク監視、データセット、トレーニング、ラボ。
 the-tcpdump-group/libpcap
システム非依存のユーザーレベルパケットキャプチャおよびフィルタリングライブラリ。複数プラットフォームにわたる低レベルネットワーク監視、セキュリティ分析、デバッグのためのポータブルフレームワークを提供します。
 olafhartong/sysmon-modular
A repository of sysmon configuration modules
 hacklcx/hfish
エンタープライズグレードのハニーポットシステムで、内部ネットワーク侵害や外部脅威を検出し、90以上のサービスエミュレーションとカスタマイズ可能なWebハニーポットで脅威インテリジェンスを生成します。
 neo23x0/signature-base
YARAシグネチャとIOCデータベース(私のスキャナおよびツール用)
 thinkst/canarytokens
Canarytokensは、ネットワーク上のアクティビティとアクションを追跡するのに役立ちます。
 elastic/detection-rules
Elastic Security 向けの SIEM 検出ルールを開発・検証・公開するためのツール。Python CLI ツール、KQL パース、Kibana 統合、パッケージ化された脅威ハンティングクエリを備えています。
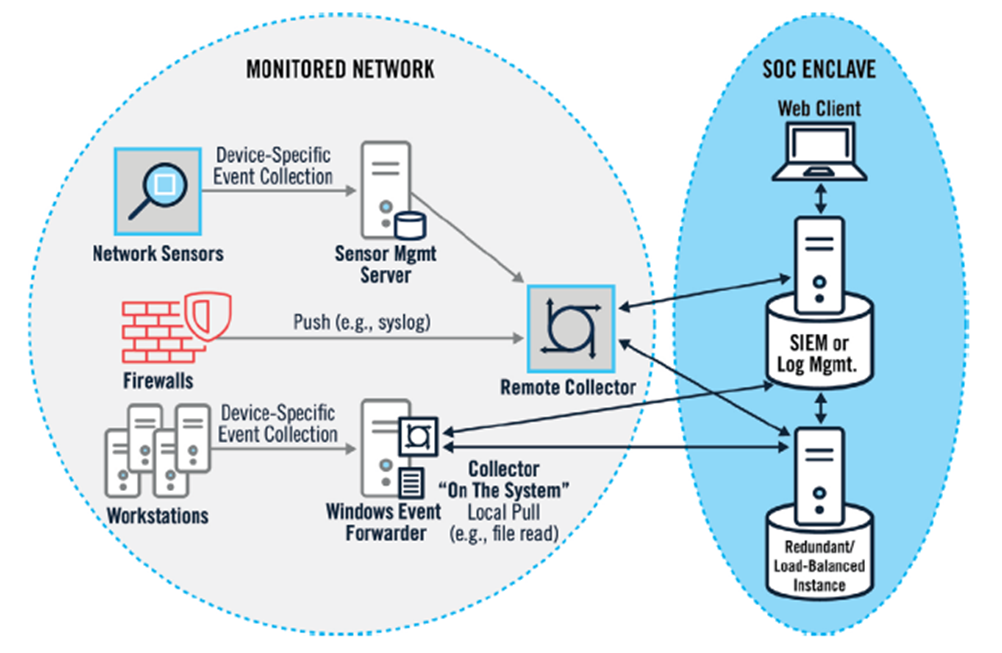 cyb3rxp/awesome-soc
A curated knowledge base to build, run and mature a SOC (including CSIRT).
 thinkst/opencanary
低リソースで動作するハニーポット。一般的なネットワークサービスをエミュレートして侵害後の攻撃者活動を検出し、拡張可能なプロトコルモジュールと設定可能なアラートを備えています。








