#1

 dagowda/notrdp
Havoc C2プラグイン。隠しWindowsデスクトップを作成し、ブラウザビューアにストリーミングし、マウス/キーボード入力を注入して隠密なリモートコントロールを実現します。
 hackinglz/ip-obfuscation
DWORD、8進数、16進数、IPv6マップ、および偽ドメイン@トリックを使用して難読化されたIPアドレスとURLを生成し、ペネトレーションテスト、フィッシング意識向上、URLフィルターテストに使用します。
 0x574r/darkcloak
Linuxプロセスアイデンティティ偽装ツール。11フェーズのprctlパイプラインを通じてcomm、argv、cmdline、environ、exeパス、VMAを偽装し、別のプロセスになりすます。
 pwardle/not-a-mused
Museの文書化されていないディクテーションエンドポイント設定を悪用するProof-of-conceptで、ローカルの非特権プロセスがディクテーショントラフィックをリダイレクトしてプロンプトをキャプチャし、アプリのアクセス権限を悪用できるようにする。
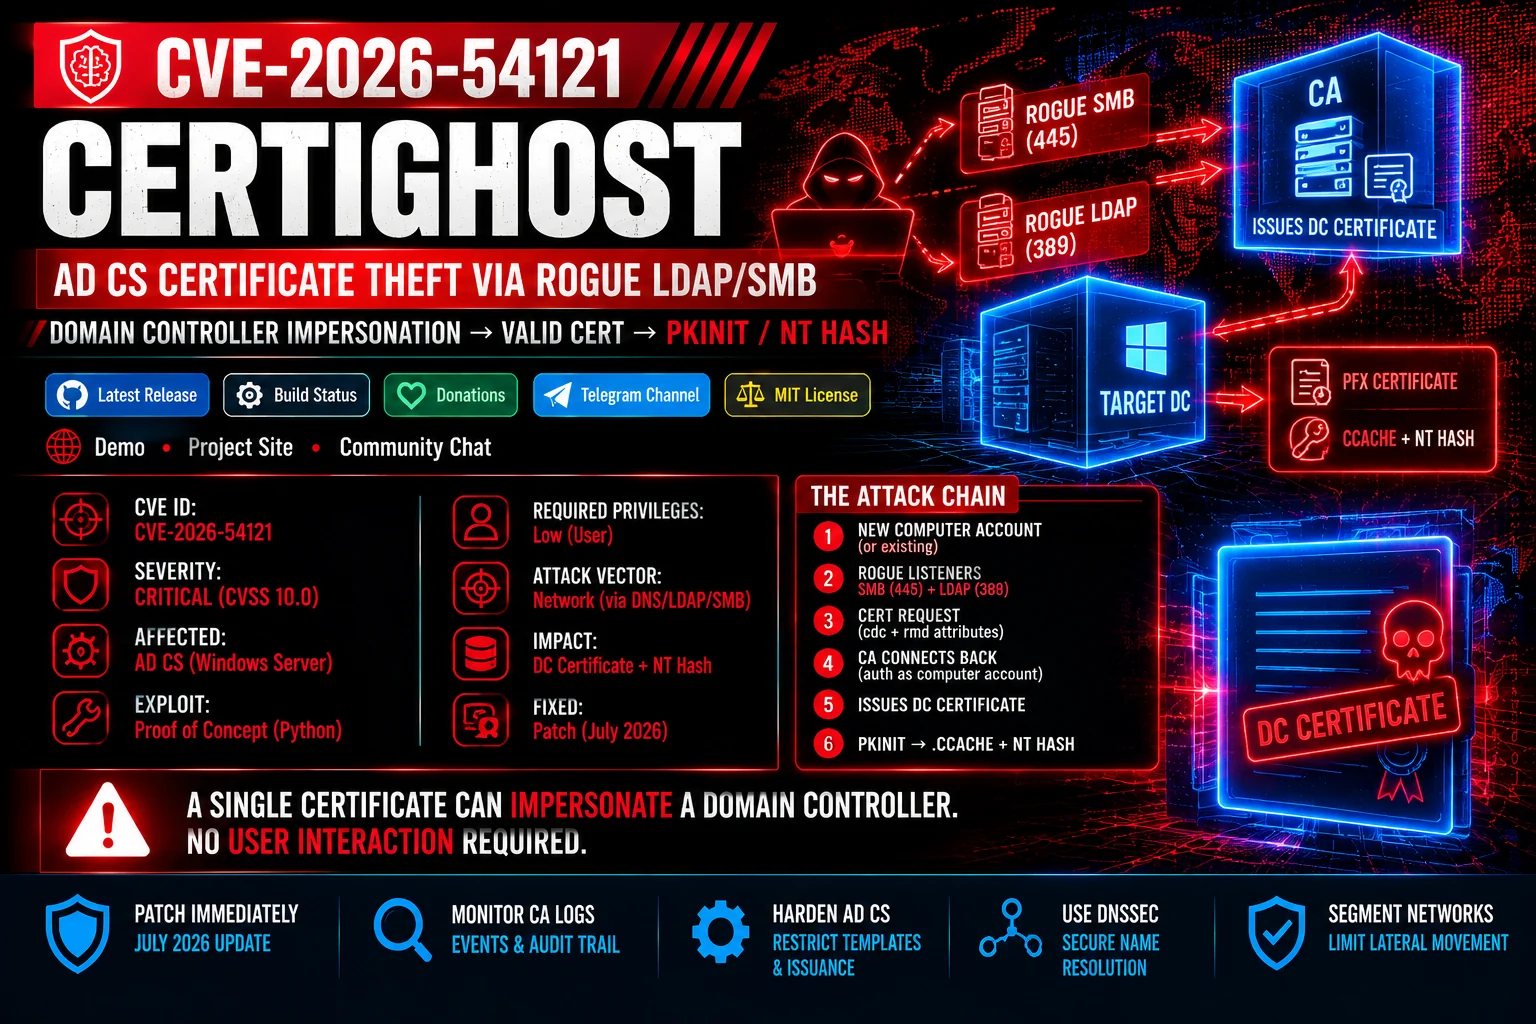 zerodayevil/cve-2026-54121-certighost
CVE-2026-54121(Certighost)の概念実証モジュール。不正なLDAP/SMBリスナーを介してAD CSの登録検証を悪用し、ドメインコントローラーになりすましてPKINIT経由で権限昇格を行う。
 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 venomous/cloudscraper
CloudflareのアンチボットページをバイパスするPythonモジュール。

 muraenateam/muraena
ほぼ透過的なリバースプロキシを用いて、標的のWebアプリケーションを動的にミラーリングし、オリジンサーバーと対話しながら、フィッシングおよびフィッシング後の活動を自動化します。
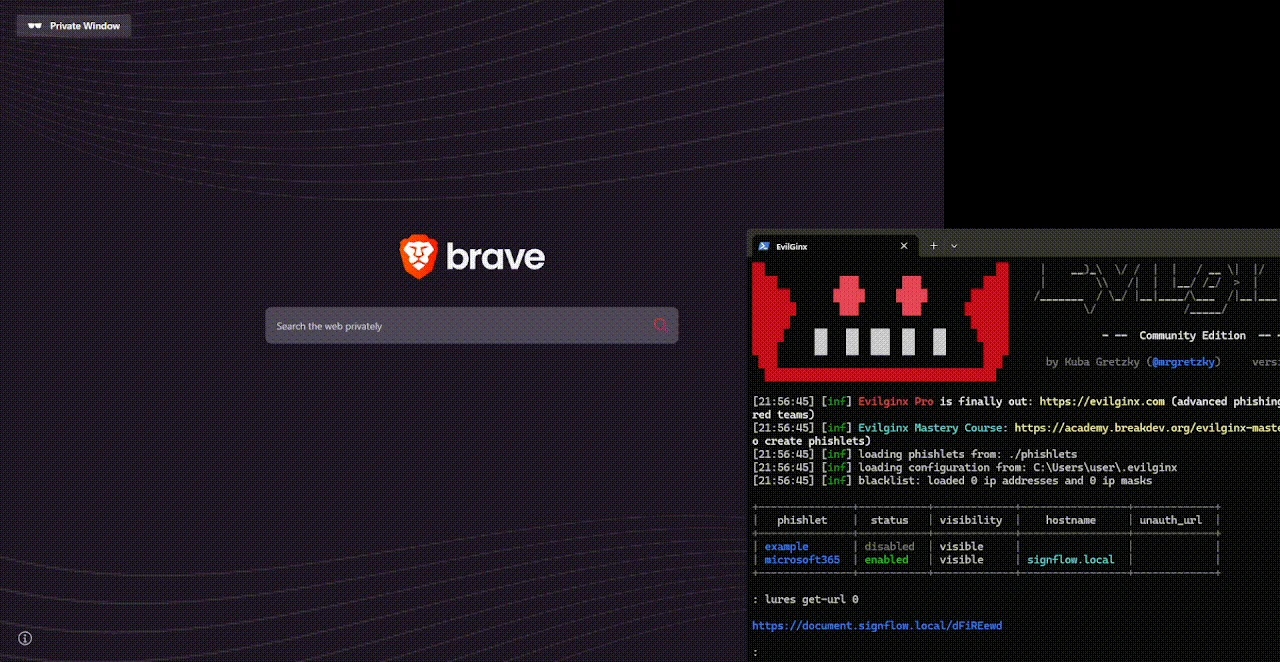 0x4meliorate/mimic
フレームレス Browser‑in‑the‑Browser (BitB) - iframe なし、フレームバスティングの問題なし。リバースプロキシ経由で簡単に注入できる、現実的なフィッシングシミュレーションのための単一スクリプトの Shadow DOM / MutationObserver…
 ytkoka/impersonate-proxy
TLSフィンガープリント(JA3/JA4)、HTTP/2フィンガープリント、HTTPヘッダーの順序、User-Agentを、単一のYAML設定ファイルからすべて制御できるローカルMITMプロキシ。
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 用の概念実証エクスプロイト。JWTトークンを偽造し、認証をバイパスして、メタデータを自動検出し、SID列挙によりサイト管理者になりすまします。
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 用エクスプロイトツールキット: 低権限のドメインユーザーがドメインコントローラーを偽装し、証明書を偽造して、DCSync/ゴールデンチケットによりドメインを侵害します。
 dec0ne/krbrelayup
KrbRelayUp - LDAP署名が強制されていない(デフォルト設定)Windowsドメイン環境におけるユニバーサルな修正不要のローカル権限昇格。
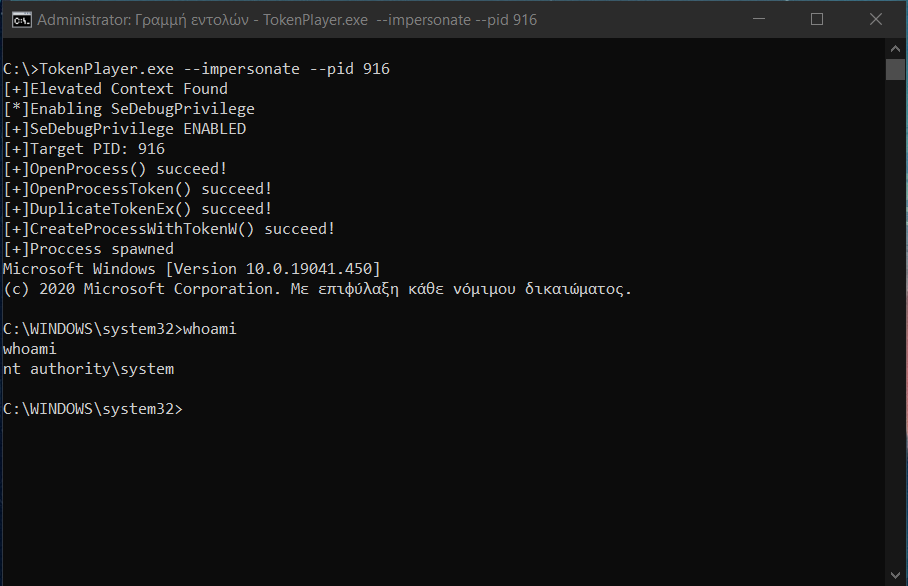 s1ckb0y1337/tokenplayer
Windowsアクセストークンの操作と悪用。
 morrubin/negoexrelay
NegoEx/PKU2U Kerberos認証を任意のターゲットにリレーし、資格情報なしの認証、コマンド実行、SMBハッシュのダンプ、および横移動のための対話型セッションを可能にします。
 antoniococo/runascs
RunasCs - Windows標準のrunas.exeのC#およびオープン版