
 #1
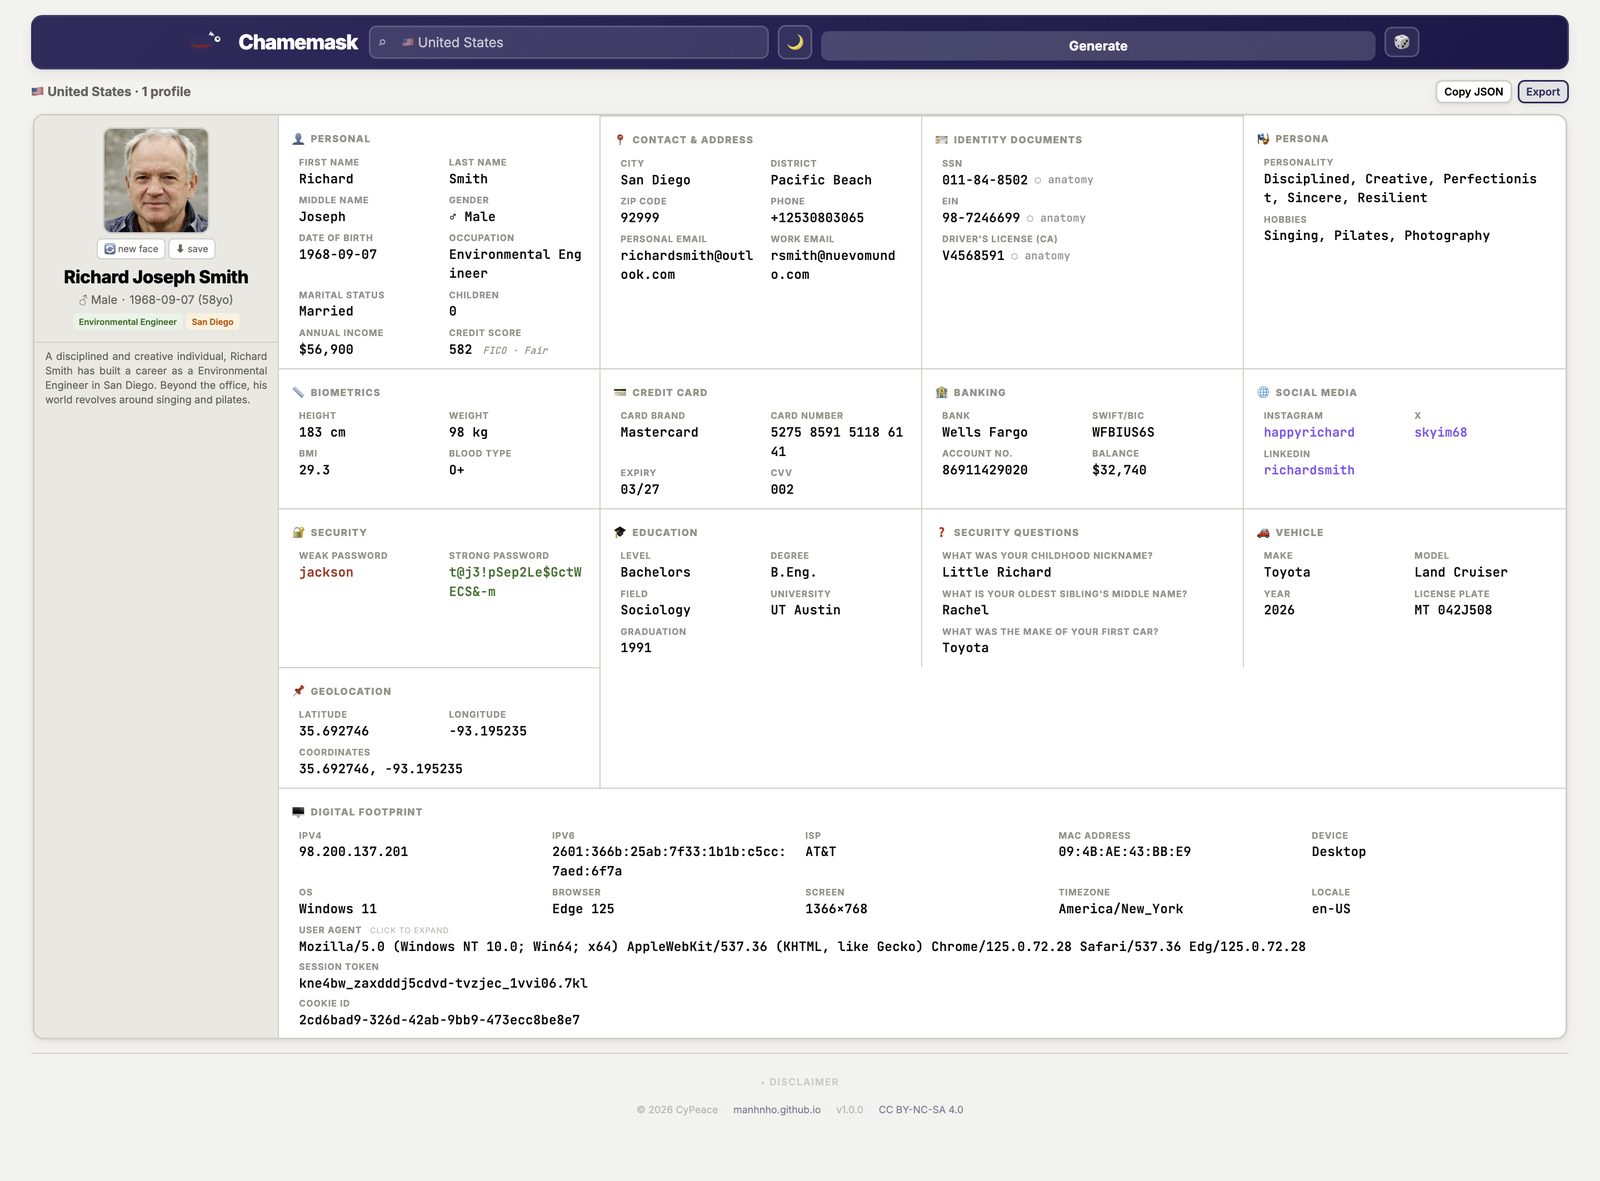
 manhnho/chamemask
偽のID生成ツール。102か国対応、HTMLファイル1つ、セットアップ不要。

 dtrecherel/dnsspoof
Python3で書かれたDNSスプーファーツール。
 quinnbast/malicious-mcp
信頼できないMCPサーバーが文字通りすべてを盗む方法を示す概念実証リポジトリ...
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 用エクスプロイトツールキット: 低権限のドメインユーザーがドメインコントローラーを偽装し、証明書を偽造して、DCSync/ゴールデンチケットによりドメインを侵害します。
 eliangonzi00/pockeycloakcve-2023-0264
CVE-2023-0264(Keycloak OIDC セッションハイジャック)の概念実証エクスプロイト。session_id 置換用のフロントエンドと、攻撃を検知するエージェントを備えています。
 kernelfl00d/incriminator
Incriminatorは、教育目的のオープンソースプロジェクトであり、サイバー犯罪中に他のデバイスを罪に陥れることを可能にします。
 sanupl/cve-2021-46067
CVE-2021-46067 - Vehicle Service Management System 1.0 では、攻撃者が Cookie を盗むことで、完全なアカウント乗っ取り (Full Account Takeover) が可能になります。
 x48ps/cve-2026-8181
この脆弱性により、有効な管理者ユーザー名を知っている認証されていない攻撃者が、Basic 認証ヘッダーで任意の誤ったパスワードを使用して、REST API リクエスト中にその管理者を偽装できます。攻撃者はこの欠陥を悪用して、事前認証なしで新しい管理者アカウントを作成する可能性があります。
 cappricio-securities/socialengineering
SEtフレームワーク
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo Webmail における安全でない直接オブジェクト参照 (IDOR 脆弱性) により、ユーザーが別のユーザーになり代わってメールを送信できます。
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135、別名BIAS(Bluetoothなりすまし攻撃)
 gmh5225/pcileech-asus-xg-c100c
ASUS XG C100Cネットワークカードに偽装し、偽のトラフィック通信機能を実装
 gar-re/cve-2022-27438
CVE-2022-27438の概念実証エクスプロイト。Advanced Installer 19.3における偽装された更新サーバーを介したリモートコード実行を示す。DNSスプーフィングと証明書生成手順を含む。
 b0marek/cve-2023-4279
CVE-2023-4279 脆弱性のリポジトリ。
 b0marek/cve-2023-4281
CVE-2023-4281の脆弱性に関するリポジトリ。
 abdurahmon3236/cve-2022-4539
CVE-2022-4539のエクスプロイトで、X-Forwarded-Forヘッダーを偽装してWordPress WAFのIPベースのログイン制限およびログ記録制限をバイパスします。スケーラブルなペイロードと、対象を絞ったセキュリティテストのためのIP生成ロジックを含みます。









