
 #1
 hacksider/deep-live-cam
リアルタイム顔交換と、たった一枚の画像で可能なワンクリックビデオディープフェイク
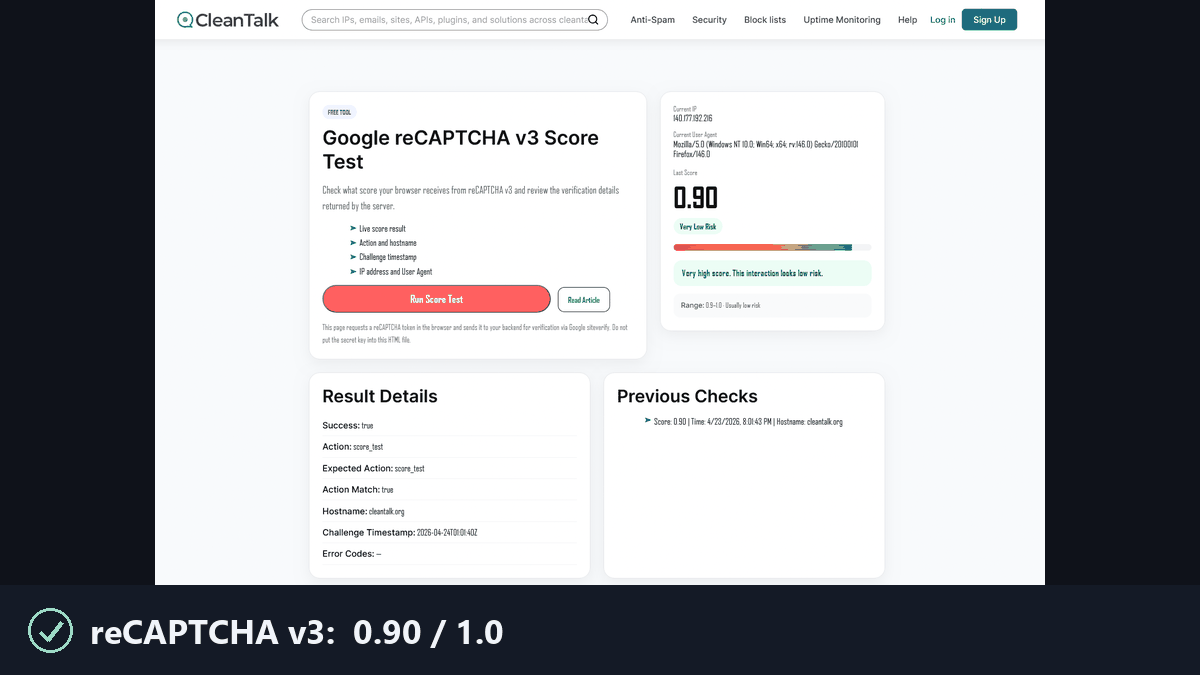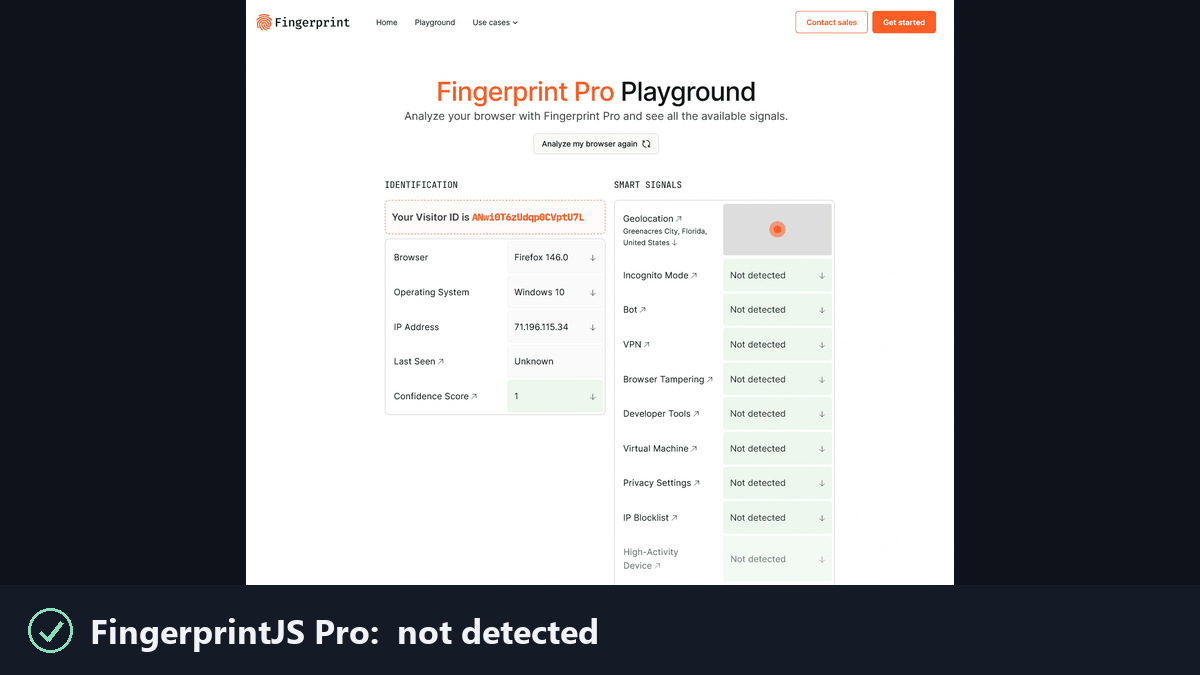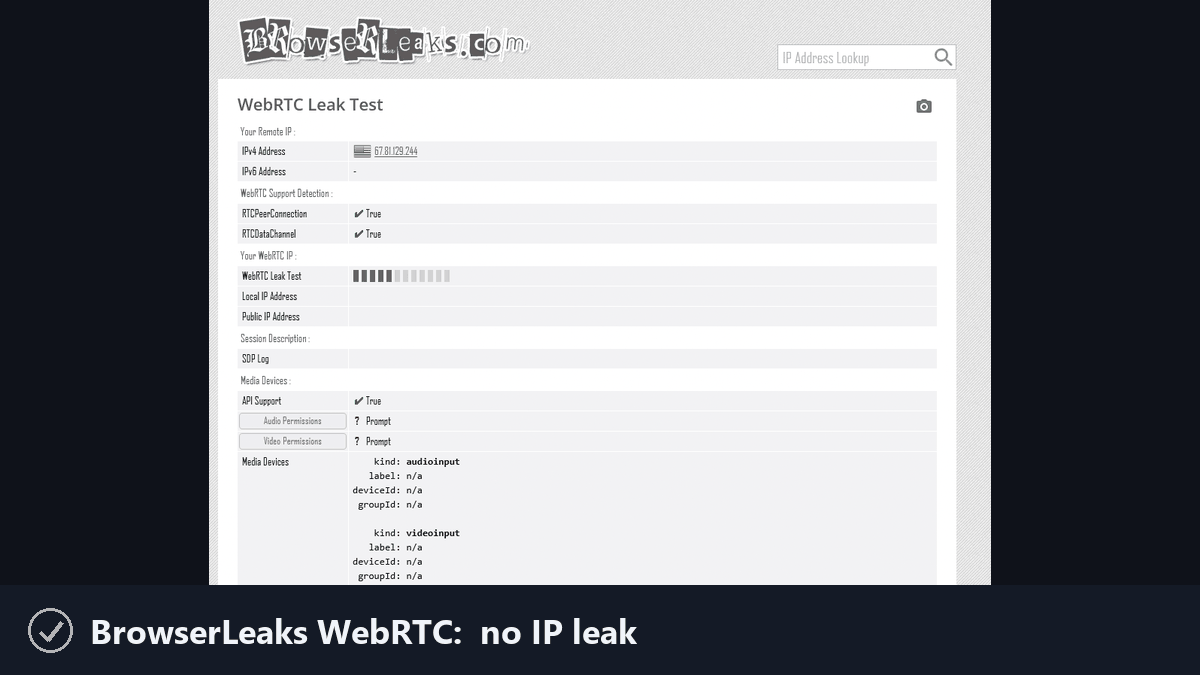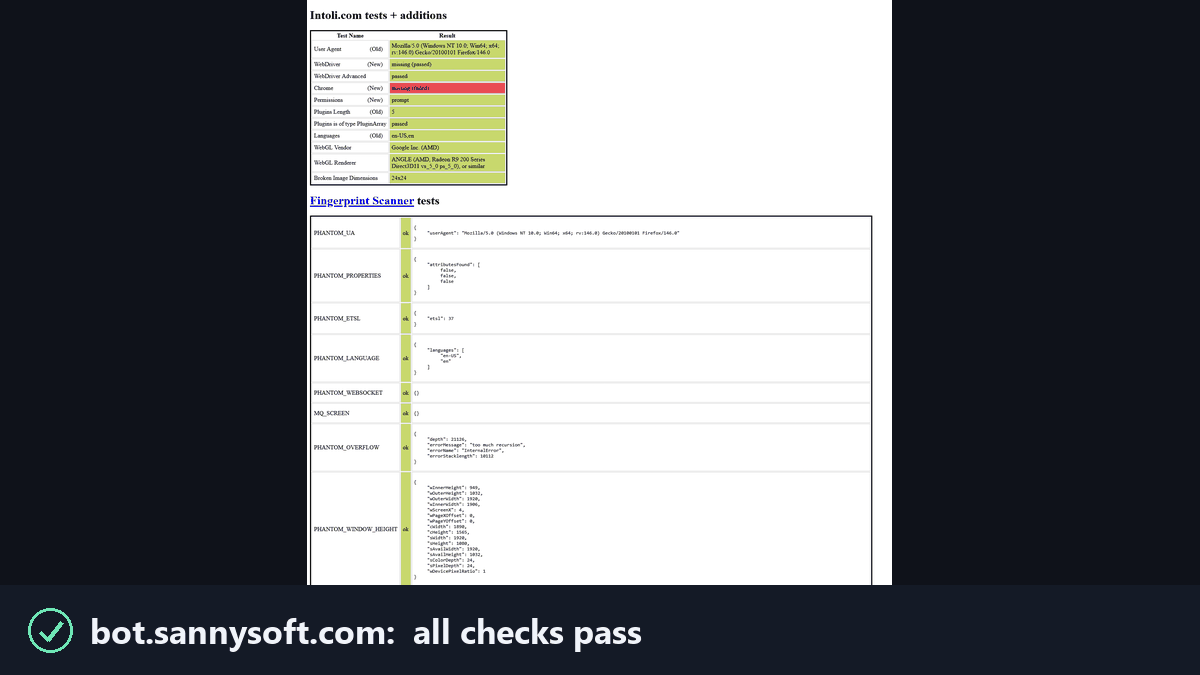 feder-cr/invisible_playwright
Playwright that anti-bots cannot see, so no captchas: same API, anti-detect stealth headless Firefox, undetected fingerprint, bypass bot detection,…
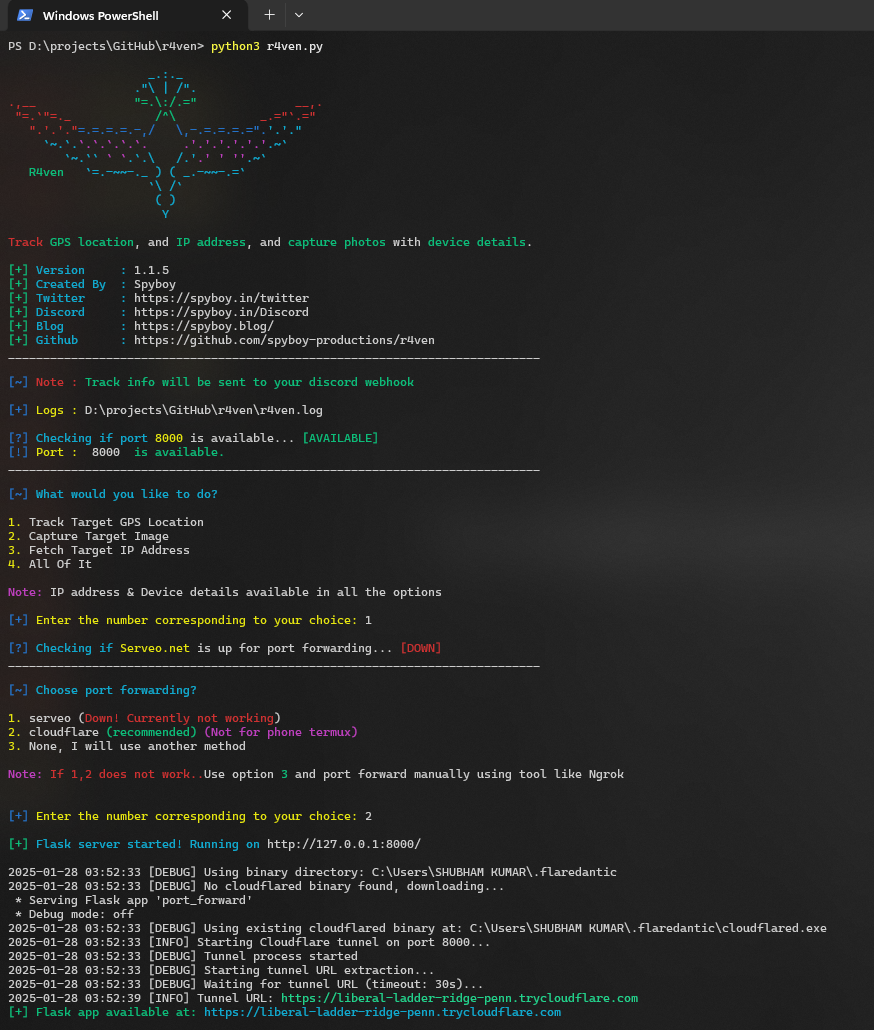 spyboy-productions/r4ven
ユーザーのスマートフォンまたはPCのGPS位置情報を追跡し、対象の写真をキャプチャします。さらに、IPおよび端末情報も取得します。
 hackinglz/ip-obfuscation
DWORD、8進数、16進数、IPv6マップ、および偽ドメイン@トリックを使用して難読化されたIPアドレスとURLを生成し、ペネトレーションテスト、フィッシング意識向上、URLフィルターテストに使用します。
 drk1wi/modlishka
Modlishka. リバースプロキシ.
 soxoj/maigret
🕵️♂️ Collect a dossier on a person by username from 6K websites
 alirezaparsi/copg
root化されたAndroid向けの高度なアプリ別デバイス / CPU / GPUスプーファー — デバイスプロファイル、アプリ別CPUモデル、propおよびAndroid-IDスプーフィング、すべてオンデバイスのフルWebUIで駆動。KernelSU / Magisk /…
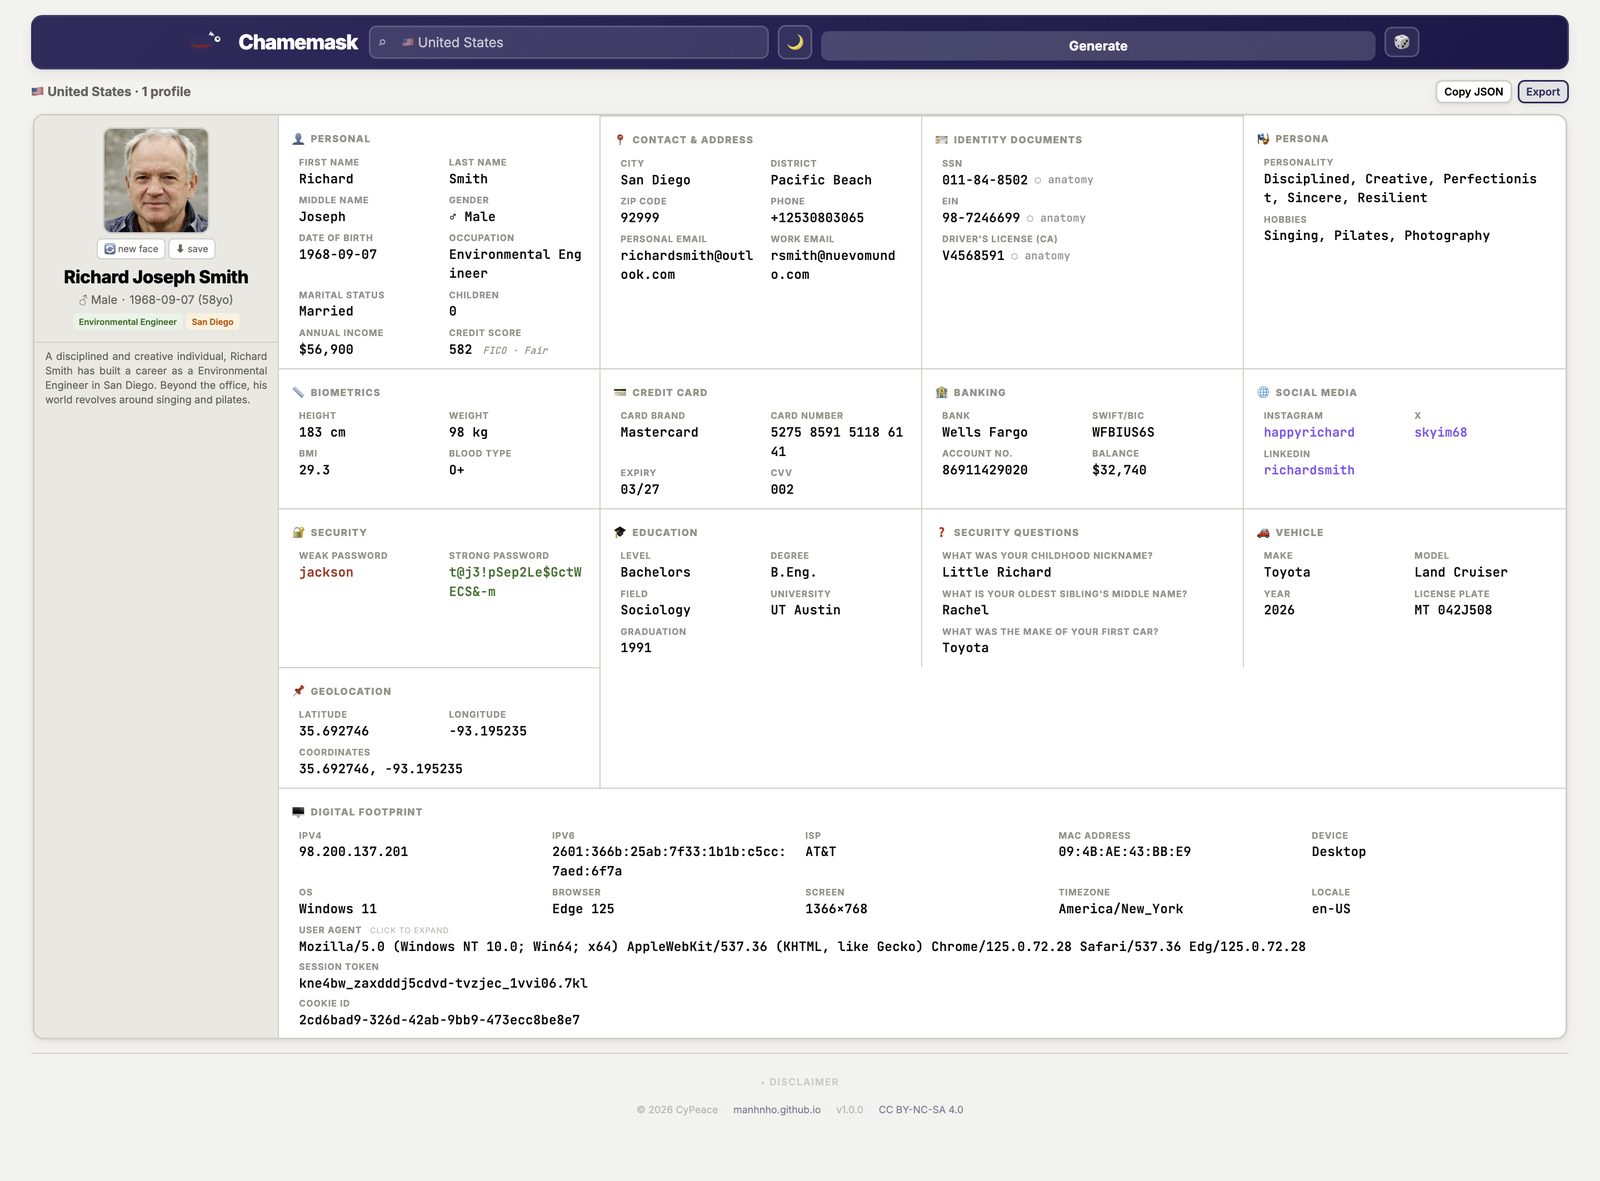 manhnho/chamemask
偽のID生成ツール。102か国対応、HTMLファイル1つ、セットアップ不要。
 dagowda/notrdp
Havoc C2プラグイン。隠しWindowsデスクトップを作成し、ブラウザビューアにストリーミングし、マウス/キーボード入力を注入して隠密なリモートコントロールを実現します。
 undeadsec/socialfish
認定されたレッドチーム演習のための最新の動的フィッシングツールキット。ログインページをクローンし、資格情報、クッキー、2FAコードを取得します。ライブオペレータパネルとトンネリングサポートを備えています。
kgretzky/evilginx2スタンドアロン型のMan-in-the-Middle攻撃フレームワークで、ログイン認証情報とセッションクッキーをフィッシングし、二要素認証をバイパスすることを可能にします。
 bettercap/bettercap
802.11、BLE、HID、CAN-bus、IPv4およびIPv6ネットワークの偵察とMITM攻撃のためのスイスアーミーナイフ。
 htr-tech/zphisher
30以上のテンプレートを備えた自動フィッシングツール。このツールは教育目的のみで作成されています ! 作者はこのツールキットの誤用について一切の責任を負いません !
 trustedsec/social-engineer-toolkit
TrustedSec による Social-Engineer Toolkit (SET) リポジトリ - SET の全ての新バージョンがここにデプロイされます。
 qeeqbox/social-analyzer
1000のソーシャルメディア \ ウェブサイトで人物のプロフィールを分析・発見するためのAPI、CLI、Webアプリ
 pwardle/not-a-mused
Museの文書化されていないディクテーションエンドポイント設定を悪用するProof-of-conceptで、ローカルの非特権プロセスがディクテーショントラフィックをリダイレクトしてプロンプトをキャプチャし、アプリのアクセス権限を悪用できるようにする。
 wifiphisher/wifiphisher
レッドチームの活動やWi-Fiセキュリティテストのための不正アクセスポイントフレームワーク。Evil Twin、KARMA、Known Beacons攻撃を実行してMITMの位置を確立し、その後カスタムWebフィッシングキャンペーンを展開して認証情報を取得したりペイロードを配信します。


