#1
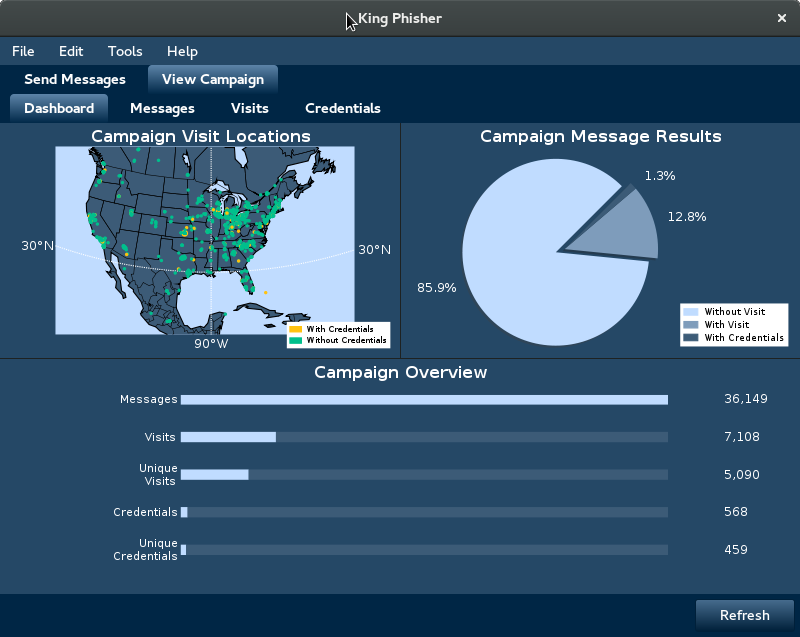
 crimsonforge-io/king-phisher
実際のフィッシングキャンペーンを模倣し、認証情報収集、メール追跡、ランディングページのクローン作成により、セキュリティ意識向上トレーニングおよび許可されたペネトレーションテストを実施します。
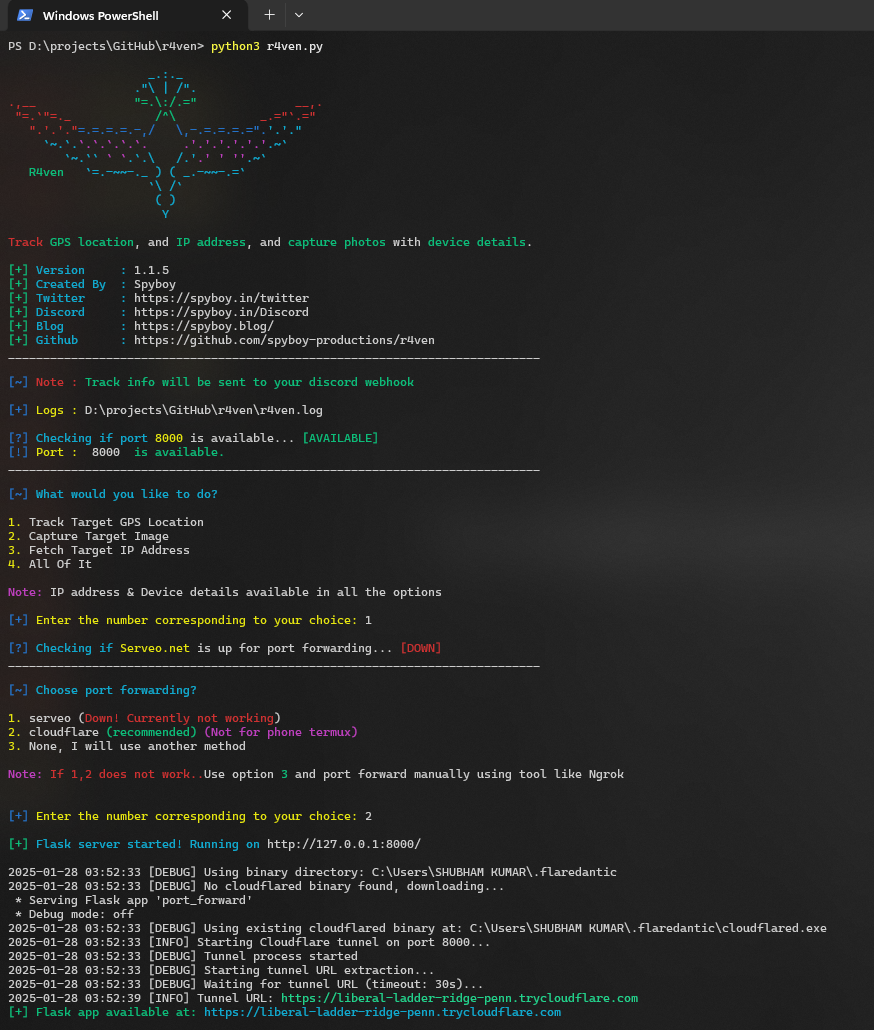 spyboy-productions/r4ven
ユーザーのスマートフォンまたはPCのGPS位置情報を追跡し、対象の写真をキャプチャします。さらに、IPおよび端末情報も取得します。
 ustayready/credsniper
CredSniperは、PythonのマイクロフレームワークFlaskとJinja2テンプレートで書かれたフィッシングフレームワークで、2FAトークンをキャプチャする機能をサポートしています。
 mandatoryprogrammer/thermoptic
スタックの全レイヤーにわたってリクエストをChromeブラウザとして完全に偽装する、次世代のHTTPステルスプロキシ。
 dec0ne/krbrelayup
KrbRelayUp - LDAP署名が強制されていない(デフォルト設定)Windowsドメイン環境におけるユニバーサルな修正不要のローカル権限昇格。
 thekingofduck/burpfakeip
Burp Suite拡張機能で、HTTPリクエスト内のIPアドレスを偽装し、サーバー側のIP制限のテストや、IPベースのアクセス制御のバイパスを可能にします。
 kevin-robertson/inveighzero
ペネトレーションテスター向けの.NET IPv4/IPv6 マシン・イン・ザ・ミドル ツール
 antoniococo/runascs
RunasCs - Windows標準のrunas.exeのC#およびオープン版
 muraenateam/muraena
ほぼ透過的なリバースプロキシを用いて、標的のWebアプリケーションを動的にミラーリングし、オリジンサーバーと対話しながら、フィッシングおよびフィッシング後の活動を自動化します。
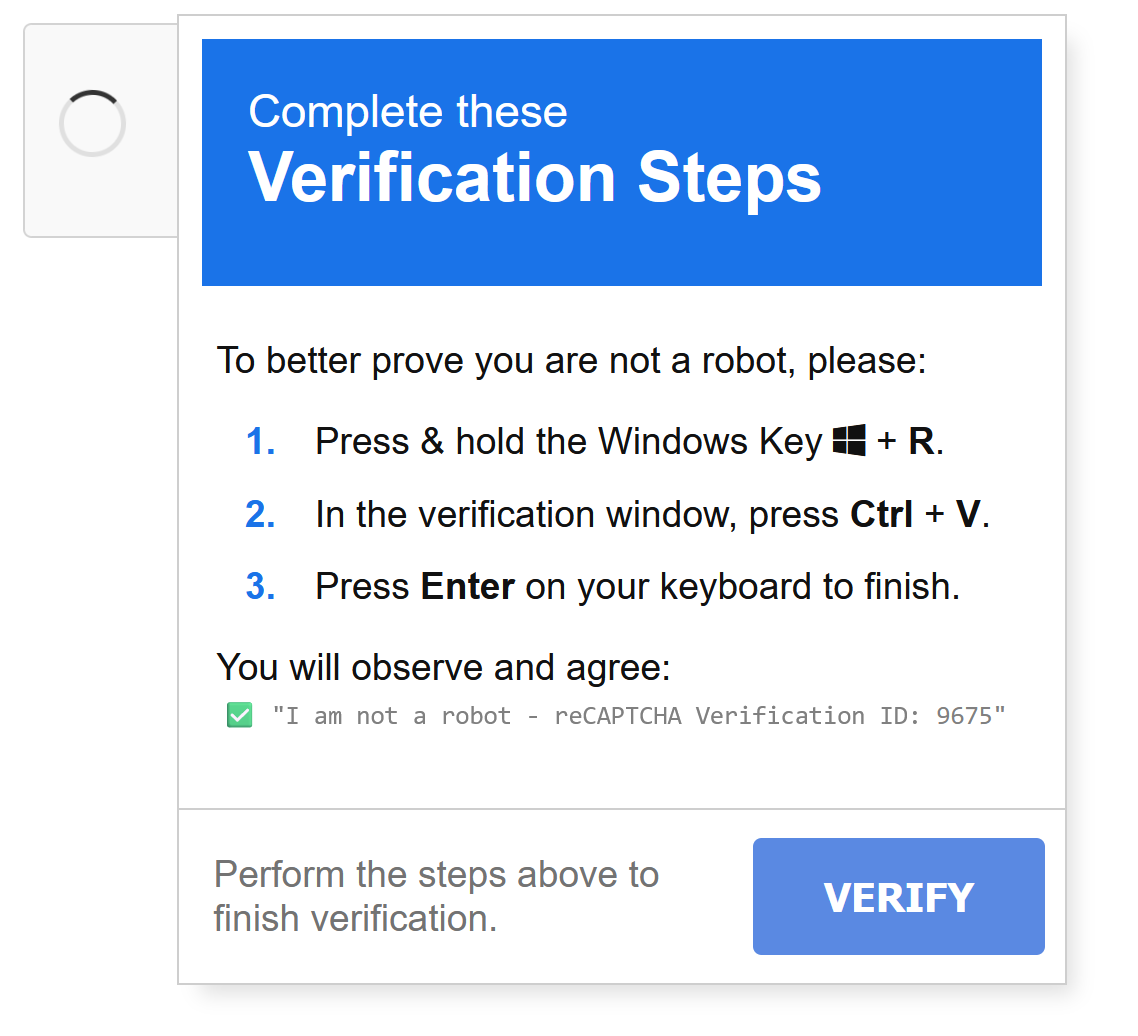 johnhammond/recaptcha-phish
偽のreCAPTCHAを使ったフィッシング
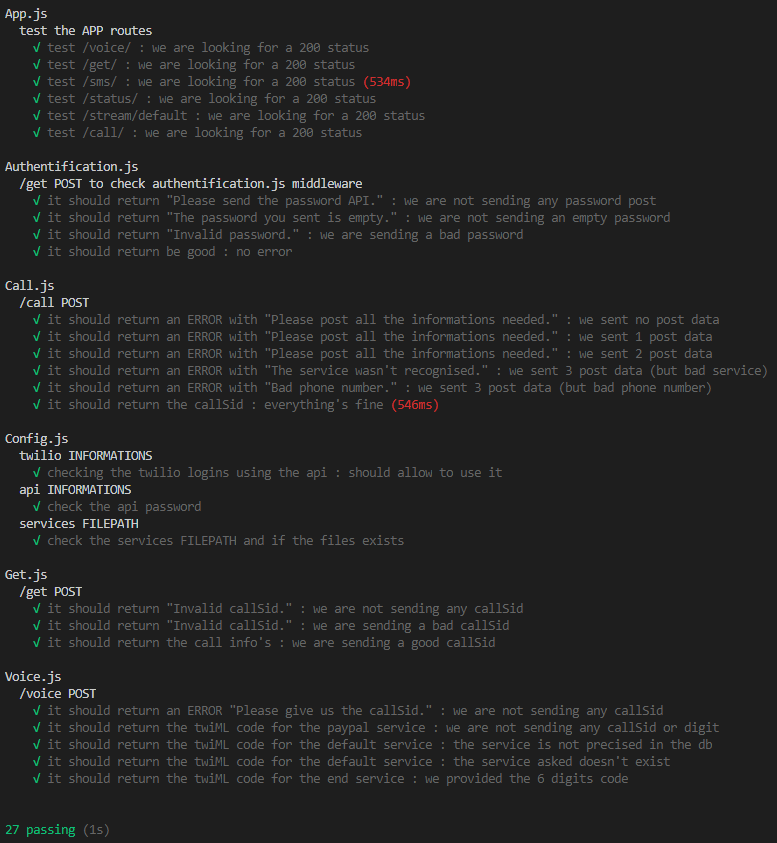
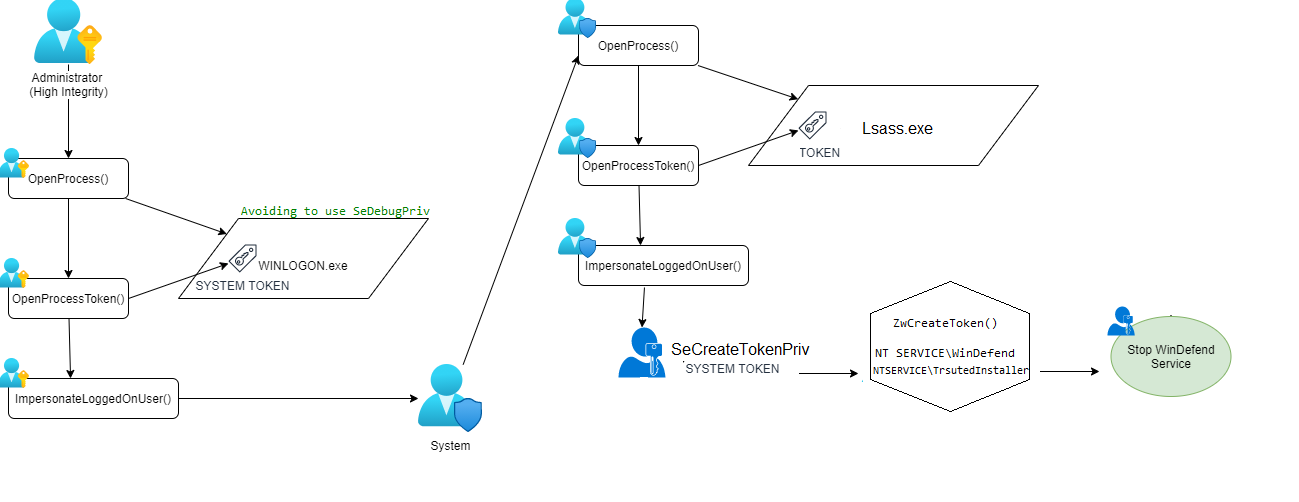 lab52io/stopdefender
プログラムによるWindows Defenderの停止
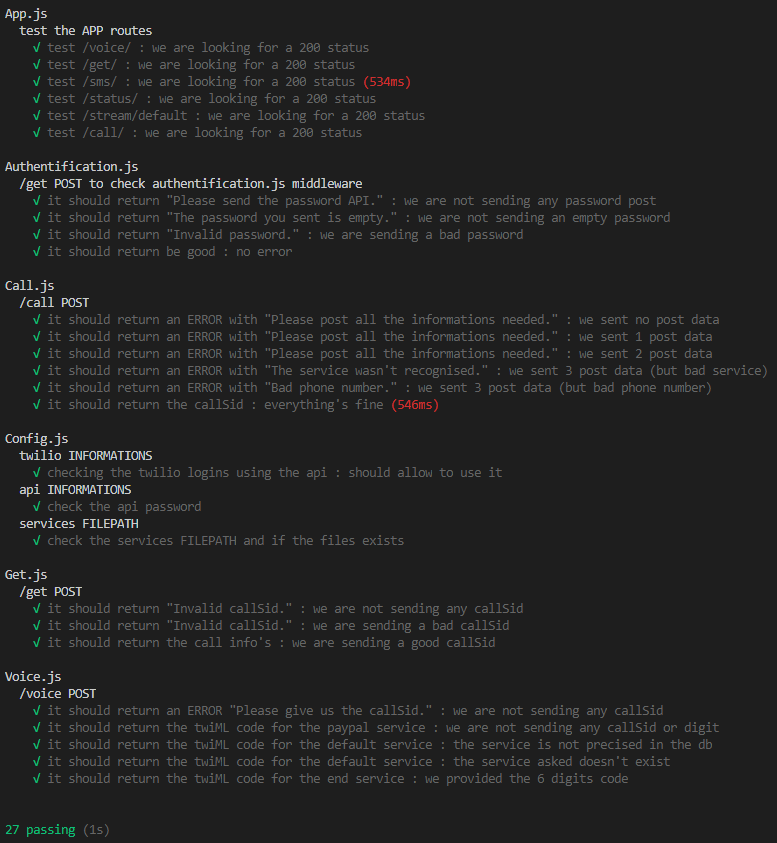 oriyomi12/otp-bot
DiscordボットとAPIを介してビッシング(音声フィッシング)通話を自動化し、SMSワンタイムパスワードを傍受することで、PayPal、Google、Instagram、3D SecureのSMS認証を回避します。
 jfmaes/lazysign
Windowsバイナリとbatファイルの力を利用して、バイナリ用の偽の証明書を作成します。
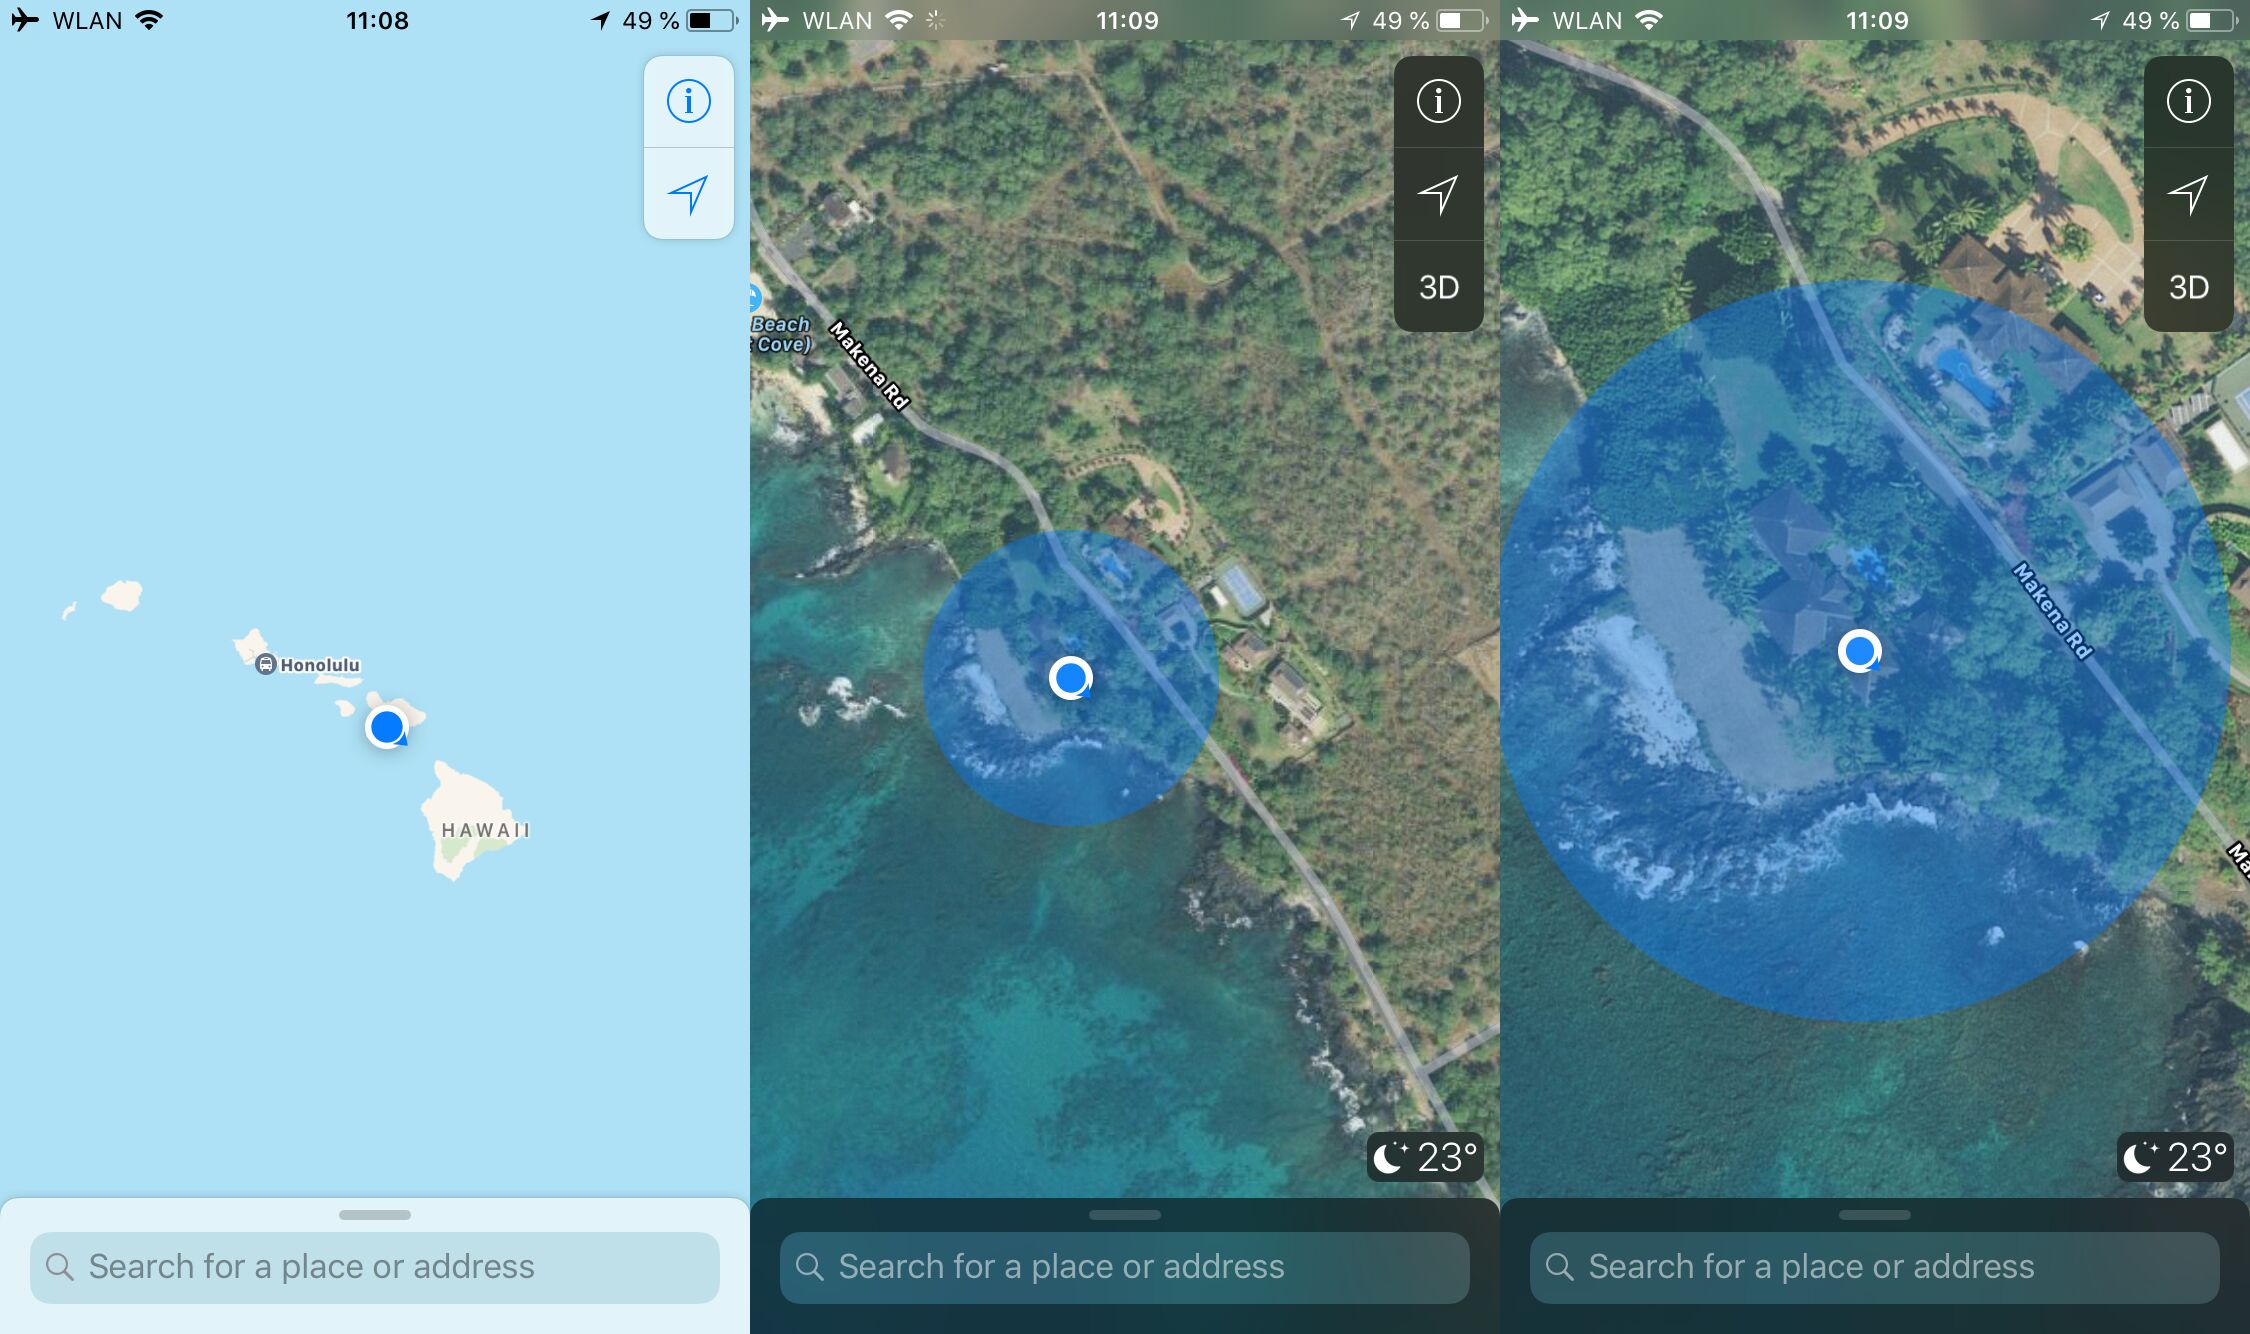 adamhrv/skylift
ESP8266 / ESP32を使用したWi-Fi位置情報のスプーフィング
 s4vitar/eviltrust
Rogue APの自動展開に最適なツール、テンプレート選択機能 + 2FA対応。有線接続は不要。