
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
フォレンジック | Kitploit
カテゴリ

フォレンジック

デジタルフォレンジック、証拠収集、タイムライン分析、インシデント調査ツール。

Kitploit おすすめ

おすすめツール

10 選択中
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3k5ヶ月前
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2k1日前
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3k16日前
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2k1日前
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4k16日前
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2k15時間13分前
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4k2日前
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6k12時間41分前
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
2308日前
avml preview#10

avml

GitHubmicrosoft/avml
1.1k5日前
最新関連度人気最近更新
937 件
darkfox preview

darkfox

GitHubaryanguenthner/darkfox

CTI サイバー脅威インテリジェンス OSINT ダークウェブ ディープウェブ リサーチ。ランサムウェアギャングの情報収集ツール。

osintreconnaissancescripting-automation+6
1901ヶ月前
stegextract preview

stegextract

GitHubevyatarmeged/stegextract

PNG、JPG、GIF画像からマジックナンバーとhexdump解析を用いて、末尾データ、埋め込みファイル、隠し文字列を抽出するBashスクリプトです。

general-purpose-utilitiesforensicsinformation-gathering+4
1353年前
hackdroid preview

hackdroid

GitHubthehackingsage/hackdroid

Androidペネトレーションテストおよびセキュリティ用APK 364個をカテゴリ別に整理した厳選カタログ。フォレンジック、MITM、スニッフィング、OSINT、ワイヤレス、プライバシーツールを網羅。
android-securityosintpacket-sniffing-analysis+8
1.1k2年前
iCloudKitExtractor preview

iCloudKitExtractor

GitHubgiordanosconti/icloudkitextractor

iCloud認証、CloudKit/MMCSバックアップのダウンロード、Octagon/PCSリカバリ(ADP、リカバリキー、ロックダウンモード)に対応する実験的な.NET/WPFフォレンジックツールキット。Forensis-Labによる研究用ソフトウェア —…

encryption-decryption-toolsios-securityforensics+6
21日前
malware-iocs preview

malware-iocs

GitHubdoctorwebltd/malware-iocs

Doctor Webのマルウェア調査から厳選された侵害指標(IOC)で、脅威インテリジェンス、検知エンジニアリング、インシデント対応での利用を目的として公開されています。

ioc-managementthreat-feeds-aggregatorsforensics+4
2441ヶ月前
Agentic-Evidence preview

Agentic-Evidence

GitHubowasp/agentic-evidence

エージェント型AIのセキュリティ証拠に関するOWASPリファレンスプロジェクト:エージェントの実行、ID、ツール呼び出し、認可の判断を相関させ、調査タイムラインとエクスポート可能な証拠バンドルにまとめます。

defensive-toolsforensicsthreat-intelligence+6
19日前
agenttriage-open-source preview

agenttriage-open-source

GitHubasngs/agenttriage-open-source

ツールを使用するLLMエージェント向けのクロスエージェントトレーシングおよびセキュリティ診断システム:トレースイベントを正規化し、来歴グラフを構築し、ソースからシンクへのチェーンを抽出し、防御のギャップを特定します。

dynamic-analysis-sandboxingcode-analysisforensics+6
2ヶ月前
SecLog preview

SecLog

GitHubseclog-open/seclog

再現可能なDocker攻撃シナリオからマルチソースのセキュリティログを収集し、攻撃チェーンを構築するとともに、LLMの攻撃段階推論を評価するためのSecLog-Bench-216ベンチマークを提供します。

dynamic-analysis-sandboxingnetwork-forensicsforensics+6
25日前
aide preview

aide

GitHubaide/aide

監視対象のファイルやディレクトリへの不正な変更を、属性チェック、複数のハッシュアルゴリズム、カスタマイズ可能なルールを用いて検出するファイル整合性監視ツールです。

defensive-toolshash-analysisconfiguration-auditing+4
7576日前
DecodeBox preview

DecodeBox

GitHubowasp/decodebox

Encode. Decode. Identify.

static-analysisforensicsinformation-gathering+5
44日前
iocs preview

iocs

GitHubnextronsystems/iocs

Nextron脅威リサーチチームによる分析と調査から得られた侵害指標

ioc-managementthreat-feeds-aggregatorsforensics+4
237日前
taikotalent-phishing-iocs preview

taikotalent-phishing-iocs

GitHubeddyflores100-lang/taikotalent-phishing-iocs

taikotalent.xyzによる偽のTaikoリクルーターキャンペーンに関するIoC、攻撃チェーン、検出方法。このキャンペーンは、ターミナルへの貼り付けを利用した「anti-bot」トリックによって自己削除型のBashトロイの木馬を配布します。ペイロードは2026-10-09時点で依然として稼働…
ioc-managementforensicsphishing+5
13日前
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

Windows MiniDump(MDMP)ファイルをKaitai Structで解析し、メモリ内の文字列を抽出してYARAルールでスキャンすることで、フォレンジックおよびマルウェアのトリアージを行います。
memory-forensicsforensicsmalware-analysis+3
3年前
NaSuno preview

NaSuno

GitHubahmadhassan-bted/nasuno

AI音声ウォーターマーク除去&フォレンジック逆帰属ツールキット。ISO 226知覚マスキングによりSuno、Udio、およびニューラルフィンガープリントを無効化します。
encryption-decryption-toolsforensicssteganography+4
5.0k6日前
DFIRHub preview

DFIRHub

GitHublascc/dfirhub

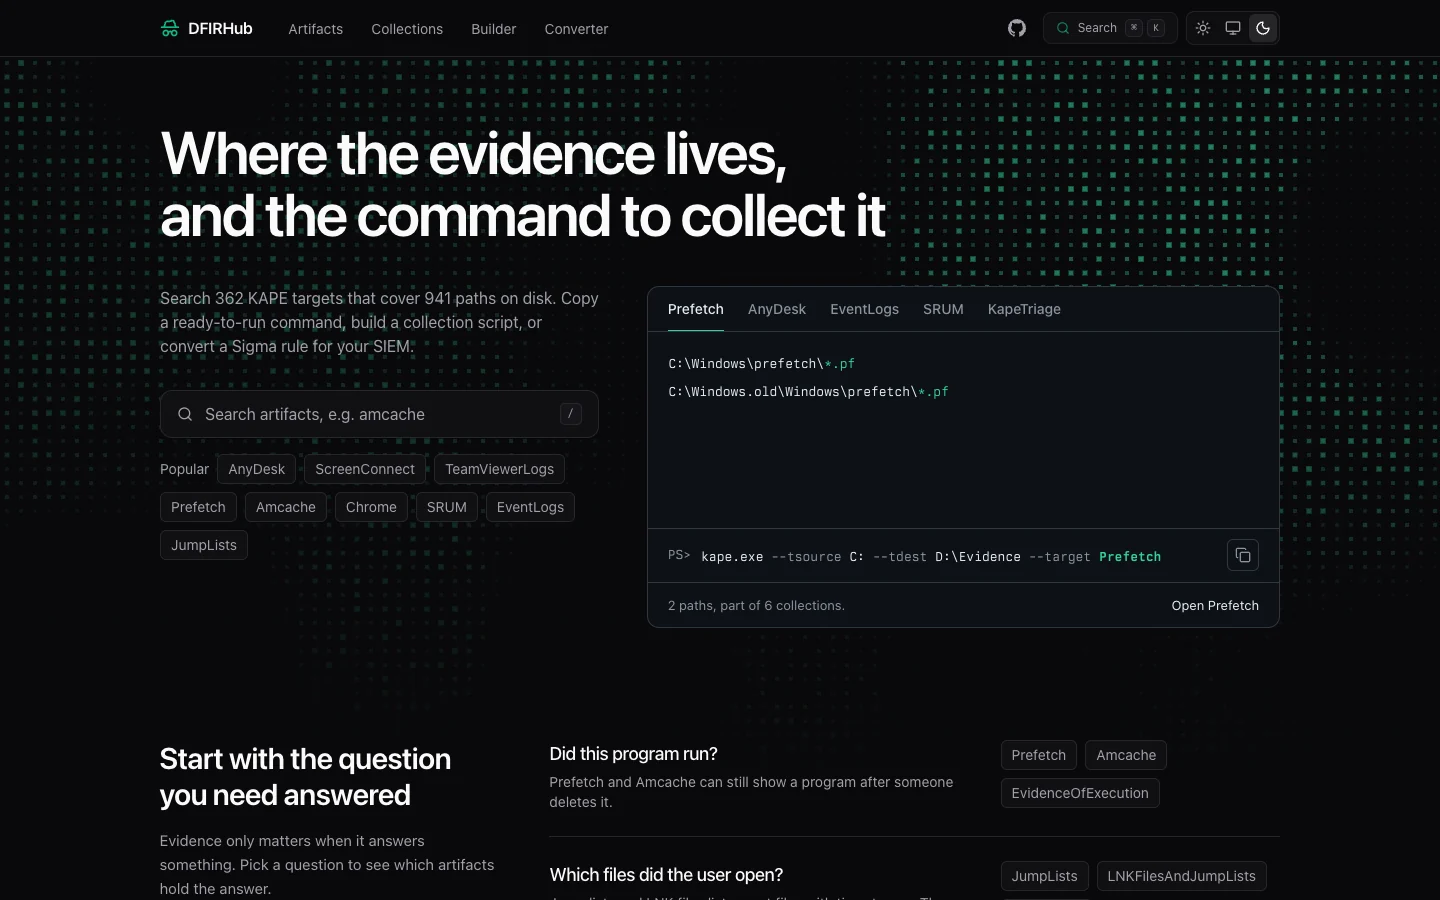
Search Windows forensic artifacts, see where each one lives on disk, and copy the KAPE command to collect it. Also builds collection scripts and…
forensicsinformation-gatheringdigital-forensics+4
102日前
MalDec-EDR preview

MalDec-EDR

GitHubgmh5225/maldec-edr

Unixエンドポイント検出応答ソリューション。カーネルレベルのメカニズムを使用して、異常やマルウェア攻撃をリアルタイムで検出します。
defensive-toolsforensicsnetwork-security+5
2年前
MalwareDB preview

MalwareDB

GitHubgmh5225/malwaredb

分析・研究用に、マルウェアファミリと種類ごとに整理された961のマルウェアファミリ(1.36 GB)の厳選コレクション。パスワード保護されたZIPアーカイブ形式。

forensicsmalware-analysisthreat-intelligence+3
23年前
Hayabusa-Bulk-Runner preview

Hayabusa-Bulk-Runner

GitHubrorywag/hayabusa-bulk-runner

Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard


defensive-toolsioc-managementscripting-automation+5
181日前
前へ12…53次へ