#1

 presidentbeef/brakeman
Ruby on Railsアプリケーション向けの静的解析セキュリティ脆弱性スキャナー
 firezone/firezone
WireGuardベースのゼロトラストアクセスプラットフォーム。エンタープライズネットワーク向けに、詳細なポリシー制御、SSO認証、監査ログを備えた、安全なピアツーピアのリモートアクセスを提供します。

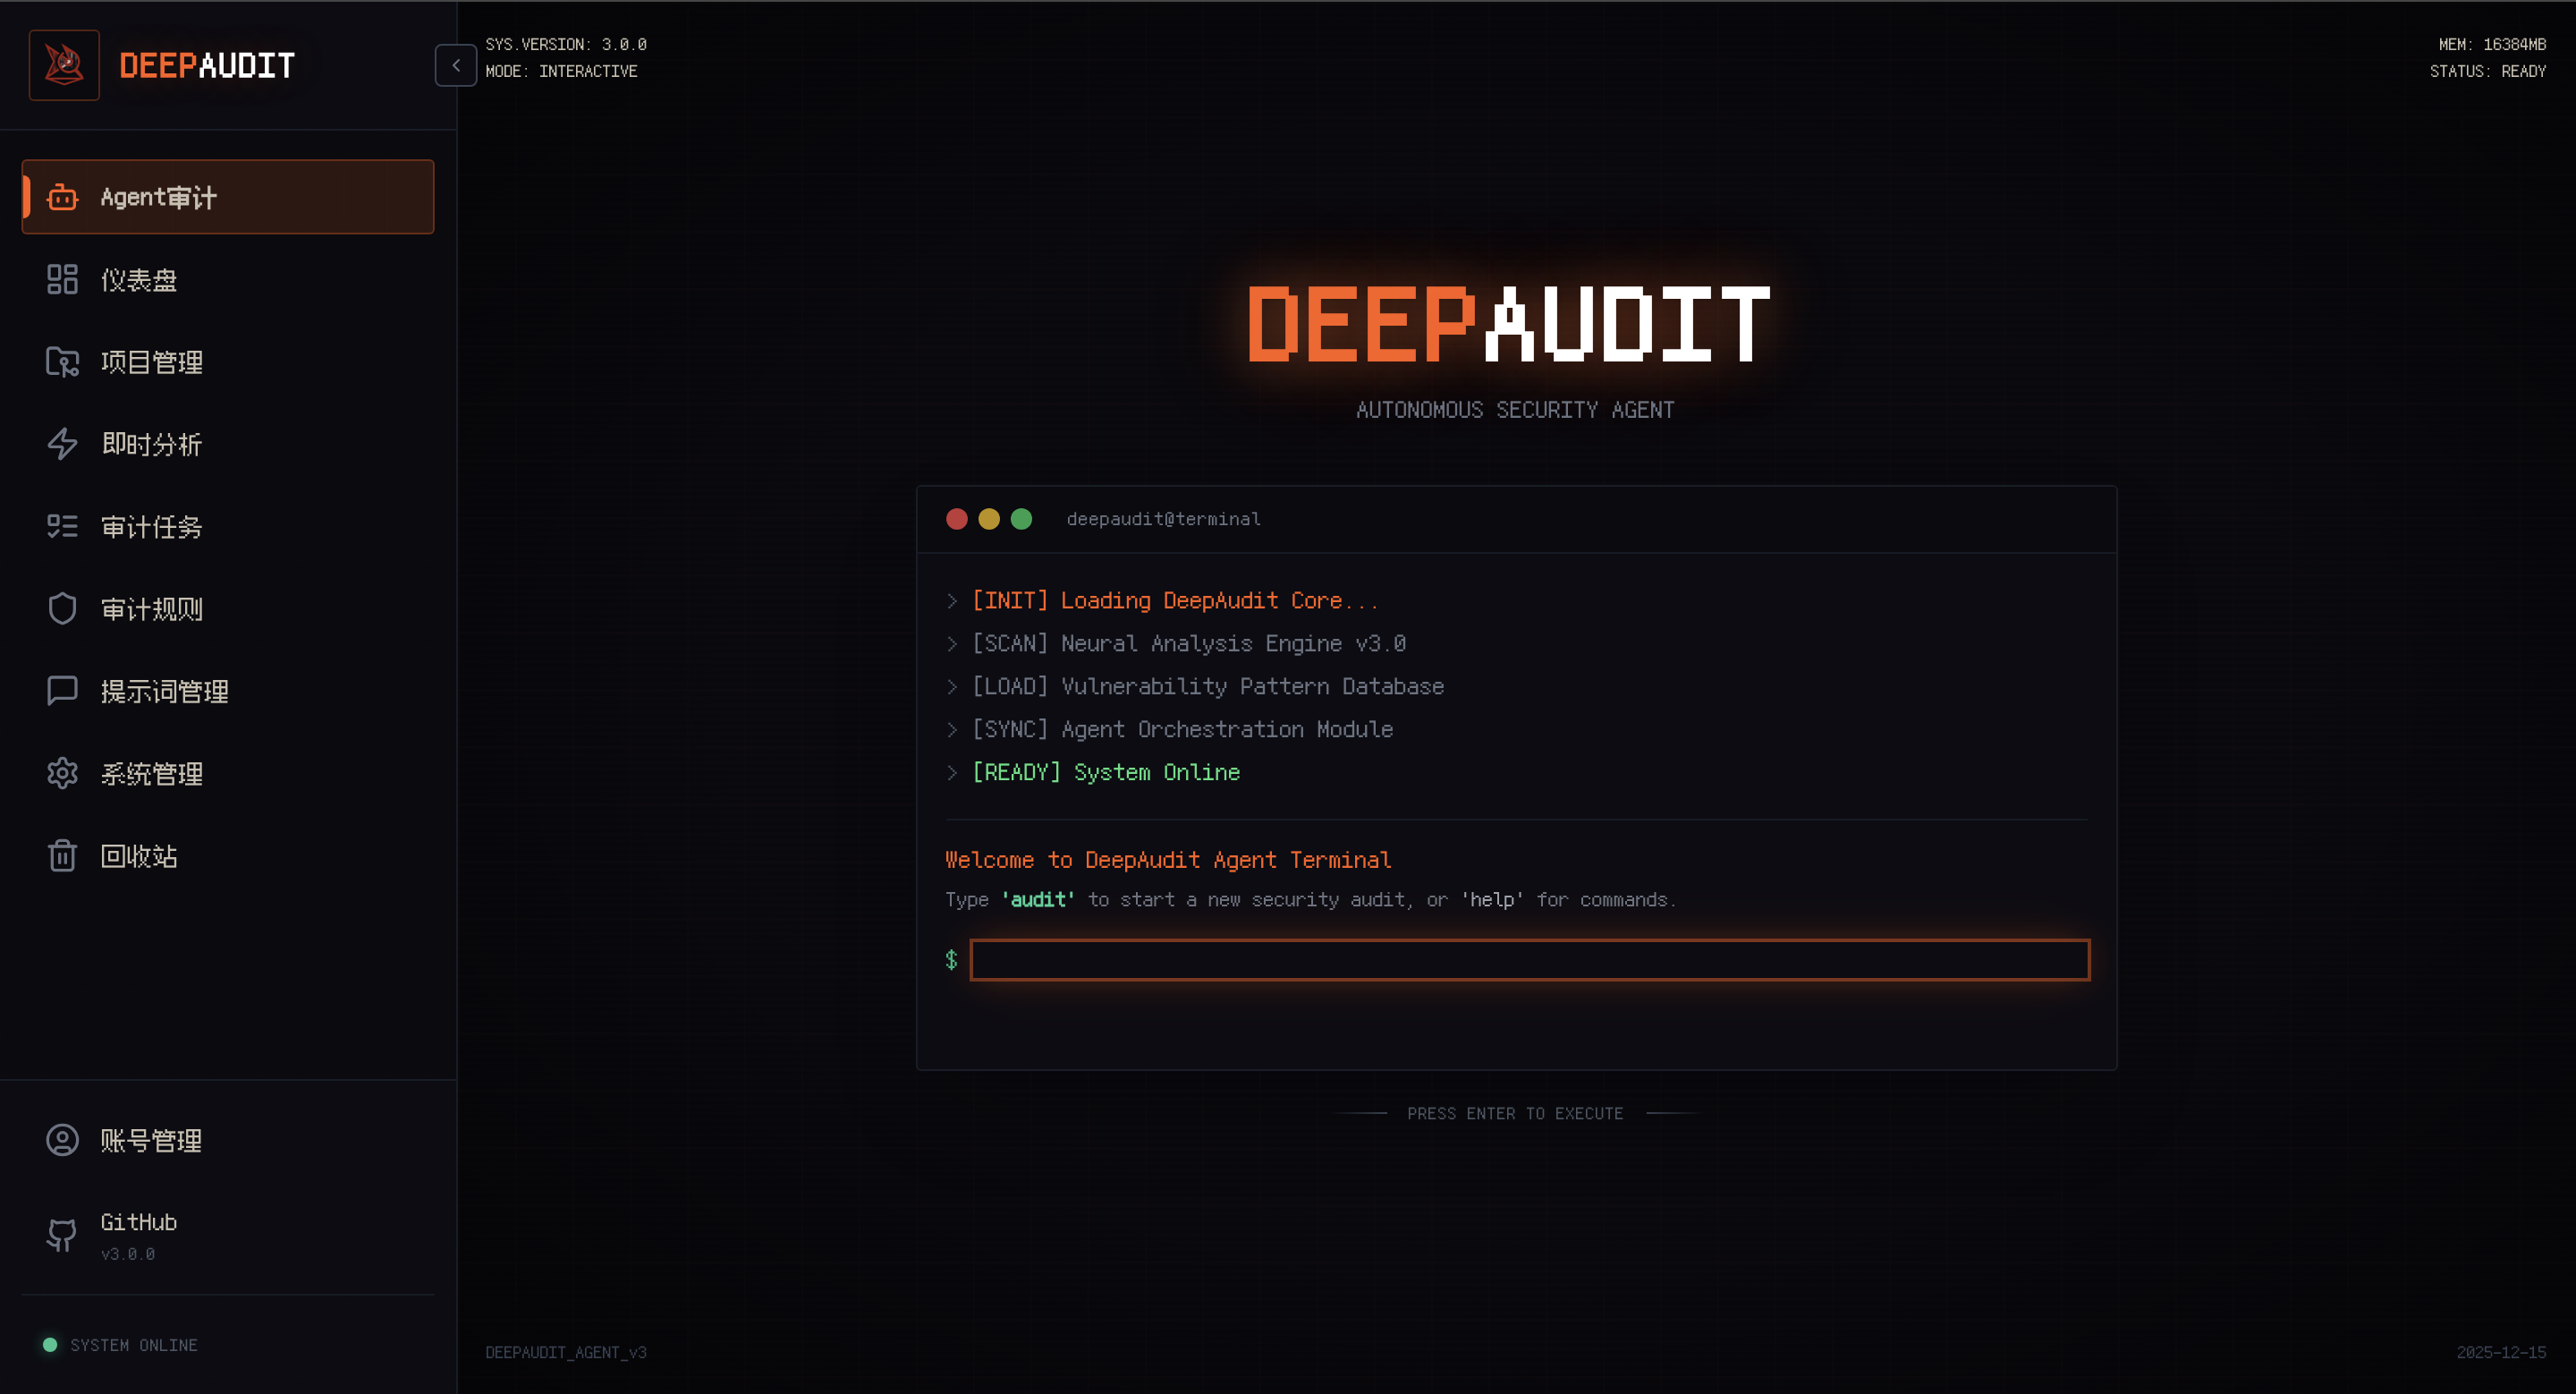 lintsinghua/deepaudit
DeepAudit:誰もが持つAIハッカーチーム、脆弱性発掘を手の届くものに。国内初のオープンソースコード脆弱性発掘マルチエージェントシステム。初心者でもワンクリックでデプロイ・実行可能、自律協調監査+自動サンドボックスPoC検証。Ollamaのプライベートデプロイをサポート、ワンクリックでレポート…
 chaosblade-io/chaosblade
使いやすく強力なカオスエンジニアリング実験ツールキット。(アリババがオープンソース化した、シンプルで使いやすく、機能が強力なカオス実験注入ツール)
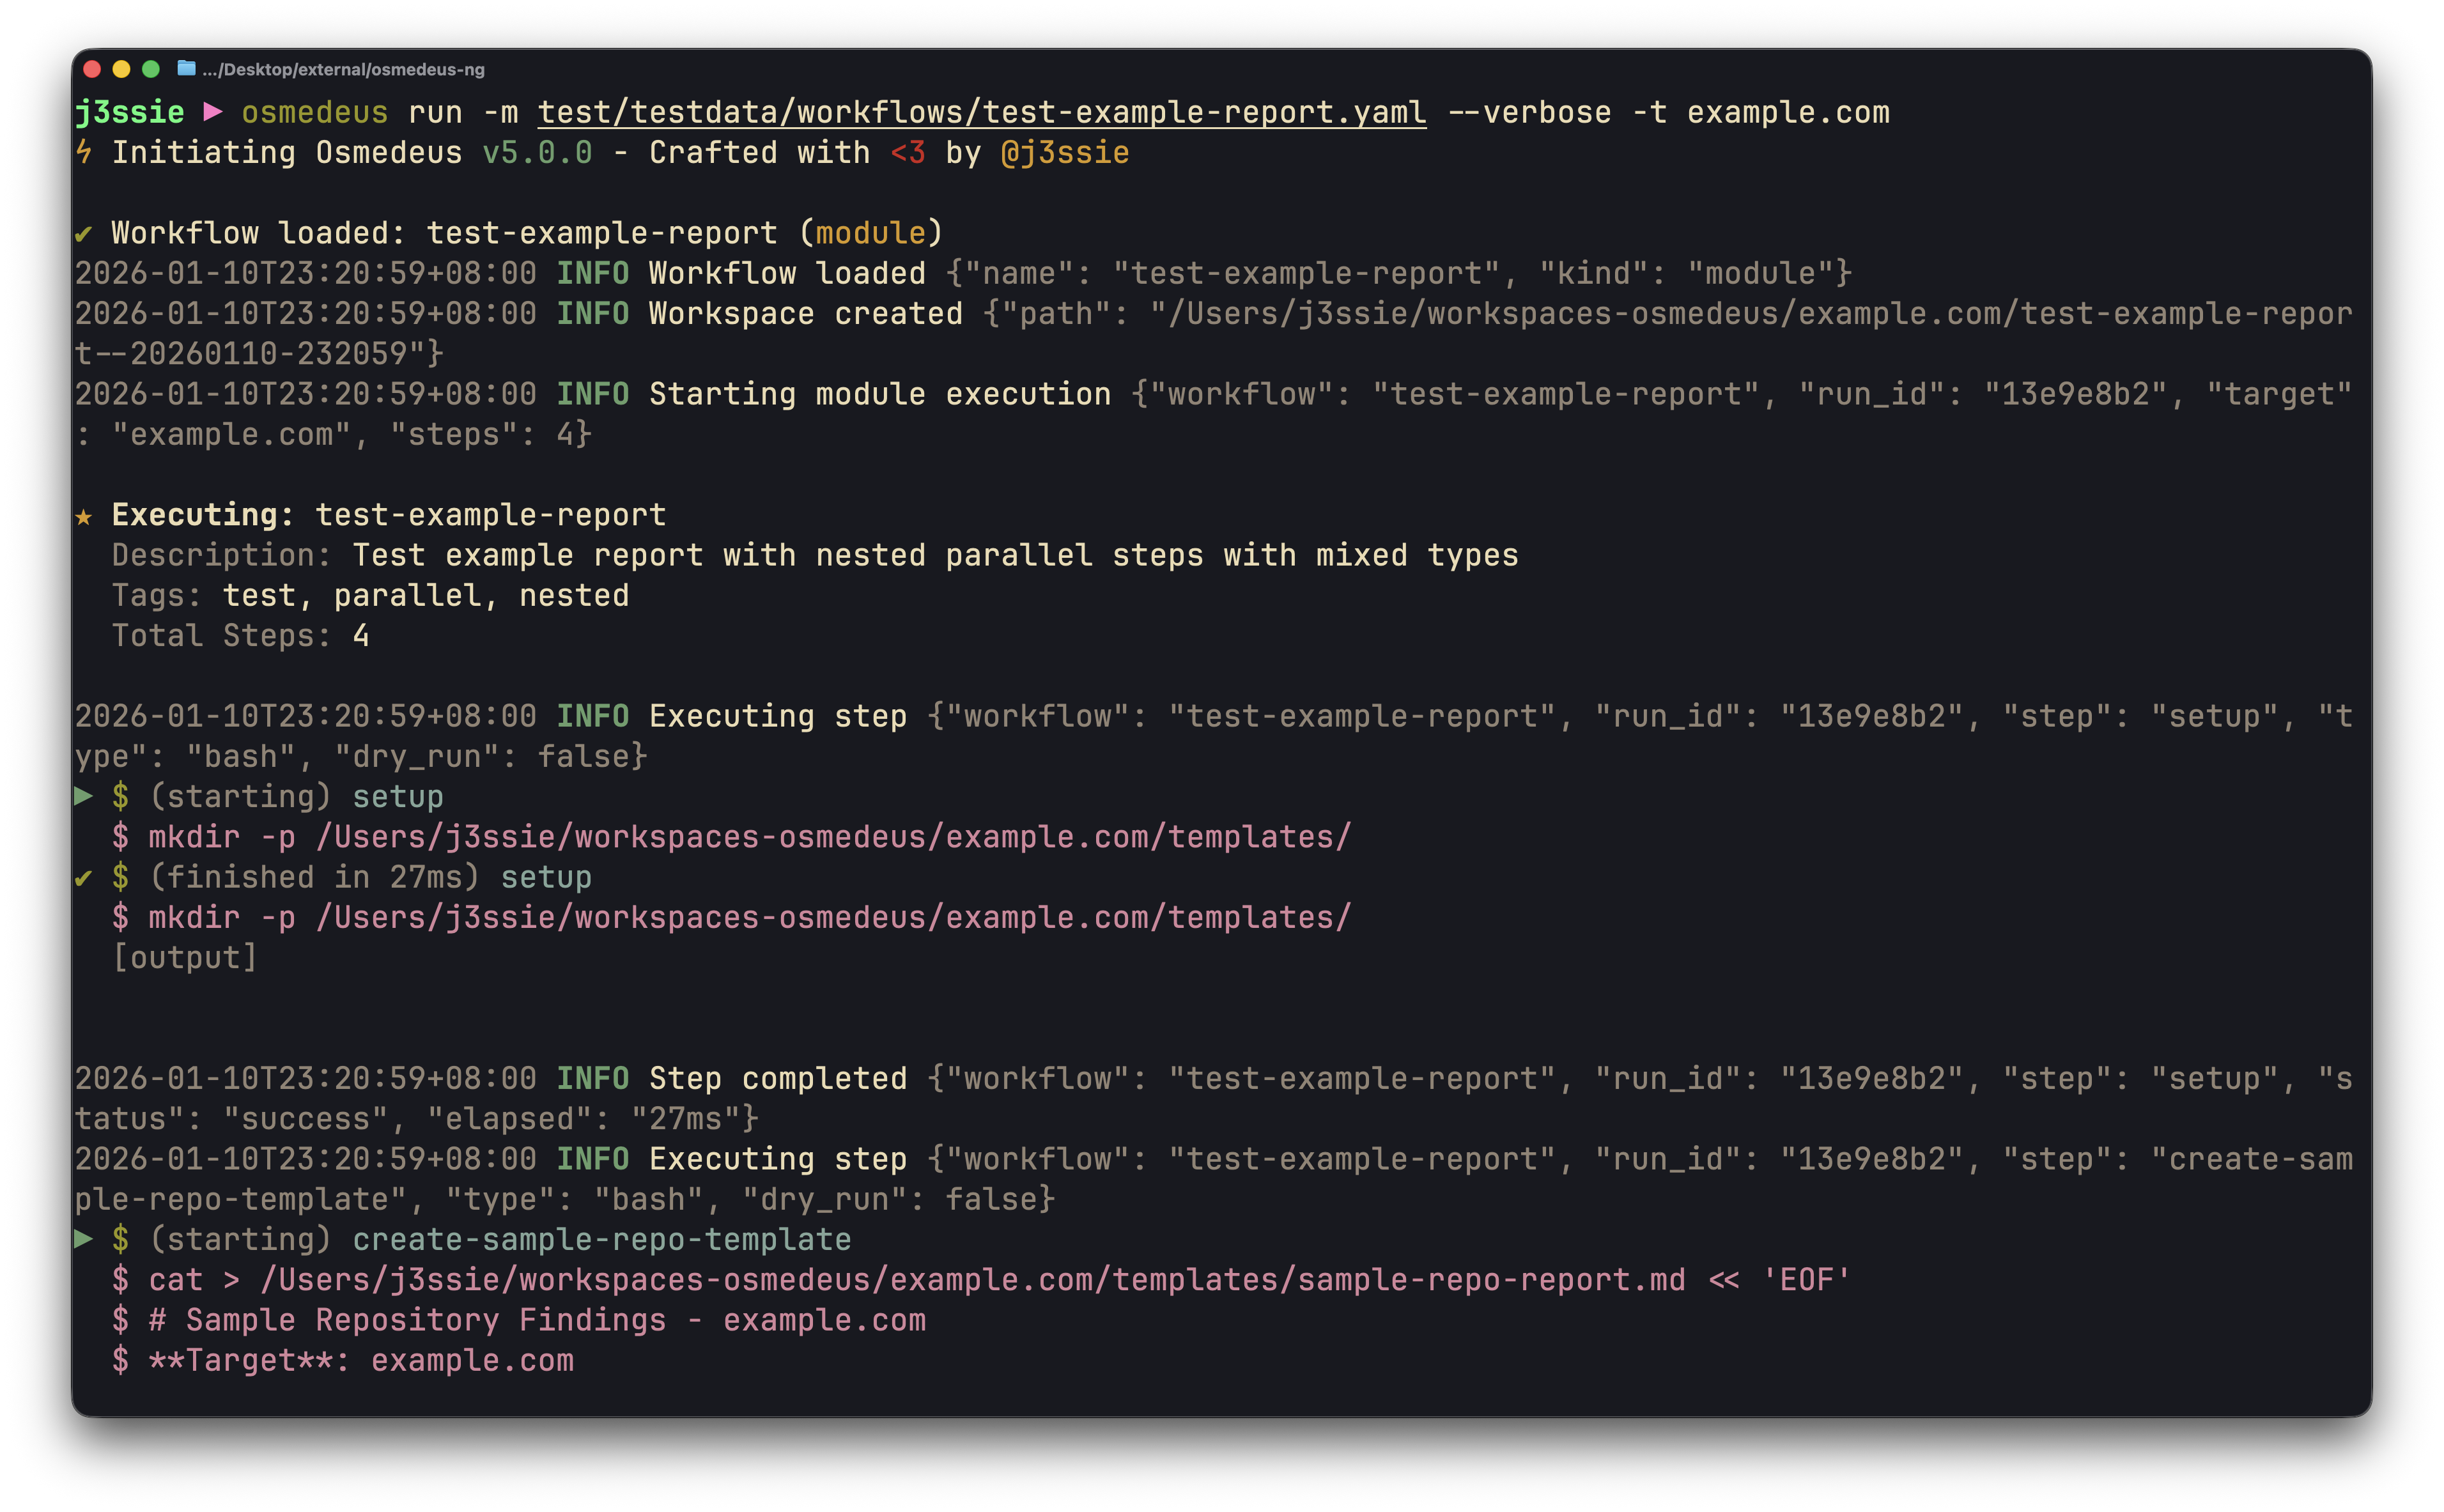 j3ssie/osmedeus
A Modern Orchestration Engine for Security
 microsoft/agent-governance-toolkit
自律型AIエージェント向けのポリシー強制、ゼロトラストアイデンティティ、実行サンドボックス化、および監査ログ記録。決定論的でフェイルクローズなガバナンスにより、OWASP Agentic Top 10の10/10をカバーしています。
 sigstore/cosign
コンテナとバイナリ向けのコード署名と透明性
 snyk/cli
Snyk CLIは、あなたのプロジェクトをスキャンしてセキュリティ脆弱性を監視します。
 ossf/scorecard
OpenSSF Scorecard - オープンソースのセキュリティ健全性指標
 opnsense/core
OPNsense GUI、API、およびシステムバックエンド
 google/clusterfuzz
拡張可能なファジングインフラストラクチャで、カバレッジガイド型エンジン(libFuzzer、AFL、Honggfuzz)を備え、自動クラッシュ重複排除、バグ報告、回帰バイセクションによりセキュリティおよび安定性の問題を発見します。
 cloudquery/cloudquery
クラウド設定およびセキュリティデータのためのデータパイプライン。クラウド資産インベントリ、CSPM、FinOps、脆弱性管理ソリューションを構築。AWS、Azure、GCP、および70以上のクラウド・SaaSソースから抽出。
 devsecops/awesome-devsecops
コミュニティの実験と貢献によって作成された、優れたDevSecOpsツールの権威あるリスト。
 dev-sec/ansible-collection-hardening
このAnsibleコレクションは、Linux、SSH、nginx、MySQL向けの実戦テスト済みの堅牢化(ハードニング)を提供します。
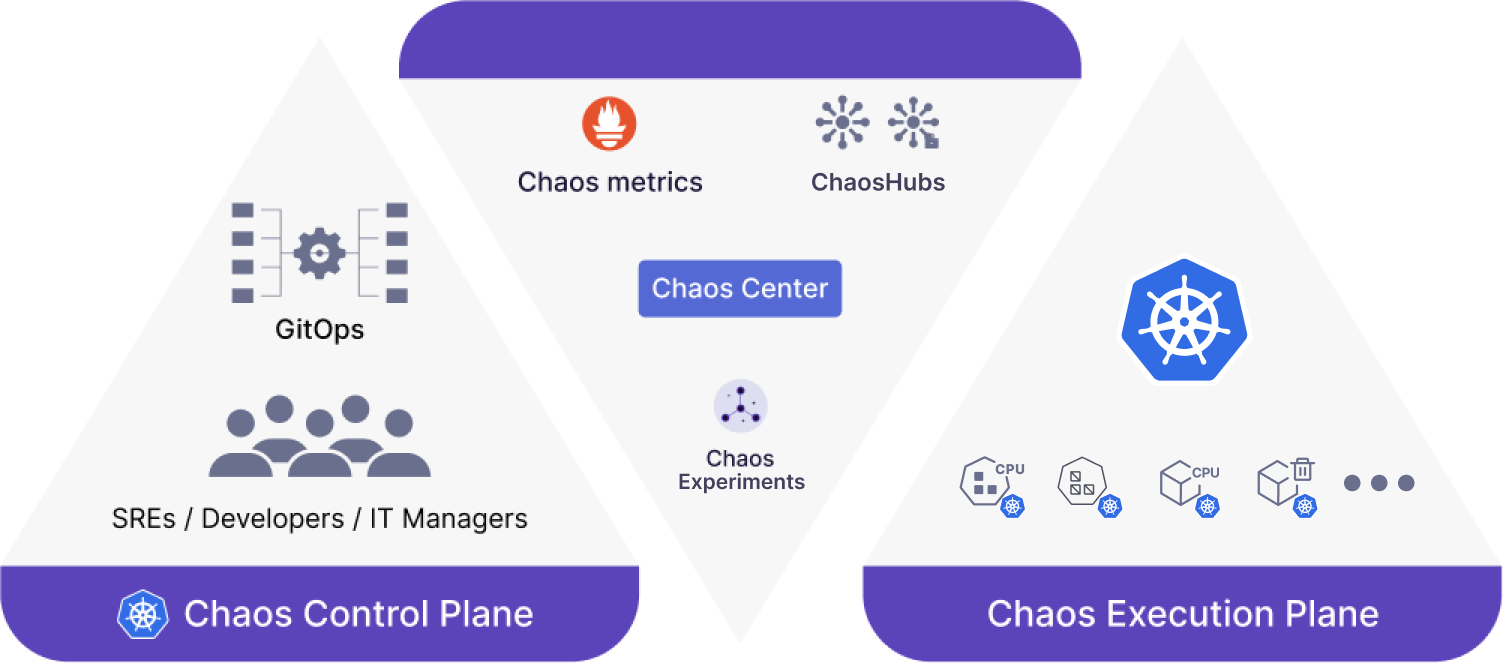 litmuschaos/litmus
Kubernetes向けのクラウドネイティブなカオスエンジニアリングプラットフォーム。フォールトインジェクション(障害注入)、ワークフローオーケストレーション、定常状態の検証を通じて、システムの弱点を浮き彫りにします。
 microsoft/azurelinux
Fedora ソースをベースに構築された、強化済みかつ Azure 最適化の Linux ディストリビューション。RPM パッケージング、サプライチェーンセキュリティ、宣言的構成を備え、クラウドネイティブワークロード向けに設計されています。