#1
 teycir/apihunter
Rust製の非同期APIセキュリティスキャナー。CORS、CSP、GraphQL、JWT、OpenAPI、およびアクティブなAPIセキュリティ態勢チェック用。
 otsmane-ahmed/ci-supplychain-guard
CI/CDパイプライン内の悪意のある依存関係を、パターンマッチングとAST分析を用いて検出する静的解析ツール。信号機方式のリスクスコアリングシステムとオプションのDockerサンドボックス検証機能を備えています。
 fran314/secrets-manager-rs
age暗号化やcoreutilsなどの相互運用可能な標準規格を用いて、シークレットの安全なバックアップ、復元、検証を行うコマンドラインツール。ベンダーロックインを防ぎ、長期的なアクセス可能性を確保します。
 coinbase/salus
すべてのコントリビューターの皆様には、9月21日のメンテナンス以降、このリポジトリの*新しいコピー*をクローンしていただくようお願いいたします。
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail)の検出スクリプト。カーネルバージョン、パッチの有無、カーネル設定、AF_ALGソケットの利用可能性、setuidバイナリ、および緩和策をチェックし、Linuxシステム上の脆弱性ステータスを判定します。
 nightwatchcybersecurity/airflowscan
Apache Airflowのセキュリティを向上させるためのチェックリストとツール
 nationwide-group-oss/cryptoptic
CodeQLベースのスキャナで、リポジトリおよびGitHub組織全体にわたる暗号化関数呼び出しを棚卸しし、SARIF形式のCryptographic Bill of Materials(CBOM)を生成します。
 owasp/appsec-agent
フロンティアモデル上に構築された、アプリケーションセキュリティ(AppSec)タスク向けのAI搭載エージェントを提供するTypeScriptパッケージ。
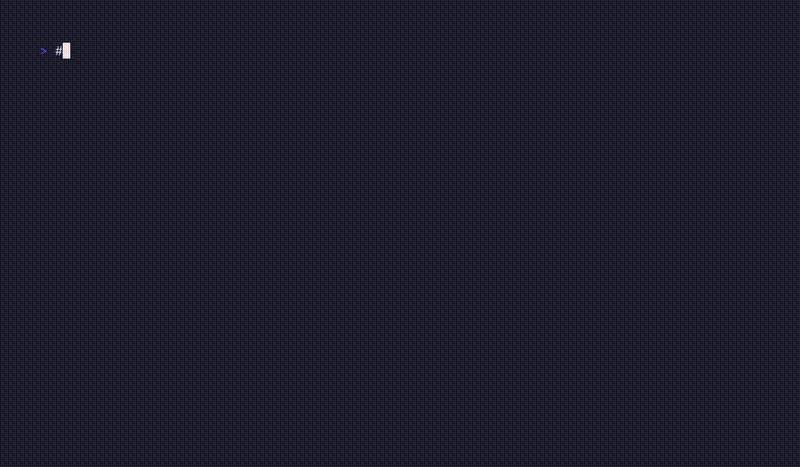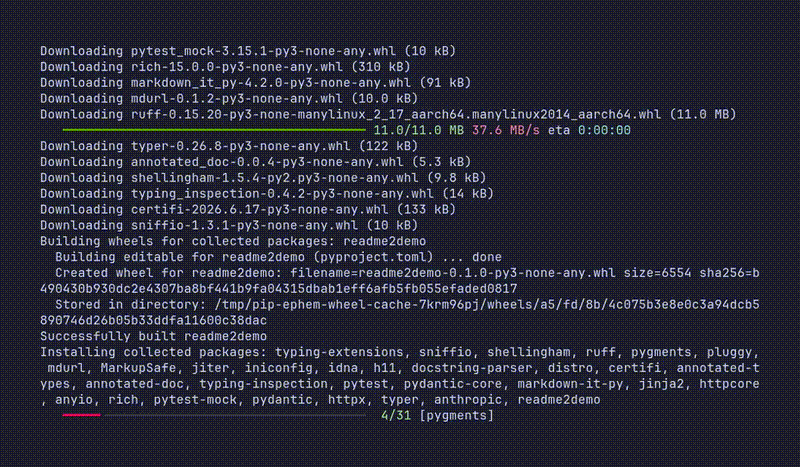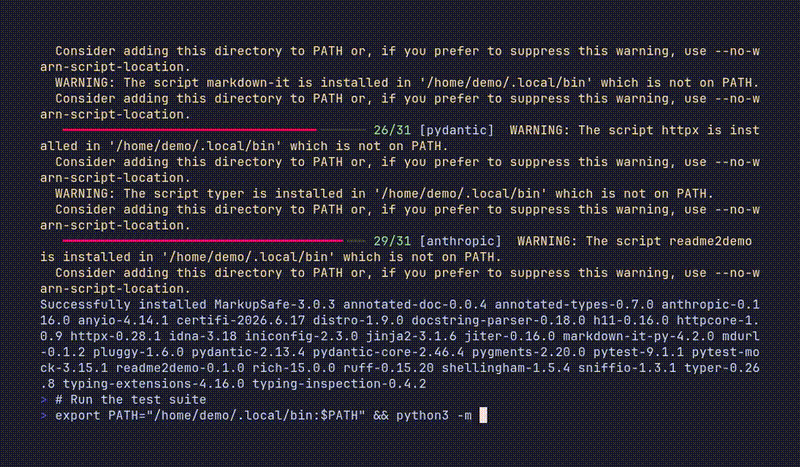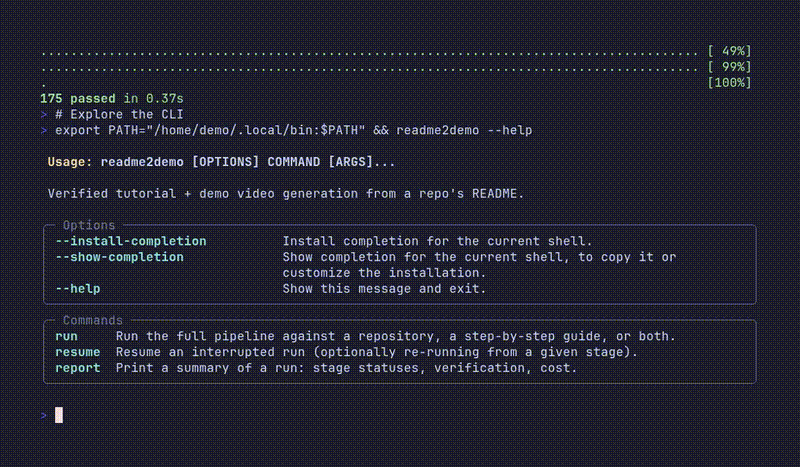 alphacrack/readme2demo
READMEから検証済みのチュートリアルとデモ動画。AIエージェントは堅牢なDockerサンドボックスでそれを実行し、公開前に新しいコンテナで再生します。
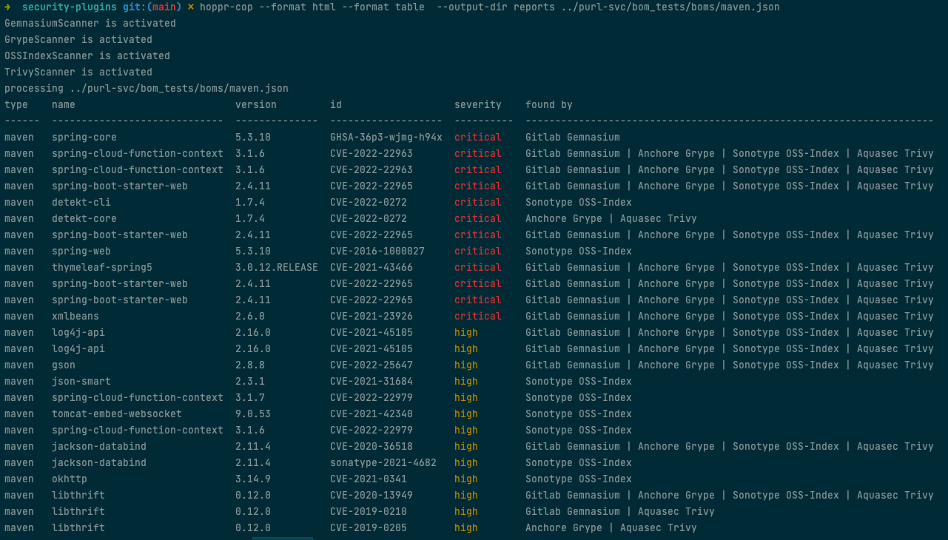
 hoppr/hoppr-cop
複数のデータベースから脆弱性データを集約し、CycloneDX SBOMに統合。重複排除されたVEX、HTML、GitLab互換のレポートを生成し、継続的なサプライチェーンセキュリティ監視を実現します。
 aquasecurity/trivy-plugin-kubectl
KubernetesリソースのイメージをスキャンするTrivyプラグイン
 noah4ever/sshconfig-lint
OpenSSHクライアント設定ファイル向けのルールベースのリンターで、重複ホスト、不足しているIDファイル、脆弱なアルゴリズム、ワイルドカードの順序問題、危険な設定を検出し、JSON出力とCIフレンドリーな終了コードを提供します。
 ustayready/outpost
AWSテストおよびレポート管理ツール
 zappaboy/vuln-scanner
レポート生成機能付き脆弱性評価スキャナー
 helixar-ai/mcp-security-checklist
MCPの採用が急速に進んでいます。セキュリティガイダンスは遅れを取っています。このチェックリストは、セキュリティエンジニア、プラットフォームチーム、技術リーダーに対して、内部ツールであれ顧客向けAIエージェントであれ、MCPデプロイメントを保護するための明確で実践可能なベースラインを提供します。
 rapticore/orenpmguard
Shai-Huludサプライチェーン攻撃に対する防御
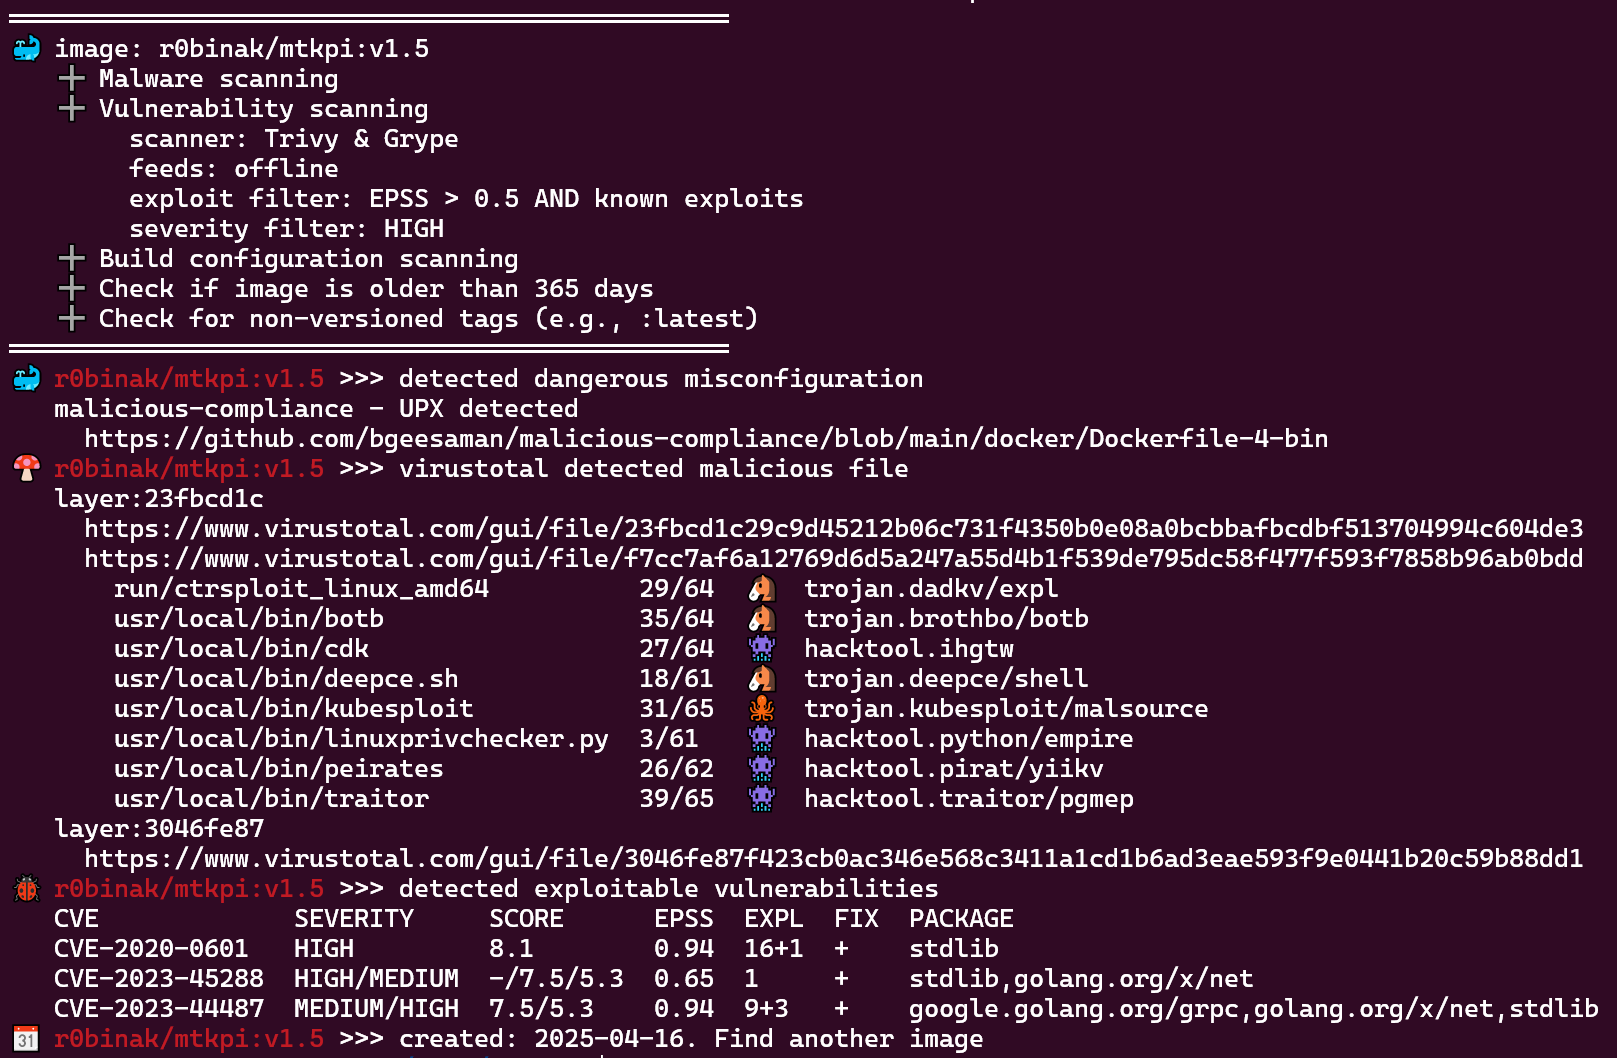 ecomtech-oss/pisc
公開OCIイメージ(Dockerイメージ)セキュリティチェッカー