

Skip to content
KitploitKITPLOIT
ツールブログ
Log in
提出
ツールブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
hoppr-cop — 複数のデータベースから脆弱性データを集約し、CycloneDX SBOMに統合。重複排除されたVEX、HTML、GitLab互換のレポートを生成し、継続的なサプライチェーンセキュリティ監視を実現します。 | Kitploit
ツール/GitLabGitLab/hoppr/hoppr-cop
脆弱性スキャナー脆弱性分析DevSecOpsサプライチェーンセキュリティ
GitLabhoppr/hoppr-cop

hoppr-cop

複数のデータベースから脆弱性データを集約し、CycloneDX SBOMに統合。重複排除されたVEX、HTML、GitLab互換のレポートを生成し、継続的なサプライチェーンセキュリティ監視を実現します。

リポジトリを見る
871881ヶ月前未レビュー
共有

Hoppr-Cop

SBOM脆弱性の監視のために

Hoppr Copは、複数の脆弱性データベースからデータを集約して、cyclone-dx ソフトウェア部品表(SBOM)から高品質の脆弱性情報を生成するCLIおよびPythonライブラリです。このプロジェクトはhopprエコシステムの一部として提供されていますが、単独のCLIまたはPythonライブラリとしても完全に機能します。

詳細については、プロジェクトドキュメントを参照してください。

必要条件

  • Hoppr CopはCycloneDX仕様バージョン1.3、1.4、1.5をサポートしています。
  • スキャンツール(使用する場合に必要)
    • grype -- version `0.73.0`` or later
    • trivy -- version `0.46.0`` or later

プロジェクトステータス

初期リリース

機能

  • 4つの主要なオープンソース脆弱性データベースからデータを統合
    • gemnasium community
    • grype
    • trivy
    • oss-index
  • これらのソースからの情報を、重複を減らし、各脆弱性の完全な情報を確保する方法で結合します。
  • 複数の形式でレポートを生成
    • cyclone-dx vex 既存のBOMに埋め込むか、スタンドアロンファイルとして。
    • html - 切断されたネットワークでも表示可能な詳細な脆弱性情報。
    • Gitlab Dependency Scanning、これにより脆弱性レポート、依存関係リスト、セキュリティダッシュボードが利用可能になります。

なぜなのか

SBOMは、プロジェクト内のすべての依存関係を管理する理想的な方法を提供します。プロジェクトの脆弱性は定期的に監視されるべきです。hoppr-copは、SBOMを再生成することなく脆弱性情報を最新に保つ簡単なメカニズムを提供します。vexおよびhtmlレポートは、切断されたネットワークでもユーザーに脆弱性の状態を伝える理想的な方法を提供します。
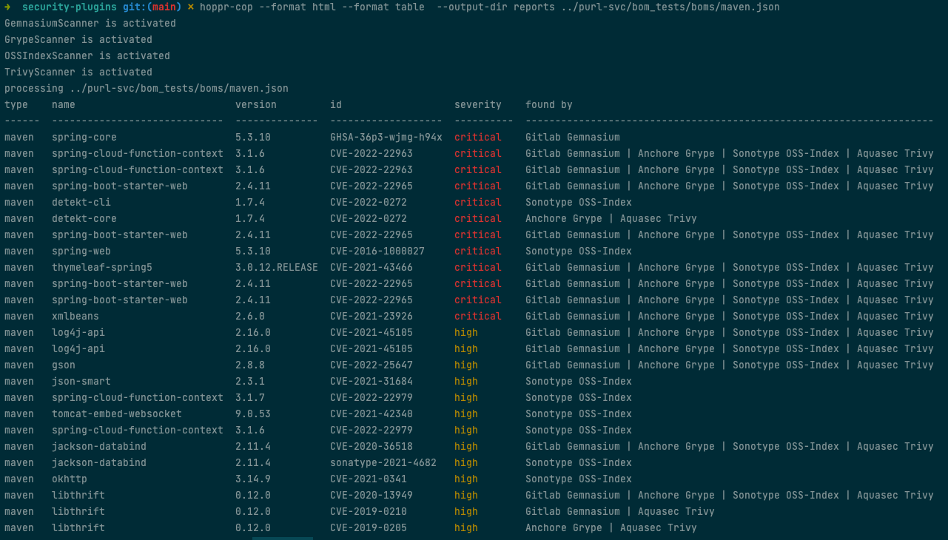
複数のスキャナーを使用する理由

  • 上流の脆弱性データソースの広範なカバレッジを提供します。データソースの詳細はこちらをご覧ください。GitLabとSonotypeは、他では得られない独自の脆弱性レポートを提供しています。
  • 多種多様なパッケージマネージャータイプのカバレッジがはるかに向上します。各BOMスキャナーには、スキャンが得意なパッケージマネージャーと苦手なものがあります。さらに、各製品は異なるパッケージエコシステムのセットをサポートしています。
  • 複数のデータソースが同じ結果を示すことで、その結果が誤検知ではないという信頼性が向上します。
  • 複数のソースからの情報を組み合わせることで、特定された各脆弱性についてより完全で正確な情報が得られ、迅速な解決につながります。

デモ

HopprCopの使用例

ドキュメント

詳細については、プロジェクトドキュメントを参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    オープンサイバー脅威インテリジェンスプラットフォーム

    345
  • 4

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    340
  • 5

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    306
  • 6

    estorides

    grisuno/estorides

    99以上の無料OSINTソースを並列で集約し、エンティティをナレッジグラフに解決し、LLM支援の分析とともにSTIX 2.1、MISP、またはGraphMLでエクスポートします。

    292

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →






