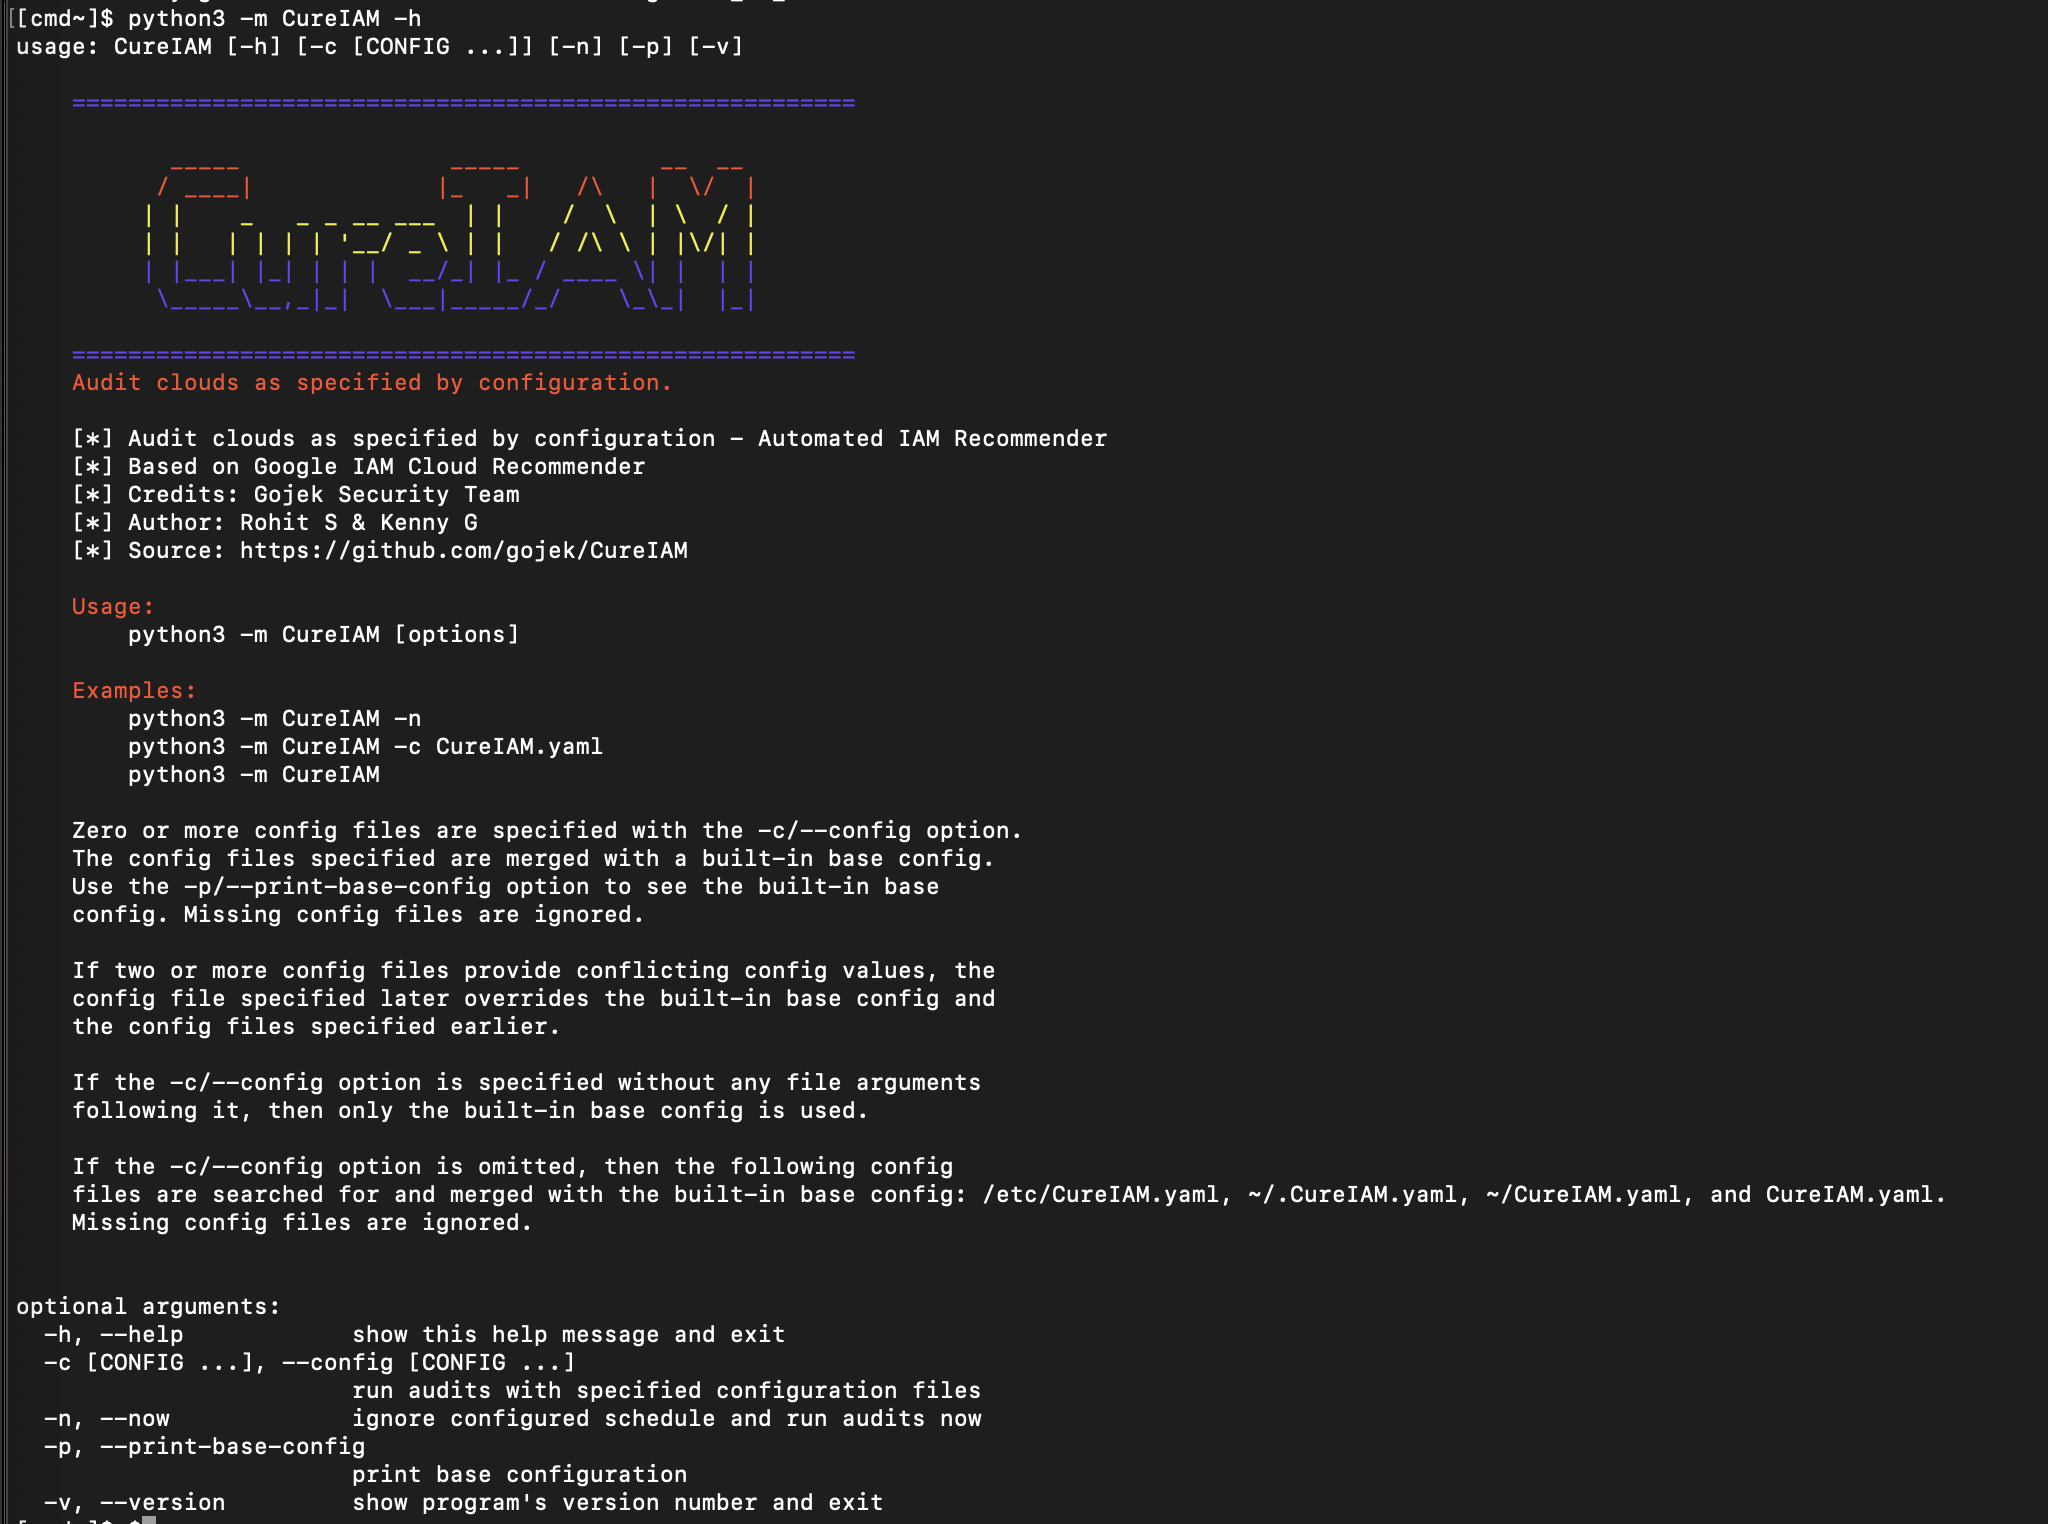
#1
 kube-tarian/tarian
Kubernetes向けのeBPFベースのランタイムセキュリティエージェントで、未知のプロセスやファイル変更を検出し、事前登録された制約を適用し、ランサムウェアやその他の攻撃を軽減するためにポッドの削除やアラートを自動化します。
 sqlsure/sqlsure
SQLのセマンティックインスペクタ — クエリ実行前にファンアウトの二重カウント、加法性違反、誤った結合キー、ポリシー違反を検出します。BIRD/SpiderのテキストからSQLへのベンチマークで実際のバグを発見しました。
 trailofbits/slither-mcp
SolidityスマートコントラクトのSlither静的解析用MCPサーバー
 tinfoilsh/cvmimage
AMD SEV-SNP および Intel TDX 上でのセキュアな推論とカスタムコンピュート向けに、監査可能なソースから測定値へのビルドを備えた、密閉型で再現可能な機密 VM イメージを構築します。
 owasp/apicheck
REST APIセキュリティテスト用のモジュール式DevSecOpsツールセット。開発者、システム管理者、ペネトレーションテスターが開発ライフサイクル全体でセキュリティチェックを自動化できるように設計されています。
 bogdanticu88/threatmap
IaC脅威モデリングツール(STRIDE、MITRE ATT&CK、PASTAフレームワークを使用)。REST API、GraphQL、Docker対応: Terraform、CloudFormation、Kubernetes向け。
 chen-keinan/kube-beacon
k8sクラスター向けのオープンソースランタイムスキャナーで、CIS Kubernetes Benchmark仕様に基づいてセキュリティ監査チェックを実行します
 crucible-security/crucible
AIエージェント向けのpytest - LLMエージェントに対する自律型レッドチーミング、行動監視、セキュリティテスト
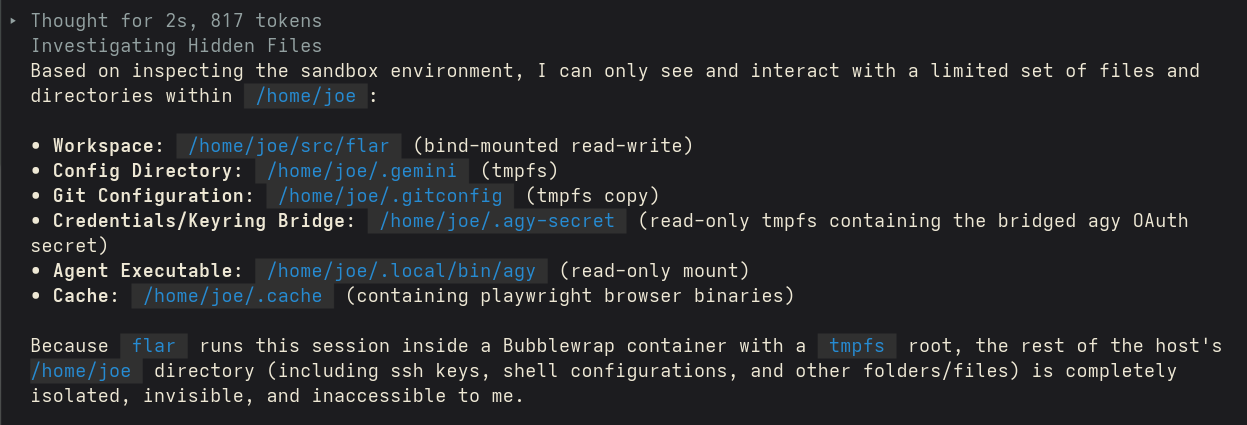 swelljoe/flar
軽量なCLIツール。AIコーディングエージェントを隔離されたBubblewrapサンドボックス内で実行し、ファイルシステム、ネットワーク、認証情報を厳格に分離することで、プロンプトインジェクションやサプライチェーン攻撃から保護します。
 dev-sec/chef-mysql-hardening
このchef cookbookはmysqlのセキュリティ設定を提供します。
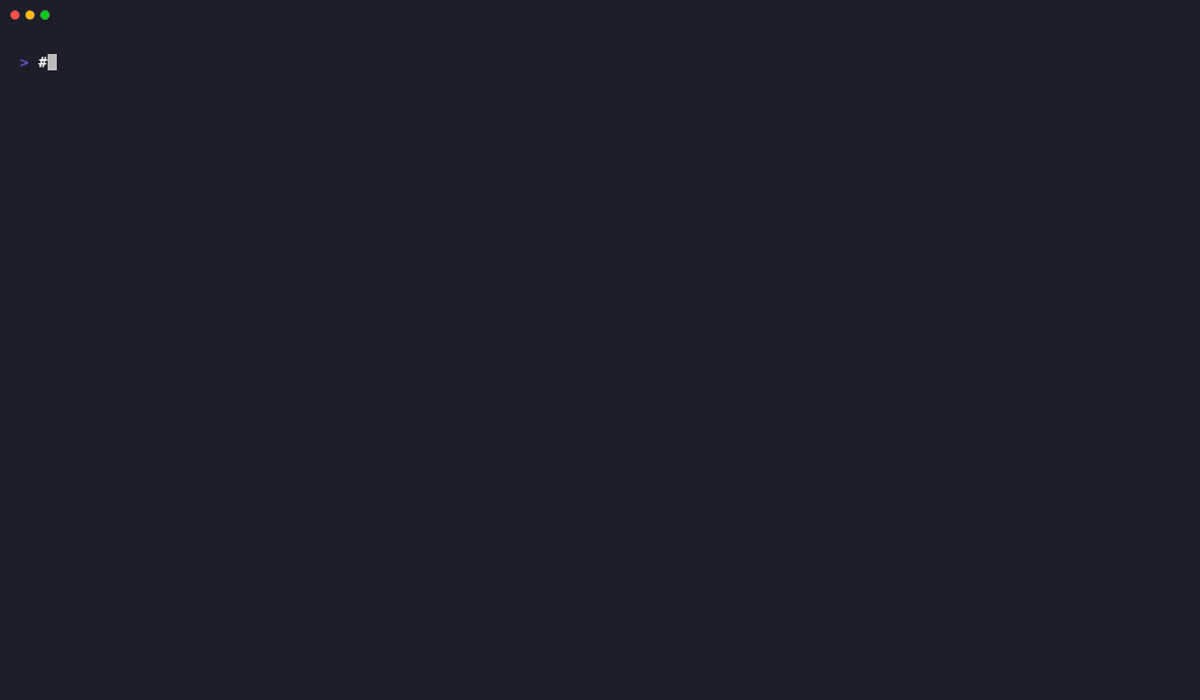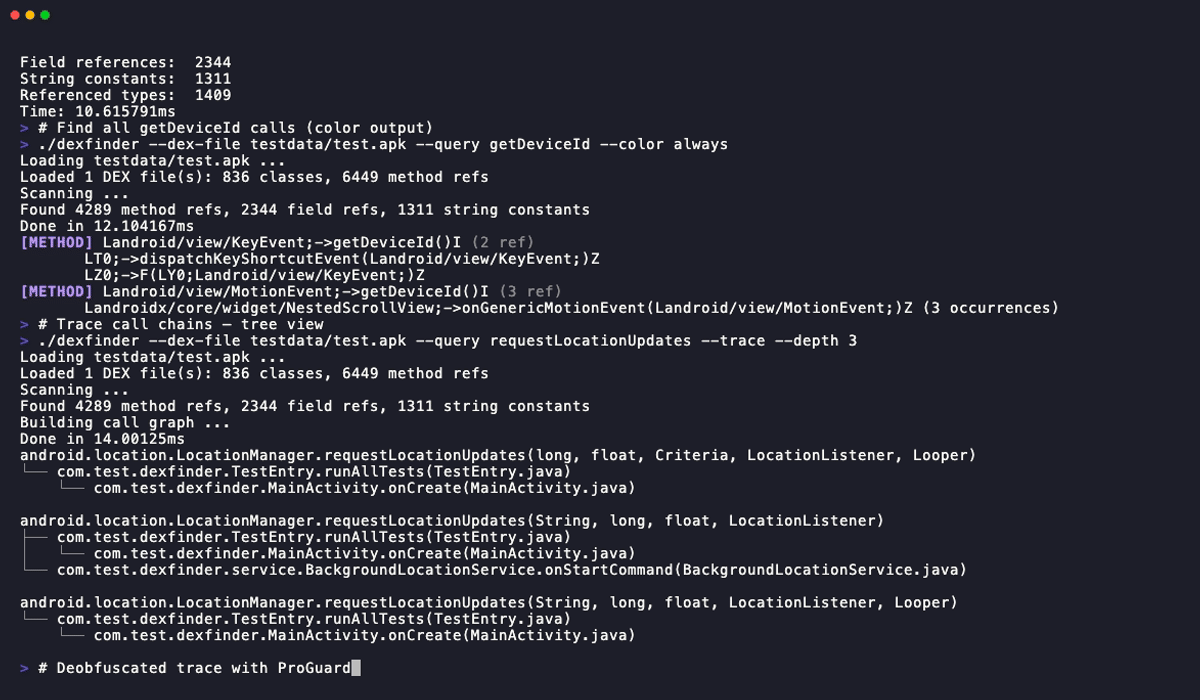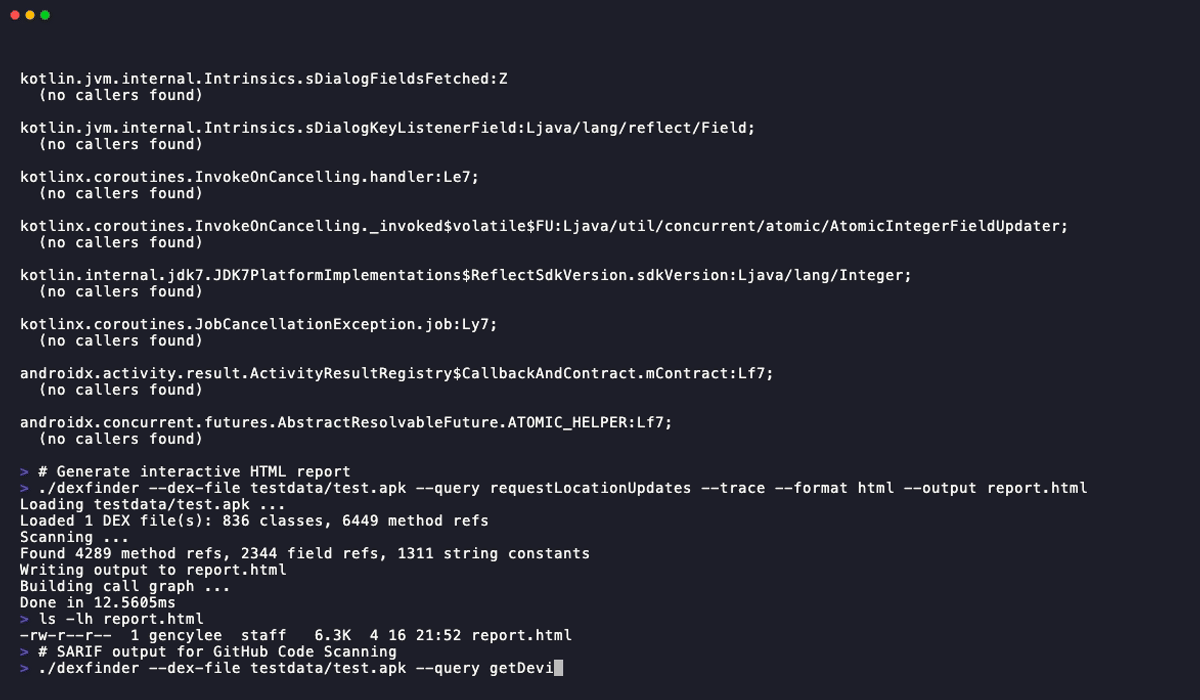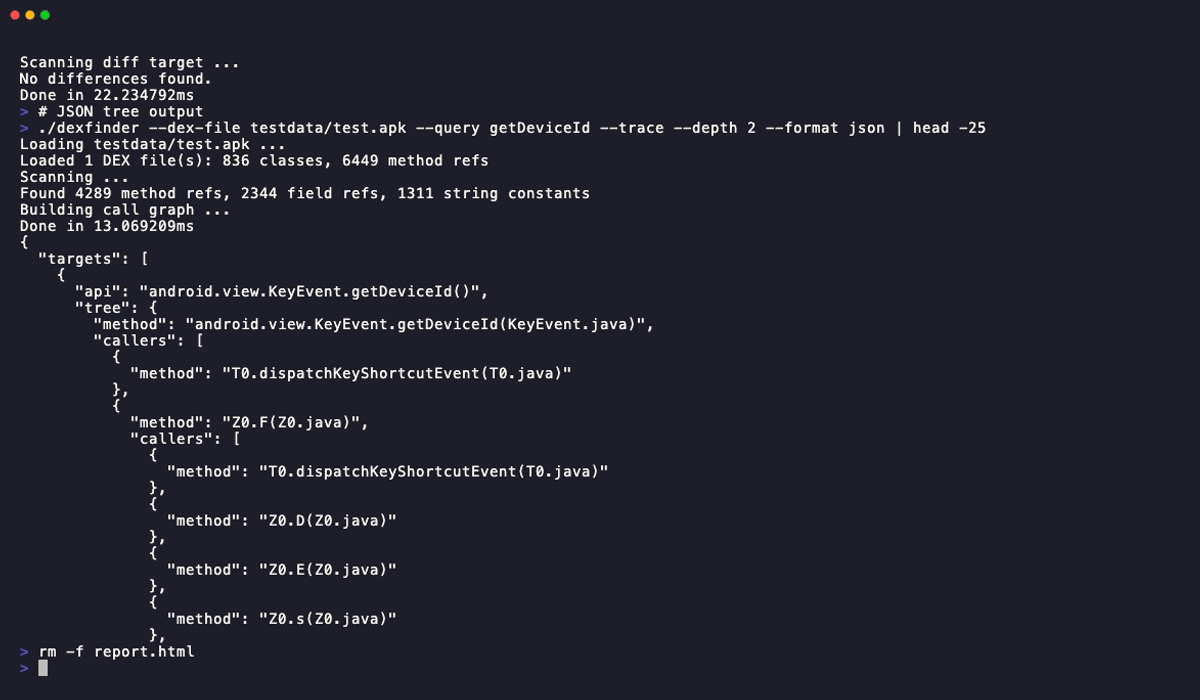 junelegency/dexfinder
クロスプラットフォームのAPK/DEXメソッドファインダー:コールチェーントレーシング、ProGuard難読化解除、および隠しAPI検出機能

 xenoncyber/envy
ターミナルベースのシークレット管理ツール。TUIとCLIの両方をサポート。
 purs3lab/argus
GitHub Actionsワークフロー向けの段階的静的テイント分析フレームワークです。テイントトラッキングと影響度分類器を使用してコードインジェクションの脆弱性を検出し、CI/CDセキュリティのためのSARIFレポートを出力します。
 sda-se/cluster-image-scanner
本番環境における脆弱性とコンテナイメージの設定ミスを発見します。
 apiiro/combobulator
モジュール式フレームワークで、複数のソースやパッケージ管理スキームにわたるパッケージマニフェストを分析し、プラグイン可能なヒューリスティックエンジンによりSDLC統合を実現して、依存関係混乱攻撃を検出・防止します。
 horizon3ai/h3-cli
Horizon3.ai API用CLIツール