#1

 wavestone-cdt/defcon-cicd-pipelines-workshop
オフェンシブセキュリティトレーニング向けのハンズオンCI/CDパイプラインセキュリティワークショップ。Terraformラボ、AWSエクスプロイテーション、Kubernetesエスケープ、アーティファクトバックドアリングの演習を含む。
 dev-sec/mysql-baseline
DevSec MySQL ベースライン - InSpec Profile
 wardgate/wardgate
AIエージェント向けセキュリティゲートウェイ - 認証情報分離型APIプロキシとポリシーゲート付きリモート実行(コンクレーブ)。被害範囲を縮小しましょう!
 trailofbits/brotli-checker
Claude Code と Codex のスキルで、潜在的に脆弱な Brotli のコピーを検出し、CVE-2026-111497 の更新を案内します。
 gitlab-org/security-products/sast-rules
GitLab SAST向けに厳選されたSemgrepルールリポジトリ。複数のプログラミング言語にわたるセキュリティ脆弱性を検出する静的解析パターンを提供し、CI/CD統合に対応しています。
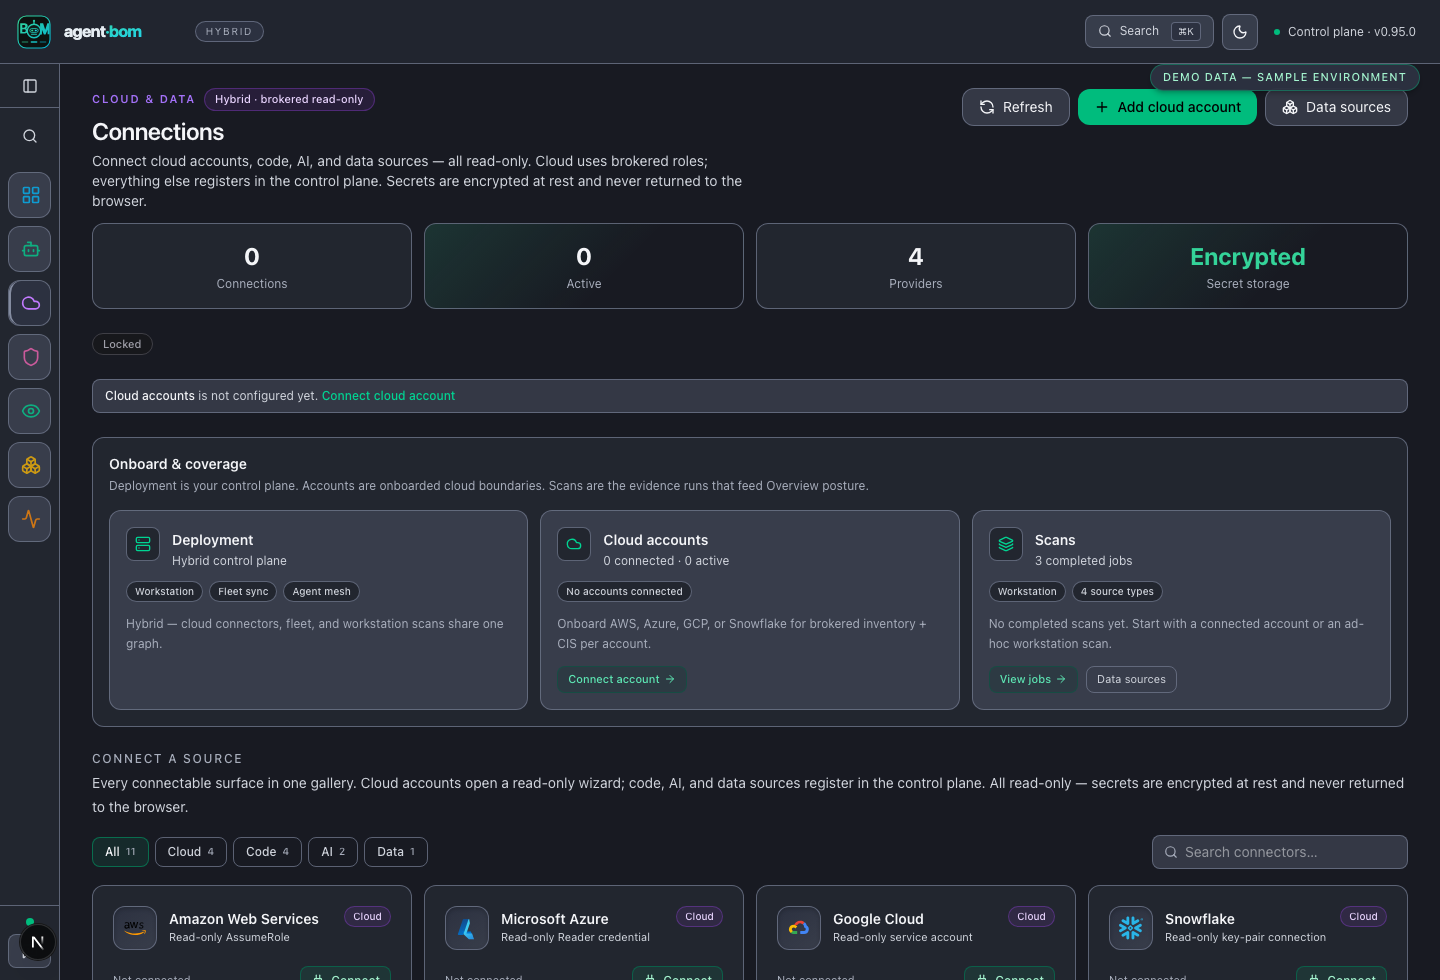 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 coffeeandsecurity/dakshscra
フレームワーク対応の静的コード解析ツールで、自動ソースコードレビュー、プラットフォーム固有のルール、汚染解析、工数見積もり、抑制ベースラインを備えています。
 farenhytee/database-sentinel
Supabase向けのオープンソースセキュリティ監査: 読み取り専用のMCPサーバー、CLIエージェント、Claude Skill。RLSの設定ミス、露出したキー、危険な関数を検出し、修正用SQLを含むスコア付きレポートを返します。ホスト版: Locksoup。
 s4dhulabs/vimana-framework
Vimanaは、Python APIやWebアプリケーションを監査するためのモジュラー型セキュリティフレームワークです。プラグインベースのアーキテクチャにより、セキュリティ専門家は自動化および手動の手法でPythonプロジェクトの評価、ファジング、分析を行うことができます。
 lijiejie/log4j2_vul_local_scanner
Log4j 脆弱性ローカル検出スクリプト。 ホスト上のすべてのJavaプロセスをスキャンして、log4j2リモートコード実行脆弱性(CVE-2021-45046)の影響を受けるかどうかを確認します。
 preflightsh/preflight
Go-based CLI tool that scans codebases for launch readiness, detecting missing configuration, security hygiene issues, secret leaks, and integration…
 arsbr/veritensor
AIアーティファクト&RAGファイアウォール向けアンチウイルス。モデルとノートブックからRCE、データセットとRAGドキュメントからデータポイズニング、PII、プロンプトインジェクションをスキャンする静的解析ツールです。AIサプライチェーンを保護します。
 bomfather/agent
eBPF-based Linux agent that enforces executable-level access policies in kernel space, sandboxing processes and restricting file, network, and GPU…
 owasp/agent-security-regression-harness
エージェント型アプリケーションおよびMCP統合システム向けの実行可能なセキュリティ回帰テスト。
 momenbasel/vulnhawk
AI搭載のSASTスキャナーで、認証バイパス、IDOR、およびSemgrep/CodeQLが見逃すロジックバグを見つけます。無料のGitHub Action。Python、JS/TS、Go、PHP、Rubyをサポート。
 clidey/deptrust
CLIおよびMCPサーバーで、npm、PyPI、crates.io、Goモジュール、GitHub Actionsを含む14以上のエコシステムにわたって、パッケージバージョンの既知の脆弱性をチェックします。フックとスキルを介してAIエージェントと統合します。
 armourbird/csf
ArmourBird CSF - コンテナセキュリティフレームワーク