
 #1
 brumbelow/layerleak
layerleak Docker Hub シークレットスキャナー
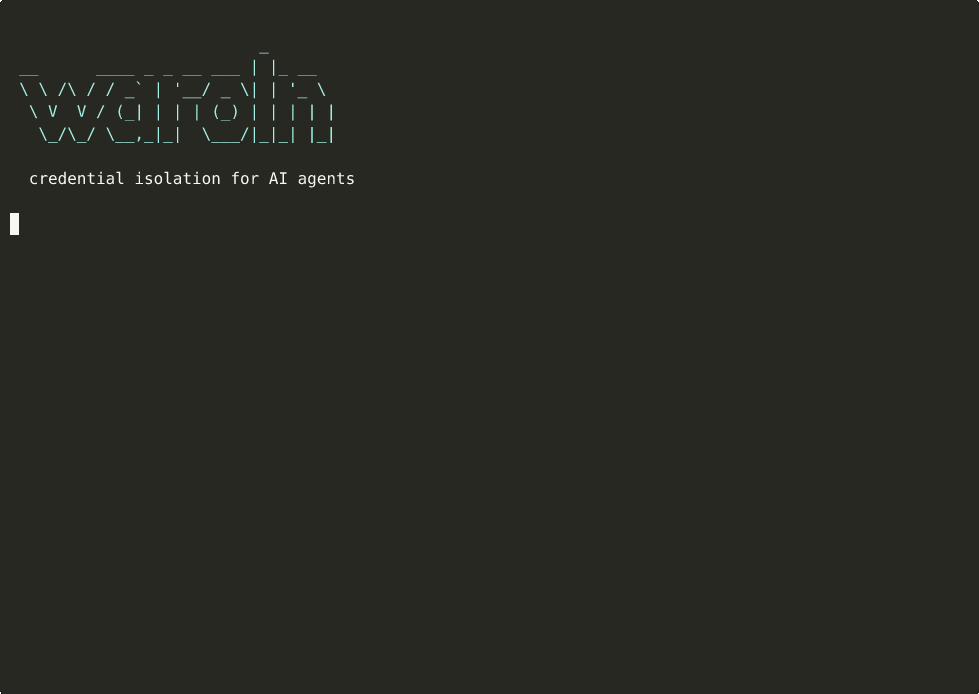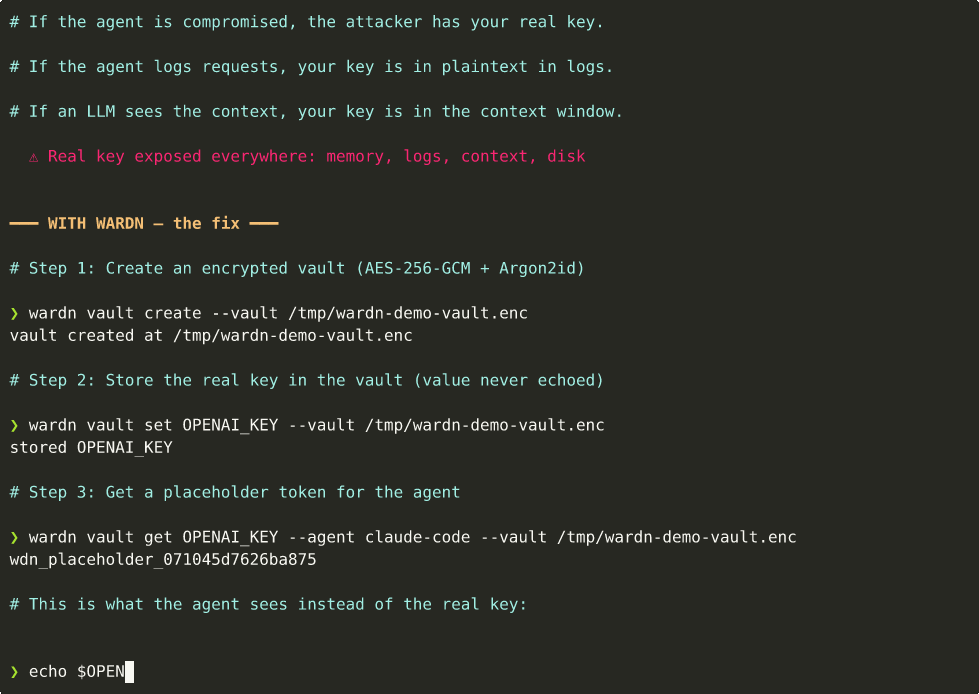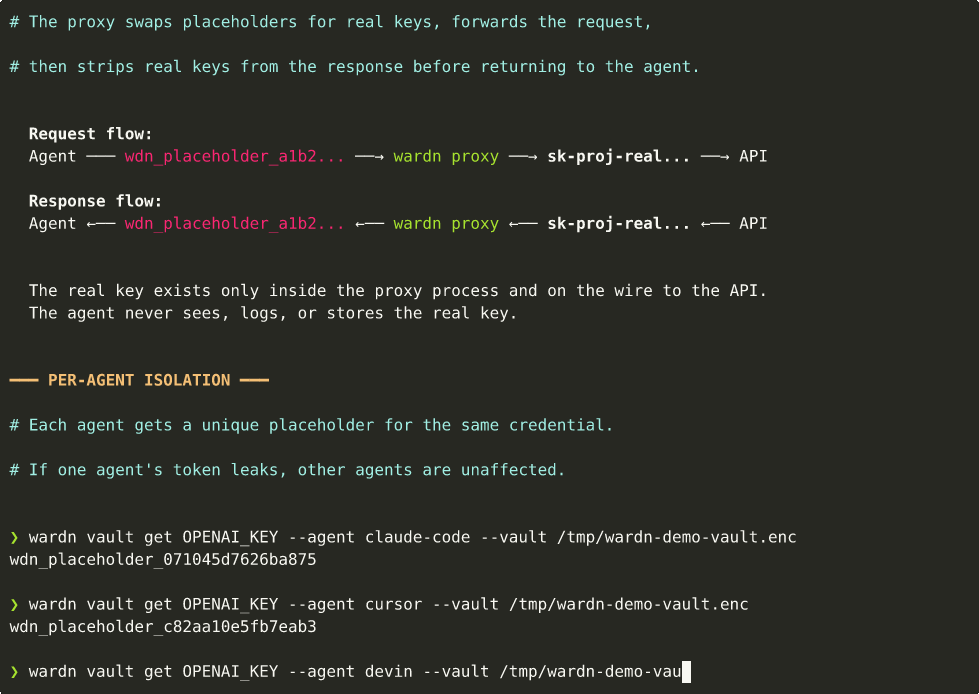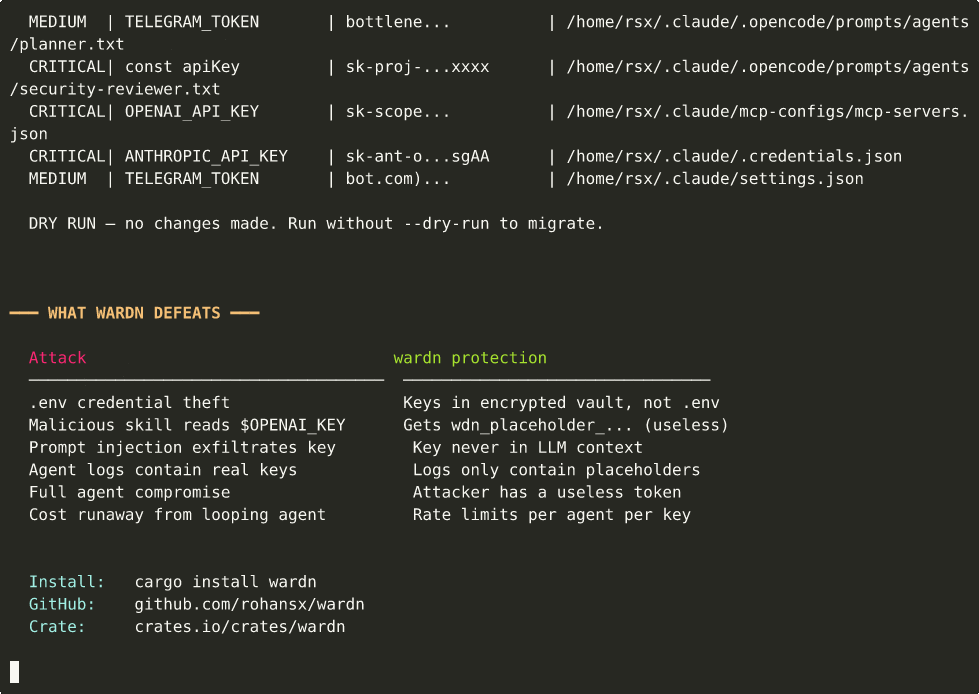 rohansx/wardn
AIエージェントのためのクレデンシャル分離。エージェントは実際のAPIキーを一切見ることがありません - 構造的保証であり、ポリシーではありません。
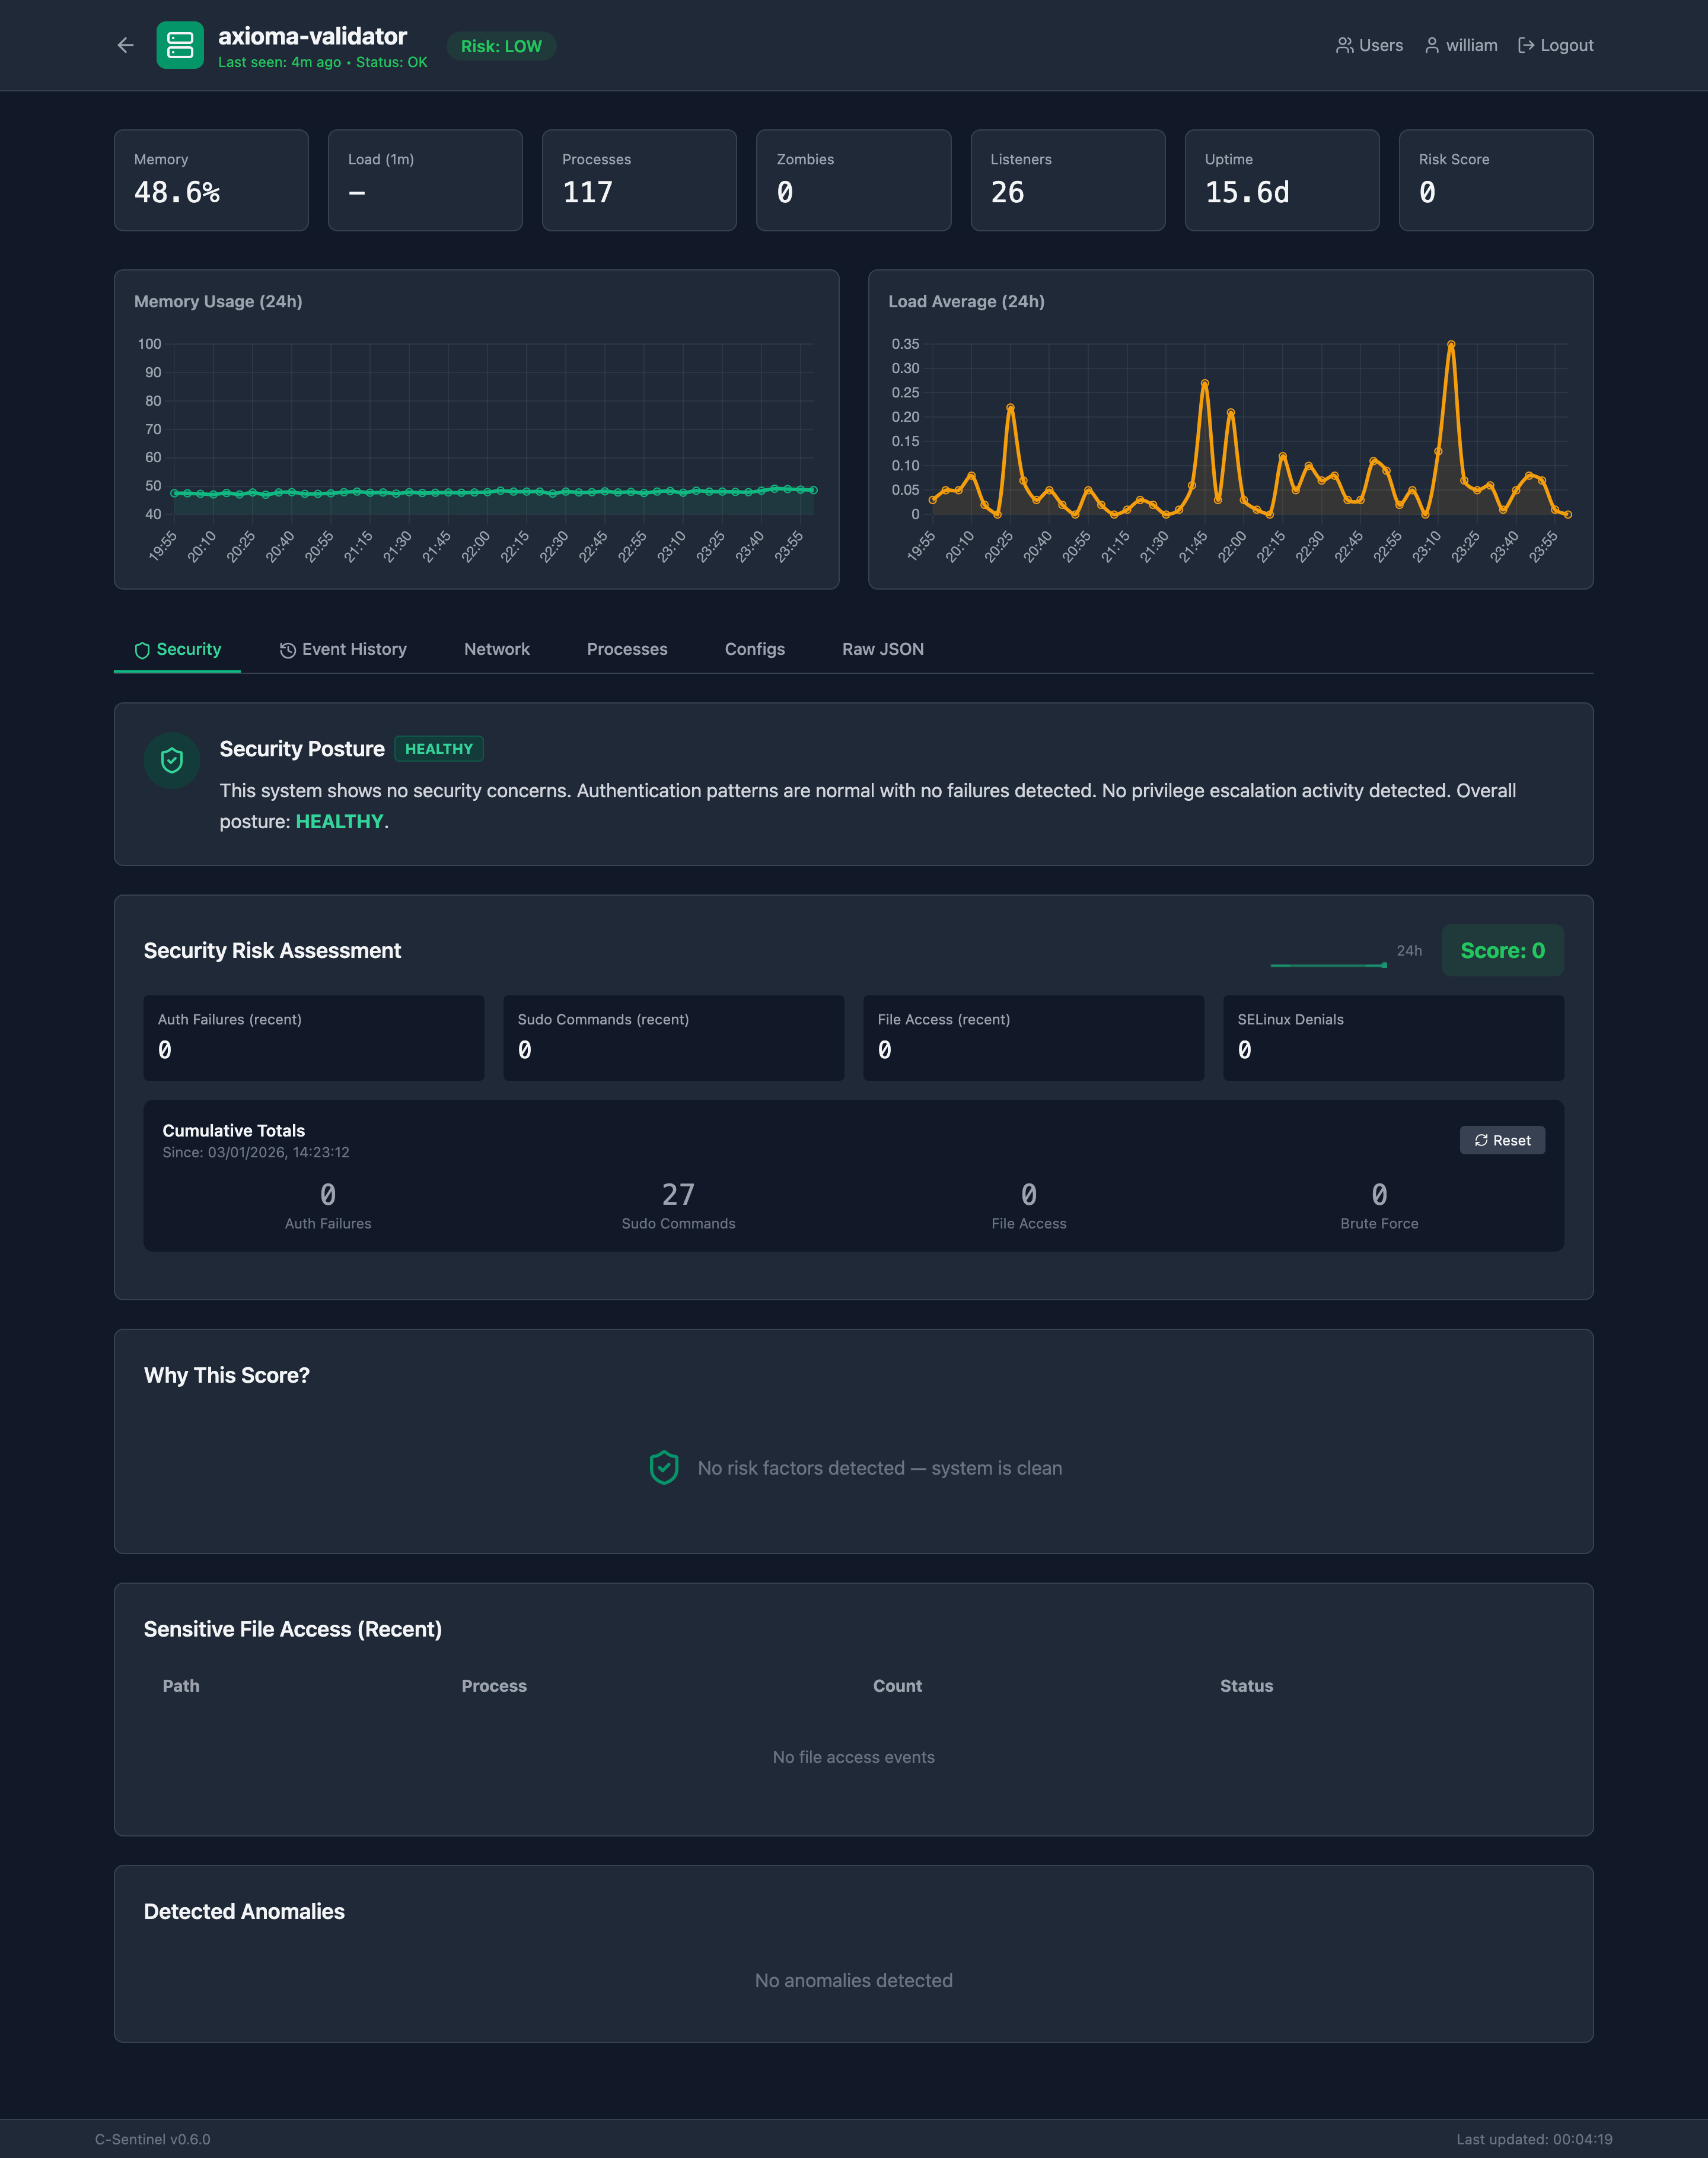 speytech/c-sentinel
UNIXシステム向けセマンティックオブザーバビリティ - AI搭載分析を備えた軽量Cベースのシステムプローバー
 owasp/pscf
ソフトウェア製品に構造化されたセキュリティ機能を提供するOWASPフレームワーク。規制および業界標準の分析に基づき、安全な製品管理、実装、コンプライアンスを導きます。
 dmdhrumilmistry/security-harness
AIコーディングエージェント向けのマルチエージェント静的アプリケーションセキュリティレビューハーネス:コードベースをマッピングし、脆弱性クラスを探索し、検出結果を連鎖・検証して、SARIF、JSON、PDFにレポートします。
 dtact/divd-2021-00038--log4j-scanner
アーカイブとDockerイメージ内のLog4j CVEを再帰的にスキャンする脆弱性スキャナです。JndiLookup.classとSHA256ハッシュによる脆弱性バージョンを検出し、エクスプロイトクラスを除去するオプションのパッチ適用にも対応しています。
 ariesq/gh-safe-repo
Python CLI that creates GitHub repos with safe defaults — branch protection, Dependabot, secret scanning, and pre-flight security scanning — applied…
 aquasecurity/trivy-repo
Trivy用のdeb/rpmリポジトリ
 owasp/application-security-curriculum
アプリケーションセキュリティを学ぶための体系化されたカリキュラム。セキュアコーディング、脅威モデリング、DevSecOpsプラクティスをカバーしています。自習とチームトレーニング用に設計されています。
 blackvectorops/semantic_firewall
Go関数の決定論的セマンティックフィンガープリントを生成します。SSA(静的単一割り当て)解析とスカラー進化解析を用いて、xzスタイルのバックドアを検出し、セマンティック等価性を検証します。
 vhscom/private-landing
🔐 認証を正しく構築しながら学べる。Hono、Turso、PBKDF2、JWTデュアルトークンセッションを備えた、Cloudflare Workers向けの拡張可能で標準準拠のリファレンス実装。
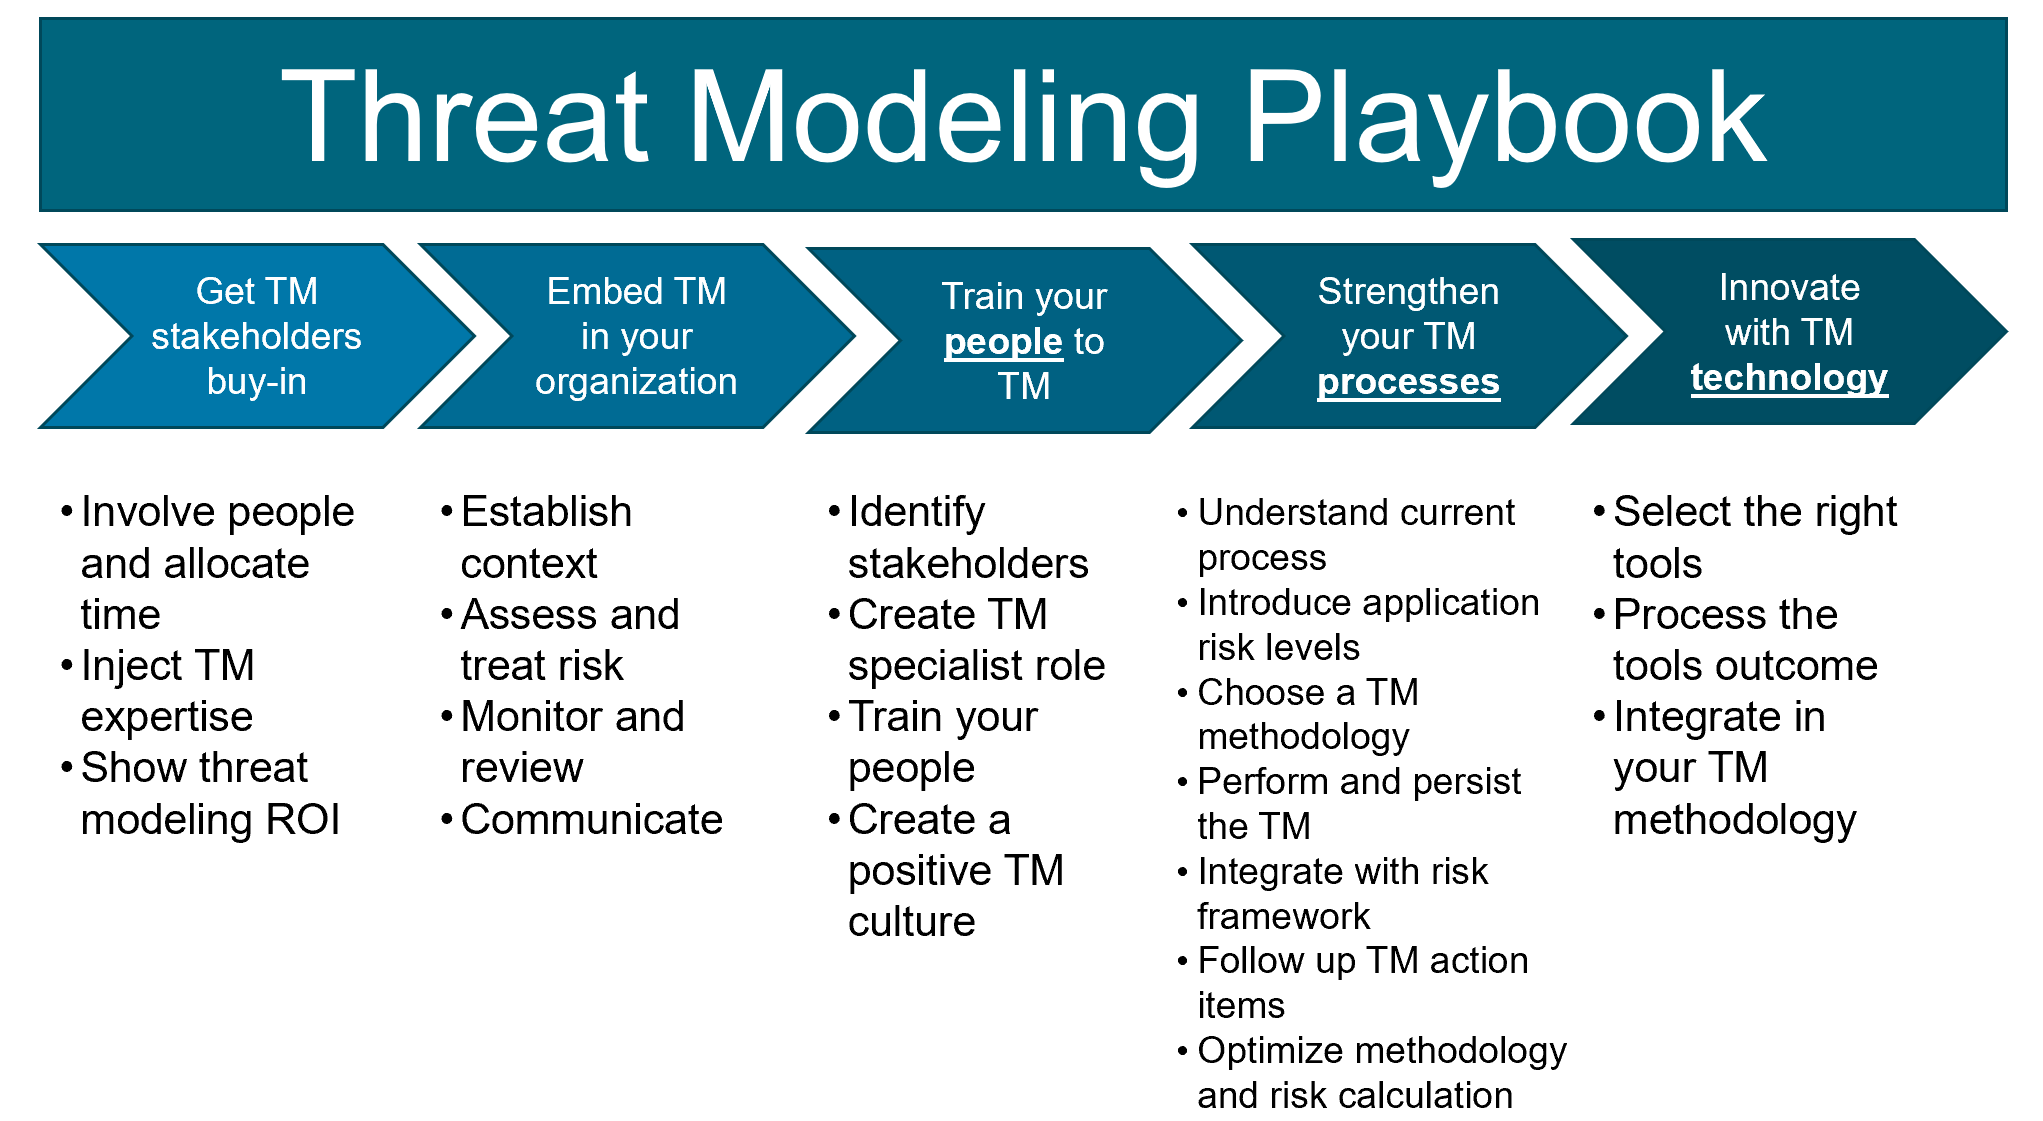 owasp/threat-modeling-playbook
脅威モデリングをプロダクトセキュリティに統合するための体系的なプレイブックであり、ステークホルダーの賛同、組織への組み込み、トレーニング、プロセスの強化、テクノロジー革新を網羅しています。
 darkarnium/log4j-cve-detect
ネストされたバイナリ内の CVE-2021-44228 の検出
 alegrey91/vex8s
Kubernetesのコンテキストをスキャンに適用することで脆弱性を抑制する
 tejasprasad2008-afk/tracetree
Runtime behavioral analysis tool that sandboxes suspicious packages in Docker, traces syscalls with strace, maps process cascades into directed…
 vrn21-arcanist/bouvet
エージェント用サンドボックス









