
 #1

 gitleaks/gitleaks
高速でオープンソースの静的解析ツール。Gitリポジトリ、ファイル、標準入力ストリーム内のパスワード、APIキー、トークンなどのハードコードされたシークレットを、カスタマイズ可能なルールエンジンで検出します。
 getsops/sops
シンプルで柔軟なシークレット管理ツール
 prowler-cloud/prowler
Prowler is the world’s most widely used open-source cloud security platform that automates security and compliance across any cloud environment.…
 facebook/infer
Java、C、C++、Objective-C 用の静的解析ツール
 gravitational/teleport
すべてのインフラストラクチャにアクセスし、保護するための、最も簡単で最も安全な方法。
 nvidia/skillspector
AIエージェントスキル向けセキュリティスキャナ。インストールする前に、Claude Code、Codex、MCPスキルに含まれる脆弱性、悪意のあるパターン、セキュリティリスク、プロンプトインジェクション、データ窃取、サプライチェーンリスクを検出します。
 semgrep/semgrep
軽量な静的解析、多言語対応。ソースコードのようなパターンでバグの亜種を見つけます。
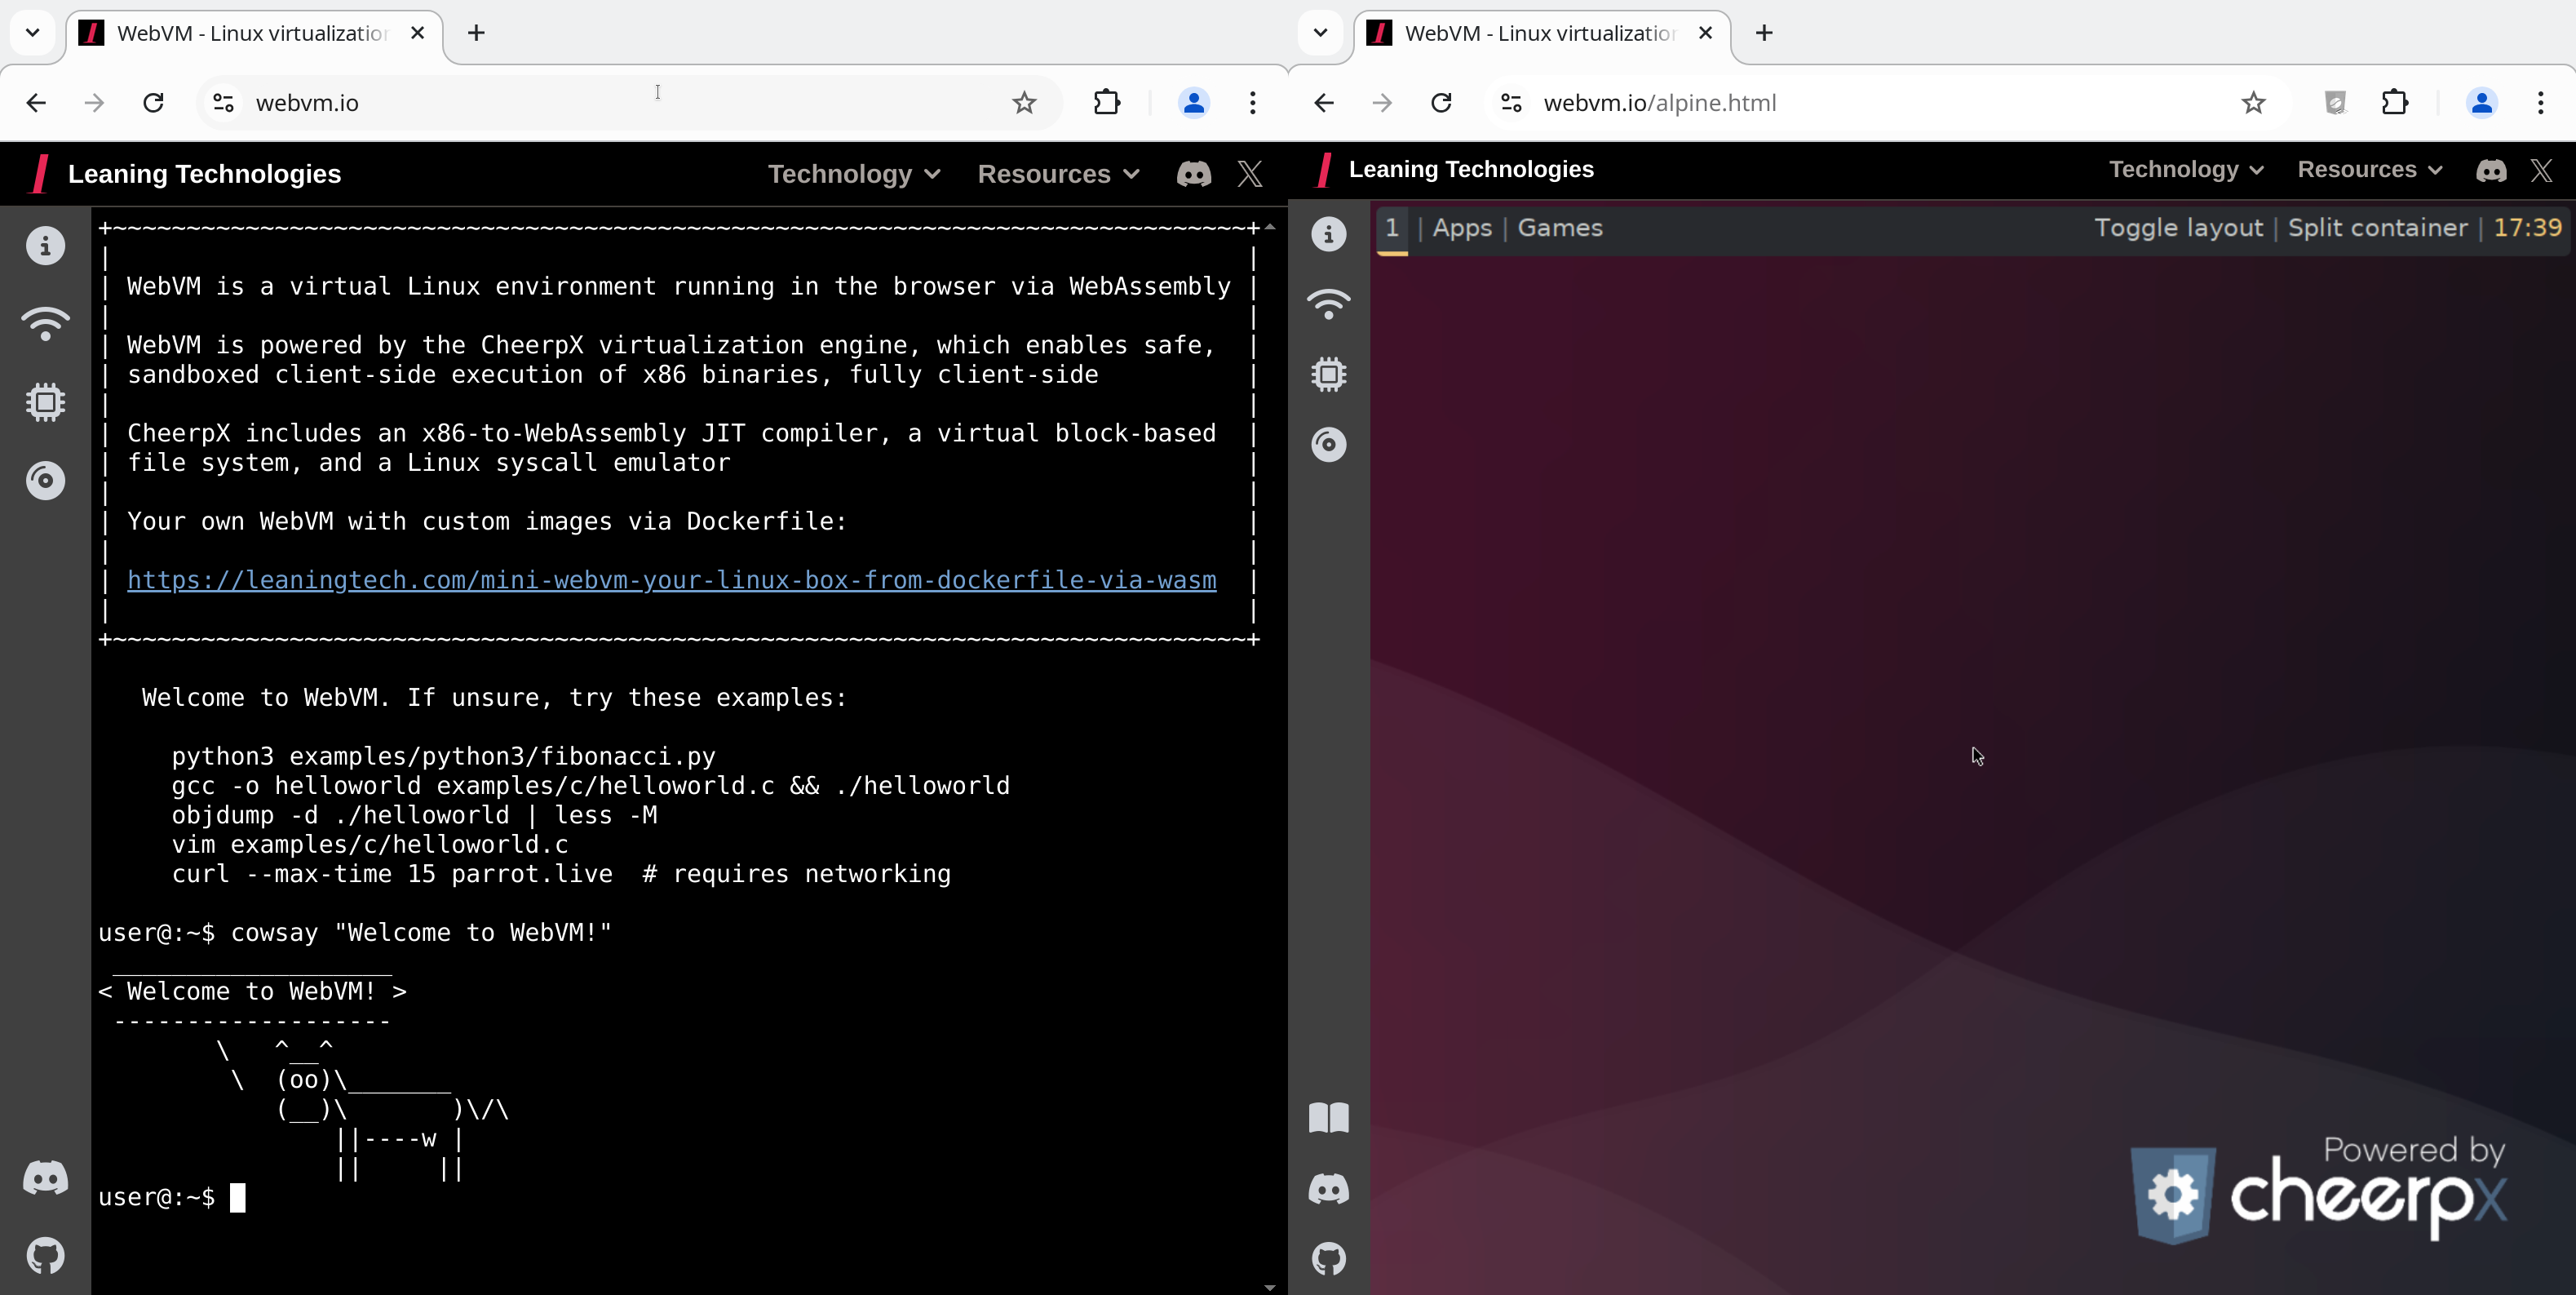 leaningtech/webvm
クライアントサイドのLinux仮想マシンがWebAssemblyを介してブラウザ内で動作し、Tailscaleネットワーキング、Dockerfileベースのカスタムイメージ、およびCTFチャレンジサポートを備え、セキュリティ教育と開発向けです。
 github/codeql
CodeQL: 世界中のセキュリティ研究者を支えるライブラリとクエリ、そしてGitHub Advanced Securityにおけるコードスキャニングを実現するツールです。
 ccfos/nightingale
オープンソースのアラートエンジン。時系列モニタリングデータに対応し、Prometheus、VictoriaMetrics、ElasticSearchなどのデータソースに接続。20以上の通知チャネル、アラートノイズ低減、エスカレーション、自己修復自動化をサポート。
 nearai/ironclaw
安全でプライベートなAIエージェントオペレーティングシステム。ローカル暗号化ストレージ、OAuth/SSO認証、ポリシーベースのアクセス制御、拡張可能なツール構築フレームワークを備え、個人利用から本番環境まで対応。
 trailofbits/skills
Trail of Bits Claude Code スキル: セキュリティ研究、脆弱性検出、および監査ワークフロー向け
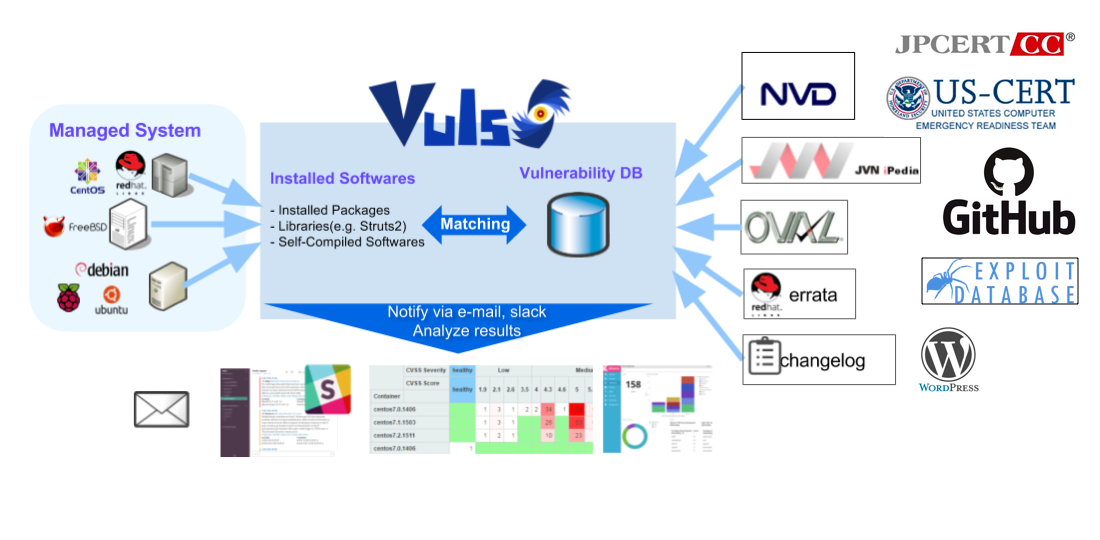 future-architect/vuls
Linux、FreeBSD、コンテナ、WordPress、プログラミング言語ライブラリ、ネットワークデバイス向けのエージェントレス脆弱性スキャナー
 nvidia/openshell
Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。
 anchore/grype
コンテナイメージとファイルシステム向けの脆弱性スキャナ
 vercel-labs/deepsec
大規模コードベース向けのエージェント駆動型脆弱性スキャナー。LLMを用いて、正規表現マッチャーとAI調査により検出が難しいセキュリティ問題を発見します。CI/PR統合と分散実行に対応。






