

すべてのインフラストラクチャにアクセスし、保護するための、最も簡単で最も安全な方法。
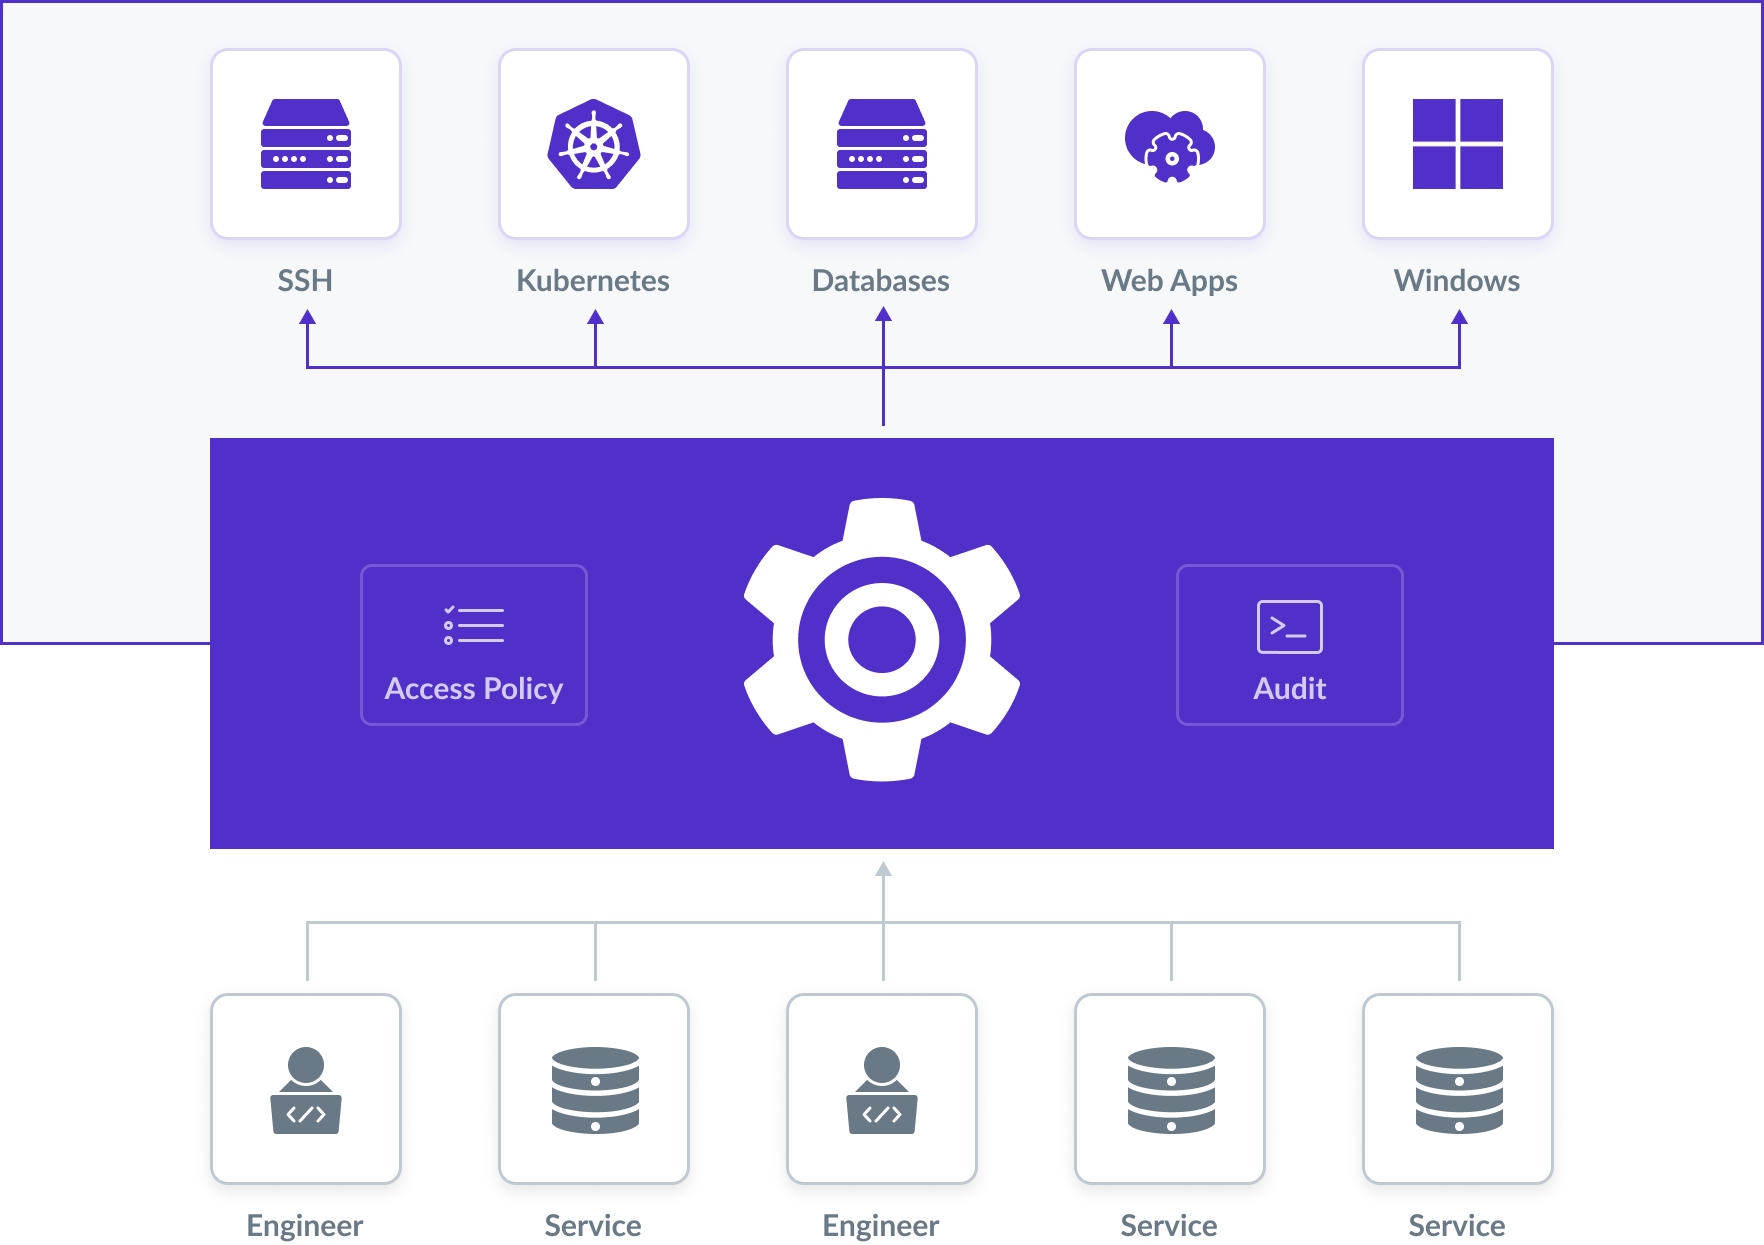
Teleport は、インフラストラクチャに対する接続性、認証、アクセス制御、および監査を提供します。
Teleport は次のような用途に使用できます:
Teleport は、SSH、Kubernetes、データベース、RDP、クラウドコンソール、内部 Web サービス、Git リポジトリ、Model Context Protocol (MCP) サーバーと連携します。


Teleport はじめに
Teleport アーキテクチャ
リファレンスガイド
FAQ
Teleport には、ID を認識するアクセスプロキシ、短期間有効な証明書を発行する CA、統合アクセス制御システム、ファイアウォールの背後にあるリソースにアクセスするためのトンネリングシステムが含まれています。
Teleport は、複数のプロトコルおよびクラウドサービスと統合する単一の Go バイナリであり、次のものを含みます。
Teleport は、Linux デーモン または Kubernetes デプロイメント としてセットアップできます。
Teleport は、インフラストラクチャセキュリティのベストプラクティスに重点を置いています。たとえば、次のとおりです。
Teleport は Go crypto を使用しています。OpenSSH、sshd サーバー、ssh クライアント、Kubernetes クラスターなどと_完全に互換性があります。
| プロジェクトリンク | 説明 |
|---|---|
| Teleport ウェブサイト | プロジェクトの公式ウェブサイト。 |
| ドキュメント | 管理者ガイド、ユーザーマニュアルなど。 |
| 機能 | Teleport が持つ機能の完全なリストを確認できます。 |
| ブログ | Teleport のニュースや役立つ記事を公開しているブログです。 |
| フォーラム | セットアップに関する質問や、チュートリアル、フィードバック、アイデアを投稿できます。 |
| 開発者ツール | コード処理、暗号、データ変換などのための無料のブラウザベースツールが多数用意されています。 |
| Teleport アカデミー | SSH、Kubernetes、MCP などのトピックに関するハウツーガイド、ベストプラクティス、詳細な解説。 |
| Slack | セットアップでお困りですか? Slack チャンネルでお問い合わせください。 |
| クラウド & セルフホステッド | Teleport Enterprise は、コンピューティング環境への簡単かつ安全なアクセスを必要とするチーム向けのクラウドホステッドオプションです。 |
Teleport の開発者たちは、Rackspace で一緒に働いていたとき、ほとんどのクラウドユーザーがインフラストラクチャセキュリティのセットアップと設定に苦労していることに気付きました。このために設計された多くの一般的なツールは、理解するのが複雑で、現代の分散コンピューティングインフラストラクチャ全体で維持するのにコストがかかります。
私たちは、使いやすく、理解しやすく、スケールしやすいソリューションを構築することを決めました。それは、まるで魔法のように テレポート されたかのように、すべてのサーバーを同じ部屋にリアルタイムで表現するものです。こうして Teleport は生まれました!
現在、Teleport は、ホビイストからハイパースケーラーまで、クラウド CLI やコンソール、Kubernetes クラスター、SSH サーバー、データベース、内部 Web アプリ、AI エージェントが使用する Model Context Protocol (MCP) にわたってセキュリティを簡素化するために信頼されています。
Teleport を採用しやすく、貢献しやすくすることを目指しており、その出発点は明確で包括的な ドキュメント です。
質問がある場合、アイデアを検討している場合、または何かを確認したい場合は、まず GitHub Discussion を開始してください。Discussion は、質問への回答、ユースケースの検討、バグ報告や機能リクエストにすべきかを一緒に判断するのに役立ちます。
Teleport Discussions で会話を始める
これは、質問、アイデアの共有、ヘルプを得るのに最適な場所です。当社のエンジニアが積極的に参加しており、明確で実行可能な次のステップがある場合、Discussion は Issue に昇格できます。
Issue は、確認済みのバグと明確に定義された機能リクエストのためのものです
何かがすでにバグまたは機能拡張として検証されている場合は、遠慮なく Issue を開いてください。迷った場合は、Discussion を開始してください。私たちが導き出しを手伝います。
Enterprise および POC サポート
Teleport Enterprise を評価している場合、または POC 中に迅速なサポートが必要な場合は、専用の Slack チャンネルを設定できます。ウェブサイトからお問い合わせ いただくことで開始できます。
単一インスタンスの Teleport クラスターをセットアップするには、スタートガイド に従ってください。その後、サーバー、Kubernetes クラスター、その他のインフラストラクチャを Teleport クラスターに登録できます。
また、マネージド Teleport デプロイメントである Teleport Enterprise Cloud で開始することもできます。これにより、インフラストラクチャへの安全なアクセスを有効にすることが容易になります。
Teleport Enterprise Cloud の無料トライアルにサインアップ し、このガイドに従って最初のサーバーを登録 してください。
Docker コンテナ内で Teleport をデプロイする場合は、インストールガイド を参照してください。
ローカルで完全なテストスイートを実行するには、テスト依存関係のリスト を参照してください。
teleport リポジトリには、Teleport デーモンバイナリ (Go で記述) と、TypeScript で記述された Web UI が含まれています。

