#1

 whgojp/javaseclab
脆弱なコードと修正済みコード、攻撃シナリオ、ソース/シンク監査ノート、およびセキュリティトレーニングとツール評価のためのセキュアコーディングガイダンスを備えた包括的なJava脆弱性ラボ。
 cyclonedx/cyclonedx-cli
CycloneDX SBOMをJSON、XML、Protobuf、CSV、SPDX形式で生成、解析、マージ、差分比較、検証、署名、変換するCLI。
 pensarai/apex
AIを活用した自律エージェントによる攻撃的セキュリティテストを、ターミナル上で直接実行。
 legit-labs/legitify
すべての GitHub および GitLab アセットにわたる設定ミスやセキュリティリスクを検出し、修正します。
 david-a-wheeler/flawfinder
C/C++ソースコードの脆弱性を発見するための静的解析ツール
 ajinabraham/njsscan
Node.jsアプリケーション向けのセマンティック対応SASTスキャナ。libsastのパターンマッチングとsemgrepの構文認識分析を用いて、安全でないコードパターンを検出します。
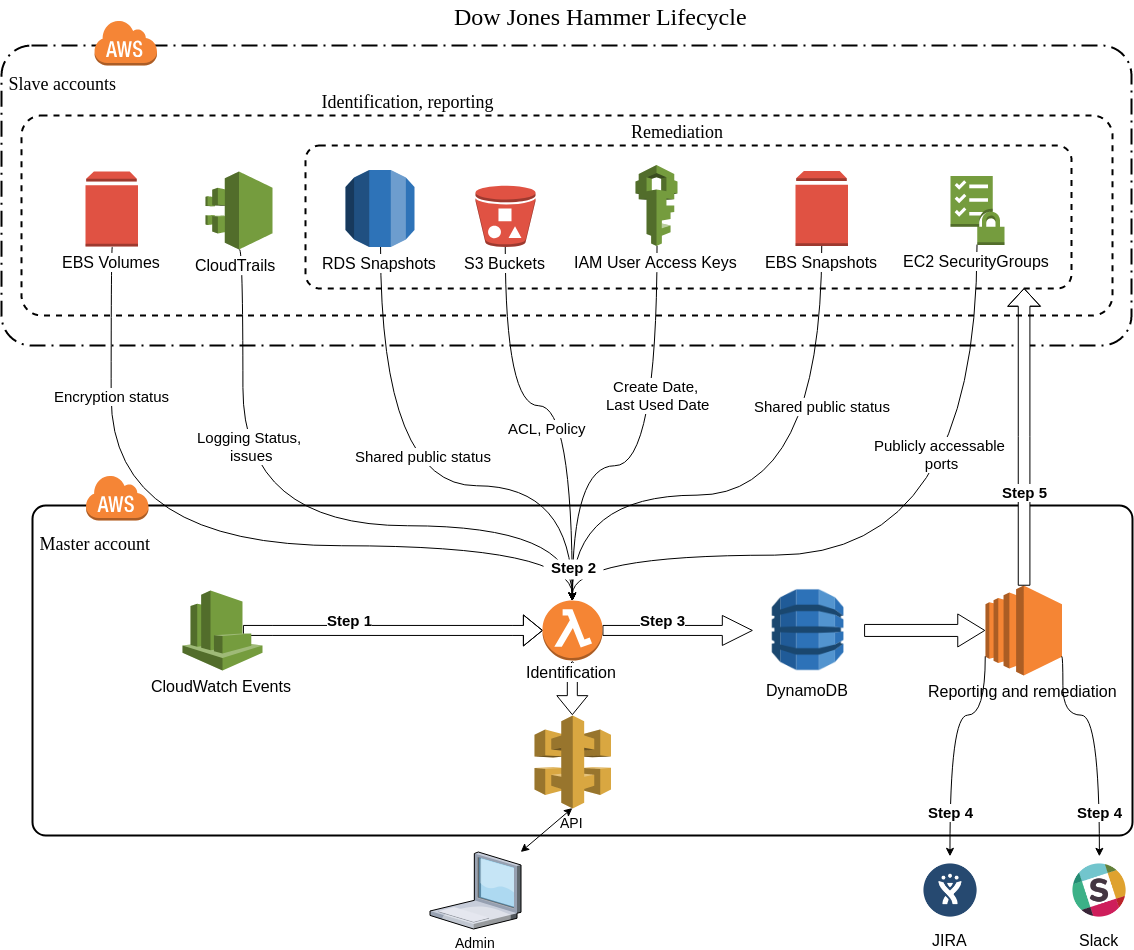 dowjones/hammer
Dow Jones Hammer : クラウドをクラウド(AWS)の力で守る
 dev-sec/chef-os-hardening
このChef Cookbookは多数のセキュリティ関連設定を提供し、包括的な基本保護を実現します。
 backbay-labs/clawdstrike
Policy engine and EDR for AI agent fleets and developer workstations. Monitors tool calls, file access, network flows, and process execution with…
 aerleon/aerleon
単一のYAMLポリシー言語から、CLIまたはPython APIを介して、Cisco、Juniper、Palo Altoなど向けのファイアウォールACLを生成します。
 manuelschipper/nah
壊滅的なエージェントの行動をブロックするガード
 cloudgraphdev/cli
AWS、Azure、GCP、K8s、tencent向けのユニバーサルなGraphQL APIおよびCSPMツール
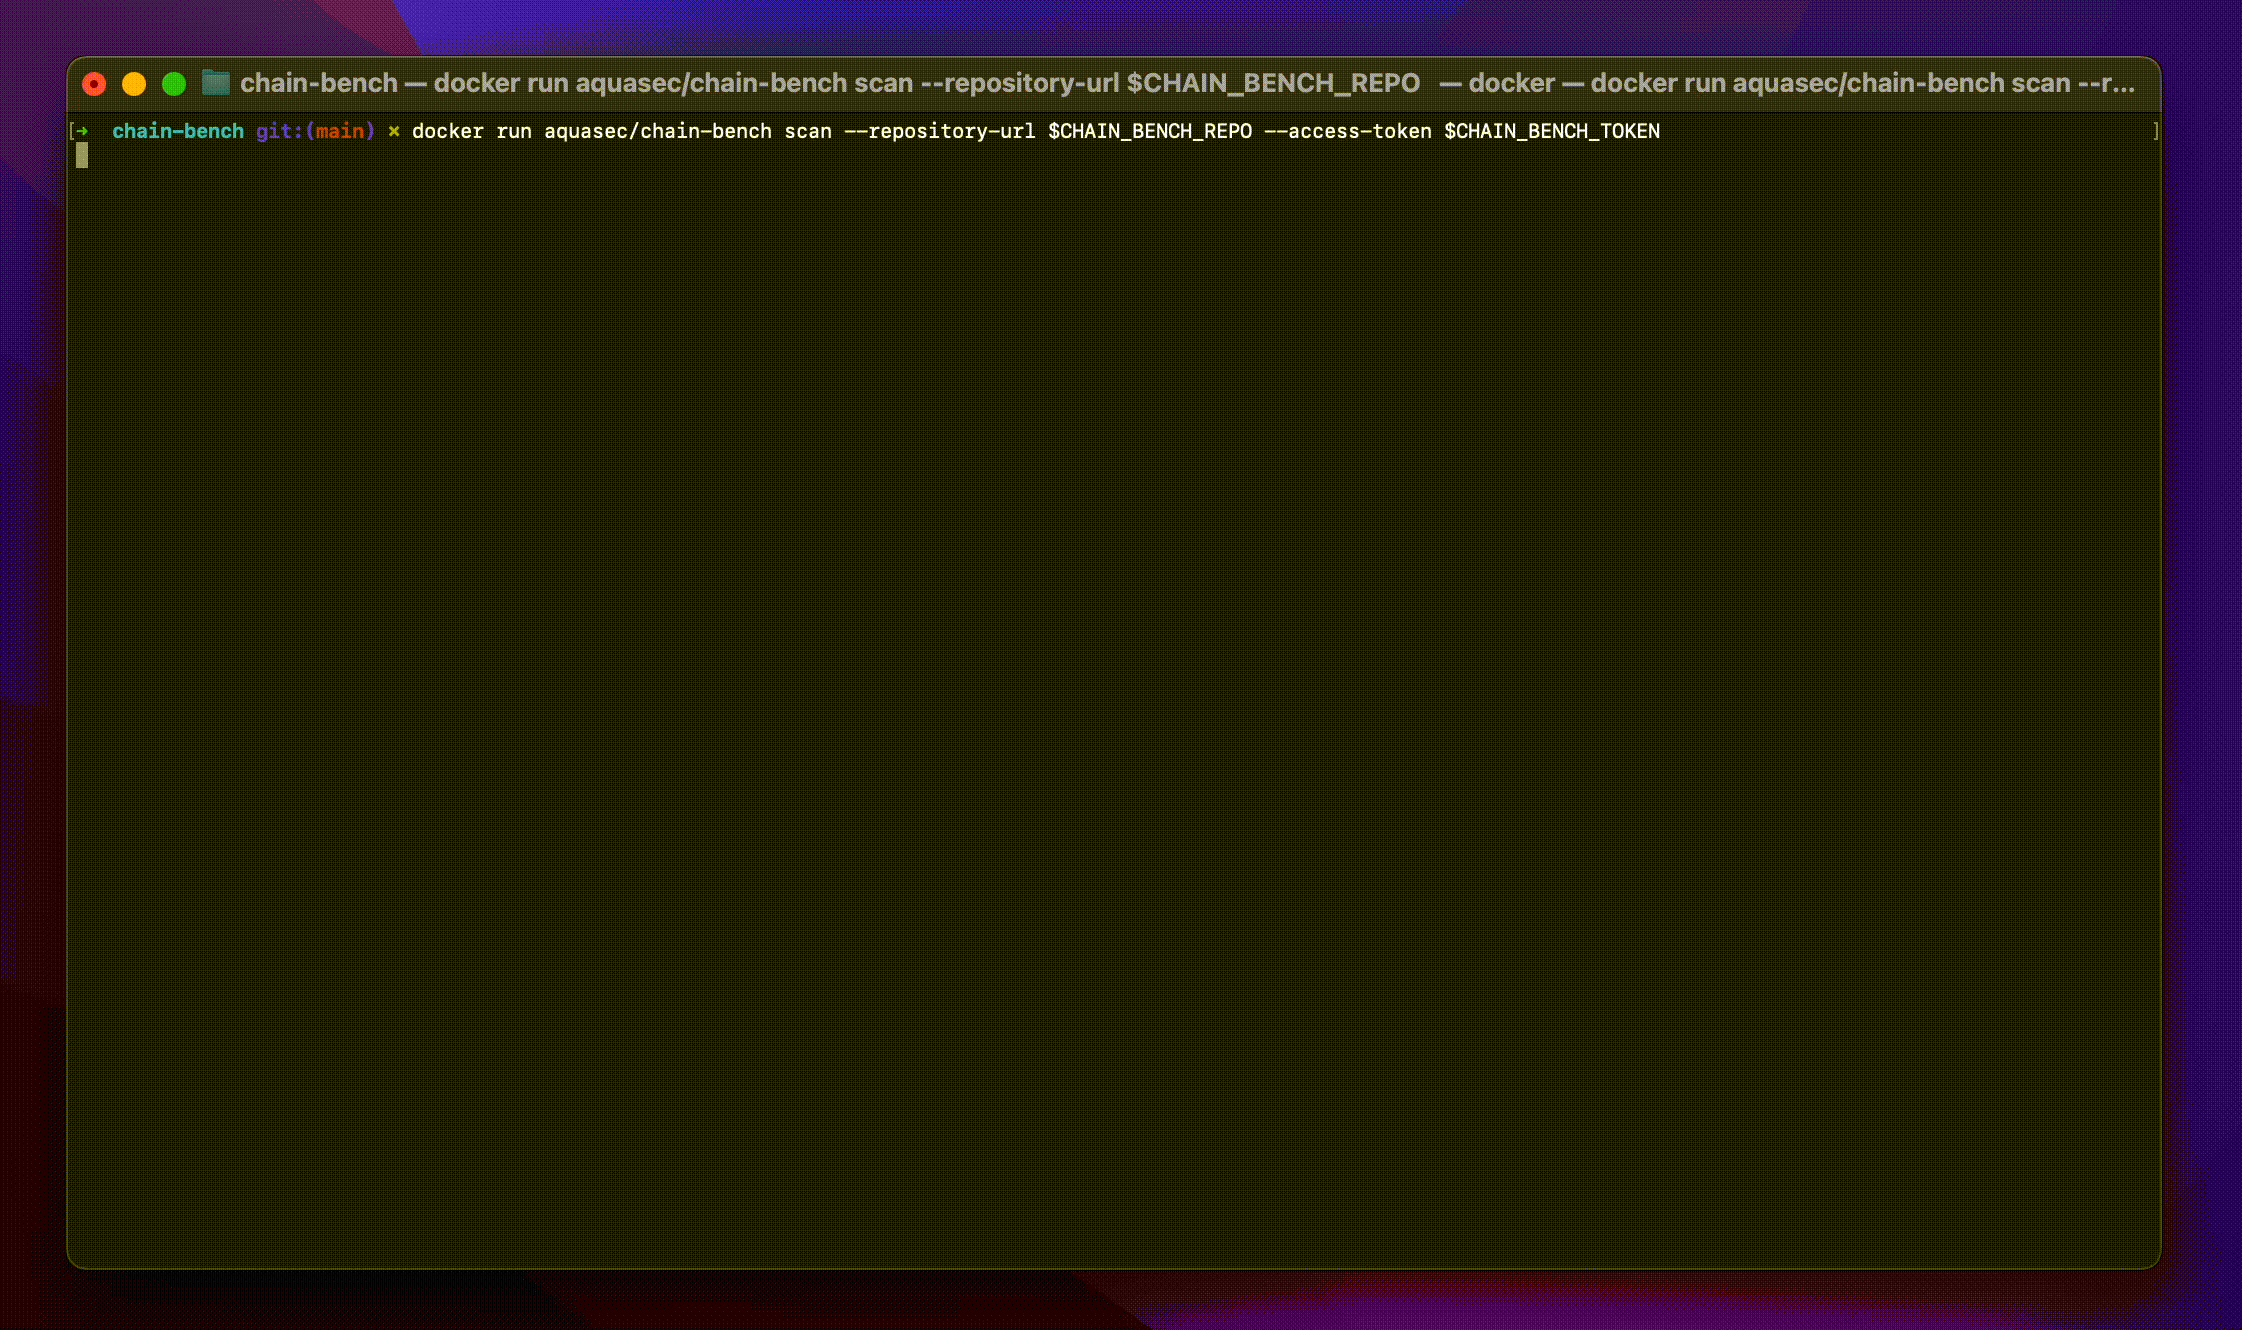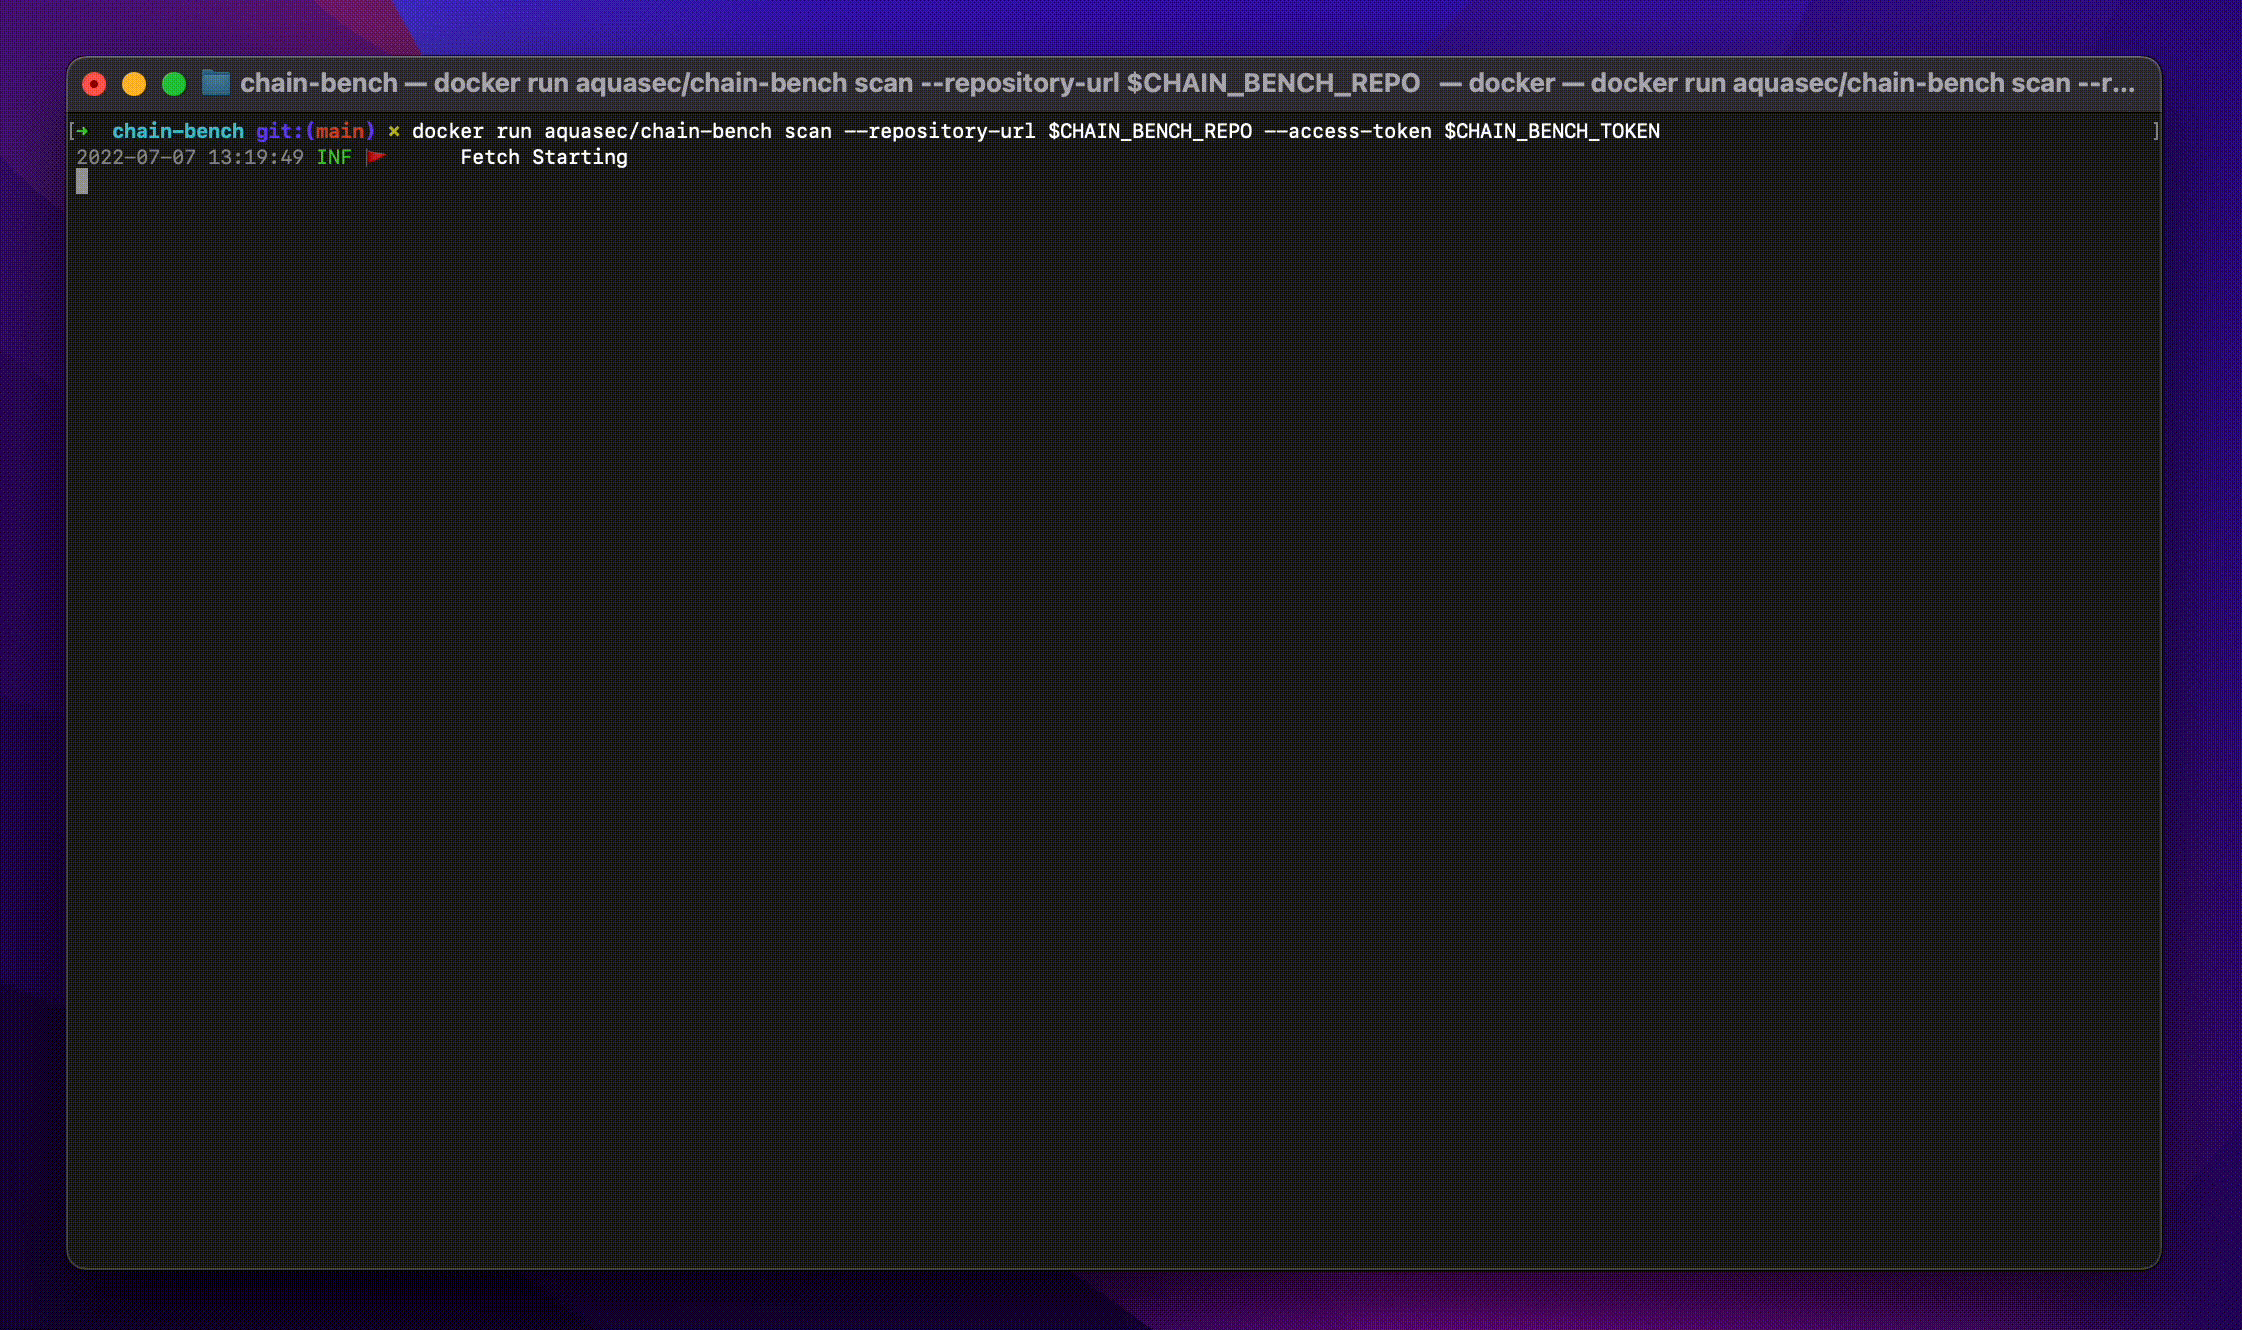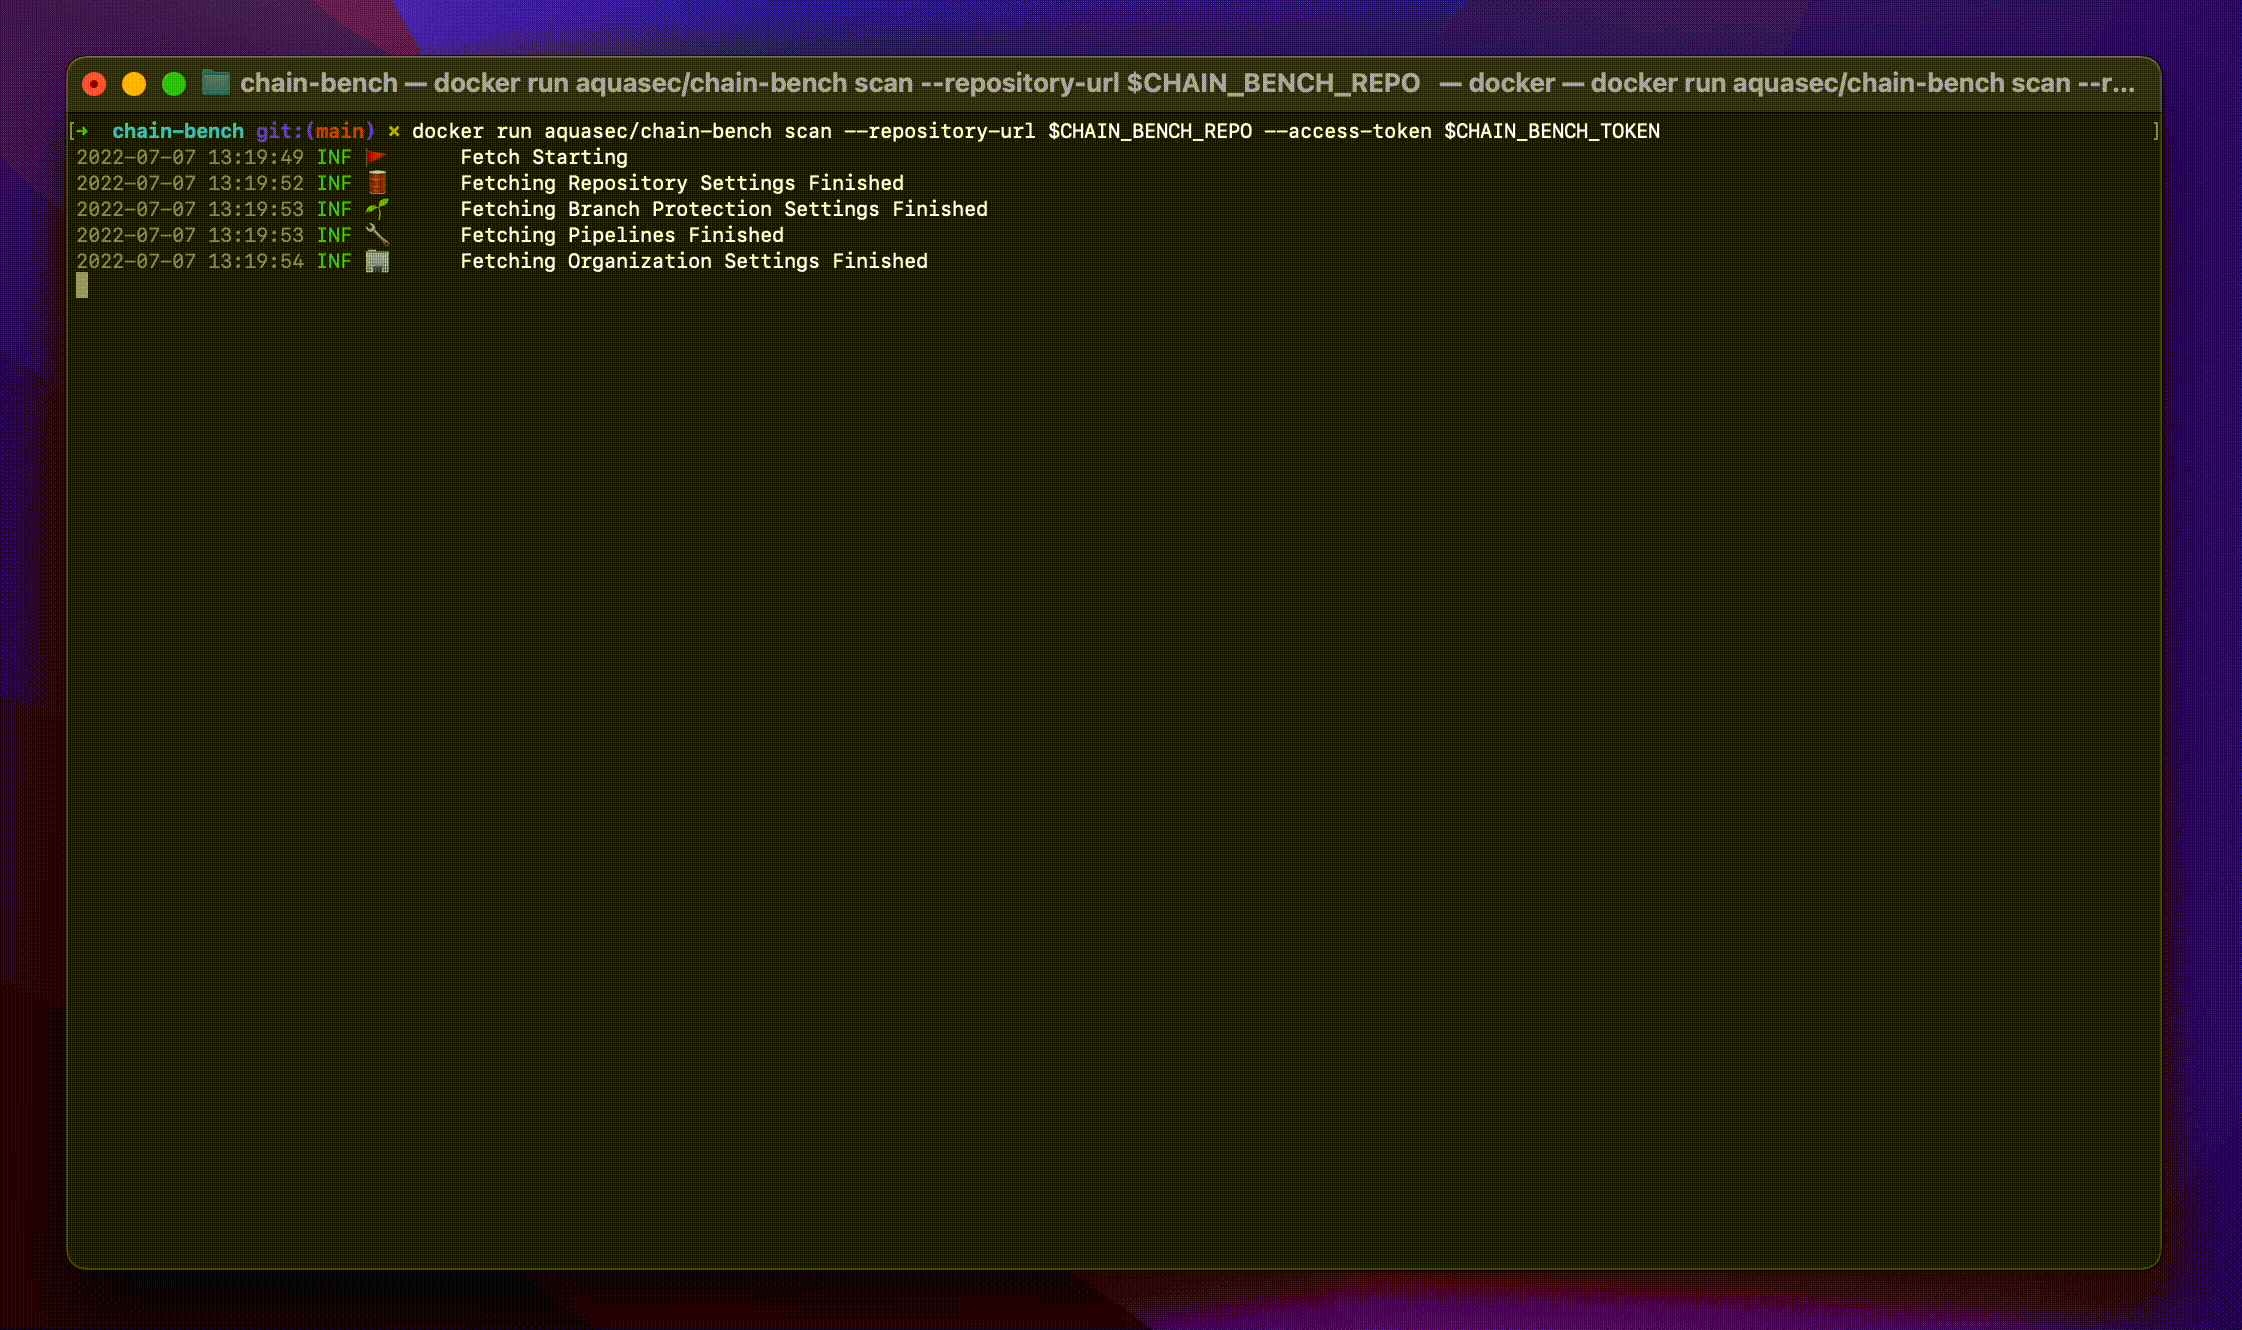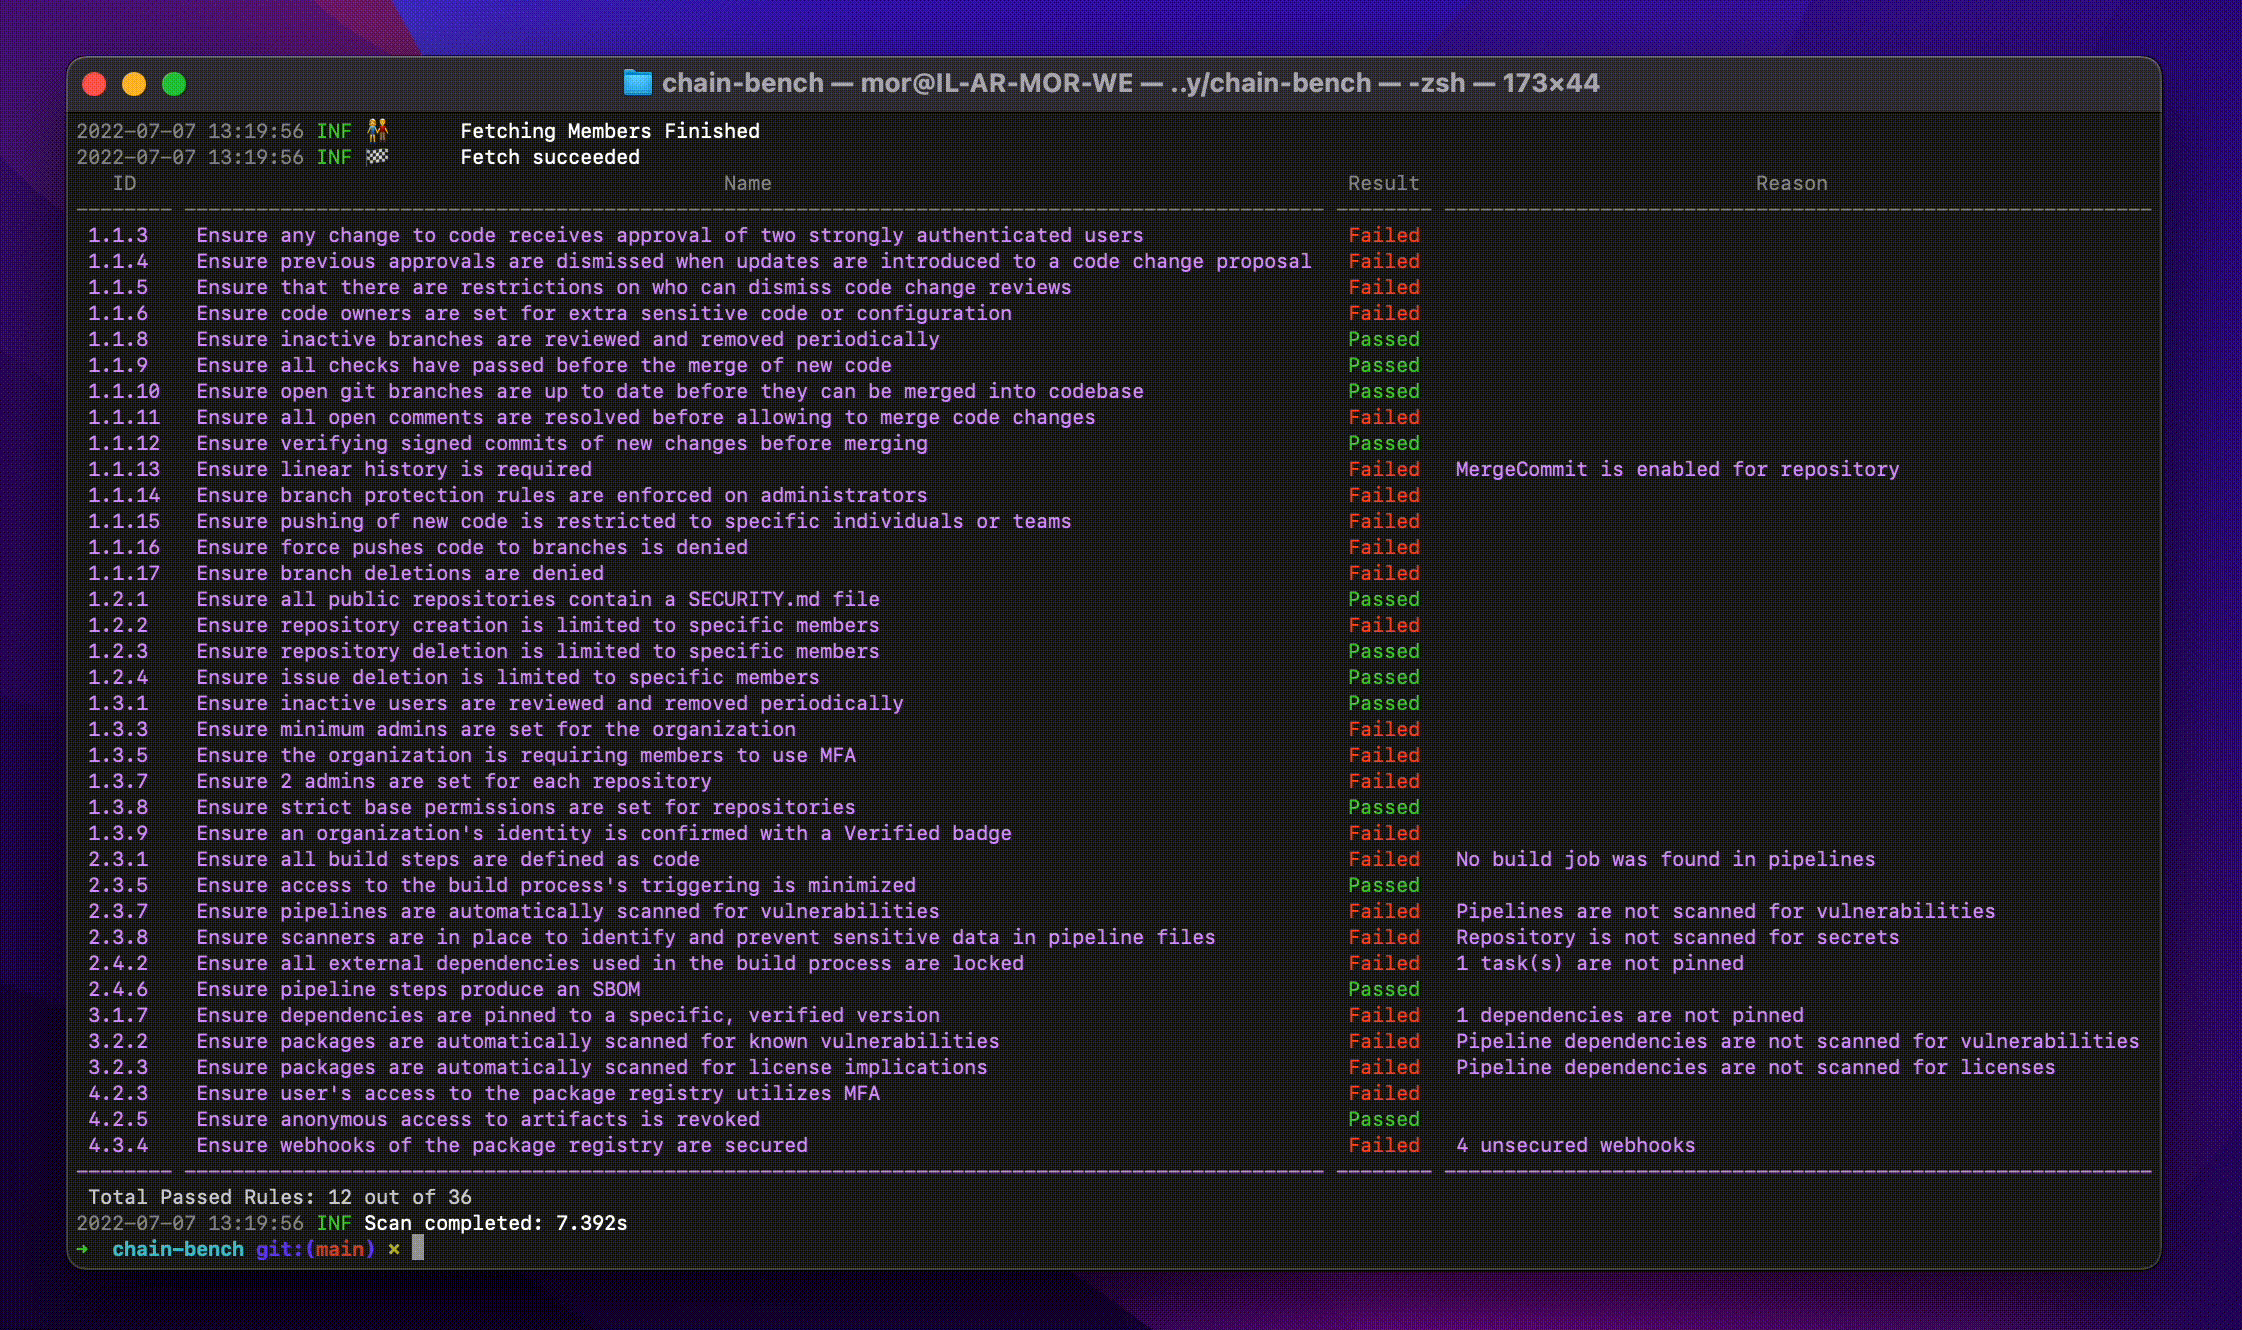 aquasecurity/chain-bench
ソフトウェアサプライチェーンセキュリティコンプライアンスをCISベンチマークに基づいて監査し、SCM設定、ブランチ保護、依存関係、CI/CDパイプラインのリスクをスキャンします。
 batfish/pybatfish
BatfishのPythonクライアント。ネットワーク設定分析ツールで、デバイス設定からネットワーク動作をモデル化し、導入前にセキュリティ、信頼性、コンプライアンスを検証します。
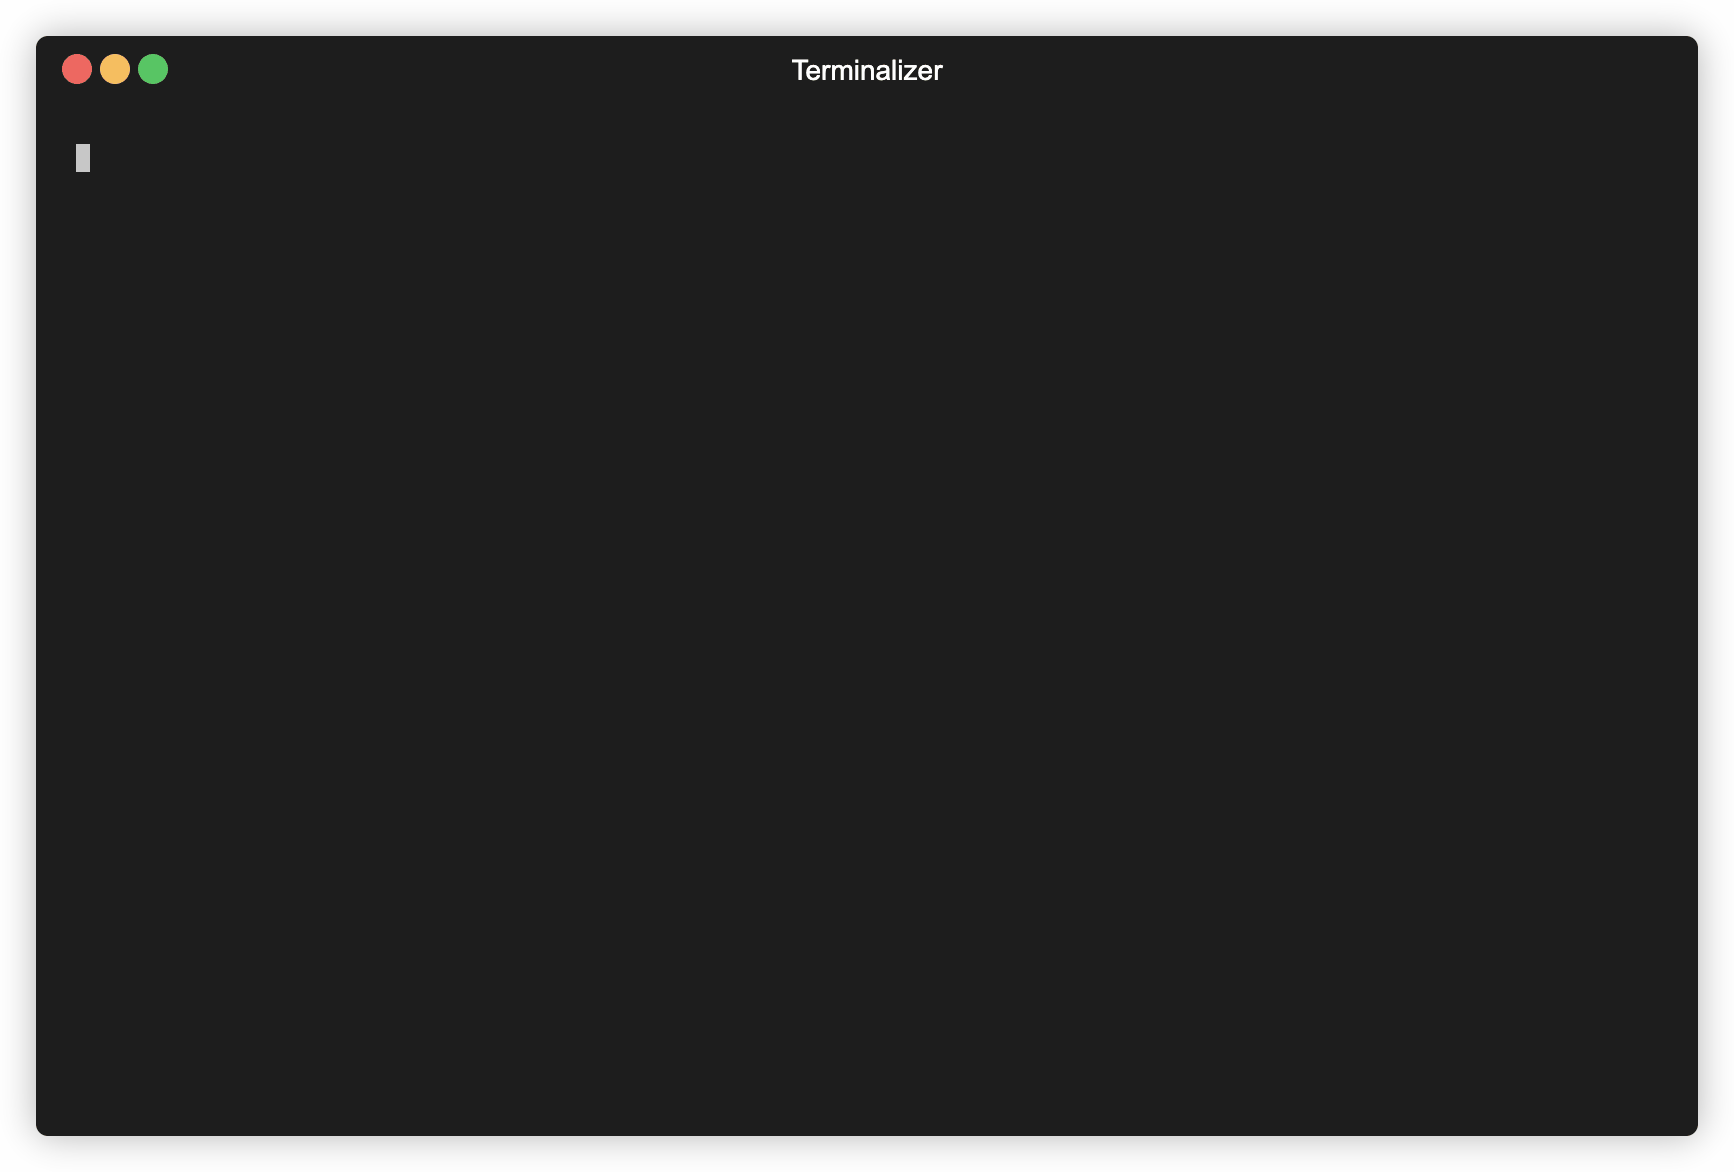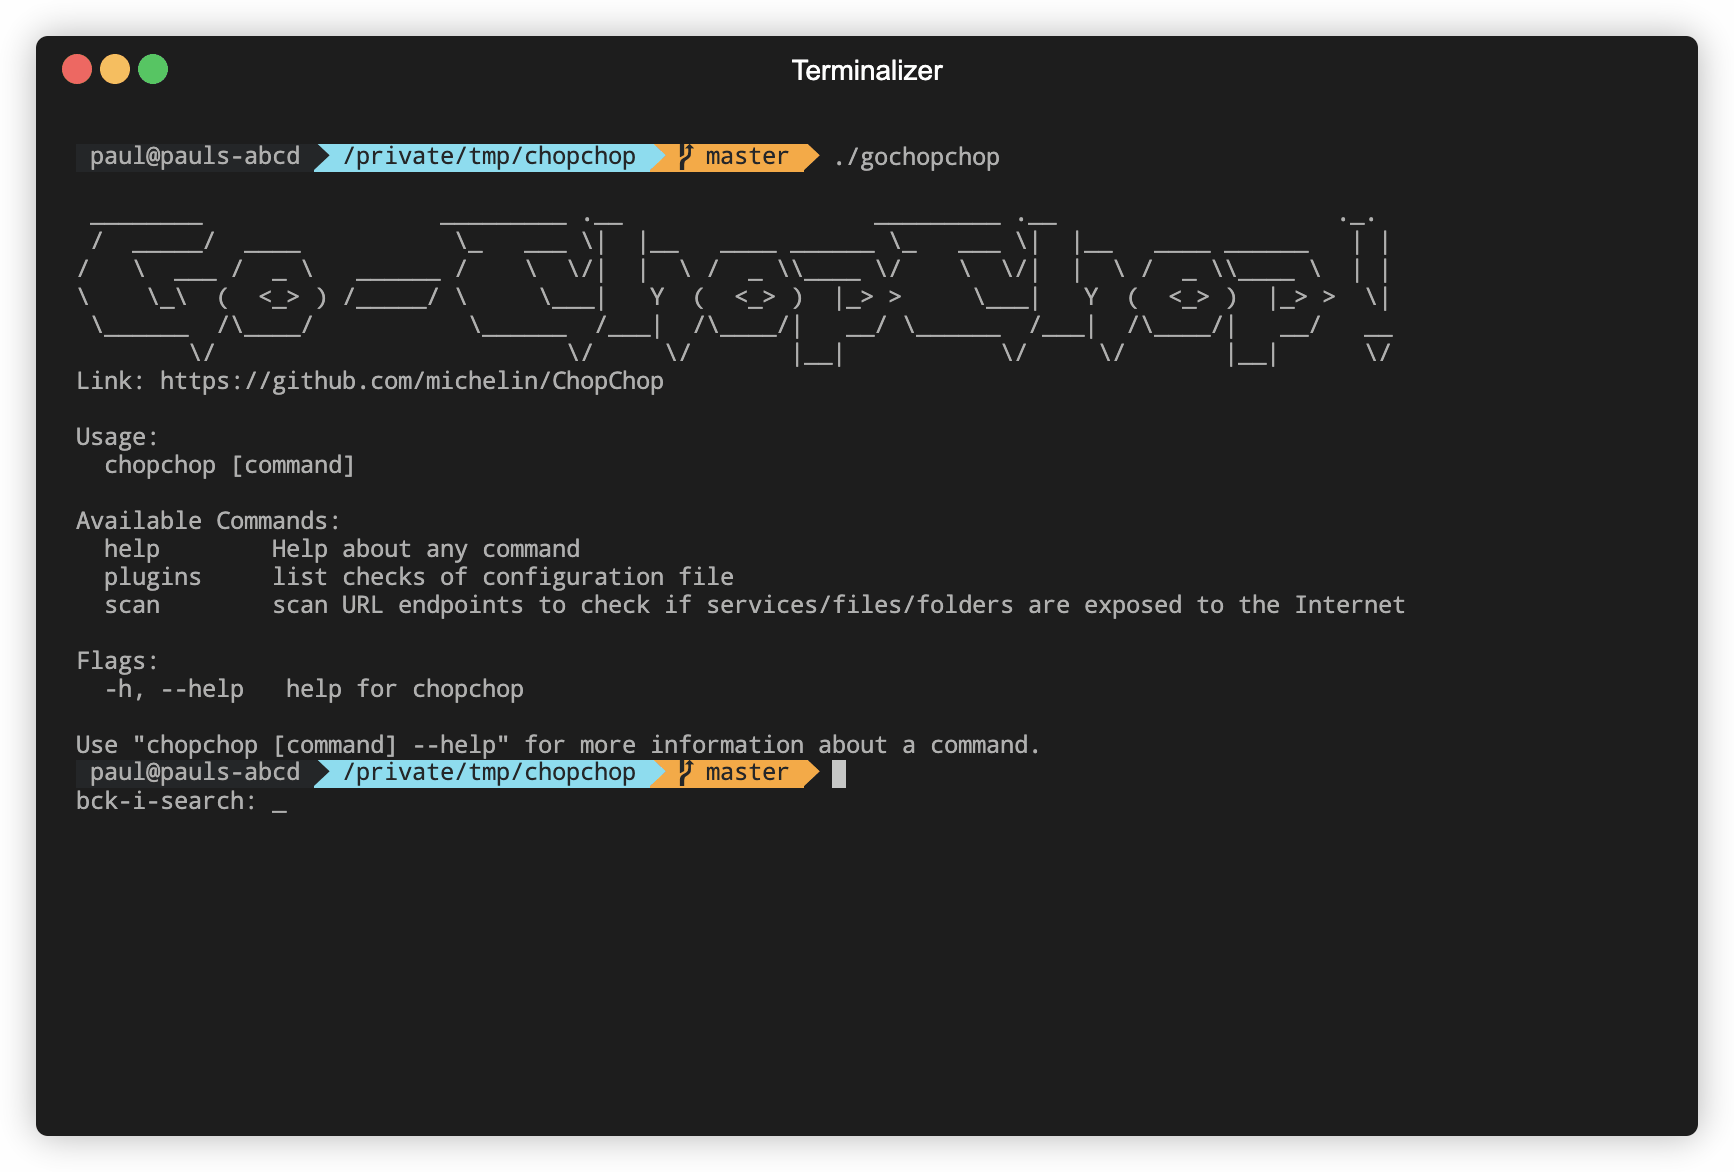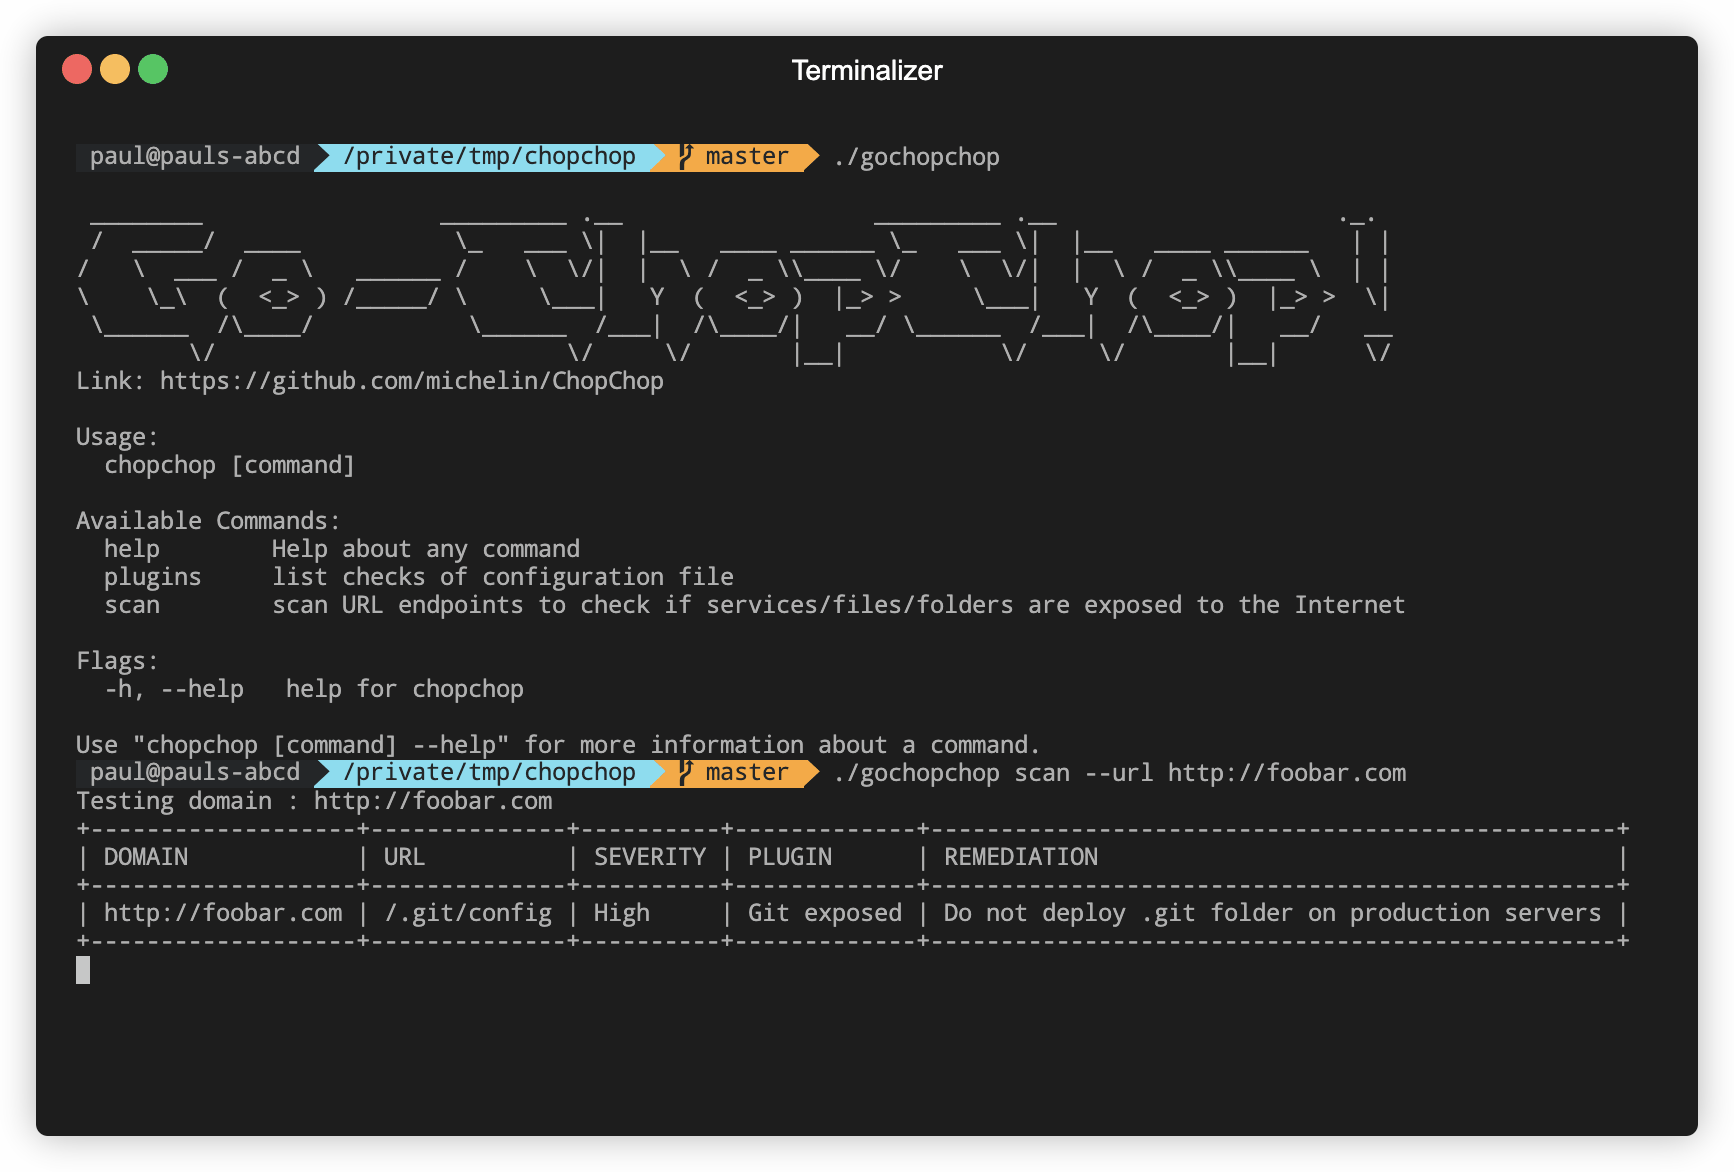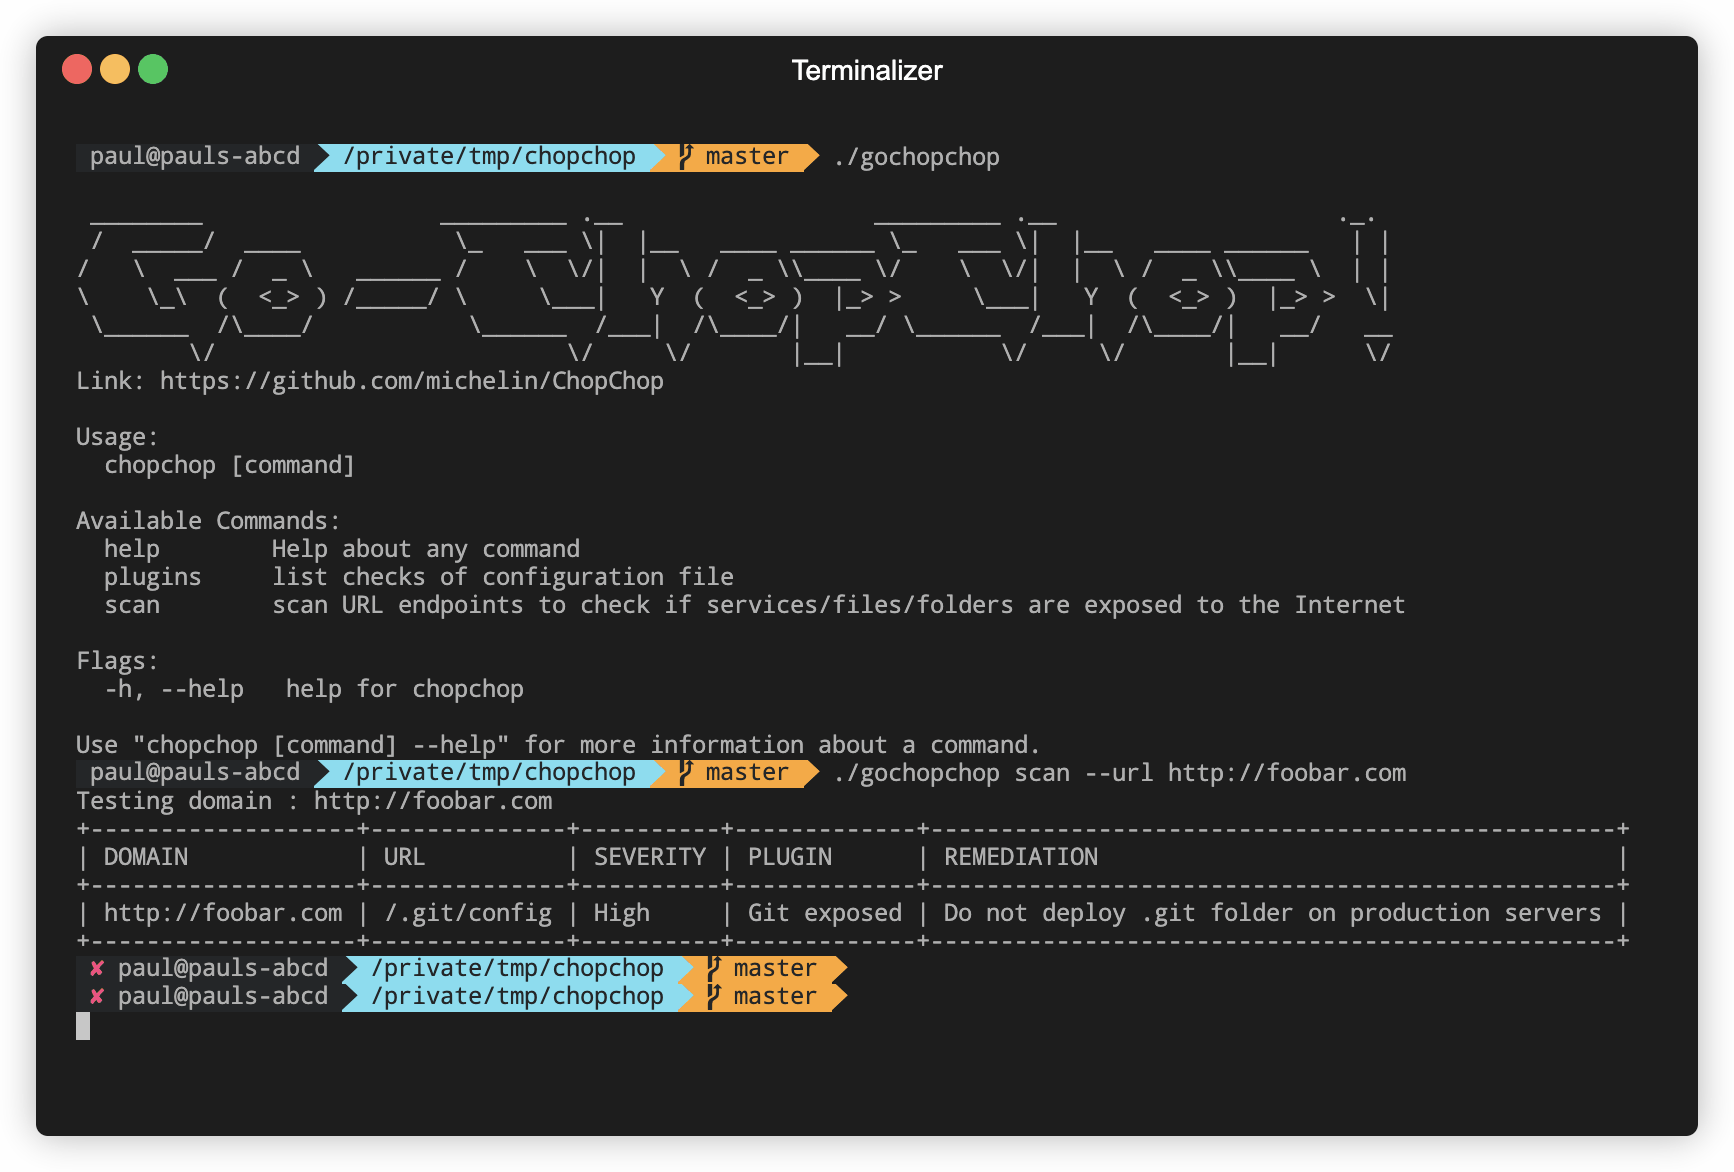 michelin/chopchop
YAML駆動のCLIスキャナーで、Webエンドポイント上の露出したサービス、ファイル、フォルダを検出します。カスタマイズ可能なシグネチャを使用して、開発者がセキュリティチェックをCI/CDパイプラインに統合できるように設計されています。
 optiopay/klar
ClairとDocker Registryの統合