#1

 0sec-labs/0
Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
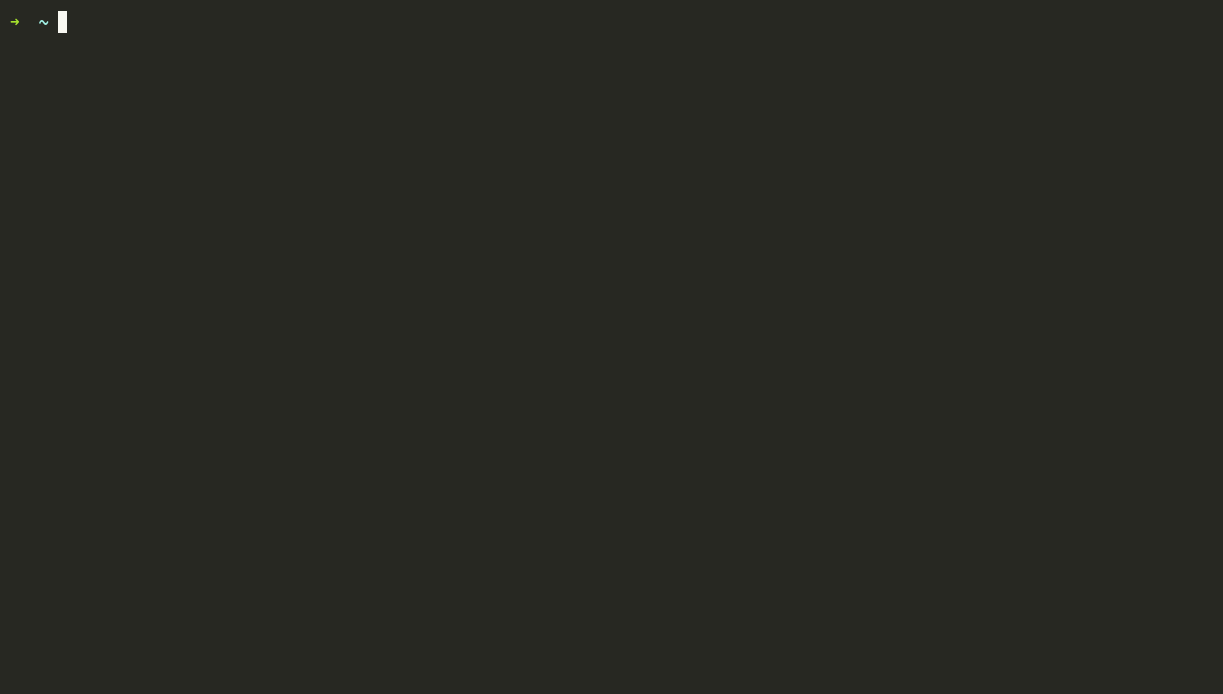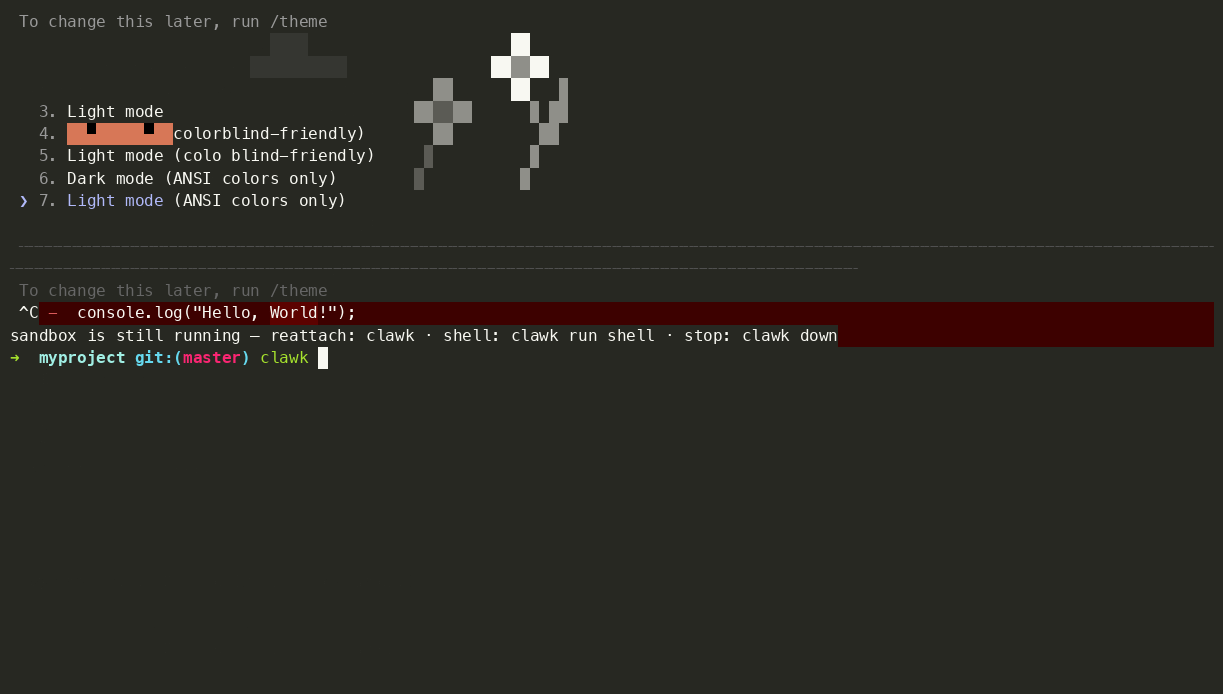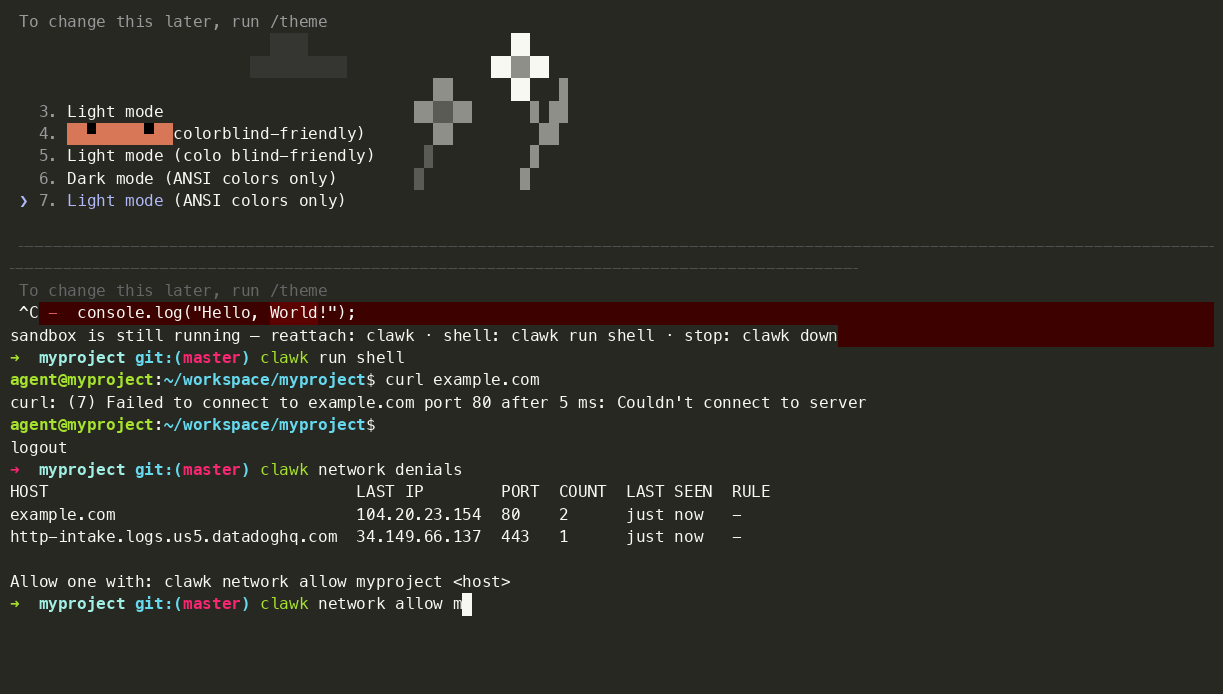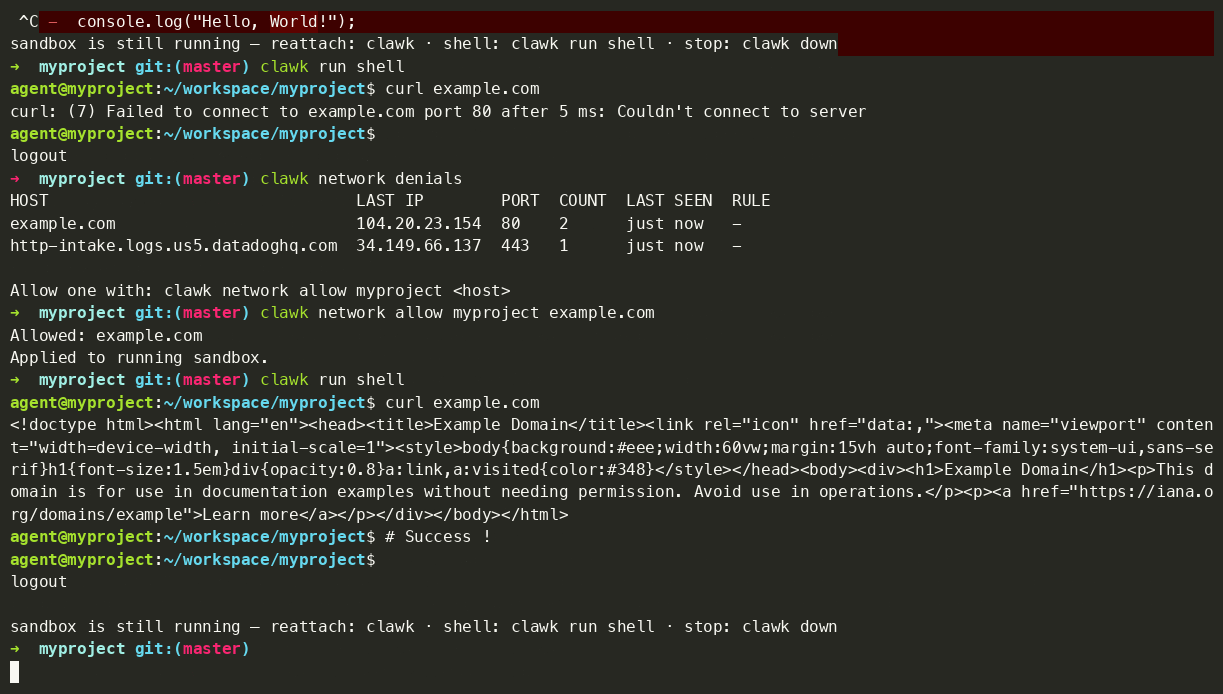 clawkwork/clawk
コーディングエージェントには、あなたのラップトップではなく、使い捨てのLinux VMを与えましょう
 shiftleftsecurity/sast-scan
Scanは、アプリケーションとその依存関係に対して静的解析ベースのセキュリティテストを実行するための、無料かつオープンソースのDevSecOpsツールです。CIおよびGitに対応しています。
 olacabs/jackhammer
Jackhammer - セキュリティ脆弱性の評価・管理を1つのツールで行い、セキュリティチームのあらゆる問題を解決します。
 adversis/tailsnitch
Tailscale構成のセキュリティ監査ツール。tailnetをスキャンして、設定ミス、過度に寛容なアクセス制御、セキュリティベストプラクティス違反を検出します。
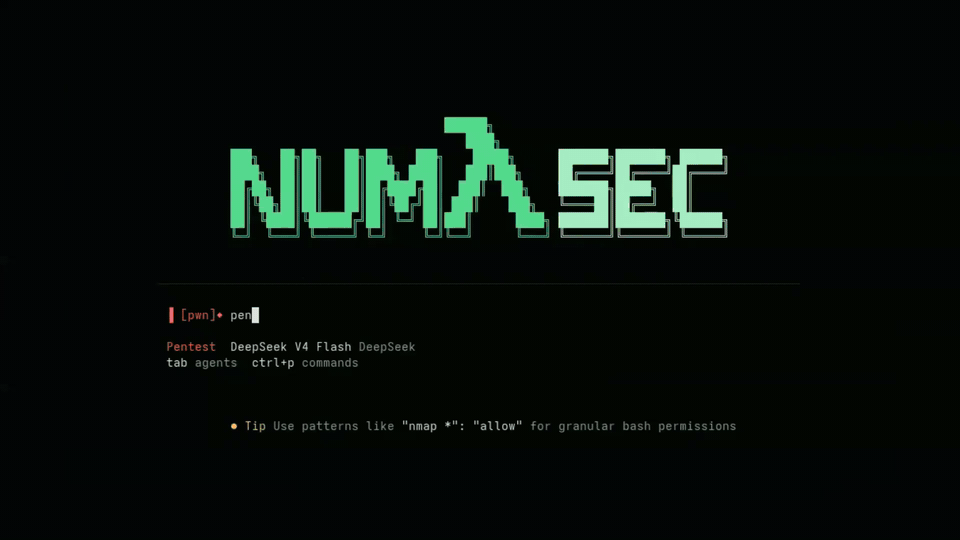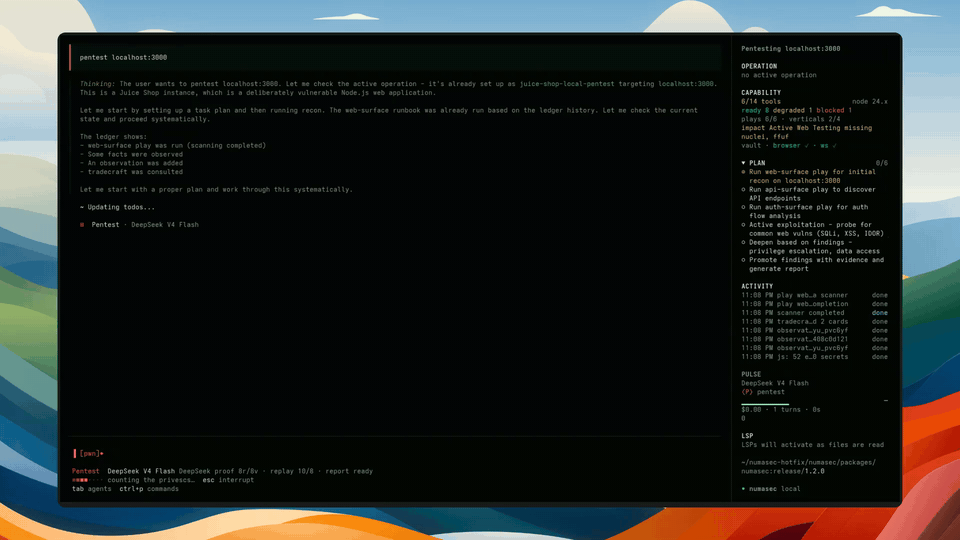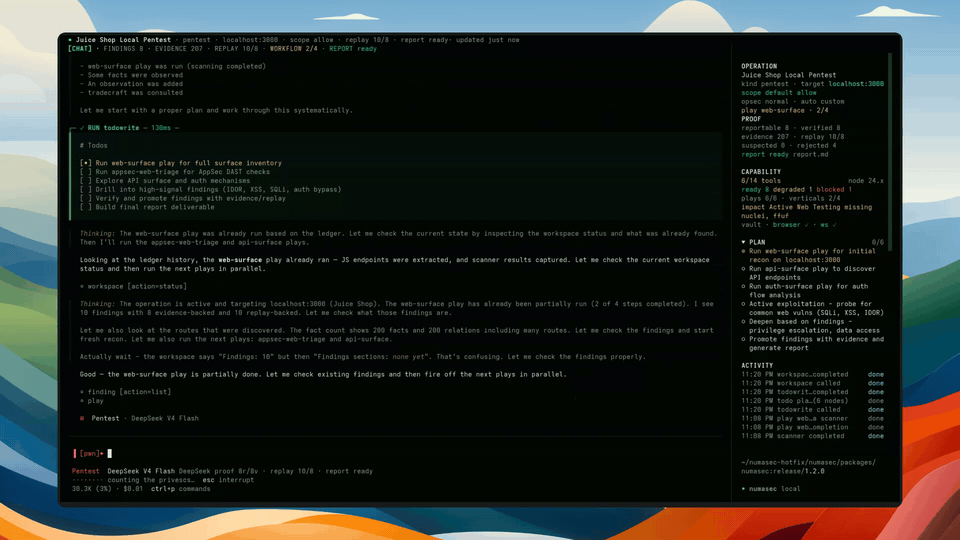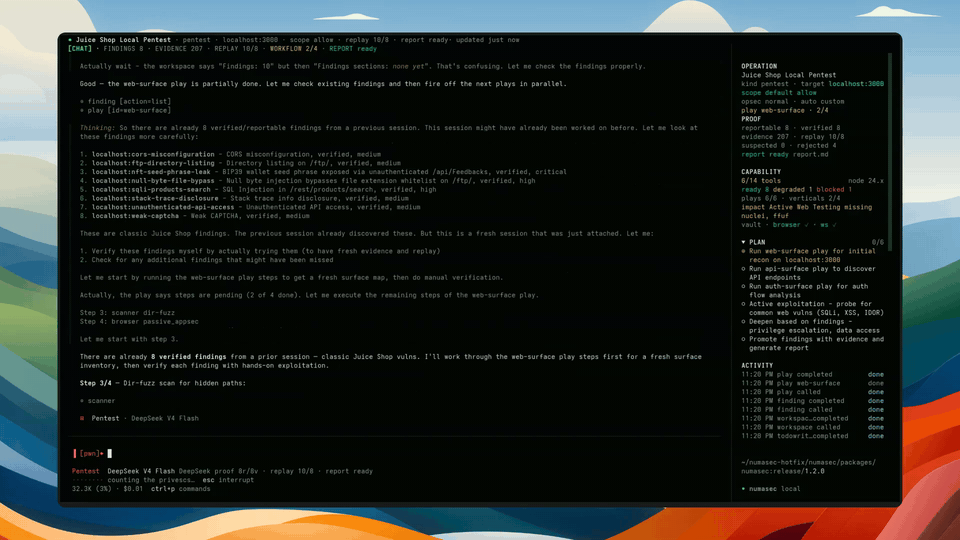 francescostabile/numasec
端末で動作するAIセキュリティエージェント。ローカルツール、ランブック、エージェントを統括し、許可されたAppSec、ペンテスト、OSINT、CTFのワークフローに対応。耐久性のある運用メモリと証拠追跡機能を備えています。
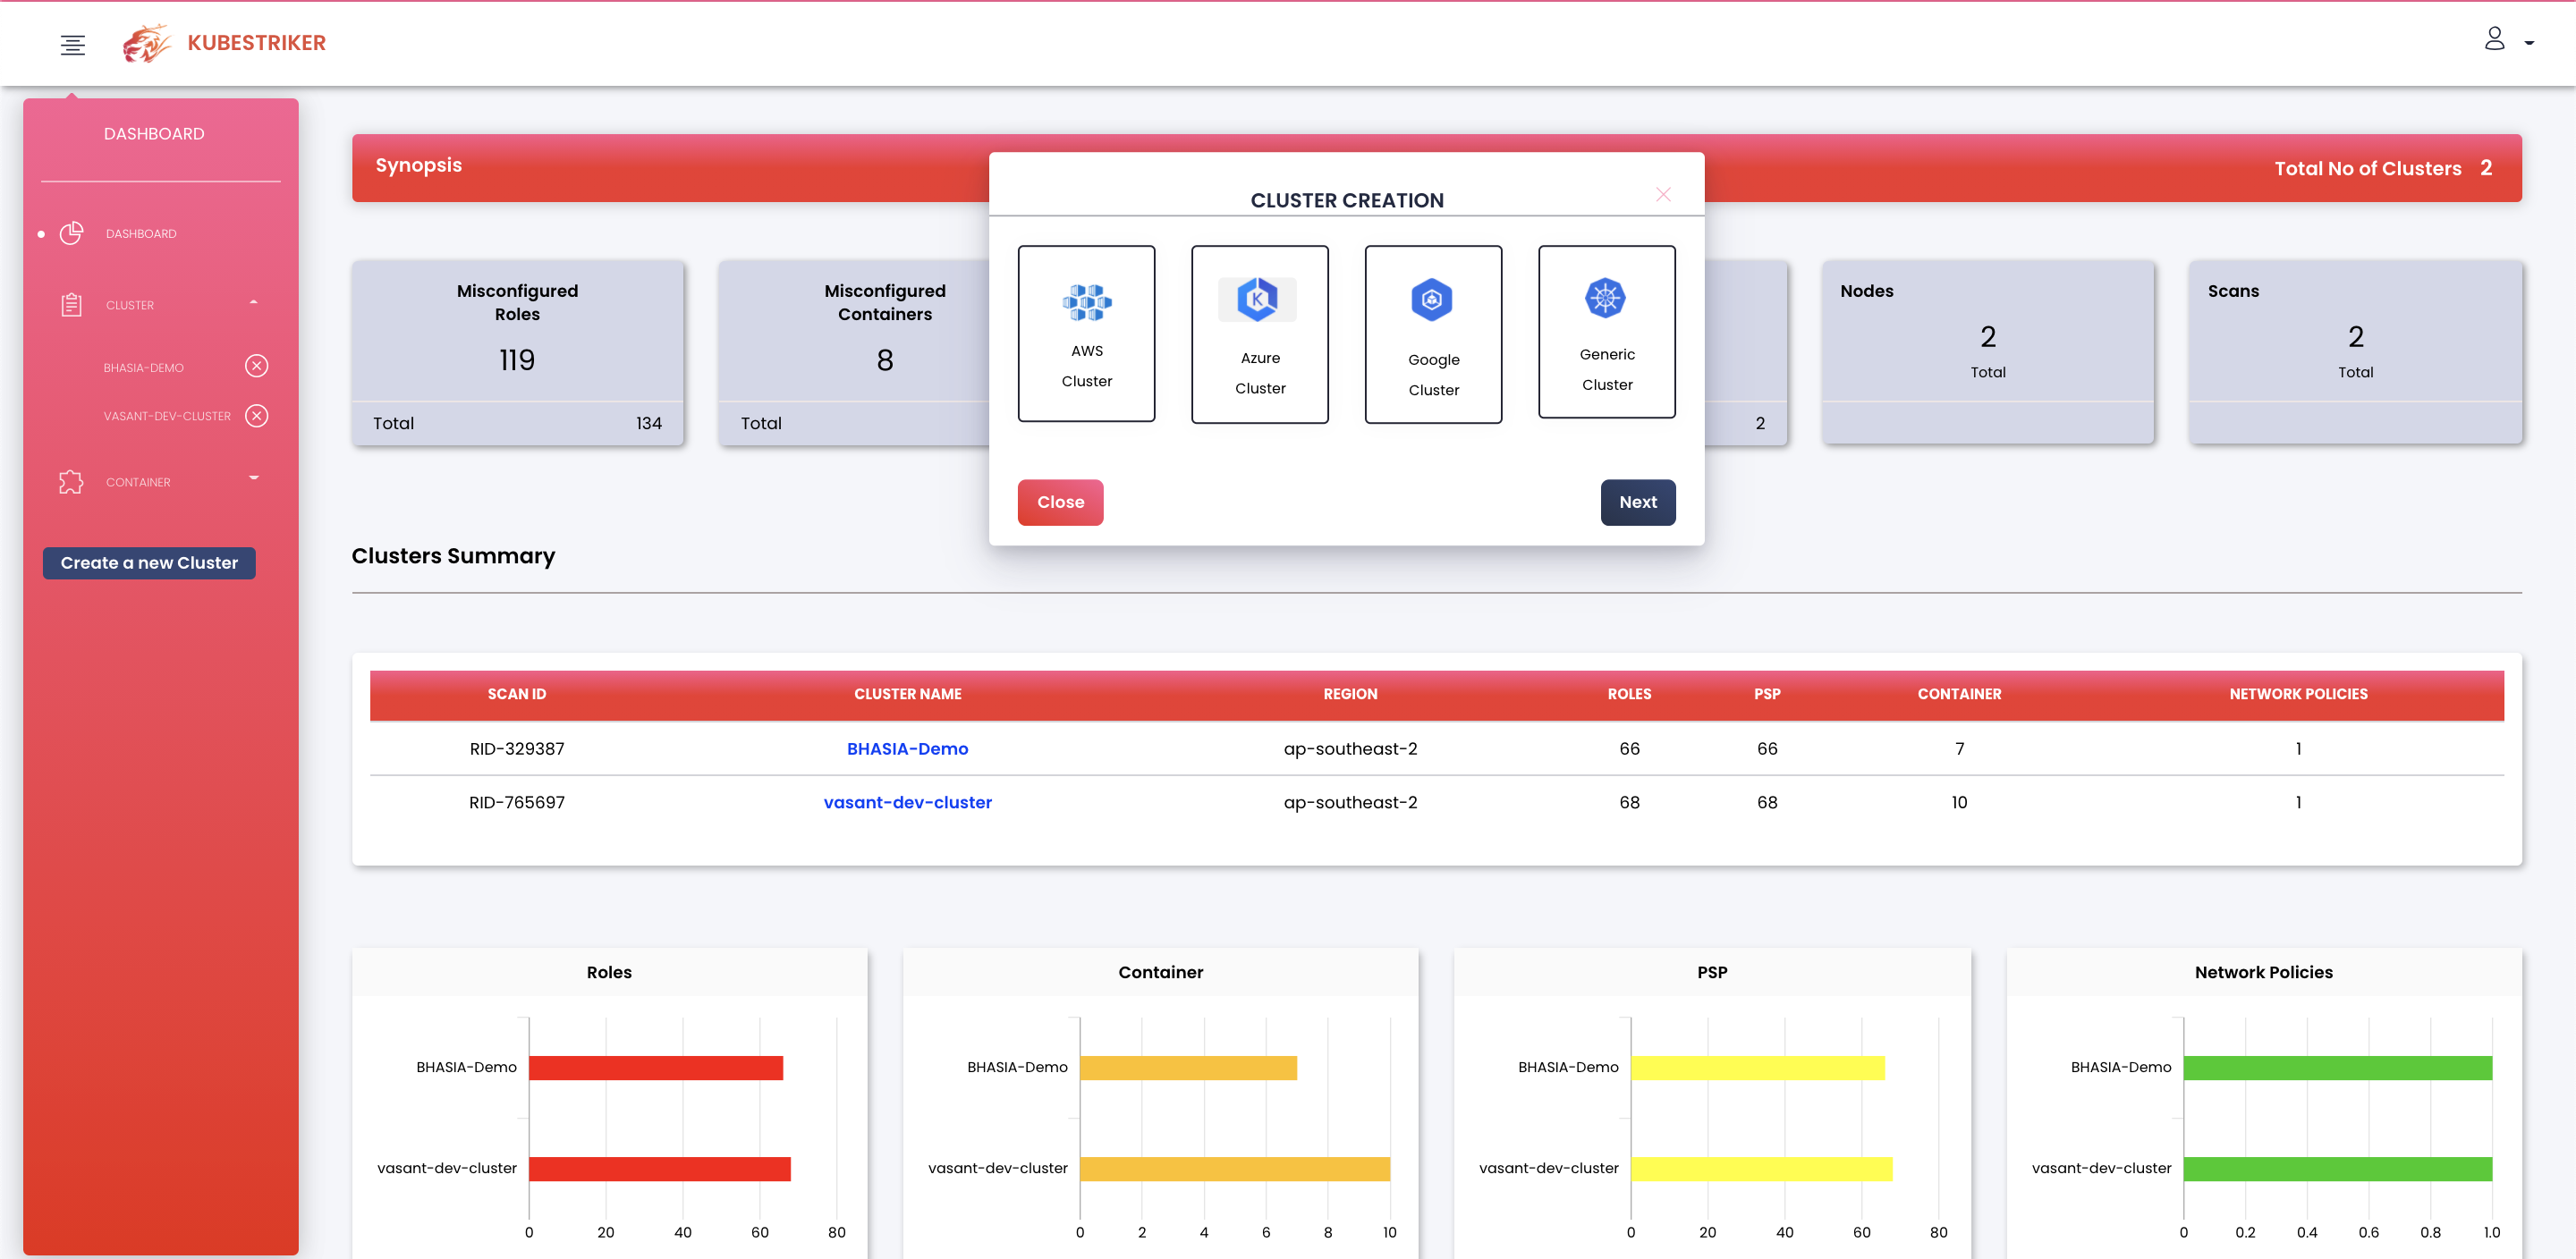 vchinnipilli/kubestriker
Kubernetes向けの超高速セキュリティ監査ツール
 p0ssuidao/terraguard
🛡️ 🔒 このプロジェクトの目標は、WireGuardを使用して独自のVPNサービスを簡単に作成・破棄できるようにすることです。
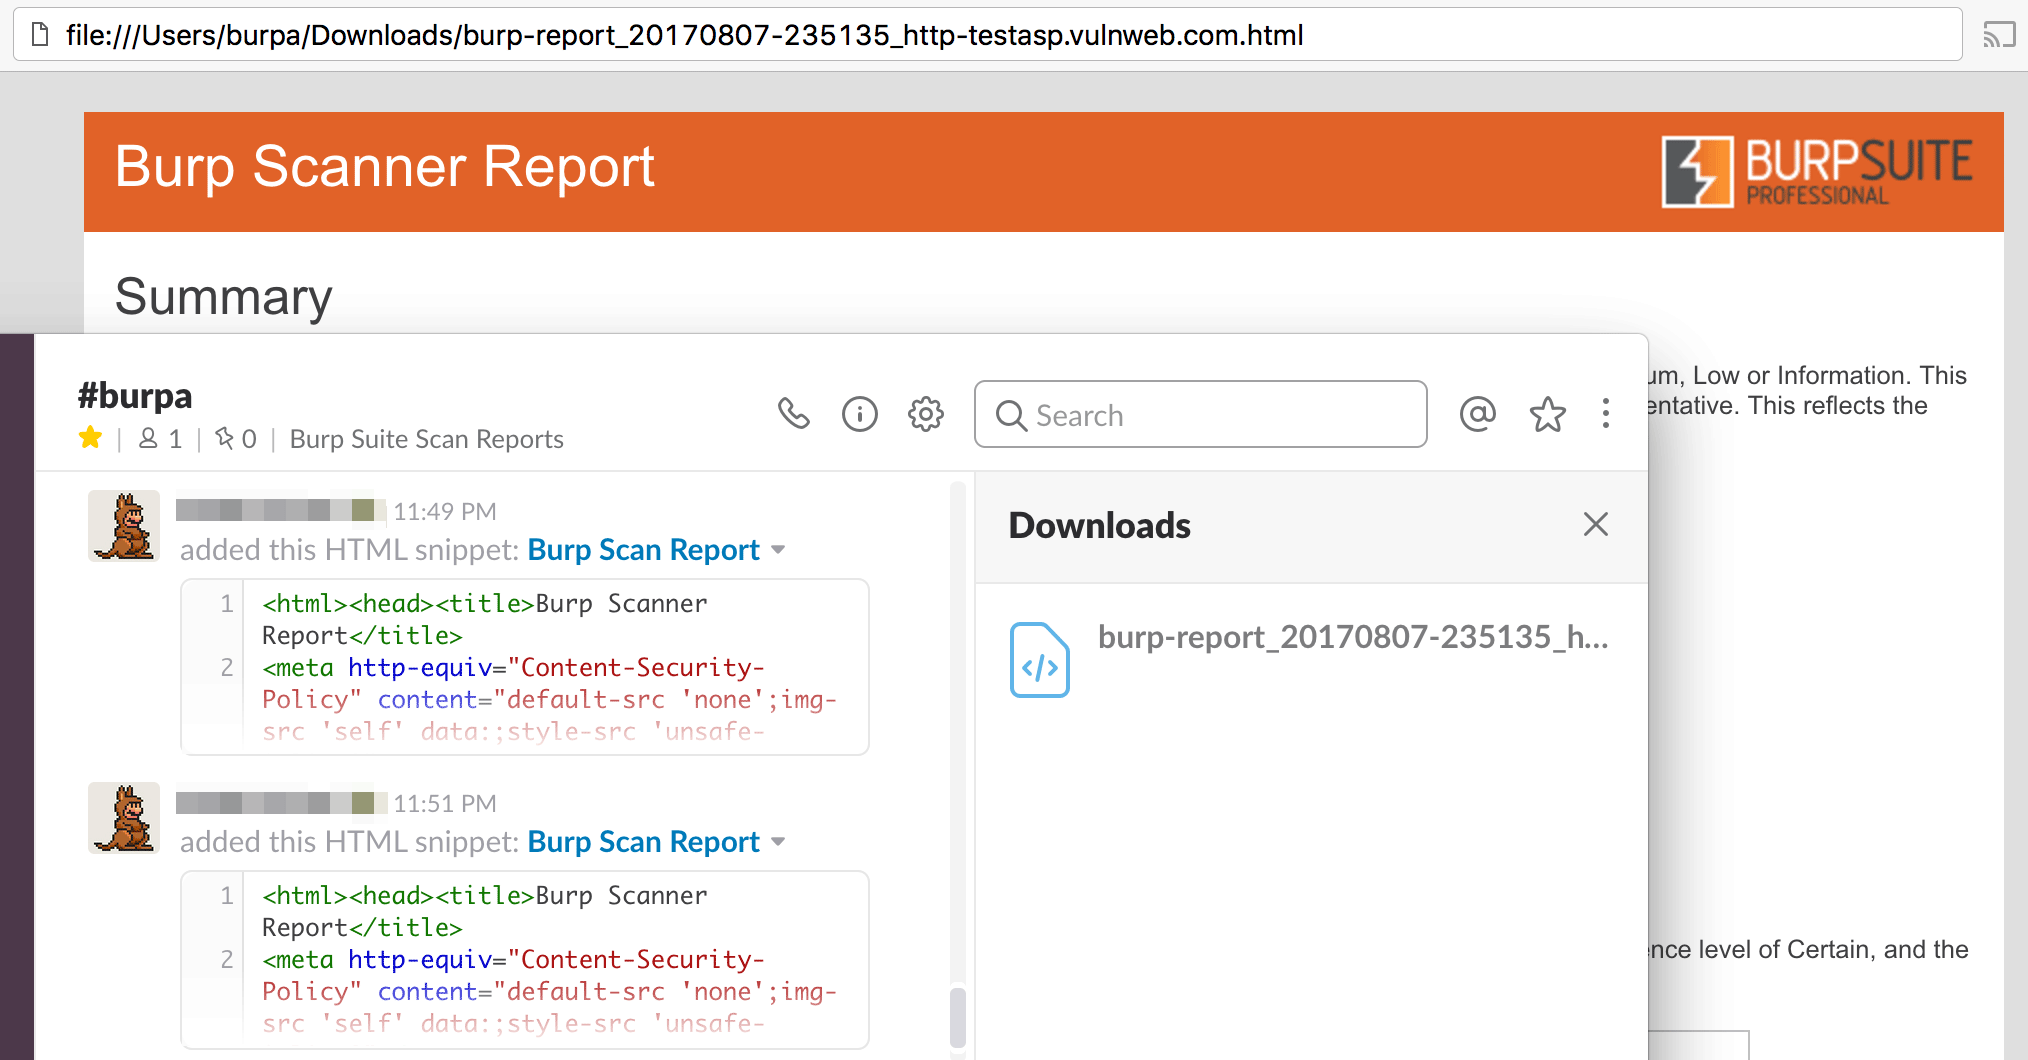 0x4d31/burpa
Burp-Automator: Slack連携を備えたBurp Suite自動化ツール。JenkinsやSeleniumと連携して、動的アプリケーションセキュリティテスト(DAST)を自動化できます。
 secdevops-cuse/cyberrange
オープンソースのAWSサイバーレンジ
 harbor-framework/terminal-bench-2
コンテナ化された環境における脆弱性解決、コードデバッグ、タンパク質アセンブリなどの現実世界のタスクでAIエージェントを評価するためのベンチマーク。最先端の研究所がエージェントの能力を測定するために使用しています。
 newrelic/rusty-hog
複数のソースからのシークレットスキャナー。Gitリポジトリ、S3バケット、ファイルシステム、Confluence、JIRA、Slack、Google Docs全体で、正規表現とエントロピー分析を使用してAPIキー、パスワード、PIIを検出します。
 dev-sec/puppet-os-hardening
このPuppetモジュールは、数多くのセキュリティ関連の設定を提供し、全方位的な基本保護を実現します。
 ossillate-inc/packj
静的および動的分析ツール。オープンソースパッケージの悪意のある、脆弱性のある、リスクのある属性を監査し、サプライチェーン攻撃を防ぐためにサンドボックス化されたインストールを備えています。
 trailofbits/semgrep-rules
静的コード解析、セキュリティ脆弱性の検出、および複数の言語にわたる安全なコーディング慣行を適用するための Semgrep ルール集。
 liske/needrestart
パッケージアップグレード後に古いライブラリを使用しているデーモンを識別して再起動し、セキュリティを維持するシステムユーティリティです。コンテナとインタープリタに対応しています。