#1

 canyonroad/agentsh
AIエージェント向けの実行層セキュリティ(ELS) — 監査機能付きポリシー強制シェル。
 owasp/rbac
PHP-RBAC は、PHP 向けの認可ライブラリです。開発者に NIST Level 2 標準ロールベースアクセス制御などを、これまでで最速の実装で提供します。
 jingkaihe/matchlock
AIエージェント向けの一時的なmicroVMサンドボックス。ネットワークの許可リスト化、MITMプロキシによるシークレットインジェクション、VMレベルの分離を提供。1秒未満で起動し、Go/Python/TypeScript SDKをサポート。
 devops-kung-fu/bomber
ソフトウェア部品表(SBOM)をスキャンしてセキュリティ脆弱性を検出します
 pompelmi/pompelmi
Node.js用ClamAVウイルススキャン — ファイルアップロードを単一の関数呼び出しでスキャン。依存関係ゼロ。型付きシンボル判定。ローカルまたはDocker/clamd。
 cycodelabs/raven
GitHub ActionsのCI/CDワークフローをスキャンしてセキュリティ脆弱性を検出し、結果をNeo4jグラフデータベースにインデックス化し、設定ミス、インジェクション、サプライチェーンリスクを検出するためのクエリライブラリを提供します。
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 trailofbits/testing-handbook
Trail of Bits テストハンドブック - appsec.guide
 dev-sec/chef-ssh-hardening
This chef cookbookは、安全なssh-clientおよびssh-server設定を提供します。
 projectdiscovery/nuclei-action
Nucleiによる脆弱性スキャン
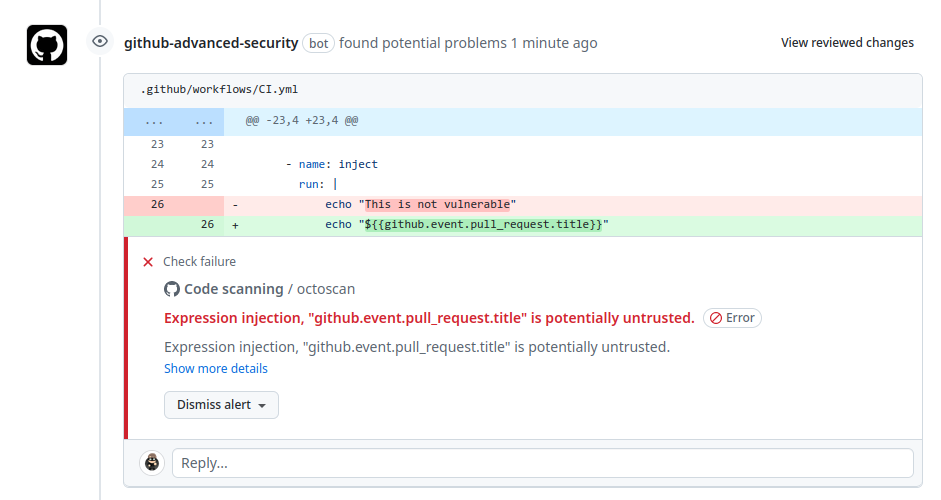 synacktiv/octoscan
Octoscanは、GitHub Actionsワークフロー用の静的脆弱性スキャナーです。
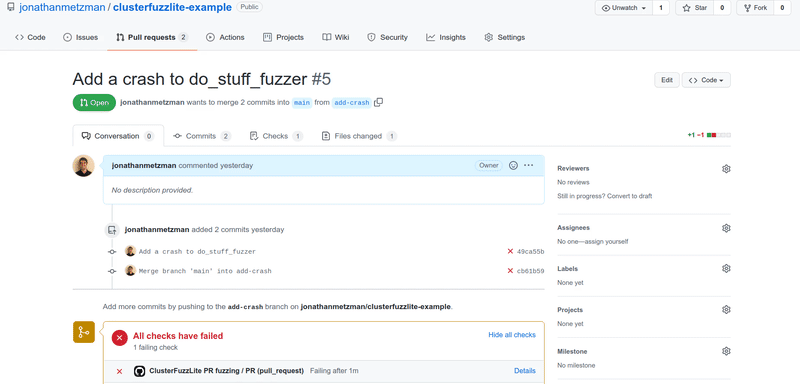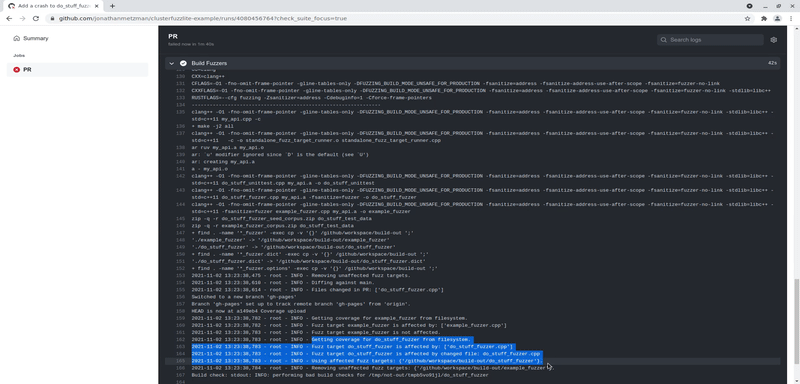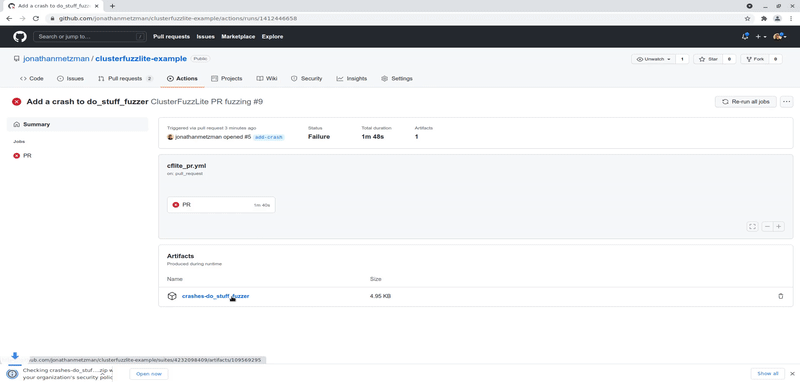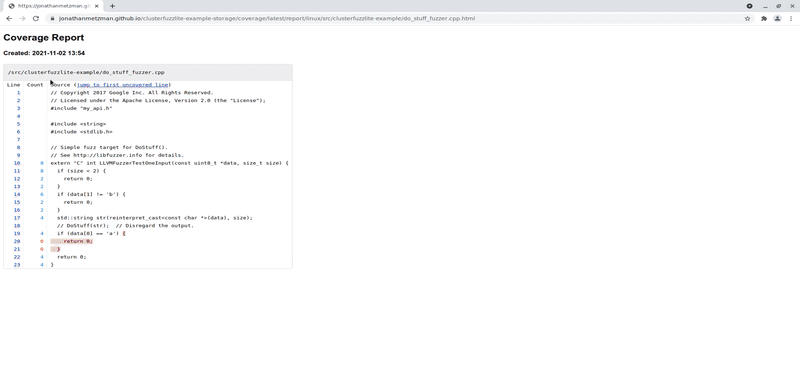 google/clusterfuzzlite
継続的なファジングソリューションで、CIワークフローに統合され、コード変更やバッチ実行における脆弱性を発見します。複数の言語とCIシステムをサポートしています。
 poshbotio/poshbot
Powershellベースのボットフレームワーク
 elttam/semgrep-rules
脆弱性検出および監査に重点を置いたコードレビューのための静的解析セキュリティルール。Java、Go、Python、C#、Kotlin、PHP、Kubernetes、GitHub Actions に対応。
 corgea/sighthound
Tree-sitterベースの静的脆弱性スキャナで、パターンマッチングとテイントフロー解析により多言語ソースコードを分析します。結果はテキスト、JSON、CSV、またはSARIF形式で出力し、CI/CD統合に対応します。
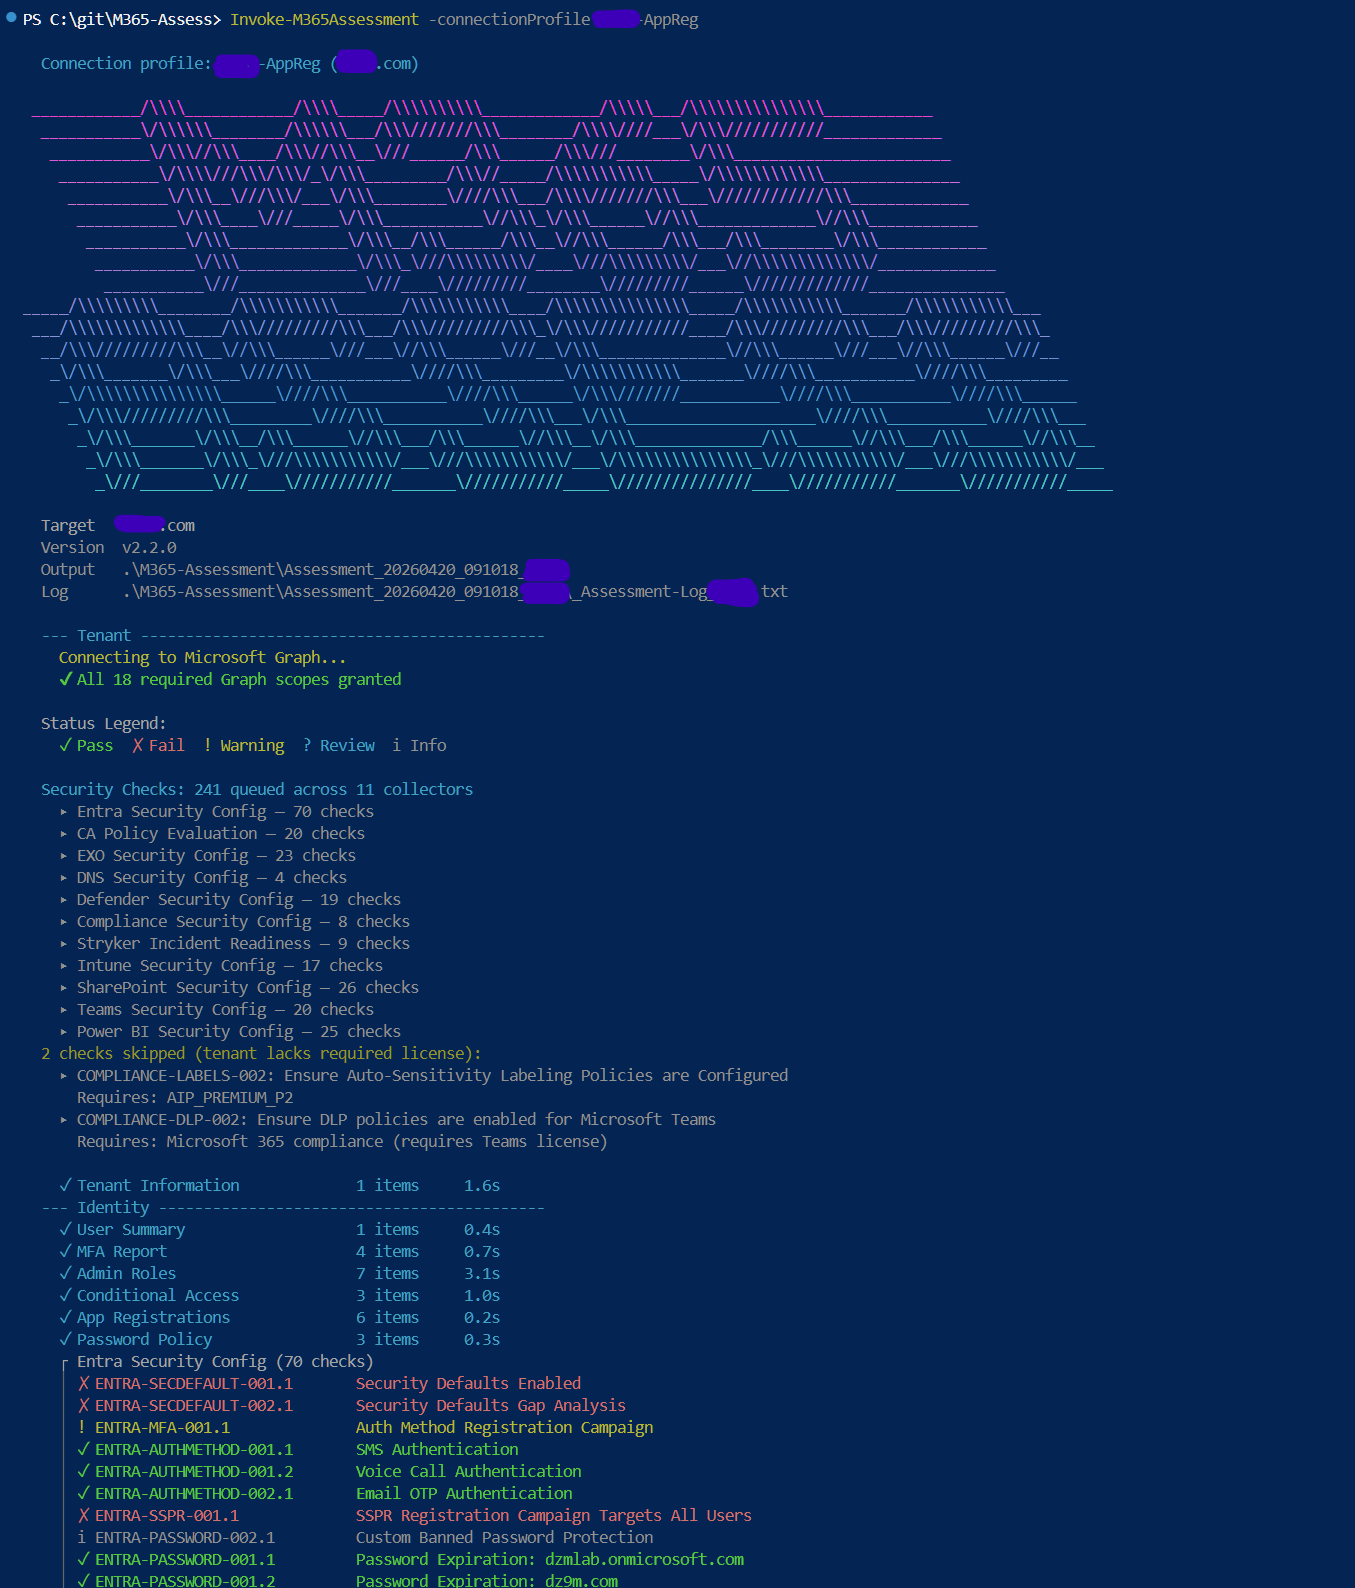 galvnyz/m365-assess
14のコンプライアンスフレームワークにわたる290以上の自動チェック、インタラクティブなHTMLレポート、データはマシンから外部に漏れません。
 synacktiv/nord-stream
Nord Streamは、悪意のあるパイプラインを展開することでCI/CD環境内に保存されたシークレットを抽出できるツールです。現在、Azure DevOps、GitHub、GitLabをサポートしています。