
 #1

 thirukguru/aws-perimeter
端末ベースのAWSセキュリティスキャナーで、VPC、IAM、S3、CloudTrail、コンテナ(ECS/EKS)、AI攻撃検出にわたる102以上のセキュリティチェックを実施します。危険なIAM権限、露出したシークレット、設定ミスのあるS3バケット、コンテナの脆弱性、そして新興のLLMjacking…
 mbennett-labs/crypto-scanner
コードベースから量子脆弱な暗号をスキャンするCLIツール
 kemal-arslan/reposherlock
任意のGitHubリポジトリ(URLまたはローカルパス)を分析 → アーキテクチャマップ、検証済み実行コマンド、リスク、および実行可能な問題を数分で。
 wardgate/wardgate
AIエージェント向けセキュリティゲートウェイ - 認証情報分離型APIプロキシとポリシーゲート付きリモート実行(コンクレーブ)。被害範囲を縮小しましょう!
 otsmane-ahmed/ci-supplychain-guard
CI/CDパイプライン内の悪意のある依存関係を、パターンマッチングとAST分析を用いて検出する静的解析ツール。信号機方式のリスクスコアリングシステムとオプションのDockerサンドボックス検証機能を備えています。
 robcholz/vibebox
Apple Silicon macOS上で超高速なCLIを実現し、高速でサンドボックス化された開発とLLMエージェントを可能にします。
 cspf-founder/api-scanner-docker
OpenAPI/Swagger仕様書やWSDLファイルを使用してRESTおよびSOAP APIの脆弱性をスキャンする自動化されたAPIセキュリティテストツールです。 OWASP ZAP、MariaDB、MongoDBを用いたフル スタックを展開します。
 ecomtech-oss/pisc
公開OCIイメージ(Dockerイメージ)セキュリティチェッカー
 tugcantopaloglu/openclaw-dashboard
🔐 OpenClaw AIエージェント向けの安全でリアルタイムな監視ダッシュボード。認証、TOTP MFA、コスト追跡、ライブフィード、メモリブラウザなど。
 ziad-hsn/cpra
CPRAは、大規模なマイクロサービスアーキテクチャを管理するプラットフォームチーム向けに設計された高性能インフラストラクチャ監視システムです。Entity-Component-System(ECS)アーキテクチャと待ち行列理論の原理に基づき、CPRAは自動ワーカープールスケーリングによりSLO目標を…
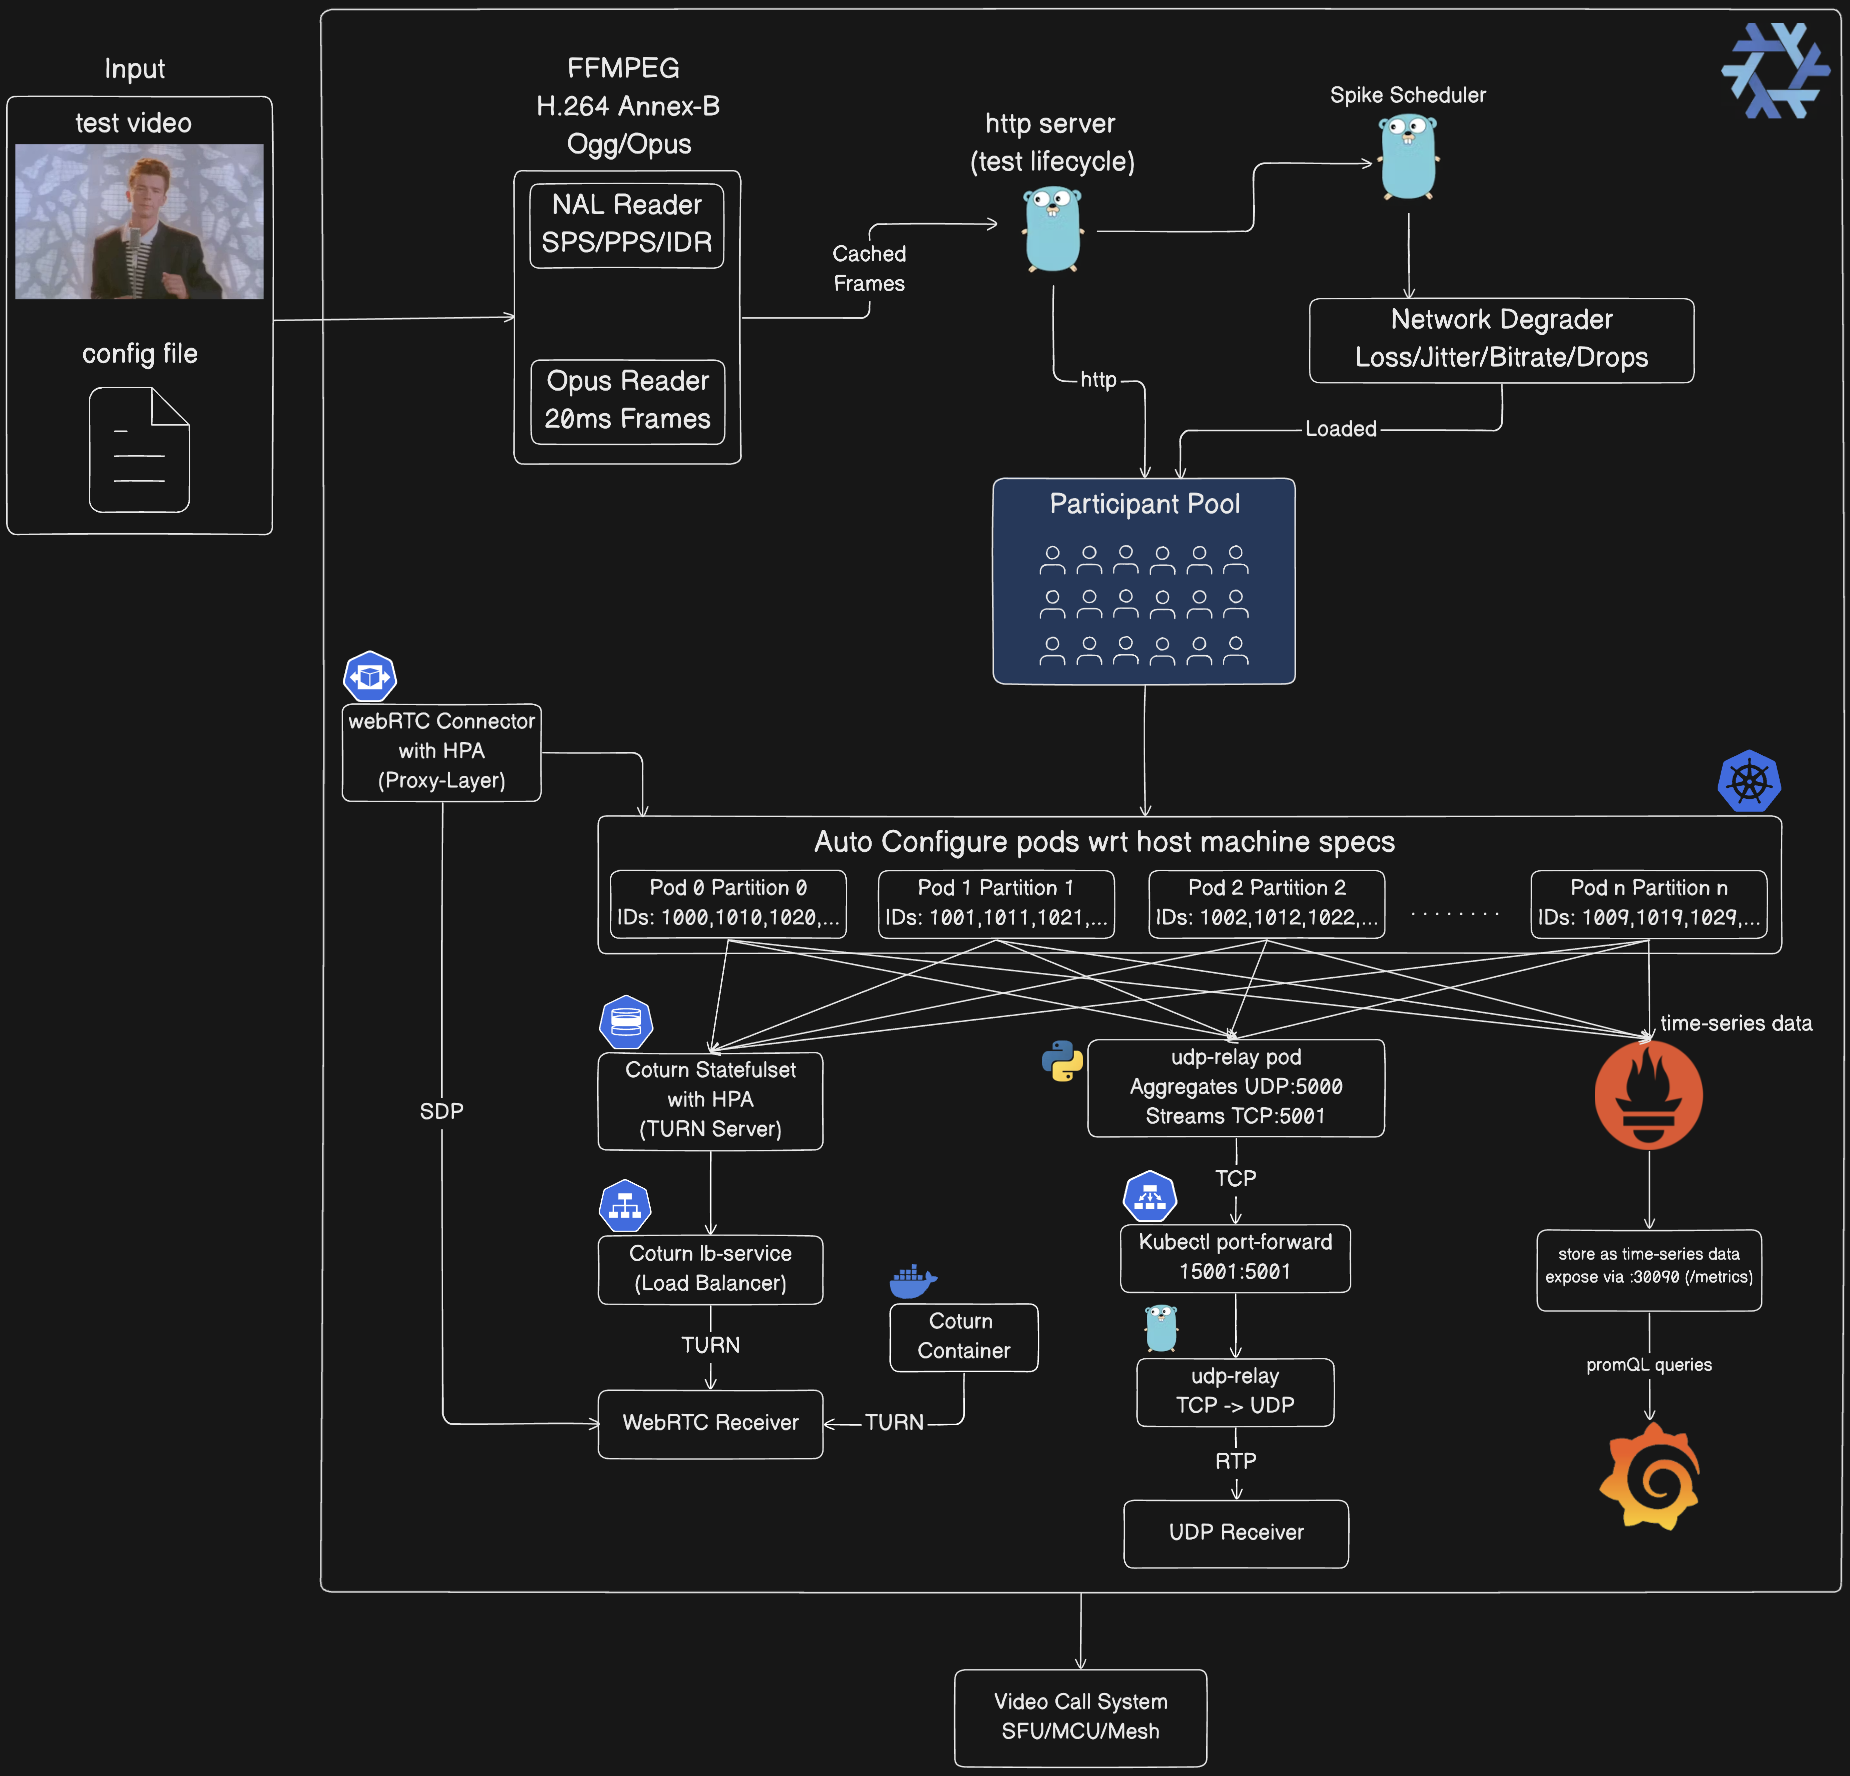 mdsadiqmd/av-chaos-monkey
Audio Video Testing(webRTCおよびUDP)向けのChaos Monkey
 fleralex/enseal
開発者向けのセキュアで一時的な機密情報共有。
 noah4ever/sshconfig-lint
OpenSSHクライアント設定ファイル向けのルールベースのリンターで、重複ホスト、不足しているIDファイル、脆弱なアルゴリズム、ワイルドカードの順序問題、危険な設定を検出し、JSON出力とCIフレンドリーな終了コードを提供します。
 bogdanticu88/ratrace
軽量なCLIツールで、Webアプリケーション、API、および最新のサービスにおける競合状態を体系的に検出・悪用するためのものです。

 centisgood/duo-agentflow-auditor
AI Code Security — 4つのエージェントがSASTが見逃すAI生成コードを捉えます。GitLab Duo Agent Platform上に構築。
 teycir/diffcatcher
Gitリポジトリを再帰的に検出し、状態変更をキャプチャし、差分を生成し、完全なスニペットを含むコード要素を抽出し、コードレビューと監査ワークフロー向けのセキュリティ重視レポートを作成するRust製CLIツールです。
 brennhill/sloppy-joe
サプライチェーン攻撃、スロップスクワッティング、タイポスクワッティングから依存関係やコードを防御します。









