
 ziad-hsn/cpra
CPRAは、大規模なマイクロサービスアーキテクチャを管理するプラットフォームチーム向けに設計された高性能インフラストラクチャ監視システムです。Entity-Component-System(ECS)アーキテクチャと待ち行列理論の原理に基づき、CPRAは自動ワーカープールスケーリングによりSLO目標を達成しながら、100万以上の同時ヘルスチェックを処理します。

Continuous Pulse and Recovery Agent
サービスをチェックし、アラートを送信し、設定したリカバリアクションを実行します。


CPRaはサービスを監視し、設定したリカバリアクションを実行します。単一のGoプロセスがチェックをスケジュールし、インシデントを追跡し、通知を送信し、Reactダッシュボード、HTTP API、cpractlコマンドラインクライアントを公開します。読み取り専用の運用にはファイルを使用するか、名前付きの管理アクセスを使用して、ダッシュボード、API、Go SDKを通じてモニター、通知レシーバー、グループ、シークレットを編集できます。
CPRaは開発中であり、最初の正式リリースは公開されていません。 このチェックアウトは以下の手順でビルドしてください。バージョンと可用性には、サポートされるソースインターフェース、テスト済み環境、配布状況が記載されています。
ドキュメント · クイックスタート · 設定 · ドライバー · 介入ルール · API · Go SDK
公開ウェブサイトは別途更新されます。実行ファイルと同じチェックアウトのドキュメントを使用してください。
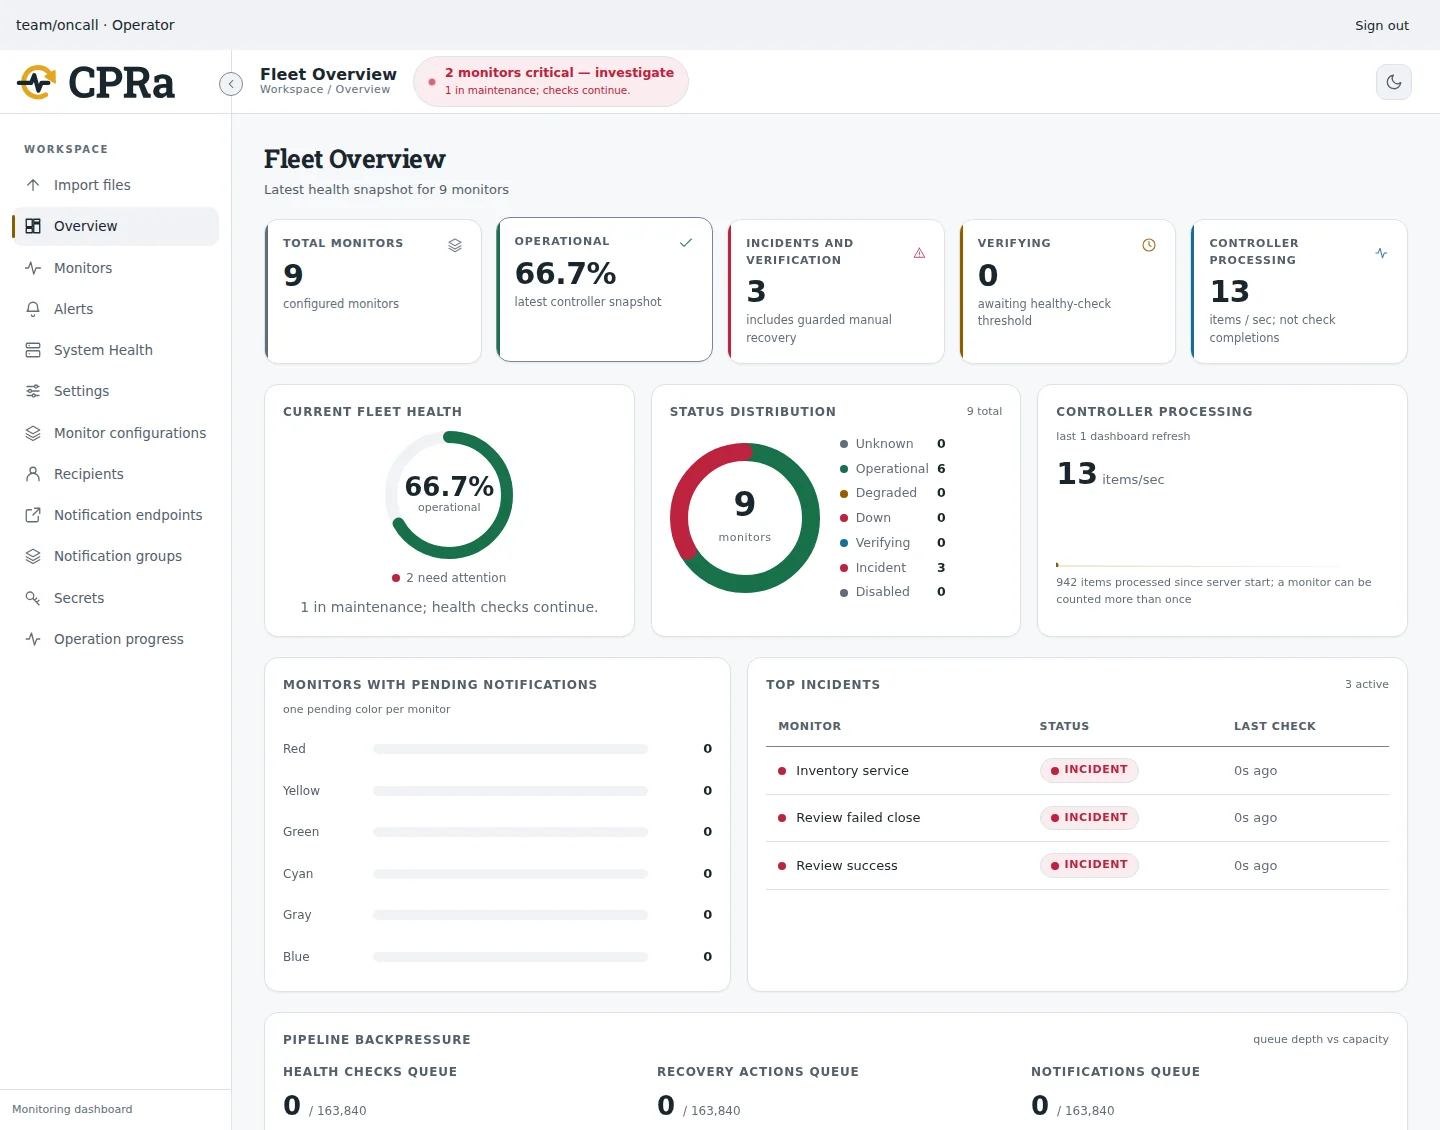
合成モニターデータを用いたダッシュボードのデモンストレーションです。独自のモニターと通知先を作成するには、クイックスタートを参照してください。
Go 1.26.10 または Go 1.27.3(あるいはそれ以降のサポート対象のパッチリリース)、Make、および Python 3 をインストールしてください。Go 1.27.0~1.27.2 は、モジュールの最小バージョン比較を満たしているにもかかわらず、GO-2026-6809 の影響を引き続き受けます。チェックアウトには埋め込みダッシュボードが含まれています。Node と pnpm は、そのビルド入力が変更された場合にのみ必要です。
make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443
Make は、アプリケーション、SDK、ワーカーモジュールを含む無視対象の bin/cpra-sdk.work を生成します。明示的に選択された GOWORK(off を含む)を尊重します。開発用ワークスペースの設定を回避するためにモジュールタグを公開したり、依存関係のバージョンを編集したりしないでください。直接の Go コマンドとエディタについては、contributor setup を参照してください。
初期化は、空のマニフェスト、名前付きオペレータートークンとハッシュポリシー、ラッピングキー、localhost TLS 証明書、およびランタイム設定をプラットフォーム標準の場所に作成します。通知ログディレクトリを設定し、サーバーは起動時にプライベートなパーミッションでこれを作成します。正確な起動コマンドとクライアントコマンドを出力し、ベアラー値は決して出力しません。既存のファイルを拒否し、サービスを起動しません。システムインストールでは、サービスが所有する設定および状態の外側に保護されたオペレータートークン出力が必要です。
出力されたサーバーコマンドを使用してください。生成されたローカル CA をブラウザで明示的に信頼し、出力されたブラウザ URL(デフォルトでは https://localhost:8060)を開き、保護されたファイルにあるトークンでサインインします。CLI は --server、--ca-file、--token-file を使用します。対応する CPRA_SERVER、CPRA_CA_FILE、CPRA_AUTH_TOKEN_FILE 変数を使用すると、接続を繰り返し可能にできます。トークン値は URL やコマンド引数に含めないでください。
quickstart に従って、ローカル HTTP ターゲットを実行し、examples/monitors.yaml を検証して適用し、monitor/example-service を検査し、同じ状態に対して再起動してください。管理機能はブートストラップ設定を一度だけインポートします。以降の編集には明示的な apply が必要です。SIGHUP はリロードがサポートされていないことを報告します。SIGINT と SIGTERM はグレースフルシャットダウンを開始します。
| 機能 | デフォルトビルド | 追加の組み込みタグ |
|---|---|---|
| チェック | HTTP、TCP、ICMP、DNS、UDP、TLS、Docker、gRPC | redis postgres mysql mongo rabbitmq kafka |
| リカバリ | Docker、HTTP webhook、A2A | kubernetes aws systemd |
| 通知 | Log、Slack、PagerDuty、email、webhook、Telegram、Discord、Opsgenie、Mattermost、VictorOps、Pushover、Datadog、A2A | teams twilio |
make BUILD_TAGS='redis postgres kubernetes'
cpra -capabilities
cpra -validate -yaml examples/monitors.yaml -runtime-config /absolute/path/from/init/runtime.yaml
ランタイムパスは、初期化時に出力されたものに置き換えてください。 検証では、ストレージを開いたりターゲットに接続したりすることなく、スキーマ、 参照、コンパイル済みケイパビリティをチェックします。ファイルログ通知には、 プロセスで設定されたルートディレクトリが必要です。監視ファイルはその中から パスを選択します。ファイル名を省略すると stdout に書き込まれます。ログ通知を 使用するマニフェストを検証する際は、初期化済みのランタイム設定を渡してください。
TLS チェックはデフォルトで証明書を検証します。モニターごとの明示的な
insecure_skip_verify オプションは、そのモニターに限り証明書チェーンと
ホスト名の検証を無効にします。リカバリのヘルスチェックや API 認証は無効に
しません。設定された証明書有効期限チェックは引き続き実行されます。
gRPC チェックはデフォルトで TCP 到達性を確認します。mode: health は gRPC
ヘルスサービスを呼び出し、SERVING を要求します。MongoDB の SRV 検出、
Kubernetes の exec 認証情報プラグイン、SMTP のユーザー名/パスワード認証は
現在サポートされていません。
ドライバリファレンスには、必須設定、
トランスポートの選択肢、デッドライン、プラットフォームの制約が記載されています。
別途タグ付けされた外部ワーカーライブラリは、
オペレーター所有の Go ハンドラーを CPRa の外で実行します。両側で
externaljobs が必要であり、サーバー側での明示的な有効化とスコープ付き
認証情報が求められます。信頼できないコードのためのサンドボックスではありません。
ユーザーインストールとシステムインストールでは、プラットフォーム標準のパスが
異なります。Linux のシステムサービスは状態を明示的に /var/lib/cpra に保存します。
コンテナと Helm では保持されるストレージが必要です。ローカルのデフォルトを
確認するには cpractl local paths を使用してください。明示的な -data-dir は
ランタイム設定およびユーザーデフォルトより優先されます。従来の作業ディレクトリ
cpra-data を使用する場合は、明示的なパス指定または停止した状態での移行が
必要です。
単一ノードの Raft は永続的な状態を提供しますが、インスタンス間のフェイルオーバー は提供しません。ストアごとに 1 つのオーナーを維持してください。完全に停止した 状態でのバックアップには、ノード ID、Raft データ、スナップショット、履歴、 コレクションの世代が含まれます。ストレージエラーが発生すると安全でない受け入れが 停止します。状態の復元や修復は、オペレーターによる明示的な操作です。
リカバリの試行は、インシデントごとに intervention.max_attempts(デフォルトは
1)で制限されます。アクションの完了に成功しても、ヘルス検証は保留中です。
設定された正常しきい値のみがリカバリを確認します。配信が不明な場合、その配信は
保留され、無関係な後続のインシデントや宛先が抑制されることはありません。
トランスポートによる受け入れだけでは、人への配信を証明するものではありません。
新しい通知条件は、該当する間は保留のままです。キャプチャされた実行バジェットは、 容量が利用可能になった後の最初にコミットされた開始時点から始まります。通常の 組み込み通知は最大 3 回の試行で合計 45 秒です。外部への影響がないことが証明された 一時的な失敗のみが再試行できます。再起動や再試行の枯渇によって別のバジェットが 開始されることはありません。保留中のリカバリ通知は、メンテナンス後に元の障害の リカバリを、元の宛先を使用して報告できます。配信の受け入れは、プロバイダー側での 解決を証明するものではありません。
独立した webhook 通知シーケンスは、デフォルトで宛先ごとに最大 4 つの同時 リクエストを使用できます。他のドライバはデフォルトで 1 つで、オペレーターによる 上限付きの上書きが可能です。関連する開始と解決はローカルで順序が維持されます。 プロバイダーのペーシングとグローバルなワーカー制限は、より厳しい制約として 残ります。これはダイジェスト用に独立したアラートを結合したり遅延させたりする ものではありません。プロバイダーのスコープと制限については 通知ディスパッチを参照してください。
読み取り不能な CA ファイルなど、ローカルでの準備が失敗した場合、現在のヘルスは
unknown となり、監視は利用できません。最後の実際のヘルス観測とそのタイムスタンプは
別途表示されたままです。CPRa は通常の間隔で準備を再試行し、ローカル設定の失敗を
ターゲットの障害として扱いません。






