
 #1

 jibaru/cve-2025-66478-github-patcher
Goベースの自動化ツールで、GitHubリポジトリをスキャンして脆弱性のあるNext.jsバージョン(CVE-2025-66478)を検出し、特定のセキュリティパッチを適用したプルリクエストを自動的に作成します。
 shoucheng3/jenkinsci__docker-commons-plugin_cve-2022-20617_1-17
Docker関連のCI/CDプラグイン間で、Docker資格情報管理、レジストリ認証、デーモン設定、イメージフィンガープリントのための共有APIを提供するJenkinsプラグイン。
 ziad-hsn/cpra
CPRAは、大規模なマイクロサービスアーキテクチャを管理するプラットフォームチーム向けに設計された高性能インフラストラクチャ監視システムです。Entity-Component-System(ECS)アーキテクチャと待ち行列理論の原理に基づき、CPRAは自動ワーカープールスケーリングによりSLO目標を…
 leonlai-tw/php-eol-cve-2026-109618-109619
EOLプラットフォーム向けのPHP CVE-2026-109618 / CVE-2026-109619(RCE、CVSS 9.2)の非公式パッチ:CentOS/RHEL 7上のPHP 7.3(Remi)、Amazon Linux 2上のPHP 5.4、Amazon Linux 1上のPHP 5.3
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity オンプレミス版 CVE-2026-63077 緊急ハードニング&パッチ適用ランブックパッケージ
 joltcan/ansible-role-cve-2026-31431
Ansibleロールで、CVE-2026-31431に対するmodprobe.d緩和策を適用・検証し、algif_aeadカーネルモジュールを無効化します。Debian系システム向けの安全チェック付きです。

 newrelic/rusty-hog
複数のソースからのシークレットスキャナー。Gitリポジトリ、S3バケット、ファイルシステム、Confluence、JIRA、Slack、Google Docs全体で、正規表現とエントロピー分析を使用してAPIキー、パスワード、PIIを検出します。
 rtvkiz/minimal
最小限のCVE対策済みコンテナイメージコレクション
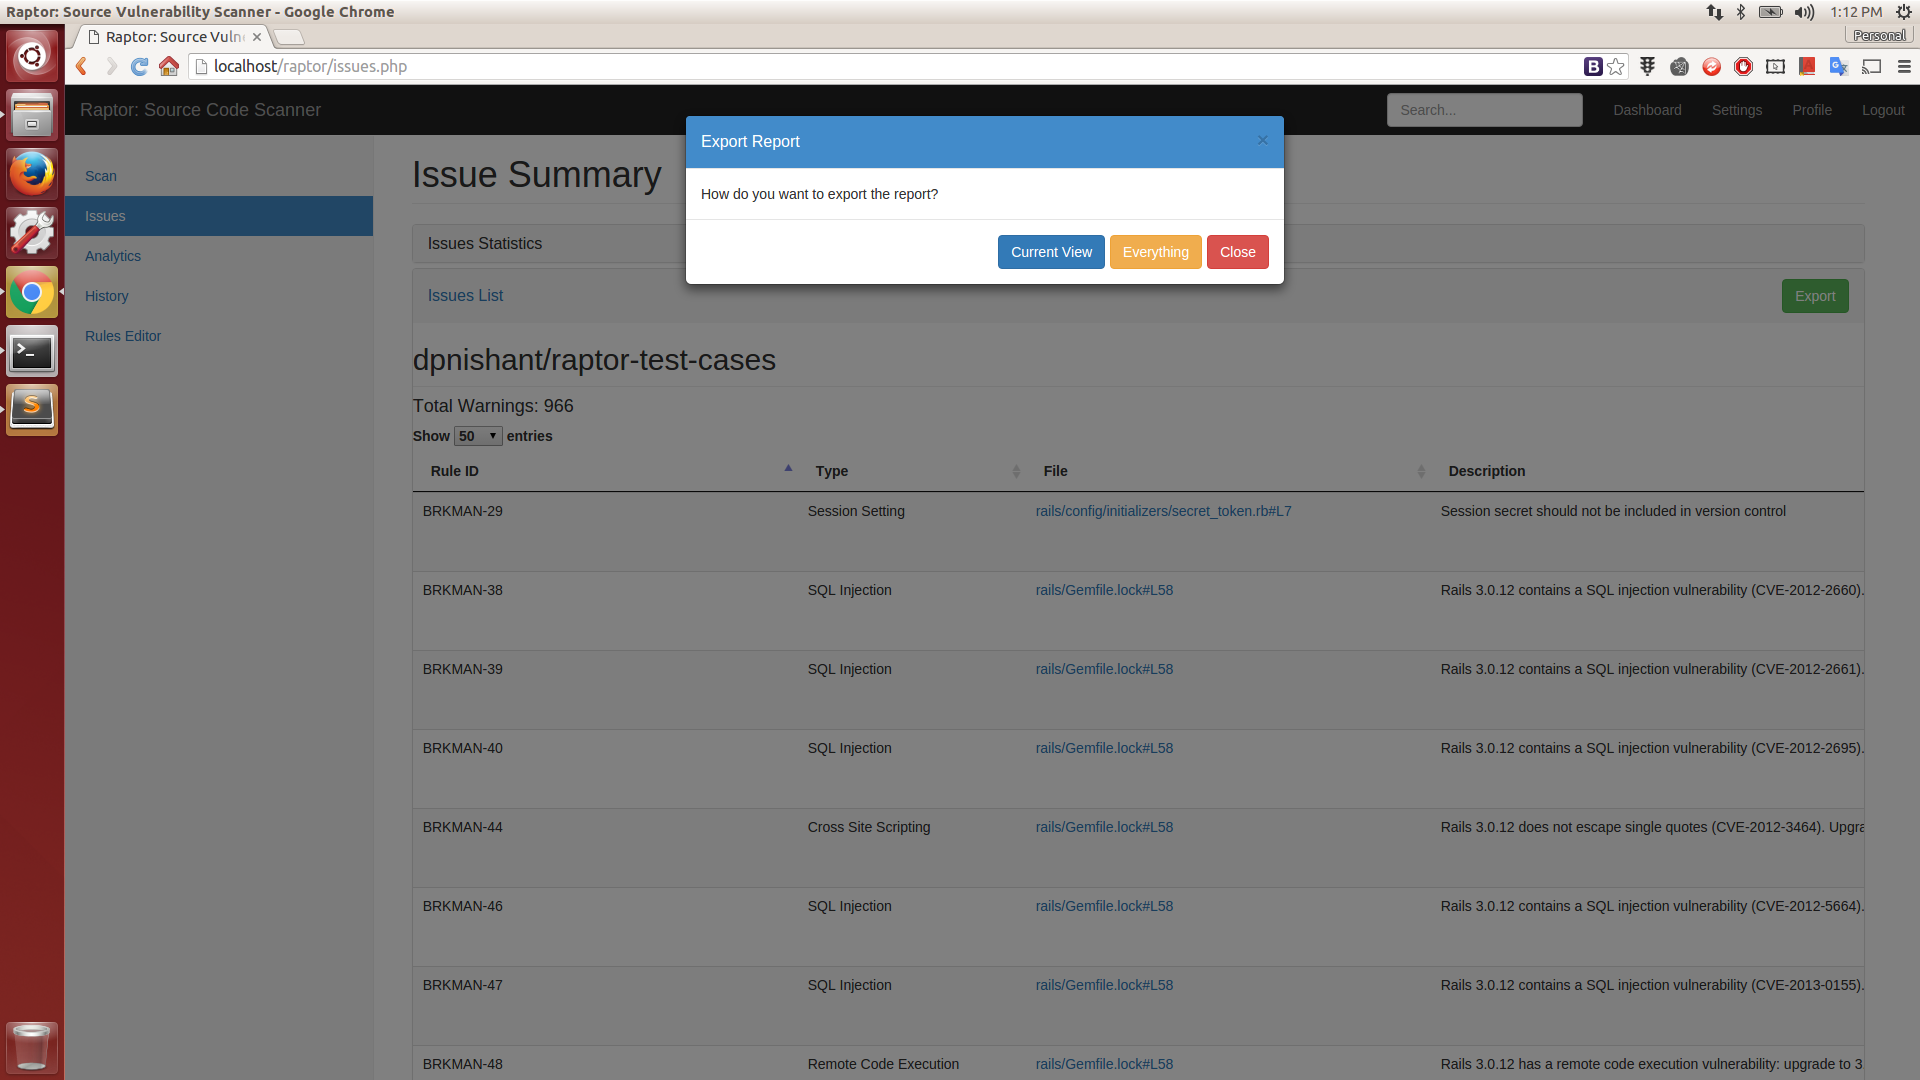
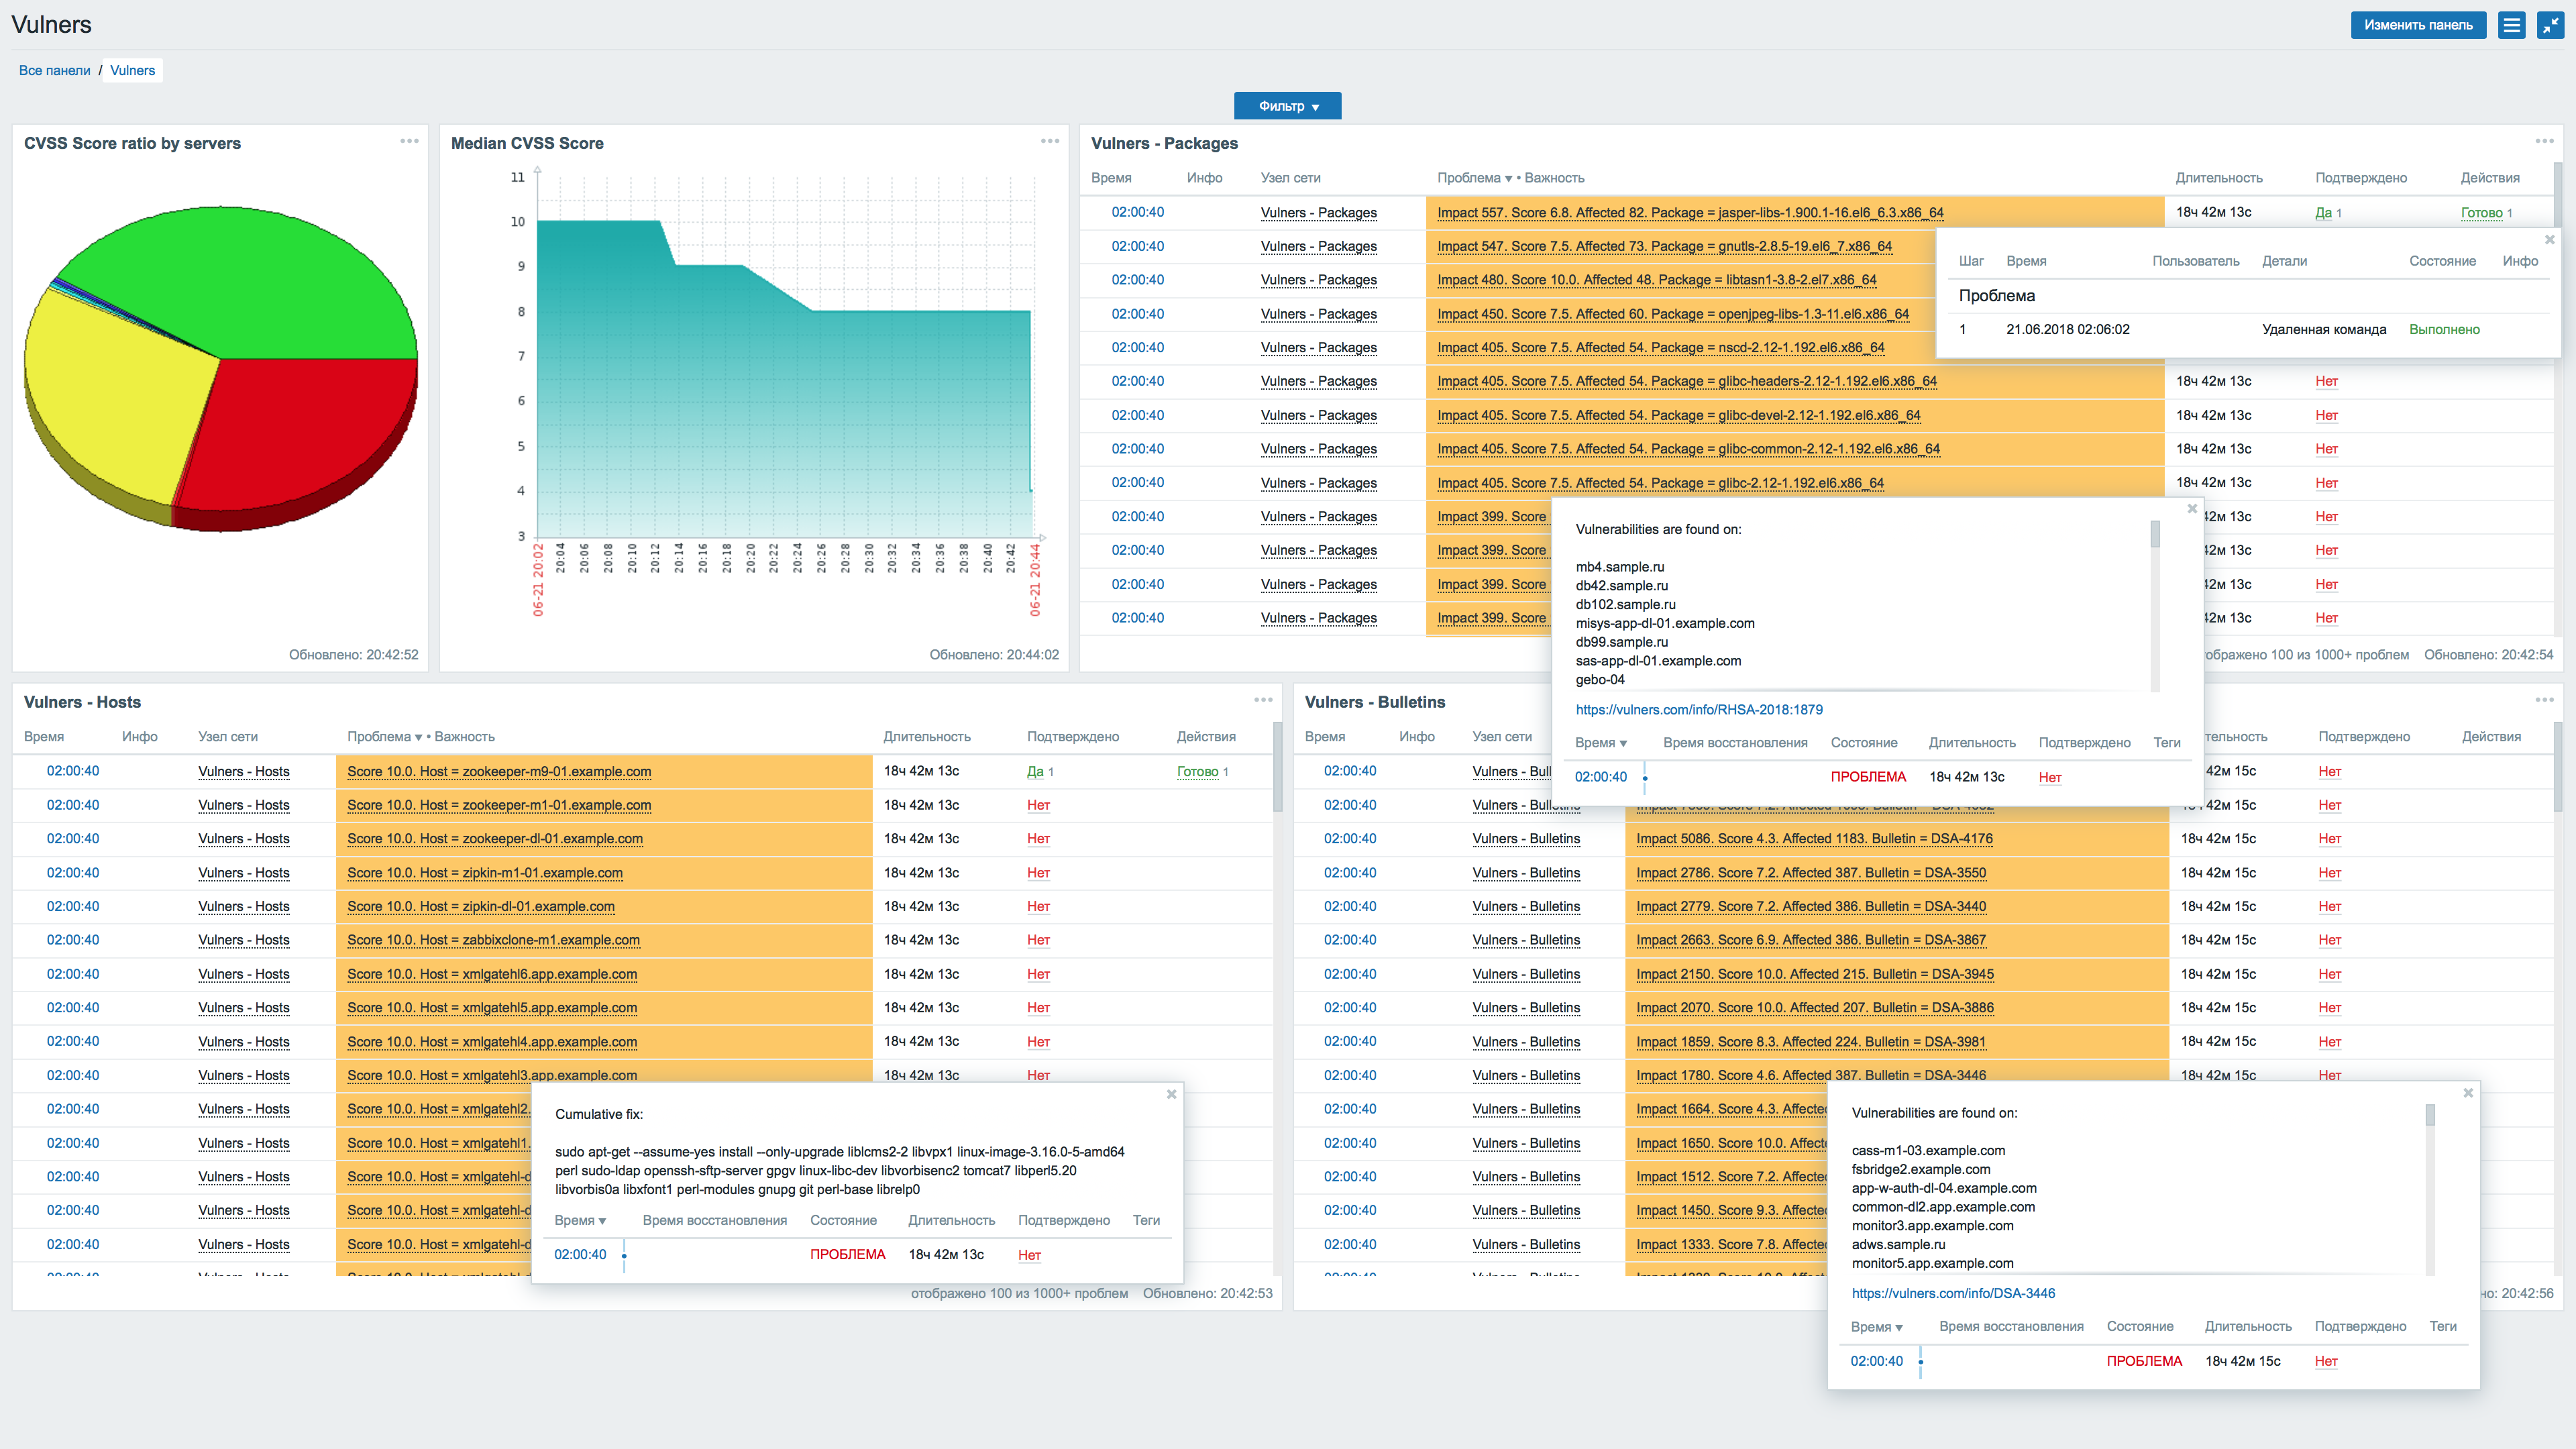 vulnerscom/zabbix-threat-control
Zabbix 脆弱性評価プラグイン
 tindersec/gh-workflow-auditor
GitHub Action Workflowファイルの潜在的な脆弱性を監査するスクリプト。
 sqlsure/sqlsure
SQLのセマンティックインスペクタ — クエリ実行前にファンアウトの二重カウント、加法性違反、誤った結合キー、ポリシー違反を検出します。BIRD/SpiderのテキストからSQLへのベンチマークで実際のバグを発見しました。
 vhscom/private-landing
🔐 認証を正しく構築しながら学べる。Hono、Turso、PBKDF2、JWTデュアルトークンセッションを備えた、Cloudflare Workers向けの拡張可能で標準準拠のリファレンス実装。
 rakosn1cek/oversight
軽量なセキュリティ監査およびサンドボックス for シェルスクリプト。Oversight は静的解析エンジン (Rust) と動的強制 (Linux Landlock) を組み合わせ、悪意のあるスクリプトからシステムを保護します。
 synacktiv/action-octoscan
📦 :octocat: GitHub Actionsのセキュリティスキャンを実行するGitHub Actionです。
 themiddleblue/vibegate
ホストに依存しない、コーディングエージェント向けのpre-writeセキュリティフック: Semgrepを介してユーザー入力パターンを検出し、決定論的でLLMを使用しないセキュリティガイダンスを生成します。










