#1

 tenable/terrascan
Infrastructure as Code全体でコンプライアンスとセキュリティ違反を検出し、クラウドネイティブインフラストラクチャをプロビジョニングする前にリスクを軽減します。
 google/capslock
Goパッケージの機能を分析するCLIツール。特権的な標準ライブラリ操作への推移的な呼び出しをトレースし、サプライチェーンリスク評価と最小権限の実施を可能にします。
 zeroecco/holos
YAMLコンポーズファイルを使用する宣言型KVM/QEMU VMオーケストレーションツール。libvirtやXMLを使わずに、cloud-init、SSH、PCIパススルー、イメージ検証を備えたマルチVMスタックを管理します。
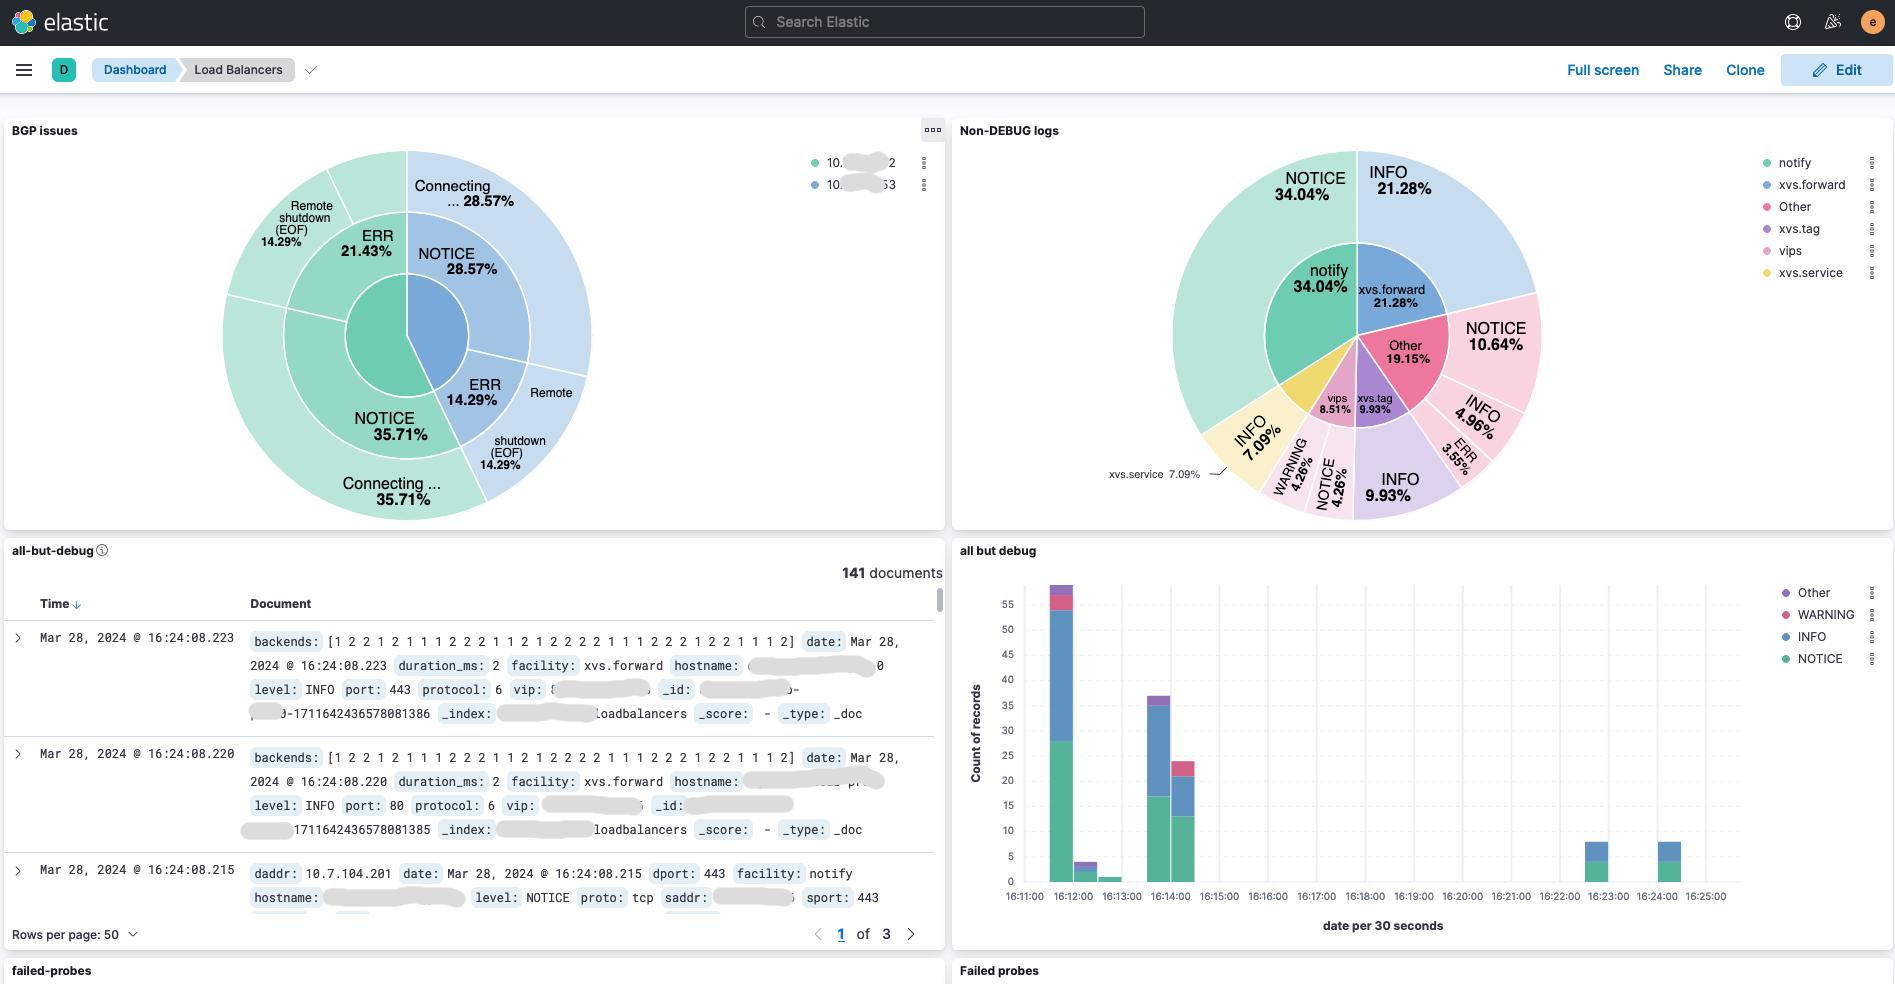 davidcoles/vc5
XDP/eBPFを使用した、Linux向けの水平方向にスケーラブルなDirect Server Returnレイヤ4ロードバランサー
 nccgroup/secretscrub
静的解析ツールからのSARIF出力を処理し、ソースコード内のハードコードされたシークレットを検出して秘匿化(redact)し、元のシークレットを含まないクリーンなコピーを作成します。
 rauc/rauc-1.5-integration
CVE-2020-25860 修正の統合例
 legit-labs/gh-legitify
GitHub CLI拡張機能で「legitify」を実行するためのもの

 onecli/onecli
オープンソースのサンドボックス化されたエージェントハーネス。チームの全従業員にセキュアな個人エージェントを提供します。
 owasp/threat-dragon
OWASPが提供するオープンソースの脅威モデリングツール
 adversis/tailsnitch
Tailscale構成のセキュリティ監査ツール。tailnetをスキャンして、設定ミス、過度に寛容なアクセス制御、セキュリティベストプラクティス違反を検出します。
 scythe-io/purple-team-exercise-framework
パープルチーム演習フレームワーク
 ossillate-inc/packj
静的および動的分析ツール。オープンソースパッケージの悪意のある、脆弱性のある、リスクのある属性を監査し、サプライチェーン攻撃を防ぐためにサンドボックス化されたインストールを備えています。
 powerfulseal/powerfulseal
Kubernetesクラスター向けの強力なテストツール。
 getsops/sops
シンプルで柔軟なシークレット管理ツール
 ajinabraham/nodejsscan
nodejsscanは、Node.jsアプリケーション向けの静的セキュリティコードスキャナーです。
 zupit/horusec
Horusecは、たった一つのコマンドでプロジェクト内の脆弱性の特定を向上させるオープンソースツールです。