
 #1
 opencspm/opencspm
オープンクラウドセキュリティポスチャ管理エンジン
 0sec-labs/foxguard
高速なユニバーサルコードセキュリティスキャナー、Rustで記述。バッテリー同梱:14言語対応、トリアージ用TUI、シークレット、ポスト量子監査、diff対応スキャンなど 𓃥
 noah4ever/sshconfig-lint
OpenSSHクライアント設定ファイル向けのルールベースのリンターで、重複ホスト、不足しているIDファイル、脆弱なアルゴリズム、ワイルドカードの順序問題、危険な設定を検出し、JSON出力とCIフレンドリーな終了コードを提供します。

 lsudoko/antibody
GitLab Duo DevSecOpsループ。2つ目のAIがAIの書いた修正すべてに再攻撃を仕掛け、成功したバイパスをそれぞれ恒久的な抗体として保存し、CIと本番環境で再生する。
 blackvectorops/semantic_firewall
Go関数の決定論的セマンティックフィンガープリントを生成します。SSA(静的単一割り当て)解析とスカラー進化解析を用いて、xzスタイルのバックドアを検出し、セマンティック等価性を検証します。
 asamassekou10/ship-safe
AIが書いたソフトウェアのための独立したセキュリティエージェント。問題を発見し、それが実在するかどうかを調査し、証拠を提示します。決定論的なコア、APIキー不要、JSONおよびSARIF出力。
 node9-ai/node9-proxy
AIエージェントのアクセス制御。Claude Code、Codex、Gemini、Cursor、および任意のMCPサーバーが実行を許可される操作を設定し、リスクの高いアクションを実行前にレビューし、すべてのアクションを記録に残します。
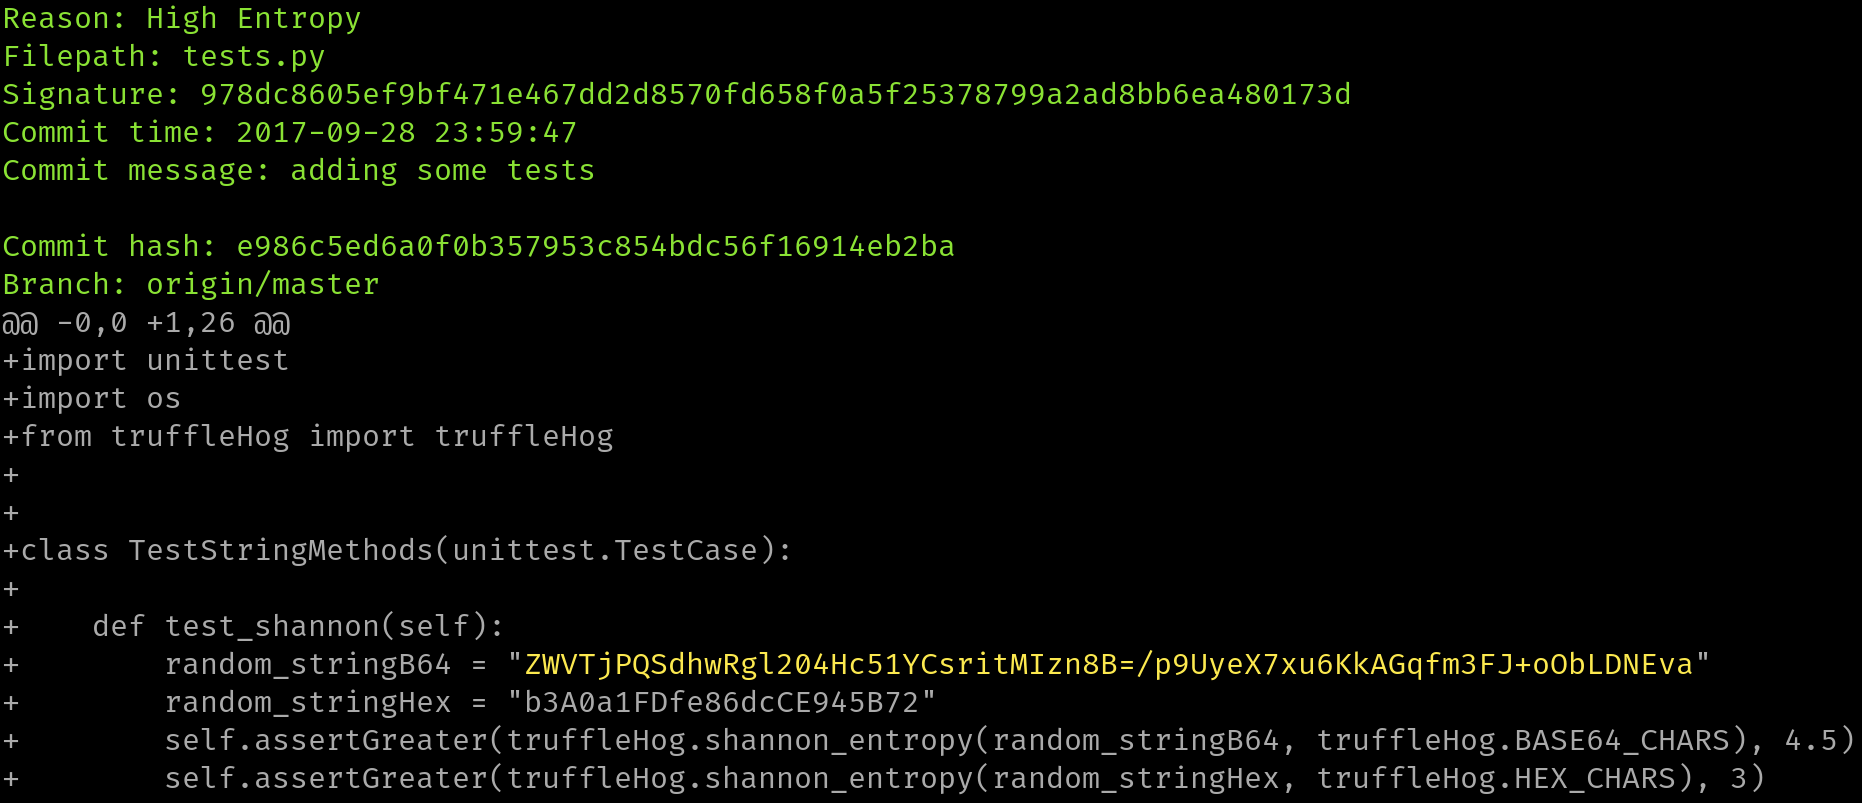 godaddy/tartufo
高エントロピー文字列や秘密情報をGitリポジトリから検索し、コミット履歴を深く掘り下げます。
 odomojuli/regextokens
提供されたソースを含む、OAuth / APIトークン用の正規表現パターンのリスト
 gmh5225/evmbench-certora-agent-harness
LLMとCertora Proverを使用してスマートコントラクトのCVL仕様を生成・改良し、成功または最大イテレーションまで検証器の出力をフィードバックする反復型エージェントハーネス。
 iamavu/zairo
コード差分をコンテキスト付きでスキャンして影響グラフを構築し、LLMを使用して脆弱性を発見します。マルチリポジトリスキャンとSARIF出力によるCIゲーティングをサポートします。
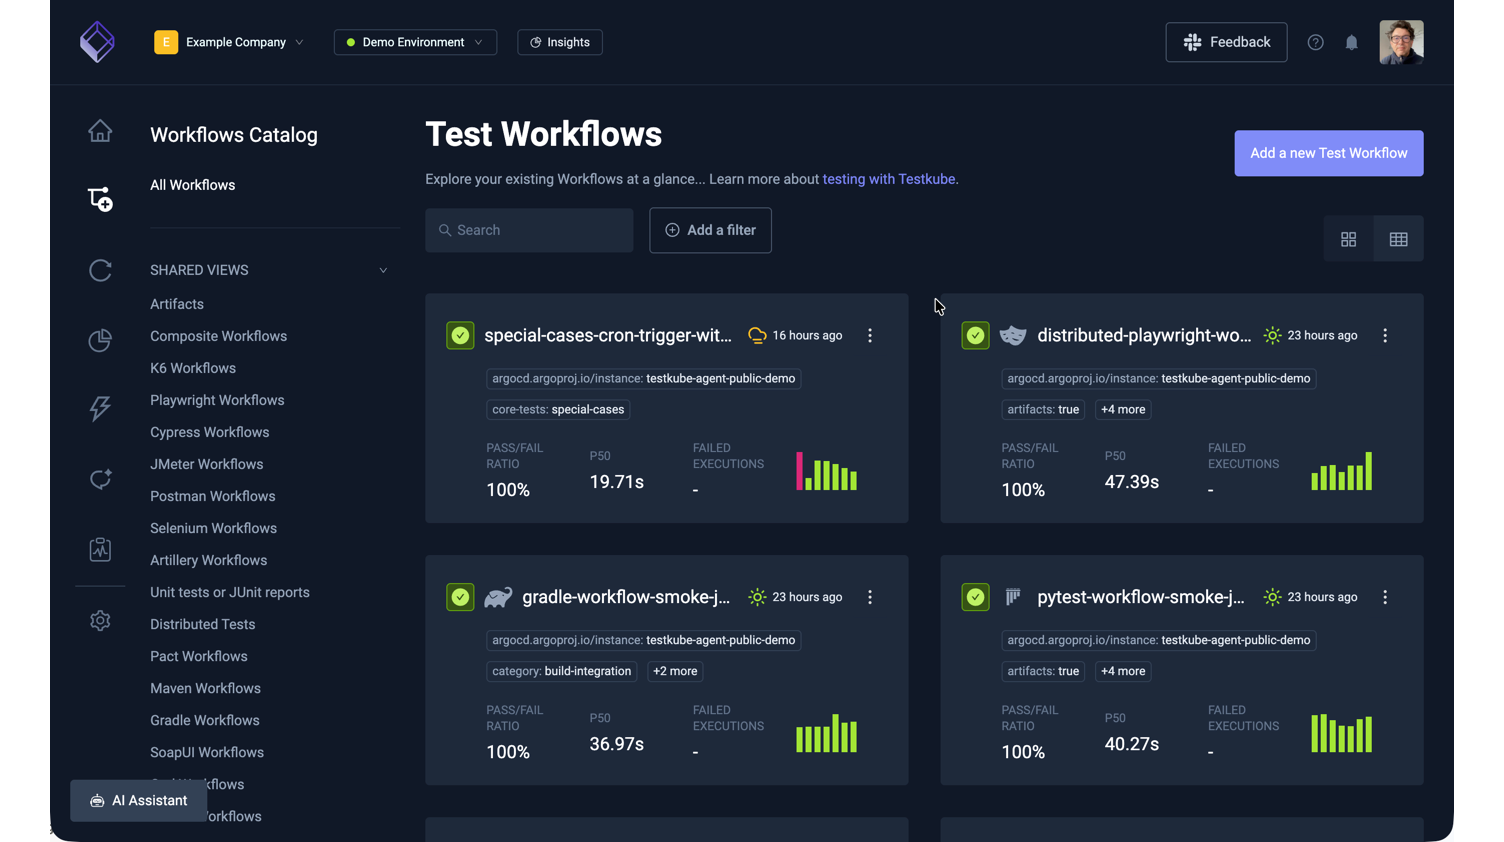 kubeshop/testkube
☸️ エージェント型SDLCのためのテストプラットフォーム
 firelock-ai/kin
AIが書いたコードのためのセマンティックグラフベースのバージョン管理。ファイル差分ではなくエンティティとリレーションを追跡し、ブラストレイディアス分析、シャドウマージレビュー、MCPを活用したエージェントコンテキストを可能にして、信頼できるAI生成ソフトウェアを実現します。
 praetorian-inc/titus
高性能シークレットスキャナ。CLI、Goライブラリ、Burp Suite拡張機能、Chrome拡張機能。487個の検出ルールとライブな認証情報検証。
 msaad00/agent-bom
AI supply-chain BOM: every agent, MCP server and AI package, and what each one can reach. Open-source scanner and self-hosted control plane for code,…
 swiftdevcollective/xcodeprojectsecurity
Xcodeプロジェクトファイルの潜在的なセキュリティ問題をスキャンするmacOSアプリ。
 github/codeql
CodeQL: 世界中のセキュリティ研究者を支えるライブラリとクエリ、そしてGitHub Advanced Securityにおけるコードスキャニングを実現するツールです。










